Google Chrome: возможности и принципы работы
Google Chrome представляет собой быстрый, простой и безопасный веб-браузер, разработанный специально для современных задач. В нем минималистичный дизайн сочетается с передовыми технологиями, что делает работу в интернете быстрее, безопаснее и удобнее. Имея аудиторию более 3 миллиардов пользователей по всему миру, Chrome удерживает лидерство благодаря сочетанию высокой скорости, обширной экосистеме расширений и глубокой интеграции с сервисами Google.
Вопрос производительности
Chrome, Firefox, Safari и другие популярные браузеры получают обновления каждые несколько недель, поэтому прямые сравнения скорости работы быстро теряют актуальность. Хотя за Chrome давно закрепилась репутация браузера, «пожирающего» оперативную память, конкурирующие продукты при интенсивной нагрузке могут быть не менее ресурсоемкими. В последние годы Google добавила встроенные инструменты для решения этой проблемы:
- Memory Saver (Настройки > Производительность) приостанавливает неактивные вкладки для освобождения ОЗУ. По заявлениям Google, это снижает использование памяти до 40%.
- Energy Saver снижает фоновую активность при низком уровне заряда аккумулятора.
Обе функции включены по умолчанию. В целом, Chrome остается одним из самых быстрых браузеров для работы со сложными веб-приложениями и JavaScript-тяжелыми сайтами. Разработчики веб-ресурсов оптимизируют свои проекты именно под движок Chrome, так как его доля на рынке составляет около 68% среди настольных систем, Android и множества других браузеров, построенных на движке Chromium.
Безопасность и конфиденциальность
Chrome считается надежным решением для защиты от вредоносных сайтов, фишинга и вирусов благодаря технологиям «песочницы» (sandboxing), безопасному просмотру и системе обнаружения мошенничества на базе ИИ. Однако вопрос конфиденциальности стоит иначе: вся активность пользователя в Chrome, включая каждый символ, введенный в адресную строку, фиксируется Google, привязывается к аккаунту и сопоставляется с данными других сервисов компании. Режим «Инкогнито» блокирует сторонние файлы cookie, но не скрывает действия пользователя от Google. Те, кто заботится о приватности, часто выбирают Firefox, который блокирует межсайтовое отслеживание по умолчанию.
Синхронизация данных
При входе в систему Chrome сохраняет закладки, пароли, историю просмотров, открытые вкладки, настройки, темы, расширения, адреса и другие выбранные данные в учетной записи Google. Это позволяет получать доступ к информации с других устройств. Пользователи могут самостоятельно выбирать категории для синхронизации. На десктопе функция включается через значок профиля в правом верхнем углу (выбрать «Включить синхронизацию»), на Android — через «Настройки» > «Аккаунт» > «Синхронизация». В iOS вход в аккаунт Google в Chrome активирует синхронизацию автоматически. Важно помнить, что синхронизация данных связывает их с аккаунтом Google, что напрямую влияет на приватность.
Режим «Инкогнито» и его границы
Режим «Инкогнито» не делает просмотр полностью анонимным. Он лишь предотвращает сохранение локальной истории браузера, файлов cookie и данных сайтов после закрытия всех окон «Инкогнито». Однако веб-сайты, интернет-провайдеры, работодатели, учебные заведения и сетевые администраторы все равно могут видеть активность пользователя. Загрузки и закладки, созданные в ходе сеанса, также сохраняются на устройстве.
Проблемы с ресурсами и их решение
Высокое потребление процессора и памяти в Chrome чаще всего связано с тремя причинами: избытком расширений, фоновыми процессами и накоплением кэша или файлов cookie. Даже неактивные расширения могут потреблять сотни мегабайт ОЗУ. Быстрый способ диагностики — встроенный «Диспетчер задач» (Shift+Esc или «Дополнительные инструменты» > «Диспетчер задач»), где можно увидеть нагрузку по каждой вкладке или расширению и принудительно закрыть ресурсоемкие процессы. Регулярная очистка кэша и cookie также способствует оптимизации работы.
Альтернативы Google Chrome
Существует множество бесплатных альтернатив. Для повышения приватности подходит Firefox. Если нужен опыт использования Chrome без сбора данных Google, существует проект Ungoogled Chromium, полностью удаляющий подобные интеграции. Microsoft Edge и Vivaldi предлагают богатый функционал на базе Chromium, при этом Edge стал серьезным конкурентом в среде Windows. Появилось также новое поколение ИИ-браузеров, таких как Comet и Opera, использующих ИИ-агентов для суммаризации контента и автоматизации многоэтапных задач.
Обновления браузера
Chrome обновляется в фоновом режиме автоматически. Новая версия загружается и применяется при следующем перезапуске браузера. Чтобы проверить текущую версию, необходимо перейти в «Меню» > «Справка» > «О браузере Google Chrome». Система сама проверит наличие обновлений и предложит перезапуск. Google выпускает новую мажорную версию примерно каждые четыре недели, дополняя их патчами безопасности, поэтому важно следить за актуальностью ПО.
Управление настройками и новые функции Google Chrome
Чтобы отключить автоматическое предложение перевода страниц на языках, которыми вы не владеете, перейдите в меню «Настройки», выберите раздел «Языки» и деактивируйте соответствующую опцию. Там же можно управлять персональными языковыми предпочтениями.
Для контроля уведомлений от веб-сайтов откройте «Настройки» > «Конфиденциальность и безопасность» > «Настройки сайтов» > «Уведомления». Здесь можно просмотреть список ресурсов, которым разрешено отправлять оповещения, заблокировать отдельные сайты, удалить их из списка разрешенных или полностью отключить запросы на отправку уведомлений. Аналогичные элементы управления предусмотрены для управления всплывающими окнами, перенаправлениями, доступом к камере и разрешениями на определение местоположения.
Оптимизация производительности и продуктивности
Google Chrome ориентирован на высокую скорость работы: браузер быстро запускается с рабочего стола, мгновенно загружает веб-страницы и обеспечивает эффективную работу сложных веб-приложений. Для организации рабочего пространства предусмотрены вкладки: их можно объединять в группы или закреплять, чтобы часто используемые сайты всегда были под рукой.
Функция озвучивания текста позволяет прослушивать содержимое страниц, при этом слова подсвечиваются для удобства слежения. Этот инструмент лучше всего подходит для новостей, статей и PDF-файлов. Чтобы воспользоваться им, нажмите правой кнопкой мыши на страницу и выберите «Открыть в режиме чтения». В открывшейся боковой панели нажмите кнопку «Воспроизвести». На панели инструментов рядом с ней можно настроить голос, скорость чтения и стиль подсветки.
Режим разделения экрана (Split view) позволяет просматривать две страницы рядом в одной вкладке, что удобно для сравнения вариантов или просмотра видео с одновременным ведением заметок. Открыть такой вид можно, перетащив другую вкладку или ссылку к левому или правому краю окна браузера, либо выбрав пункт «Открыть ссылку в режиме разделения экрана» в контекстном меню.
Встроенные инструменты для PDF позволяют подписывать документы и вносить аннотации без скачивания и печати. Откройте PDF, перейдите в раздел «Аннотации», выберите стиль и цвет пера или маркера, нарисуйте подпись или выделите нужные линии и нажмите «Сохранить». Для удобства работы с мелкими элементами используйте функцию масштабирования документа.

Группы вкладок теперь синхронизируются между всеми вашими устройствами. Создав группу на компьютере или телефоне, вы сможете продолжить работу с ней на другом гаджете. Для этого необходимо войти в аккаунт, а затем открыть группу через раздел открытых вкладок (на мобильных устройствах) или через иконку групп вкладок в панели закладок либо меню Chrome (на рабочем столе).
Обновление Chrome и исправления безопасности
Стабильная версия браузера обновлена до 155.0.8059.39/.40 для Windows и Mac, а также до 155.0.8059.39 для Linux. Распространение обновления запланировано на ближайшие дни и недели. Полный перечень изменений доступен в журнале версий.
Данное обновление включает 247 исправлений безопасности. Информация об уязвимостях может оставаться ограниченной до момента, пока большинство пользователей не установят патч, либо если ошибка затрагивает стороннюю библиотеку, используемую другими проектами, где уязвимость еще не устранена.
- CVE-2026-106382 (Критическая): Use after free в Chromecast. Отчет Google от 2026-07-15.
- CVE-2026-106197 (Критическая): Use after free в браузере. Отчет Xinyang Ge от 2026-09-11.
- CVE-2026-106358 (Критическая): Use after free в навигации. Отчет Xinyang Ge (Anthropic) при поддержке Claude от 2026-09-28.
- CVE-2026-106347 (Критическая): Use after free в треках. Отчет Xinyang Ge (Anthropic) при поддержке Claude от 2026-09-30.
- CVE-2026-102322 (Высокая, вознаграждение $5000): Некорректная авторизация в изоляции сайтов (SiteIsolation). Отчет Avadhut Mahamuni от 2026-06-23.
- CVE-2026-106245 (Высокая, вознаграждение $2000): Неинициализированный ресурс в ANGLE. Отчет JonathanBouman от 2026-08-21.
- CVE-2026-106327 (Высокая, вознаграждение $2000): Некорректная авторизация в ядре (Core). Отчет OGINOME Tomohito от 2026-08-23.
- CVE-2026-106366 (Высокая, вознаграждение $2000): Неполная очистка в CustomTabs. Отчет Naoya Miyaguchi от 2026-08-24.
- CVE-2026-106258 (Высокая, вознаграждение $2000): Неинициализированный ресурс в ANGLE. Отчет weihengqiuu от 2026-08-28.
- CVE-2026-106376 (Высокая, вознаграждение $2000): Неинициализированный ресурс в ANGLE. Отчет weihengqiuu от 2026-08-28.
- CVE-2026-106308 (Высокая, вознаграждение $2000): Некорректное разрешение ссылок в автозаполнении (Autofill). Анонимный отчет от 2026-09-11.
- CVE-2026-106215 (Высокая, вознаграждение $2000): Неинициализированный ресурс в ANGLE. Отчет JonathanBouman от 2026-09-13.
- CVE-2026-106369 (Высокая, вознаграждение $1000): Отсутствие авторизации в переводе (Translate). Отчет M.
Обзор критических уязвимостей высокого уровня опасности
За период с июня по сентябрь 2026 года исследователями и специалистами Google был выявлен ряд критических уязвимостей с высоким уровнем угрозы. Ниже приведен список инцидентов с указанием даты обнаружения, идентификатора CVE, описания проблемы и статуса выплаты вознаграждения.
- CVE-2026-106293 (26.07.2026): Type confusion в ANGLE. Исследователь: Fauzan Wijaya (Gh05t666nero). Награда: $1,000 (ID: 547343108).
- CVE-2026-106377 (16.08.2026): Race condition в Fonts. Исследователь: Jinpyo Lee (ID: 520179149).
- CVE-2026-106412 (05.06.2026): Race condition в Core. Исследователь: Google (ID: 520755056).
- CVE-2026-106243 (06.06.2026): Неполная очистка данных в Proxy Auth. Исследователь: Google (ID: 533426590).
- CVE-2026-106214 (10.07.2026): Утечка информации в Proxy. Исследователь: Google (ID: 533493992).
- CVE-2026-106364 (10.07.2026): Некорректная авторизация в Omnibox. Исследователь: Google (ID: 540018068).
- CVE-2026-106239 (28.07.2026): Integer overflow в WebGL. Исследователь: Google (ID: 546630009).
- CVE-2026-106426 (14.08.2026): Race condition в Fonts. Исследователь: Google (ID: 547065823, статус награды TBD).
- CVE-2026-106419 (17.08.2026): Use after free в ANGLE. Исследователь: Emond Papegaaij (ID: 550379413, статус награды TBD).
- CVE-2026-106396 (21.08.2026): Ненадлежащая проверка входных данных в Omnibox. Исследователь: Shaked Reiner, Palo Alto Networks (ID: 552423127).
- CVE-2026-106323 (25.08.2026): Отсутствие авторизации в Chrome для iOS. Исследователь: Google (ID: 553114676).
- CVE-2026-106231 (26.08.2026): Неинициализированный ресурс в Dawn. Исследователь: Google (ID: 553115993).
- CVE-2026-106202 (26.08.2026): Неинициализированный ресурс в ANGLE. Исследователь: Google (ID: 553117809).
- CVE-2026-106273 (26.08.2026): Неинициализированный ресурс в Video. Исследователь: Google (ID: 553118338).
- CVE-2026-106203 (26.08.2026): Неполная очистка данных в Autofill. Исследователь: Google (ID: 553394296, статус награды TBD).
- CVE-2026-106332 (27.08.2026): Integer overflow в Compositing. Исследователь: Anonymous (ID: 553454734).
- CVE-2026-106281 (27.08.2026): Use after free в Tint. Исследователь: Google (ID: 554992296, статус награды TBD).
- CVE-2026-106298 (31.08.2026): Use after free в Chrome Tabs. Исследователь: 0599jiangyc (ID: 555932520, статус награды TBD).
- CVE-2026-106193 (02.09.2026): Use after free в Parser. Исследователь: TIENPA (ID: 557729858, статус награды TBD).
- CVE-2026-106255 (05.09.2026): Race condition в V8. Исследователь: Blockian Creator of Kritt and Open-Kritt (ID: 559780376).
- CVE-2026-106393 (10.09.2026): Use after free в Storage. Исследователь: Google (ID: 559793873, статус награды TBD).
- CVE-2026-106227 (10.09.2026): Use after free в Core. Исследователь: Xinyang Ge (ID: 561891645).
- CVE-2026-106379 (15.09.2026): Неинициализированный ресурс в Skia. Исследователь: Google (ID: 561987051).
- CVE-2026-106211 (15.09.2026): Use after free в TabStrip. Исследователь: Google (ID: 562002095).
- CVE-2026-106329 (15.09.2026): Некорректная авторизация в FileSystem. Исследователь: Google (ID: 562043997).
- CVE-2026-106248 (15.09.2026): Use after free в Bindings. Исследователь: Google (ID: 563673584, статус награды TBD).
- CVE-2026-106235 (19.09.2026): Use after free в WebAudio. Исследователь: Alessandro Rizzo (0xAlessandro) (ID: 565612897, статус награды TBD).
- CVE-2026-106257 (24.09.2026): Use after free в HTML. Исследователь: Team Allied (ID: 565674529, статус награды TBD).
- CVE-2026-106268 (24.09.2026): Use after free в WebRTC. Исследователь: OpenAI Codex Security (amyb) (ID: 565742177, статус награды TBD).
- CVE-2026-106278 (24.09.2026): Use after free в Select. Исследователь: xinyang (ID: 565774991, статус награды TBD).
- CVE-2026-106233 (24.09.2026): Use after free в Metrics. Исследователь: Xinyang Ge (Anthropic), помощь Claude (ID: 565797213, статус награды TBD).
- CVE-2026-106318 (24.09.2026): Use after free в Media. Исследователь: Xinyang Ge (Anthropic), помощь Claude (ID: 566111249, статус награды TBD).
- CVE-2026-106411 (25.09.2026): Use after free в Parser. Исследователь: Xinyang Ge (Anthropic), помощь Claude (ID: 566136674, статус награды TBD).
- CVE-2026-106423 (25.09.2026): Use after free в Media. Исследователь: Xinyang Ge (Anthropic), помощь Claude (ID: 566347711, статус награды TBD).
- CVE-2026-106346 (26.09.2026): Ненадлежащая проверка состояния в DevTools. Исследователь: Xinyang Ge (Anthropic), помощь Claude (ID: 566404364).
- CVE-2026-106190 (26.09.2026): Use after free в Media. Исследователь: Google (ID: 566824998, статус награды TBD).
- CVE-2026-106357 (27.09.2026): Use after free в WebRTC. Исследователь: weihengqiuu (ID: 567160162, статус награды TBD).
- CVE-2026-106240 (28.09.2026): Type confusion в V8. Исследователь: Xinyang Ge (Anthropic), помощь Claude (ID: 567177599, статус награды TBD).
- CVE-2026-106184 (28.09.2026): Неинициализированный ресурс в Media. Исследователь: OpenAI Codex Security (amyb) (ID: 567379988, статус награды TBD).
- CVE-2026-106383 (29.09.2026): Use after free в Media. Исследователь: James Burton, Offensive Security @ Meta (ID: 567447106, статус награды TBD).
- CVE-2026-106349 (29.09.2026): Use after free в V8. Исследователь: Xinyang Ge (Anthropic), помощь Claude (ID: 567538973, статус награды TBD).
- CVE-2026-106421 (29.09.2026): Use after free в PDF. Исследователь: Xinyang Ge (Anthropic), помощь Claude (ID: 567873463).
Отчет об уязвимостях и выплатах за найденные бреши
В данном блоке представлены сведения о ряде уязвимостей, обнаруженных исследователями и внутренней командой Google в период с 2024 по 2026 год.
Критический уровень опасности
- CVE-2026-106204: Use after free в компоненте PDF. Сообщено Синьян Ге (Anthropic) при поддержке Claude 30 сентября 2026 года (идентификатор 567910530).
- CVE-2026-106200: Use after free в компоненте Track. Сообщено Синьян Ге (Anthropic) при поддержке Claude 30 сентября 2026 года (идентификатор 568422505).
Средний уровень опасности
Ниже перечислены уязвимости со средним уровнем риска, включая инциденты, по которым были выплачены вознаграждения.
Задокументированные инциденты с выплатами
- CVE-2026-106265: Искажение пользовательского интерфейса (UI misrepresentation) в компоненте File. Google, 1 октября 2026 года, вознаграждение $3,000 (ID 380789337).
- CVE-2026-106238: Состояние гонки (race condition) в компоненте Fonts. Умар Фарук, 25 ноября 2024 года, вознаграждение $3,000 (ID 492374387).
- CVE-2026-106324: Некорректная авторизация в WebAppInstalls. c6eed09fc8b174b0f3eebedcceb1e792, 13 марта 2026 года, вознаграждение $2,000 (ID 501171258).
- CVE-2026-106420: Некорректный расчет в API. Наренда Сингх (@_3P1C), 9 апреля 2026 года, вознаграждение $1,000 (ID 477327257).
Прочие уязвимости среднего уровня
- CVE-2026-106222: Некорректная авторизация в Sync. Луан Эррера (@lbherrera_), 21 января 2026 года (ID 496623893).
- CVE-2026-106208: Отсутствие авторизации в API. Google, 26 марта 2026 года (ID 497062057).
- CVE-2026-106286: Confused deputy в Omnibox. Google, 28 марта 2026 года (ID 497148613).
- CVE-2026-106181: Ошибка разрешения ссылок в DevTools. Google, 28 марта 2026 года (ID 497350668).
- CVE-2026-106315: Use after free в Modularization. Google, 29 марта 2026 года (ID 497652727).
- CVE-2026-106274: Ошибка разрешения ссылок в Browser. Google, 30 марта 2026 года (ID 497842821).
- CVE-2026-106365: Отсутствие авторизации в Animation. Google, 30 марта 2026 года (ID 498075038).
- CVE-2026-106267: Отсутствие авторизации в Network. Google, 31 марта 2026 года (ID 498737756).
- CVE-2026-106194: Отсутствие авторизации в WebAppInstalls. Google, 1 апреля 2026 года (ID 498739277).
- CVE-2026-106313: Некорректная авторизация в Browser. Google, 1 апреля 2026 года (ID 498770931).
- CVE-2026-106283: Use after free в Streaming. Google, 2 апреля 2026 года (ID 499468981).
- CVE-2026-106291: Use after free в GarbageCollection. Google, 4 апреля 2026 года (ID 499571442).
- CVE-2026-106300: Состояние гонки в CacheStorage. Google, 4 апреля 2026 года (ID 500106110).
- CVE-2026-106314: Некорректная авторизация в Bluetooth. Google, 6 апреля 2026 года (ID 501533684).
- CVE-2026-106223: Неинициализированный ресурс в GPU. Google, 10 апреля 2026 года (ID 501633302).
- CVE-2026-106242: Утечка информации в Omnibox. Google, 11 апреля 2026 года (ID 501647772).
- CVE-2026-106241: Некорректная авторизация в Search. Google, 11 апреля 2026 года (ID 501729675).
- CVE-2026-106381: Некорректная авторизация в Passwords. Google, 11 апреля 2026 года (ID 501763586).
- CVE-2026-106217: Отсутствие авторизации в Google Lens. Google, 11 апреля 2026 года (ID 501770489).
- CVE-2026-106425: Отсутствие авторизации в BrowserTag. Google, 12 апреля 2026 года (ID 501790682).
- CVE-2026-106225: Отсутствие авторизации в Autofill. Google, 12 апреля 2026 года (ID 501805355).
- CVE-2026-106363: Отсутствие авторизации в FullScreen. Google, 12 апреля 2026 года (ID 501896592).
- CVE-2026-106266: Confused deputy в Contextual Tasks. Google, 12 апреля 2026 года (ID 501914204).
- CVE-2026-106189: Внедрение кода (Code injection) в ReaderMode. Google, 12 апреля 2026 года (ID 502034469).
- CVE-2026-106335: Use after free в Media. Google, 13 апреля 2026 года (ID 502105238).
- CVE-2026-106415: Утечка информации в Enterprise. Google, 13 апреля 2026 года (ID 502179715).
- CVE-2026-106224: Отсутствие авторизации в Google Lens. Google, 13 апреля 2026 года (ID 502278429).
- CVE-2026-106185: Ненадлежащая проверка входных данных в Viz. Google, 13 апреля 2026 года (ID 502462485).
- CVE-2026-106244: Некорректная авторизация в Permissions. Google, 14 апреля 2026 года (ID 502475175).
- CVE-2026-106407: Некорректная авторизация в GetUserMedia. Google, 14 апреля 2026 года (ID 502648640).
- CVE-2026-106389: Некорректная авторизация в USB. Google, 14 апреля 2026 года (ID 503625361).
- CVE-2026-106397: Некорректная авторизация в Mobile. Google, 17 апреля 2026 года (ID 503725788).
- CVE-2026-106196: Отсутствие авторизации в Navigation. Google, 17 апреля 2026 года (ID 504215649).
- CVE-2026-106414: Ненадлежащая проверка входных данных в Mobile. Google, 19 апреля 2026 года (ID 504223609).
- CVE-2026-106408: Сбой механизма защиты в Mobile. Google, 19 апреля 2026 года (ID 504227656).
- CVE-2026-106261: Неинициализированный ресурс в Video. Google, 19 апреля 2026 года (ID 504638005).
- CVE-2026-106406: Отсутствие авторизации в Mobile. Google, 20 апреля 2026 года (ID 505186109).
Уязвимости среднего уровня критичности
В период с апреля по июнь 2026 года был выявлен ряд уязвимостей среднего уровня критичности. Большинство из них обнаружено специалистами Google, если не указано иное.
- CVE-2026-106290 (22.04.2026): Неинициализированный ресурс в GPU (ID: 507351786).
- CVE-2026-106378 (28.04.2026): Повышение привилегий в Sandbox (ID: 507596239).
- CVE-2026-106198 (29.04.2026): Отсутствие авторизации в FileSystem, автор Paulos Yibelo Mesfin (ID: 510773353).
- CVE-2026-106326 (07.05.2026): Проблема «запутанного заместителя» (confused deputy) в UI, автор pakhunov.anton.n (ID: 511745101).
- CVE-2026-106354 (10.05.2026): Ненадлежащее раскрытие ресурсов в Extensions (ID: 511796554).
- CVE-2026-106342 (10.05.2026): Утечка информации в Autofill (ID: 512998592).
- CVE-2026-106424 (13.05.2026): Утечка информации в Audio (ID: 513365978).
- CVE-2026-106253 (15.05.2026): Некорректная авторизация в Extensions (ID: 513741326).
- CVE-2026-106279 (16.05.2026): Некорректное разрешение ссылок в Passwords (ID: 513757840).
- CVE-2026-106361 (16.05.2026): Некорректное предоставление указанной функциональности в Mobile (ID: 513781133).
- CVE-2026-106402 (16.05.2026): Некорректная авторизация в Extensions (ID: 514041626).
- CVE-2026-106311 (17.05.2026): Кликджекинг в PermissionElement (ID: 514061289).
- CVE-2026-106246 (17.05.2026): Некорректная авторизация в Browser (ID: 514070956).
- CVE-2026-106302 (17.05.2026): Искажение пользовательского интерфейса в PermissionElement (ID: 514071472).
- CVE-2026-106416 (17.05.2026): Инъекция кода в Extensions (ID: 514072462).
- CVE-2026-106182 (17.05.2026): Искажение пользовательского интерфейса в Paint (ID: 514078734).
- CVE-2026-106282 (17.05.2026): Искажение пользовательского интерфейса в WebOTP (ID: 514204338).
- CVE-2026-106392 (18.05.2026): Утечка информации в WebAudio (ID: 514426571).
- CVE-2026-106188 (18.05.2026): Проблема «запутанного заместителя» в SignIn (ID: 515477538).
- CVE-2026-106370 (21.05.2026): Неинициализированный ресурс в GPU (ID: 517033396).
- CVE-2026-106356 (27.05.2026): Кликджекинг в EVP (ID: 517090646).
- CVE-2026-106405 (27.05.2026): Состояние гонки (race condition) в CustomTabs (ID: 517150523).
- CVE-2026-106322 (27.05.2026): Открытый редирект в AppManifest (ID: 517213220).
- CVE-2026-106280 (27.05.2026): Некорректная авторизация в PermissionElement (ID: 517366426).
- CVE-2026-106206 (28.05.2026): Ненадлежащая проверка входных данных в Mobile (ID: 517374100).
- CVE-2026-106180 (28.05.2026): Наблюдаемое несоответствие в Animation (ID: 517429254).
- CVE-2026-106303 (28.05.2026): Наблюдаемое несоответствие в Autofill AI (ID: 517475258).
- CVE-2026-106201 (28.05.2026): Состояние гонки в V8 (ID: 517546096).
- CVE-2026-106333 (28.05.2026): Некорректная авторизация в Input (ID: 517649552).
- CVE-2026-106228 (28.05.2026): Проблема «запутанного заместителя» в Google Lens (ID: 517689673).
- CVE-2026-106289 (29.05.2026): Отсутствие авторизации в FedCM (ID: 517700327).
- CVE-2026-106277 (29.05.2026): Утечка информации в Animation (ID: 517708426).
- CVE-2026-106410 (29.05.2026): Отсутствие авторизации в Permissions (ID: 517801814).
- CVE-2026-106284 (29.05.2026): Чтение за пределами границ (out of bounds read) в Printing (ID: 517804731).
- CVE-2026-106209 (29.05.2026): Искажение пользовательского интерфейса в Mobile (ID: 518039724).
- CVE-2026-106216 (29.05.2026): Межсайтовая подделка запроса (CSRF) в ReadingList (ID: 518076654).
- CVE-2026-106328 (30.05.2026): Некорректная авторизация в PDF (ID: 518091868).
- CVE-2026-106387 (30.05.2026): Отсутствие авторизации в Mobile (ID: 518096516).
- CVE-2026-106400 (30.05.2026): Кликджекинг в Messages (ID: 518108937).
- CVE-2026-106205 (30.05.2026): Отсутствие авторизации в Passwords (ID: 519499907).
- CVE-2026-106213 (03.06.2026): Состояние гонки в WebAudio (ID: 520153320).
- CVE-2026-106230 (05.06.2026): Некорректное разрешение ссылок в Offline (ID: 520507737).
- CVE-2026-106367 (05.06.2026): Отсутствие авторизации в Mobile (ID: 520533412).
- CVE-2026-106226 (05.06.2026): Ненадлежащая проверка входных данных в Compositing (ID: 520573237).
Обзор выявленных уязвимостей среднего и низкого уровней опасности
За период с 2025 по 2026 год был зафиксирован ряд уязвимостей, классифицированных как угрозы среднего и низкого уровней опасности. В представленном списке указаны даты обнаружения, исследователи, идентификаторы CVE и краткое описание проблем.
Уязвимости среднего уровня опасности
- 6 июня 2026 г., Google: CVE-2026-106229 [521949525] — искажение интерфейса (UI misrepresentation) в FileSystem.
- 9 июня 2026 г., Google: CVE-2026-106232 [522299740] — искажение интерфейса в браузере.
- 10 июня 2026 г., Google: CVE-2026-106391 [522325665] — некорректная авторизация в WebShare.
- 10 июня 2026 г., Google: CVE-2026-106336 [522722456] — наблюдаемое расхождение (observable discrepancy) в Paint.
- 11 июня 2026 г., Google: CVE-2026-106403 [523601696] — некорректная авторизация в Accessibility.
- 13 июня 2026 г., Google: CVE-2026-106373 [523699645] — использование памяти после освобождения (use after free) в Fonts.
- 13 июня 2026 г., Google: CVE-2026-106301 [523750306] — ошибка «confused deputy» в Contextual Tasks.
- 14 июня 2026 г., Google: CVE-2026-106292 [524587778] — переполнение буфера в Fonts.
- 16 июня 2026 г., Google: CVE-2026-106262 [533066295] — неполная очистка данных в GetUserMedia.
- 9 июля 2026 г., Google: CVE-2026-106360 [535639435] — утечка информации в Payments.
- 17 июля 2026 г., NH DEV: CVE-2026-106375 [536507840] — неполная очистка данных в Dawn.
- 19 июля 2026 г., Google: CVE-2026-106348 [537107728] — утечка информации в Animation.
- 21 июля 2026 г., Google: CVE-2026-106307 [537832408] — некорректная авторизация в Network.
- 22 июля 2026 г., Google: CVE-2026-106212 [540072162] — некорректная авторизация в Autofill.
- 28 июля 2026 г., Google: CVE-2026-106398 [543082212] — некорректная авторизация в Media.
- 5 августа 2026 г., caveeroo: CVE-2026-106388 [550512266] — отсутствие авторизации в DataTransfer.
- 21 августа 2026 г., leolee: CVE-2026-106271 [553118313] — отсутствие авторизации в Workers.
- 26 августа 2026 г., Google: CVE-2026-106395 [553121488] — неинициализированный ресурс в Dawn.
- 26 августа 2026 г., Google: CVE-2026-106304 [553124799] — чтение за пределами буфера (out of bounds read) в ANGLE.
- 26 августа 2026 г., Google: CVE-2026-106401 [553129739] — запись за пределами буфера (out of bounds write) в Media.
- 26 августа 2026 г., Google: CVE-2026-106330 [553135213] — утечка информации в Paint.
- 26 августа 2026 г., Google: CVE-2026-106295 [553138969] — некорректная авторизация в Unbounded Element.
- 26 августа 2026 г., Google: CVE-2026-106352 [553139506] — некорректная авторизация в WebProtect.
- 26 августа 2026 г., Google: CVE-2026-106337 [553145497] — искажение интерфейса в UI.
- 26 августа 2026 г., Google: CVE-2026-106263 [553149001] — ненадлежащая проверка входных данных в SignIn.
- 26 августа 2026 г., Google: CVE-2026-106404 [553150261] — некорректная авторизация в FontAccess.
- 26 августа 2026 г., Google: CVE-2026-106183 [553154579] — отсутствие авторизации в Chromoting.
- 26 августа 2026 г., Google: CVE-2026-106386 [553156221] — неинициализированный ресурс в WebAudio.
- 26 августа 2026 г., Google: CVE-2026-106351 [553164077] — наблюдаемое расхождение в Safebrowsing.
- 27 августа 2026 г., Google: CVE-2026-106384 [554348119] — отсутствие авторизации в SiteIsolation.
- 29 августа 2026 г., med.bassia: CVE-2026-106207 [554619028] — состояние гонки (race condition) в V8.
- 30 августа 2026 г., flyyy: CVE-2026-106321 [556235808] — утечка информации в Editing.
- 2 сентября 2026 г., Google: CVE-2026-106210 [556304559] — наблюдаемое расхождение в Scroll.
- 3 сентября 2026 г., Hafiizh: CVE-2026-106254 [557036053] — утечка информации в Mobile.
- 4 сентября 2026 г., Anonymous: CVE-2026-106372 [557288890] — некорректная авторизация в UI.
- 5 сентября 2026 г., Quyen Son (VinFast): CVE-2026-106341 [558539954] — путаница типов (type confusion) в V8.
- 8 сентября 2026 г., Google: CVE-2026-106409 [559097675] — некорректное разрешение ссылок (incorrect reference resolution) в WebAppInstalls.
Уязвимости низкого уровня опасности
- 9 сентября 2026 г., Quyen Son (VinFast): CVE-2026-106340 [503794852] — отсутствие авторизации в CredentialProvider (вознаграждение $2,000).
- 17 апреля 2026 г., Wooseok Sung: CVE-2026-106276 [417555081] — искажение интерфейса в Payments (вознаграждение $1,000).
- 14 мая 2025 г., Khalil Zhani: CVE-2026-106338 [448789663] — искажение интерфейса в PictureInPicture.
- 2 октября 2025 г., Hafiizh: CVE-2026-106317 [450323465] — искажение интерфейса в FullScreen.
- 9 октября 2025 г., Manojkumar Jaganathan (TheWhiteEvil, HackerBro Technologies): CVE-2026-106344 [498375898] — отсутствие авторизации в Permissions.
Обзор уязвимостей низкого уровня опасности (CVE-2026-106XXX)
За период с апреля по август 2026 года был выявлен ряд уязвимостей с низким уровнем опасности, затрагивающих различные компоненты программного обеспечения. Большинство из них были обнаружены специалистами Google, однако в списке также присутствуют находки независимых исследователей.
Хронология и детали обнаруженных уязвимостей
- 01.04.2026: Google — CVE-2026-106359 (Confused deputy в DeviceBoundSessionCredentials, № 500532594).
- 08.04.2026: Google — CVE-2026-106353 (некорректная проверка ввода в Mobile, № 502078791).
- 13.04.2026: Google — CVE-2026-106312 (отсутствие авторизации в SignIn, № 502111211).
- 13.04.2026: Google — CVE-2026-106191 (отсутствие авторизации в Actor, № 502282293).
- 13.04.2026: Google — CVE-2026-106250 (отсутствие авторизации в Actor, № 502497790).
- 14.04.2026: Google — CVE-2026-106309 (некорректная авторизация в Selection, № 503708636, статус TBD).
- 17.04.2026: Putra Mahardika — CVE-2026-106187 (отсутствие авторизации в Permissions, № 511776800).
- 10.05.2026: Google — CVE-2026-106394 (неполная очистка данных в Glic, № 513122002).
- 14.05.2026: Project Fortify — CVE-2026-106306 (некорректная авторизация в DevTools, № 513383360).
- 15.05.2026: Google — CVE-2026-106427 (Confused deputy в Mobile, № 513423334).
- 15.05.2026: Google — CVE-2026-106252 (некорректное сравнение в Fonts, № 513446410).
- 15.05.2026: Google — CVE-2026-106287 (потеря информации в CORS, № 513518289).
- 15.05.2026: Google — CVE-2026-106297 (некорректная авторизация в Scheduling, № 513735469).
- 16.05.2026: Google — CVE-2026-106260 (некорректная авторизация в DevTools, № 513821237).
- 16.05.2026: Google — CVE-2026-106362 (отсутствие авторизации в DevTools, № 514456975).
- 19.05.2026: Google — CVE-2026-106275 (неинициализированный ресурс в GPU, № 514460295).
- 19.05.2026: Google — CVE-2026-106199 (некорректная авторизация в Actor, № 517703787).
- 29.05.2026: Google — CVE-2026-106299 (некорректная проверка ввода в WebAudio, № 519211890).
- 02.06.2026: Google — CVE-2026-106422 (некорректная авторизация в API, № 519458746).
- 03.06.2026: Google — CVE-2026-106186 (неконтролируемый элемент пути поиска в CredentialProvider, № 522557469).
- 11.06.2026: Google — CVE-2026-106247 (переполнение буфера в ANGLE, № 524435922).
- 16.06.2026: Google — CVE-2026-106192 (утечка информации в Mobile, № 524681280).
- 16.06.2026: Google — CVE-2026-106399 (чтение за пределами буфера в Skia, № 530237174).
- 01.07.2026: Google — CVE-2026-106264 (отсутствие авторизации в Web Authentication, № 533084756).
- 09.07.2026: Google — CVE-2026-106285 (искажение интерфейса в WebAppInstalls, № 533119681).
- 09.07.2026: Google — CVE-2026-106220 (утечка информации в Passwords, № 534843648).
- 14.07.2026: Google — CVE-2026-106417 (целочисленное переполнение в Media, № 536471438).
- 19.07.2026: Google — CVE-2026-106221 (Confused deputy в WebAPKs, № 540049672).
- 28.07.2026: Google — CVE-2026-106259 (некорректная авторизация в PermissionElement, № 540076586).
- 28.07.2026: Google — CVE-2026-106296 (ненадлежащее управление привилегиями в UI, № 540078886).
- 28.07.2026: Google — CVE-2026-106249 (некорректная авторизация в Autofill, № 552440317, статус TBD).
- 25.08.2026: mute1008 — CVE-2026-106374 (путаница типов в V8, № 552832446, статус TBD).
- 26.08.2026: SecBuddyN, Tencent KeenLab — CVE-2026-106380 (искажение интерфейса в UI, № 553168380).
- 27.08.2026: Google — CVE-2026-106179 (искажение интерфейса в WebAppInstalls, № 553250818).
- 27.08.2026: Google — CVE-2026-106368 (искажение интерфейса в UI, № 553252261).
- 27.08.2026: Google — CVE-2026-106237 (утечка информации в Permissions, № 553255283).
- 27.08.2026: Google — CVE-2026-106331 (некорректная проверка ввода в Extensions, № 553256068).
- 27.08.2026: Google — CVE-2026-106270 (некорректная авторизация в WebAppInstalls, № 553269860).
- 27.08.2026: Google — CVE-2026-106350 (некорректная авторизация в Browser, № 553270559).
- 27.08.2026: Google — CVE-2026-106288 (отсутствие авторизации в Browser, № 553274076).
- 27.08.2026: Google — CVE-2026-106305 (искажение интерфейса в Mobile, № 553276352).
- 27.08.2026: Google — CVE-2026-106418 (отсутствие авторизации в Network, № 553283471).
- 27.08.2026: Google — CVE-2026-106343 (некорректная проверка состояния в Autofill AI, № 553317583).
- 27.08.2026: Google — CVE-2026-106371 (некорректная авторизация в Transactions Platform, № 553326010).
Отчет об уязвимостях и обновления функциональности Google Chrome
Специалисты Google представили масштабный отчет об уязвимостях низкого уровня (Low), обнаруженных в браузере в период с конца августа по сентябрь 2026 года:
- 27 августа 2026 г.: CVE-2026-106256 (утечка информации в модуле Passwords, ID 553335319), CVE-2026-106413 (состояние гонки в Browser, ID 553336689) и CVE-2026-106339 (использование освобожденного ресурса в ядре, ID 553913506).
- 28 августа 2026 г.: CVE-2026-106320 (использование освобожденного ресурса в интерфейсе, ID 553929758), CVE-2026-106195 (некорректная авторизация в Chromoting, ID 553930843) и CVE-2026-106316 (искажение UI в Chromoting, ID 554556423).
- 29 августа 2026 г.: CVE-2026-106385 (состояние гонки в Chromoting, ID 554874487).
- 30 августа 2026 г.: CVE-2026-106325 (некорректное разрешение ссылок в ядре, ID 556211265).
- 2 сентября 2026 г.: CVE-2026-106390 (некорректное предоставление функций в SanitizerAPI, ID 556213916), CVE-2026-106294 (неполная очистка в Chromoting, ID 556215048), CVE-2026-106334 (утечка информации в Payments, ID 556229780), CVE-2026-106236 и CVE-2026-106251 (искажение UI в Chromoting, ID 556233068 и 556237314), CVE-2026-106310 (использование освобожденного ресурса в FontAccess, ID 556250086), CVE-2026-106345 (использование освобожденного ресурса в Session, ID 556258544), CVE-2026-106272 (искажение UI в Chromoting, ID 556259957) и CVE-2026-106355 (отсутствие авторизации в Media, ID 559777100).
- 10 сентября 2026 г.: CVE-2026-106234 (Use-after-free в Network, ID 564085088).
- 20 сентября 2026 г.: CVE-2026-106269 (Use-after-free в CSS, ID 565742178), выявленная исследователем xinyang.
Разработчики выражают благодарность всем специалистам по безопасности, сотрудничавшим с Google в цикле разработки для предотвращения попадания багов в стабильный канал. Многие из этих уязвимостей были обнаружены с использованием инструментов AddressSanitizer, MemorySanitizer, UndefinedBehaviorSanitizer, Control Flow Integrity, libFuzzer и AFL.
Новые функции для повышения продуктивности
Одновременно с исправлением безопасности Google внедряет в десктопную версию Chrome три значимых обновления:
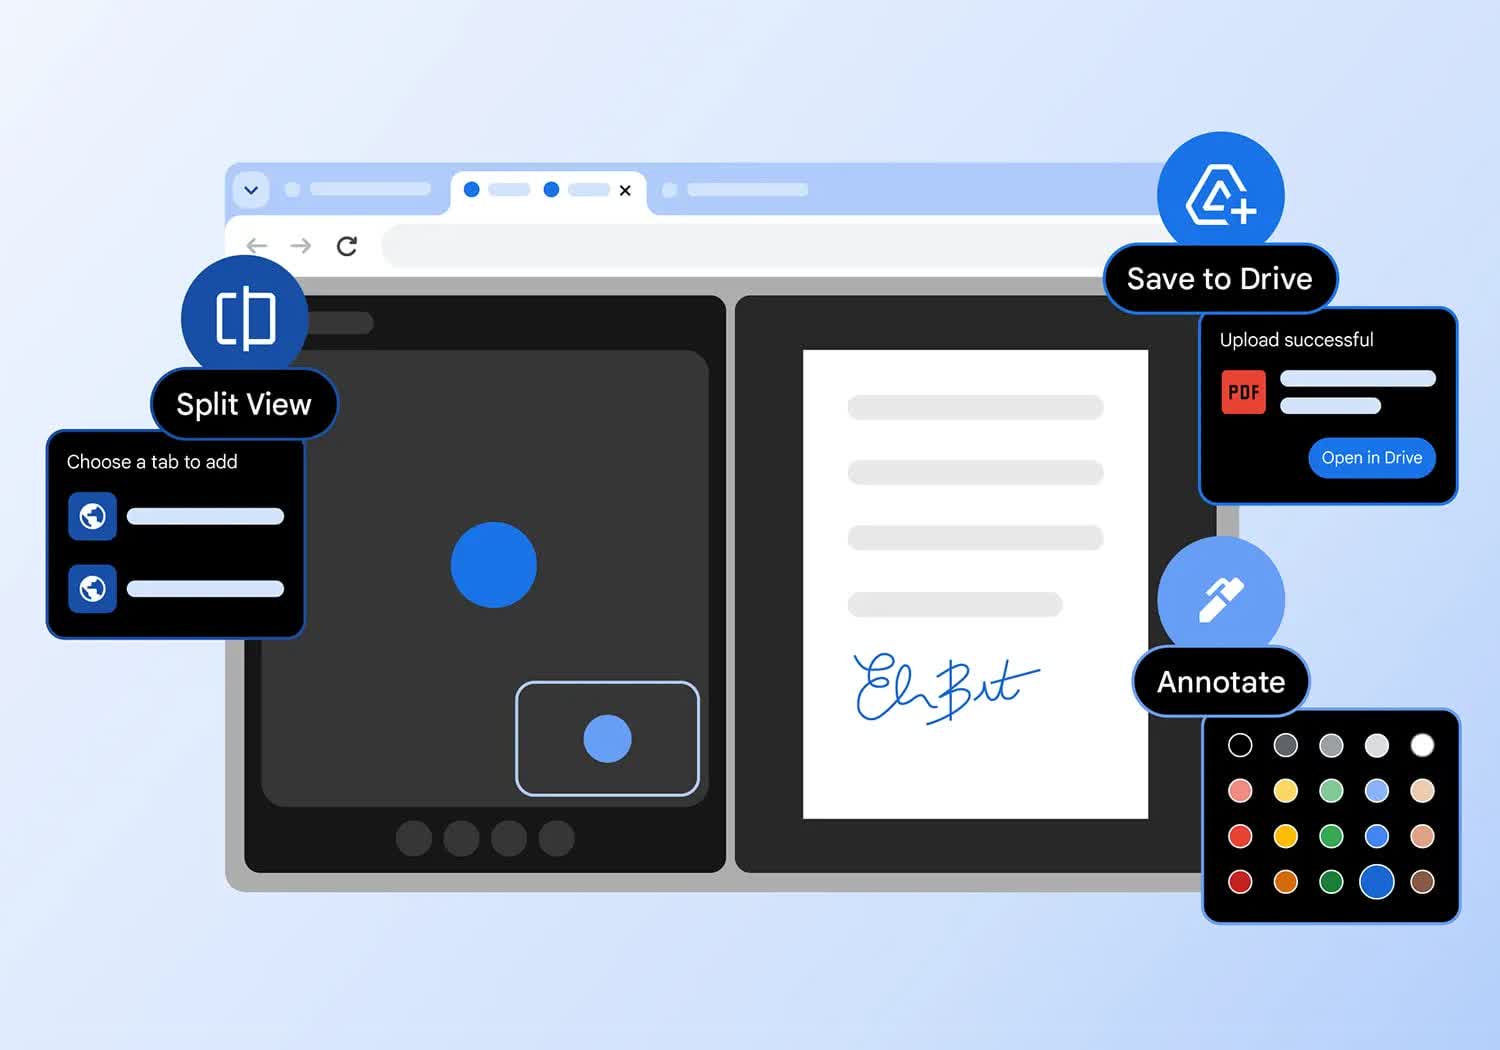
- Разделенный экран (split view): встроенная функция, позволяющая отображать две вкладки одновременно в одном окне без необходимости переключаться между ними.
- Улучшения PDF-просмотрщика: теперь инструмент поддерживает добавление выделений, заметок и электронных подписей непосредственно в документах.
- Интеграция с Google Drive: оптимизированная функция «Сохранить на Google Диск» позволяет отправлять PDF-файлы напрямую в специальную папку «Сохранено из Chrome», что избавляет пользователя от необходимости скачивать и повторно загружать файлы.
Данное обновление рекомендовано пользователям, которые проводят значительную часть рабочего времени внутри браузера.
Дополнительные сведения о работе Google Chrome
Google Chrome позиционируется не только как средство для просмотра веб-страниц, но и как платформа для современного интернета. Его доминирование на рынке, охватывающее более 3 миллиардов пользователей, обусловлено не только скоростью, но и обширной экосистемой расширений, а также тесной интеграцией с сервисами Google. Важно отметить, что разработчики веб-приложений в первую очередь ориентируются на движок Chrome, так как он занимает около 68% доли рынка, включая настольные системы и Android.
Особенности синхронизации и безопасности
Синхронизация в Chrome — это гибкий процесс: когда пользователь входит в систему, браузер сохраняет не только историю и пароли, но и адреса, темы оформления и даже настройки. Важно понимать: пользователи могут настраивать, какие именно категории данных будут синхронизироваться, а какие останутся локальными. Однако следует помнить, что вся активность, включая каждый символ, введенный в адресную строку, фиксируется Google, что является важным компромиссом для тех, кто заботится о полной приватности. В таких случаях более подходящим решением может стать Firefox, который блокирует кросс-сайтовое отслеживание по умолчанию.
Диагностика и тонкая настройка
Если браузер потребляет избыточное количество ресурсов даже при небольшом количестве открытых вкладок, проблема часто кроется в «раздутости» расширений или накопленном кэше. Даже бездействующие расширения могут занимать сотни мегабайт оперативной памяти. Для глубокого анализа проблем Google рекомендует использовать встроенный «Диспетчер задач» (вызывается комбинацией клавиш Shift+Esc или через меню «Дополнительные инструменты»), который позволяет выявить конкретные процессы, вкладки или расширения, потребляющие максимум ресурсов CPU и RAM.
ИИ-инструменты и новые возможности для работы
В сегменте браузеров наблюдается «новая волна» — инструменты на базе искусственного интеллекта. Помимо таких решений, как Comet и Opera, которые предлагают функции суммаризации и автоматизации многоэтапных задач, сам Chrome продолжает совершенствоваться. К новым продуктивным функциям, помимо уже упомянутых PDF-аннотаций и разделения экрана, добавилась функция чтения страниц вслух. Это решение идеально подходит для работы с новостными статьями и PDF-документами: слова на странице подсвечиваются в процессе озвучивания, помогая пользователю следить за текстом. Для работы с PDF теперь не нужно прибегать к стороннему ПО для подписи документов — встроенный инструмент аннотирования позволяет рисовать подписи от руки, заполнять формы и выделять важные строки, сохраняя итоговый результат напрямую в файл.
Важность регулярных обновлений
Google придерживается графика выпуска мажорных версий примерно каждые четыре недели. Обновления происходят «бесшумно» в фоновом режиме, поэтому пользователям редко приходится задумываться о процессе установки. Однако для обеспечения безопасности критически важно использовать актуальную версию. Проверить статус обновления можно через меню «Справка» > «О браузере Google Chrome» — браузер принудительно проверит наличие апдейтов и предложит перезапуск, если новая версия уже скачана.