Многие пользователи настраивают фильтрацию DNS на уровне сети, чтобы блокировать рекламу, трекеры или доступ к нежелательным сайтам. Однако проверка показала, что веб-браузеры могут игнорировать эти ограничения, если в их параметрах включена функция Secure DNS. Даже при активной блокировке домена на уровне сетевого сервиса (например, NextDNS), браузер может загрузить страницу так, будто никаких запретов не существует.
Почему сетевая фильтрация перестает работать
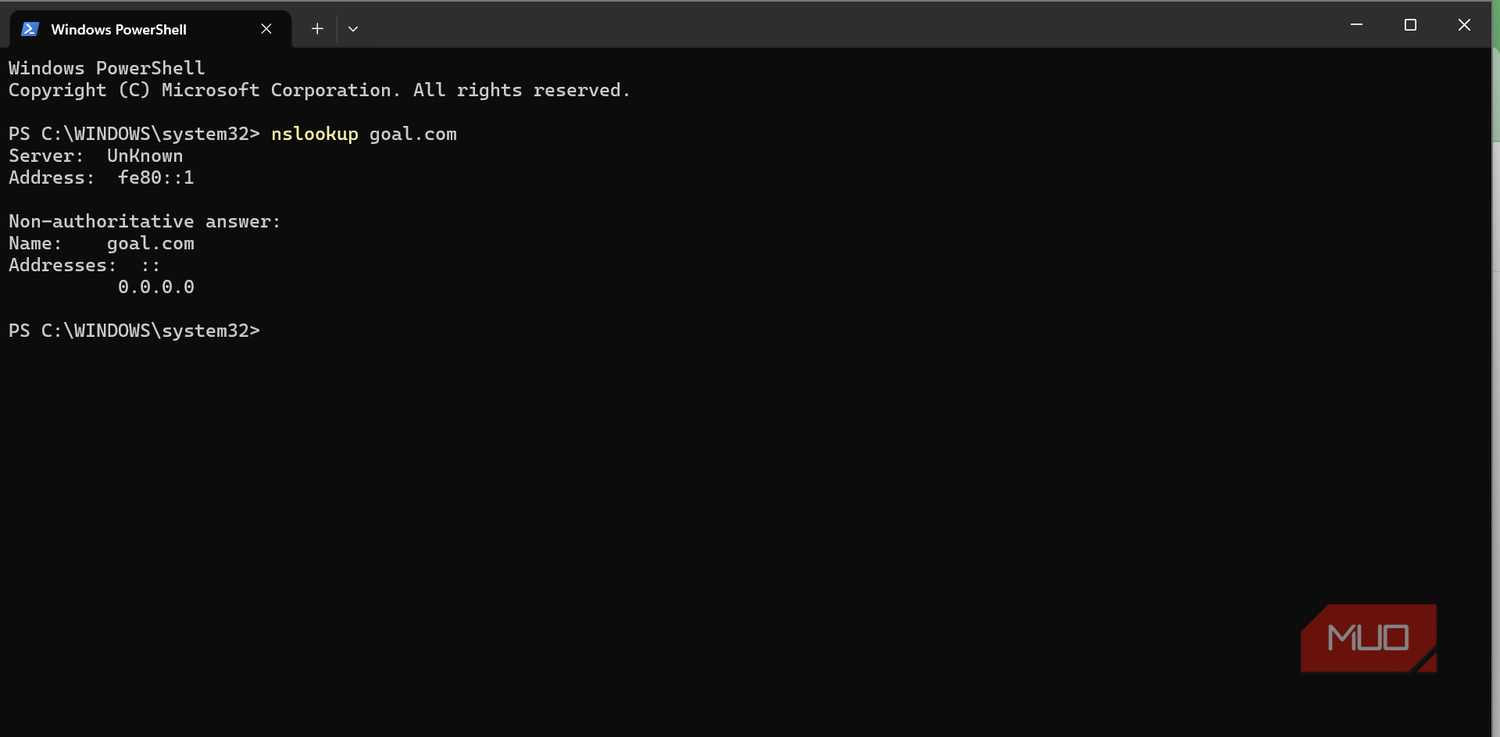
При отключенном параметре Secure DNS запросы браузера следуют стандартному маршруту: запрос проходит через DNS-систему операционной системы, затем попадает на DNS-фильтр, где и применяется правило блокировки. В этот момент DNS-запрос возвращает адрес 0.0.0.0, и доступ к ресурсу ограничивается.
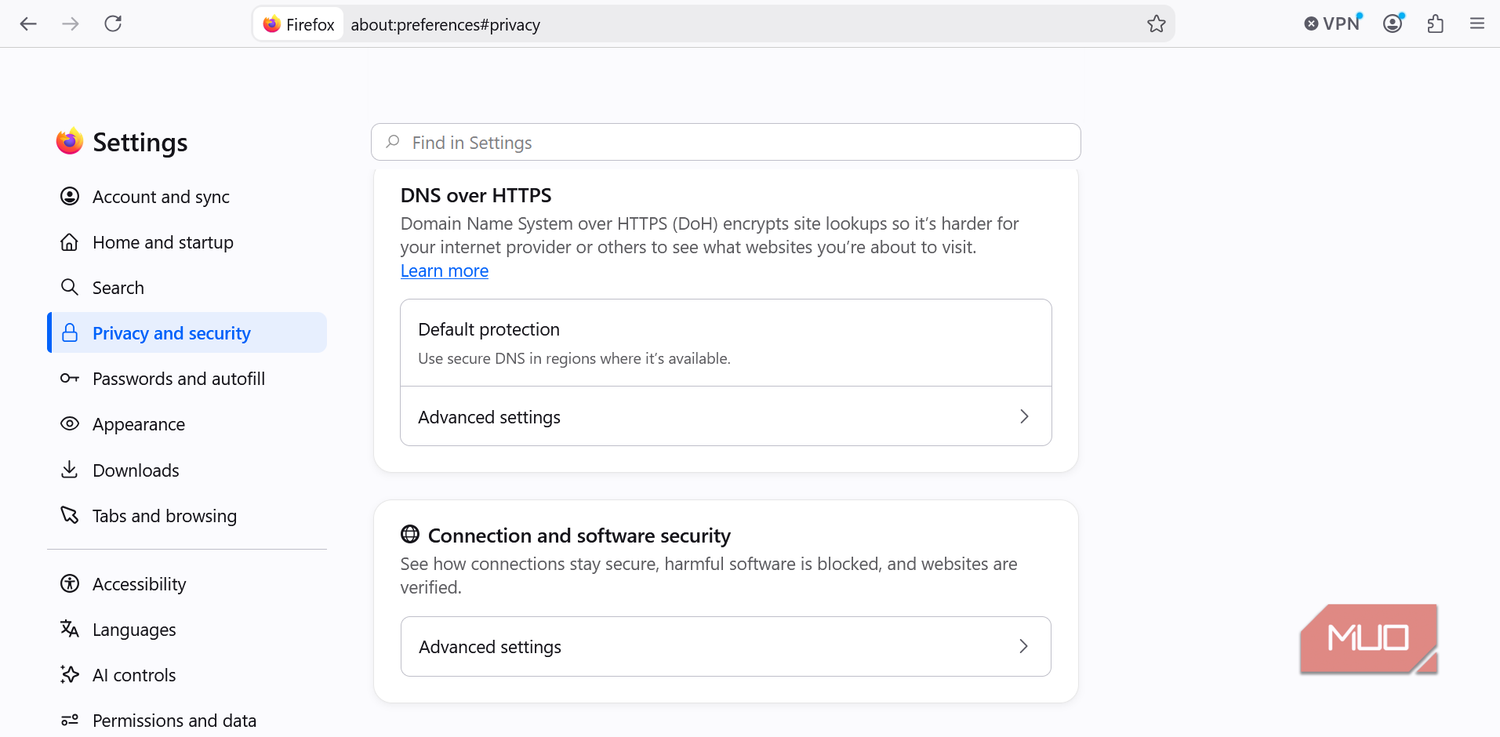
Ситуация меняется, если браузер переходит на использование внешнего DNS-провайдера через зашифрованное соединение DNS-over-HTTPS (DoH). В этом случае путь запроса выглядит иначе: браузер напрямую обращается к внешнему DoH-резолверу, минуя локальную систему фильтрации. Поскольку DNS-запрос не проходит через ваш сетевой фильтр, последний просто «не видит» попытки обращения к сайту и не может применить блокировку. Это не является ошибкой или уязвимостью, а считается особенностью работы DoH, направленной на повышение приватности пользователя, чтобы провайдеры или владельцы публичных Wi-Fi сетей не могли отслеживать DNS-запросы в открытом виде.
Особенности настройки в популярных браузерах
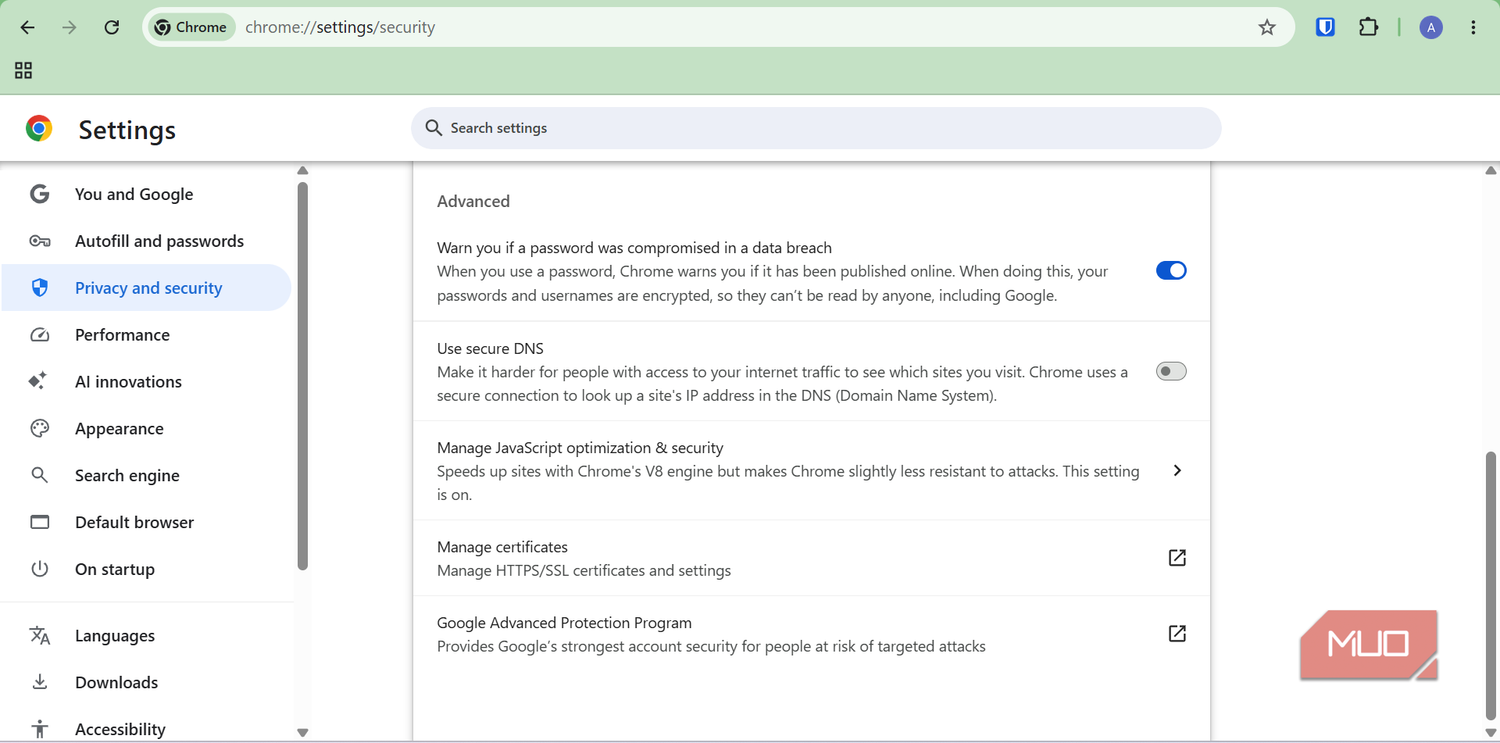
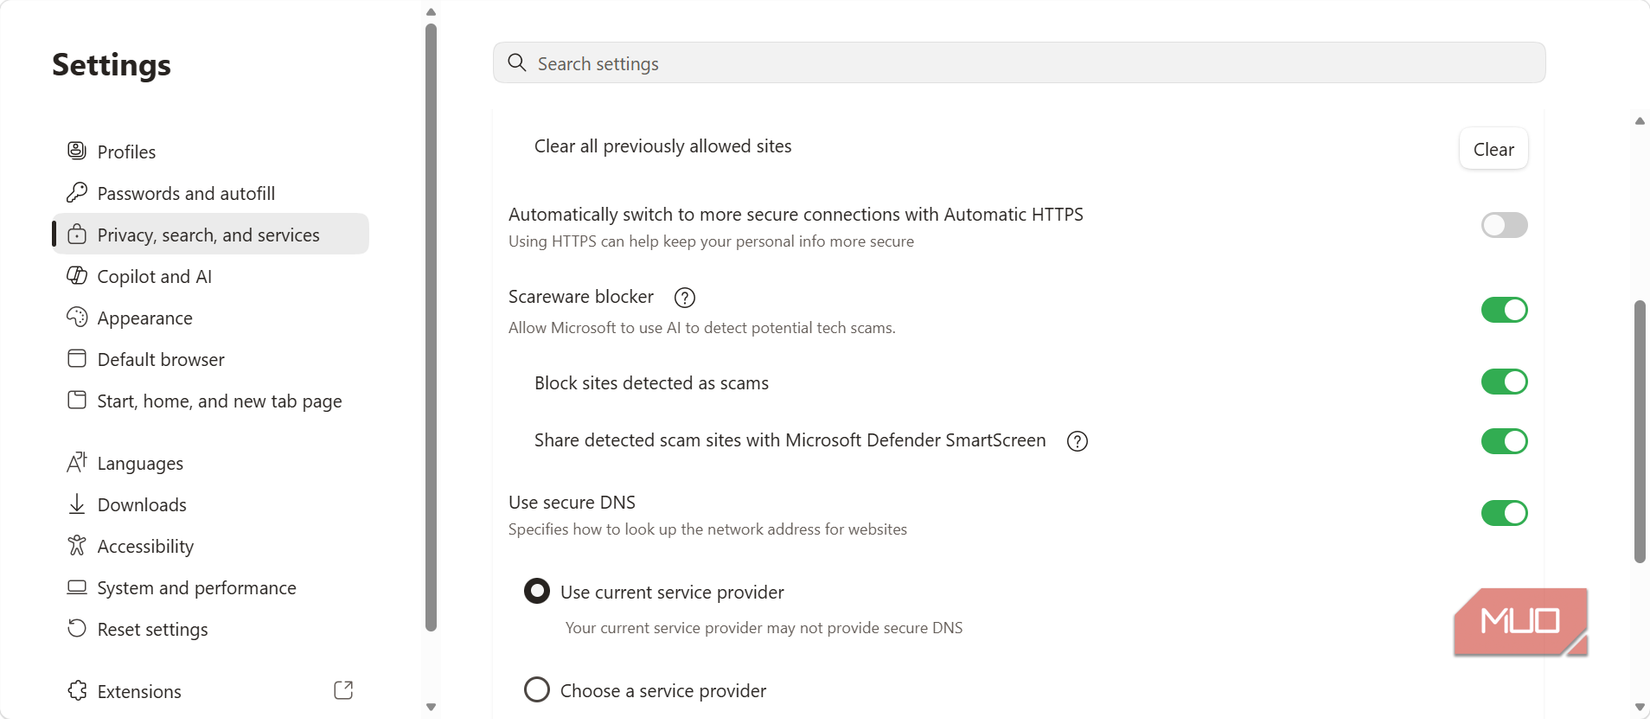
Chrome, Edge и Brave используют схожий принцип работы, объединяя функцию под общим названием «Безопасный DNS» (Secure DNS). При выборе стороннего провайдера в настройках этих браузеров происходит полный обход сетевых правил фильтрации. В «автоматическом» режиме Chrome и Edge могут возвращаться к системному DNS, если защищенный запрос завершается неудачей, но выбор конкретного провайдера исключает этот сценарий.
Firefox работает по иным алгоритмам:
- Режим защиты по умолчанию может отключать DoH при обнаружении сигналов родительского контроля или сетевых ограничений.
- Настраиваемый режим позволяет пользователю самостоятельно выбрать резолвер и принудительно активировать защищенный DNS.
- Максимальная защита запрещает браузеру возвращаться к системному DNS даже в тех случаях, когда безопасное соединение недоступно.
Как проверить работу вашего DNS-фильтра
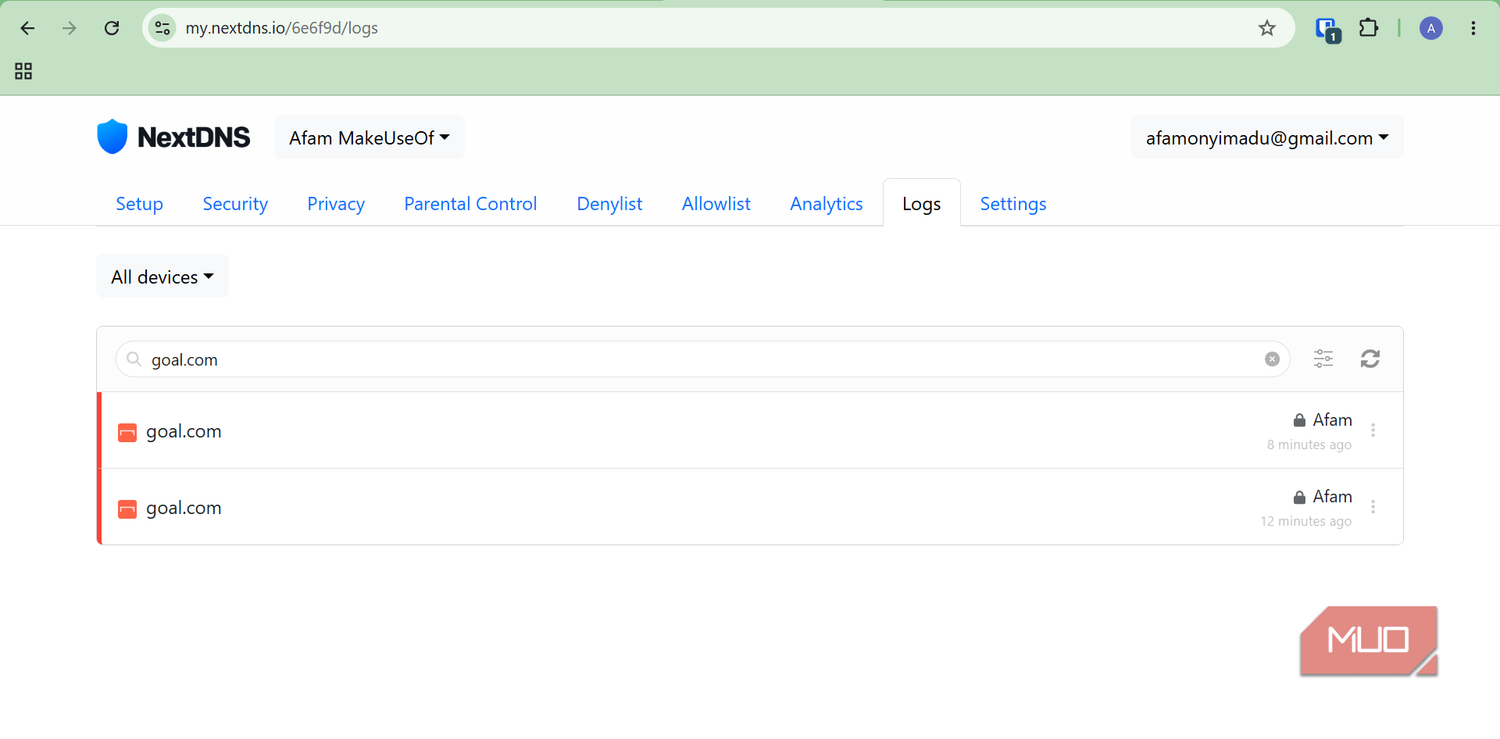
Чтобы выяснить, учитывает ли ваш браузер сетевые ограничения, выполните простую проверку: откройте лог запросов вашего DNS-фильтра и попытайтесь загрузить сайт, который вы еще не посещали в этом браузере. Если в логах нет записи о запросе, но страница загрузилась, это прямое доказательство того, что браузер отправляет запросы в обход вашего фильтра.
Если вы хотите сохранить фильтрацию, можно либо отключить Secure DNS в браузере, либо указать в его настройках адрес зашифрованного DNS-эндпоинта вашего провайдера, если тот предоставляет такую возможность. Выбор в пользу приватности (использование внешних DoH-резолверов) означает отказ от централизованного контроля DNS на уровне локальной сети.
Эксперимент: как браузер обходит «непробиваемую» блокировку
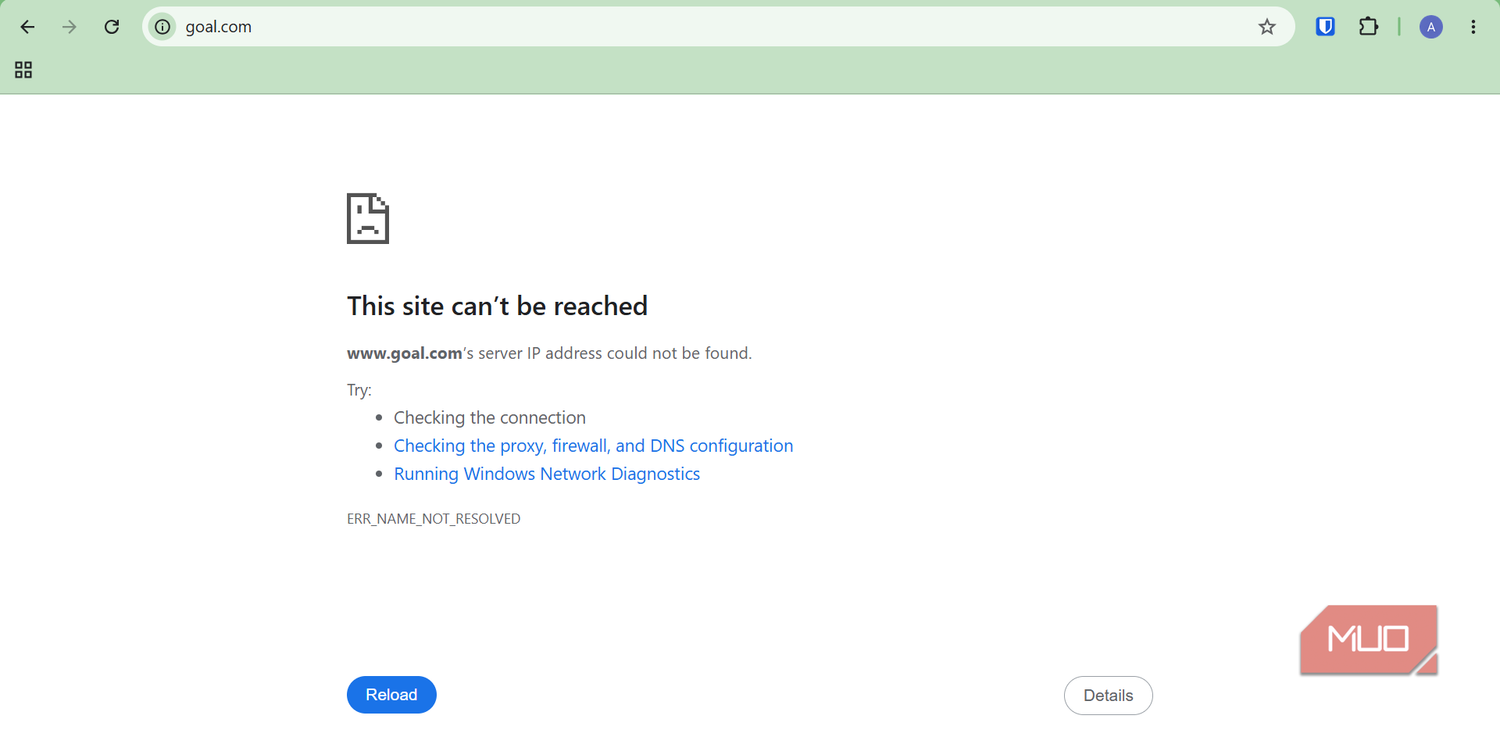
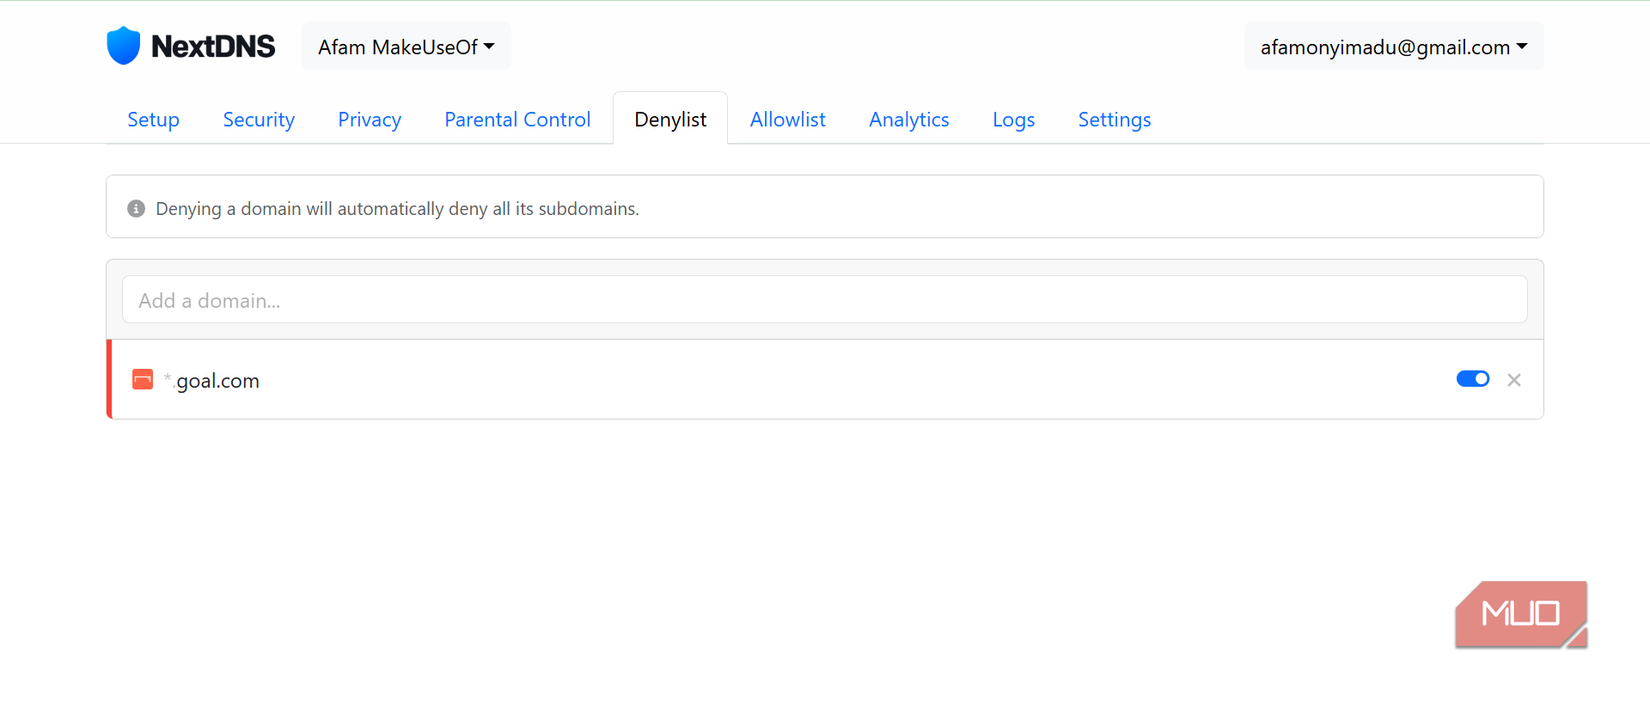
Для чистоты эксперимента я выбрал сайт goal.com и добавил его в «черный список» своего сервиса NextDNS. Результат был предсказуем: система моментально перестала разрешать домен, возвращая адрес 0.0.0.0. В журнале NextDNS каждое обращение к ресурсу фиксировалось как заблокированное. Однако, стоило мне зайти в настройки безопасности Chrome (chrome://settings/security) и выбрать стороннего провайдера, например Google Public DNS, как сайт мгновенно открылся. В логах NextDNS при этом не было ни единой записи — фильтр попросту не «видел», что запрос когда-либо существовал. Повторный тест в Edge и Firefox дал идентичный результат. Как только я отключал опцию «Использовать безопасный DNS» или возвращал настройку «Выбирать DNS-провайдера» в состояние «Системный по умолчанию», блокировка возвращалась мгновенно.
Технический нюанс: это не уязвимость, а архитектурное решение
Важно понимать, что происходящее не является попыткой браузеров «навредить». Использование зашифрованного DNS (DoH) преследует цель защитить пользователя от анализа трафика со стороны интернет-провайдеров или владельцев публичных Wi-Fi-сетей. В обычном режиме, когда Secure DNS выключен, запрос идет по пути: Браузер → Windows DNS → NextDNS → блокировка. Когда же активирован DoH, браузер создает «боковую дверь»: он отправляет запрос напрямую к выбранному DNS-резолверу через защищенное HTTPS-соединение. Даже если сетевое соединение остается прежним, фильтр исключается из цепочки обработки данных.
Хотя в моем случае фильтр работал на локальном ПК, документация Mozilla прямо подтверждает: DNS-over-HTTPS может обходить не только сетевую, но и локальную фильтрацию. Стоит отметить, что данный метод не является абсолютным обходом сетевых ограничений — правила межсетевого экрана (firewall) или блокировки на основе IP-адресов по-прежнему будут работать, так как они ограничивают доступ уже на этапе передачи пакетов, а не на этапе преобразования имен.
Инструкция по самостоятельной проверке
Даже если ваша инфраструктура отличается от моей, вы можете провести двухминутную диагностику. Для этого:
- Откройте журнал запросов вашего DNS-фильтра.
- Перейдите на сайт, который вы не посещали ранее в этом браузере (это критически важно, так как ответы из кэша могут создать ложное впечатление, что фильтр работает, хотя на самом деле он просто не участвовал в процессе).
- Если в логах запись о запросе помечена как «заблокировано», значит, фильтр выполняет свою функцию.
- Если запись помечена как «разрешено», значит, фильтр видел запрос, но не нашел оснований для блокировки.
- Если записи в логах нет вообще, а страница загрузилась — вы получили прямое доказательство того, что браузер игнорирует ваш DNS-фильтр.
Имейте в виду: если вы обнаружили, что ваш браузер «ходит в обход», вам не нужно полностью перестраивать домашнюю сеть. Вы можете либо отключить Secure DNS, либо — если ваш DNS-фильтр предоставляет такую возможность — указать адрес его зашифрованного DoH-эндпоинта непосредственно в настройках браузера. В этом случае вы сохраните и приватность, и централизованный контроль над доступом к ресурсам.