Длительное время проброс портов был основным способом предоставления доступа к домашним сервисам извне. Изначально это касалось игровых серверов или VOIP-платформ вроде TeamSpeak, однако с развитием медиасерверов и стремлением к полноценному self-hosting методика стала небезопасной. Открытие портов на роутере создает уязвимость, через которую любой внешний трафик может попытаться получить доступ к внутренним данным, полагаясь лишь на механизмы аутентификации конкретного приложения.
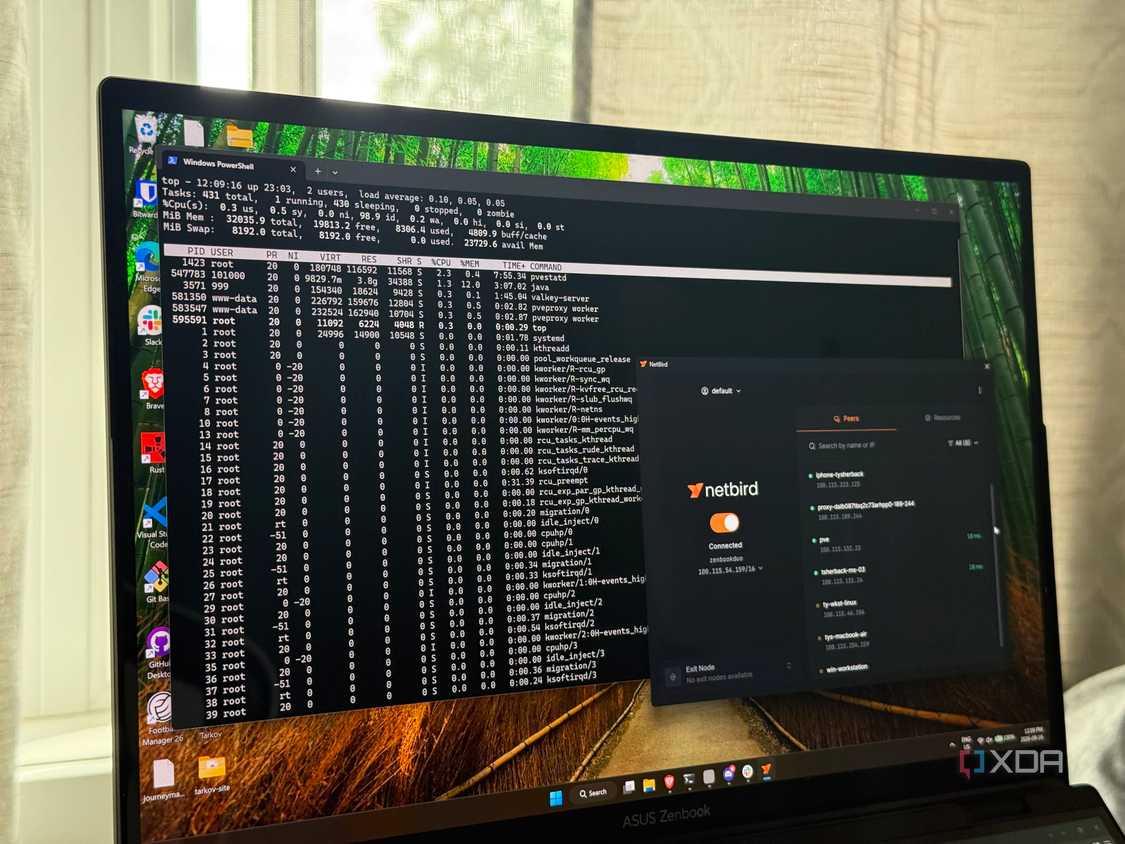
Преимущества mesh VPN перед открытыми портами
Решением проблемы стала настройка mesh VPN, которая позволяет объединить устройства в единую защищенную сеть без необходимости открывать порты на маршрутизаторе. В качестве основы используется решение NetBird, построенное на базе WireGuard, хотя аналогичные функции способны выполнять Tailscale или стандартные WireGuard-туннели. Принцип работы заключается в создании VPN-сети между всеми добавленными узлами, что позволяет им обмениваться данными напрямую.
Для обхода ограничений провайдеров, использующих CGNAT, контрольная панель NetBird размещена на арендуемом VPS с публичным IPv4-адресом. С точки зрения домашнего роутера, весь исходящий трафик через VPN выглядит как обычные запросы, на которые он лишь возвращает ответы, что исключает потребность в правилах проброса.
Мобильный доступ и управление инфраструктурой
Использование mesh-сети существенно упрощает удаленное администрирование. После добавления смартфона в качестве узла mesh VPN пользователь получает доступ к домашним сервисам, таким как Immich или Jellyfin, так же, как если бы находился в локальной сети. Это дает возможность:
- Осуществлять удаленное управление устройствами через SSH.
- Получать доступ к файловым хранилищам, например, Samba-шарам.
- Загружать и скачивать контент из любой точки мира без лишних слоев аутентификации.
Такой подход обеспечивает прозрачность и безопасность: личные приложения остаются недоступными из интернета, так как их порты не открыты, а доступ к ним возможен только через защищенный VPN-туннель.
Использование обратного прокси для публичных сервисов
Для таких задач, как хостинг игровых серверов или работа TeamSpeak, установка VPN-клиента на стороне каждого пользователя является неудобной. В этих случаях применяется обратный прокси-сервер. NetBird поддерживает проксирование на четвертом уровне (L4), обеспечивая поддержку TCP и UDP параллельно с HTTP-проксированием.
Схема работы выглядит следующим образом: пользователи подключаются к прокси на VPS, который перенаправляет трафик через зашифрованную mesh-сеть к домашнему узлу, где запущен целевой сервис. Таким образом, домашний сервер не нуждается в публичном IP-адресе или открытых портах.
Риски и особенности переноса на VPS
Переход на данную архитектуру не означает полного отказа от проброса портов — нагрузка просто перемещается на VPS. Для работы контрольной панели NetBird требуются открытые порты HTTPS и UDP для протокола STUN. Аналогично, каждый сервис L4 требует отображения порта на прокси-сервере.
Для минимизации рисков при работе с сервисами, не поддерживающими аутентификацию (например, игровые серверы), создаются списки разрешенных адресов (whitelist). Важно учитывать, что при сбое в работе VPS доступ к этим ресурсам будет ограничен. Несмотря на это, возможность полного контроля над тем, кто именно получает доступ к домашней сети, делает использование mesh VPN оправданным компромиссом в сравнении с традиционным пробросом портов.
Почему безопасность — это главный аргумент
Основная проблема при классическом пробросе портов заключается в том, что все «дыры», которые вы проделываете в сетевом периметре, становятся мишенью для любого сканера в интернете. Как только порт оказывается открытым, злоумышленники неизбежно рано или поздно обнаружат его. В такой схеме защита ваших данных полностью ложится на плечи самого приложения (будь то Immich, Jellyfin или медиасервер). Если в реализации авторизации конкретного сервиса найдется уязвимость, путь к вашим файлам окажется открыт. Использование mesh VPN меняет саму парадигму: вместо того чтобы выставлять сервис «на витрину», вы прячете его в приватную сеть, доступную только авторизованным узлам. С точки зрения любого приложения внутри вашей сети, трафик через VPN ничем не отличается от локального обращения, что позволяет не переусложнять настройки безопасности на каждом отдельном сервере.
Преимущества и нюансы реализации на базе NetBird
Выбор NetBird обусловлен наличием множества полезных функций («bells and whistles»), которые дополняют возможности протокола WireGuard. Размещение контрольной панели на арендуемом VPS — это стратегическое решение, позволяющее не только преодолеть ограничения Carrier-Grade NAT (CGNAT), накладываемые провайдерами, но и сделать ваш домашний сегмент «невидимым». Ваш роутер больше не должен заниматься обработкой входящих соединений — он просто видит обычный исходящий трафик, инициированный устройствами изнутри сети. Это избавляет вас от необходимости прописывать сложные правила переадресации портов (port forwarding rules) на уровне сетевого оборудования, сохраняя при этом полный контроль над тем, какие устройства «видят» друг друга.
Мобильность как ключевой фактор удобства
Интеграция смартфона в mesh-сеть радикально меняет подход к управлению домашней инфраструктурой. Это не просто способ «открыть доступ» к конкретному приложению, это полноценное включение телефона в виртуальную локальную сеть. Вы получаете возможность:
- Проводить полноценное мобильное администрирование: если возникла необходимость зайти по SSH на сервер или любое другое устройство в сети, пока вы находитесь вне дома, это делается так же просто, как если бы вы сидели за рабочим столом.
- Работать с Samba-шарами: вы можете просматривать, загружать и редактировать файлы на своем домашнем NAS или файловом сервере прямо со смартфона, что делает мобильное устройство полноценным инструментом управления лабой из любой точки земного шара.
Баланс между открытостью и приватностью
Главная дилемма self-hosting заключается в поиске золотой середины: как дать друзьям доступ к TeamSpeak или игровому серверу, не заставляя их устанавливать VPN-клиенты? Использование обратного прокси на базе NetBird решает эту задачу. При этом важно понимать, что нагрузка по «открытым портам» просто мигрирует с домашнего роутера на VPS. Контрольная панель требует открытого HTTPS для управления и UDP-порта для работы протокола STUN, а каждый сервис уровня L4 требует своей собственной маппинг-настройки на прокси. Хотя для L4-сервисов аутентификация в привычном виде невозможна, эту проблему решает настройка белых списков (whitelist). Даже с учетом того, что зависимость от работоспособности VPS становится критической (в случае его падения доступ к сервисам пропадет), такой подход оправдан. Вы сами решаете, кто и что может видеть в вашей сети, сохраняя при этом возможность удаленного доступа без внедрения громоздких систем аутентификации для каждого отдельного компонента системы.