Microsoft сообщила о выявлении нового типа самораспространяющегося вредоносного ПО под названием Crypto Clipper. Программа распространяется через USB-накопители и специализируется на краже данных криптовалютных кошельков, включая seed-фразы и адреса активов.
Как работает механизм заражения
Заражение начинается с использования файлов-ярлыков с расширением .lnk на USB-дисках. Как только зараженный носитель подключается к компьютеру, вредоносный код активируется и проверяет наличие собственных компонентов в системе. Если они отсутствуют, происходит загрузка через скрытый канал связи. Для обеспечения анонимности используется локальный клиент сети Tor и протокол SOCKS5, перенаправляющий трафик через промежуточный прокси-сервер.
Главная особенность Crypto Clipper заключается в отсутствии классической серверной инфраструктуры управления (C2). Использование локального Tor-клиента значительно усложняет для специалистов по кибербезопасности задачу отслеживания источников команд и каналов утечки данных.
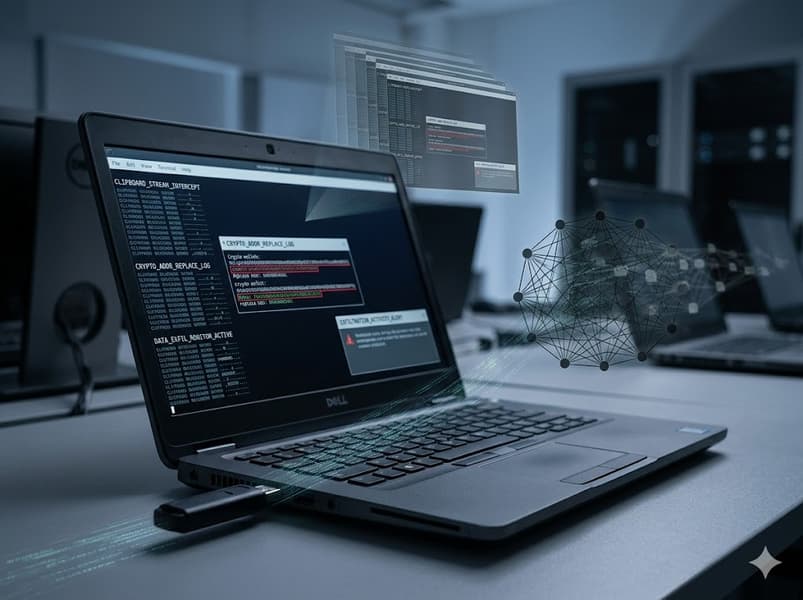
Изображение сгенерировано: Nano Banana
Кража данных и подмена транзакций
После успешного внедрения в систему вредоносное ПО начинает непрерывный мониторинг буфера обмена. При обнаружении строк, соответствующих формату криптовалютных адресов или seed-фраз из 12 или 24 слов, программа мгновенно перехватывает их и пересылает злоумышленникам. Для фиксации контекста работы пользователя программа делает серию из пяти скриншотов в течение 10 секунд.
Кроме того, Crypto Clipper обладает функцией подмены данных в режиме реального времени: программа автоматически заменяет скопированный пользователем адрес на адрес, подконтрольный атакующим. Это приводит к тому, что средства при отправке транзакции уходят на кошельки преступников без ведома владельца.
Признаки активности и защита
Для маскировки своей деятельности вредоносное ПО присваивает файлам на USB-накопителях имена, имитирующие легитимные системные объекты. Специалисты Microsoft подчеркивают, что совокупность функций шпионского ПО и инструментов удаленного контроля делает данную угрозу крайне опасной.
Для обеспечения безопасности пользователей антивирус Microsoft Defender классифицирует компоненты Crypto Clipper как подозрительные JavaScript-процессы и фиксирует угрозу под именем Trojan: Win32/CryptoBandits.A. Среди косвенных признаков заражения эксперты выделяют:
- запуск подозрительных дочерних процессов через скриптовые интерпретаторы;
- использование локального прокси-соединения на порту 9050;
- активность PowerShell, связанную с захватом экрана;
- подозрительные операции с буфером обмена.