Покупка бюджетных сетевых устройств на популярных торговых площадках может обернуться серьезными рисками для кибербезопасности пользователей. Исследователь в области информационной безопасности Кейран Смит изучил Wi-Fi-репитер стоимостью 3 фунта стерлингов, приобретенный через приложение Temu, и обнаружил в нем критические уязвимости, которые позволяют злоумышленникам получить контроль над оборудованием.
Скрытые административные функции и общие пароли
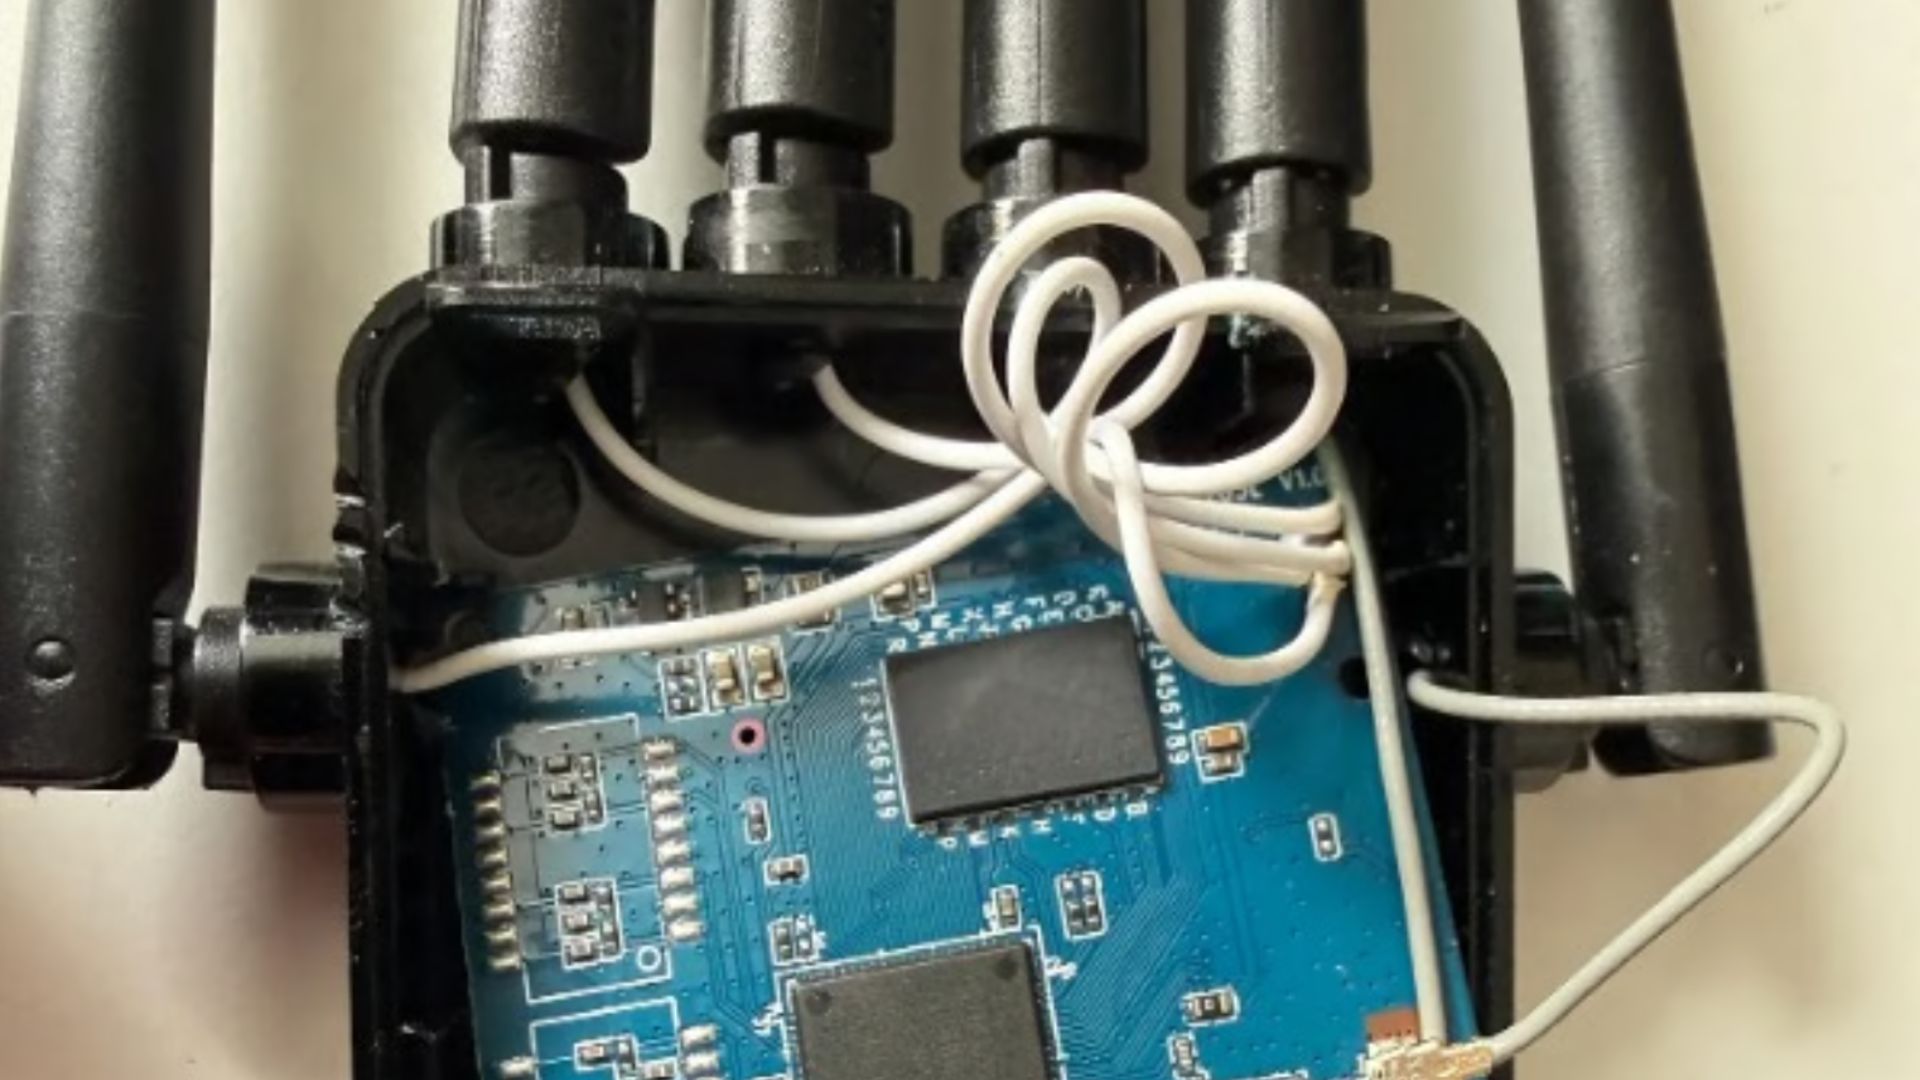
В ходе анализа устройства с шестью антеннами Смит, обладающий сертификацией в области тестирования на проникновение, сосредоточился на изучении аппаратной и программной составляющих. В качестве центрального процессора устройства был идентифицирован чип MediaTek MT7620, широко используемый в недорогой сетевой электронике.
После извлечения прошивки исследователь выявил наличие скрытой учетной записи администратора, предоставляющей полный контроль над функционалом репитера. Ключевой проблемой стал фиксированный пароль, встроенный непосредственно в программное обеспечение. Это означает, что все устройства данной модели, использующие указанную прошивку, имеют одинаковые учетные данные. Важно отметить, что изменение стандартного административного пароля через настройки интерфейса не приводило к удалению доступа через эту скрытую учетную запись.
Опасность удаленного доступа и отсутствие индивидуальных ключей
Смит подчеркнул, что ситуация усугубляется наличием службы удаленного входа, которая принимает эти скрытые учетные данные без необходимости физического доступа к оборудованию. По словам эксперта, в отличие от стандартных паролей по умолчанию, о которых пользователь знает и может их изменить, здесь реализована обратная ситуация.
«Это значение, заданное на этапе компиляции, а не производная от MAC-адреса или серийного номера, поэтому оно идентично для каждого проданного устройства», — пояснил исследователь. Кроме того, даже если технически подкованный пользователь обнаружит существование скрытого аккаунта и попытается внести изменения, они могут исчезнуть после перезагрузки репитера.
Дополнительные уязвимости и риски для пользователей
Помимо проблем с учетными данными, исследование выявило ряд других недостатков безопасности. В устройстве обнаружена уязвимость типа «инъекция команд» (command injection), которая теоретически позволяет атакующим удаленно выполнять неавторизованные инструкции. Также выяснилось, что система обновлений программного обеспечения лишена должной защиты, что открывает возможности для установки модифицированных или вредоносных версий прошивки.
Кейран Смит отметил, что выявленные дефекты не обязательно свидетельствуют о намеренном внедрении бэкдоров разработчиками. Подобные особенности могли возникнуть в процессе заводского тестирования и случайно остаться активными в финальных образцах, поступивших в продажу. Тем не менее, данная ситуация наглядно демонстрирует, что крайне дешевые «умные» устройства часто скрывают программные решения, которые могут стоить пользователям гораздо больше, чем сэкономленные на покупке средства.
Результаты проверки не означают, что каждое недорогое сетевое устройство содержит аналогичные недостатки, однако они подчеркивают необходимость проведения базовых проверок безопасности при эксплуатации таких изделий. По мере роста количества подключаемых гаджетов в домашних сетях скрытые функции прошивок становятся все более серьезной проблемой как для потребителей, так и для производителей электроники.
Технические детали и природа уязвимостей
Исследователь Кейран Смит особо отметил, что ситуацию не стоит упрощать до обычного «пароля по умолчанию». Смит подчеркнул, что термин «hardcoded password» (зашитый пароль) охватывает широкий спектр проблем, но в данном случае он является константой компиляции. Это критически важное различие: если стандартные учетные данные обычно уникальны для каждого устройства и зависят от его серийного номера или MAC-адреса, то в протестированном репитере пароль остается неизменным для всей партии, когда-либо произведенной на заводе.
Кроме того, эксперт акцентировал внимание на том, что подобные недостатки в защите аппаратного обеспечения свидетельствуют о фундаментальном подходе производителей бюджетных устройств к безопасности. Использование чипов типа MediaTek MT7620 в дешевых продуктах часто сопровождается пренебрежением к процедурам проверки прошивок перед выпуском в розничную продажу. Это создает условия, при которых уязвимости, заложенные на этапе фабричного тестирования, не просто остаются в системе, но и полноценно функционируют в потребительских версиях устройств, делая их уязвимыми для атак извне.
Смит также добавил, что отсутствие механизмов проверки целостности обновлений ПО делает эти репитеры крайне нестабильными с точки зрения информационной безопасности. Отсутствие защиты при установке новых пакетов прошивки означает, что злоумышленник может не только использовать скрытый доступ для управления устройством, но и полностью скомпрометировать его, заменив базовое программное обеспечение на модифицированную версию с расширенными вредоносными функциями.