Компания Apple представила новую функцию безопасности в операционных системах iOS 27 и iPadOS 27, получившую название Impersonation Risk Detection. Инструмент предназначен для борьбы с методами социальной инженерии, когда злоумышленники пытаются убедить пользователя добровольно раскрыть доступ к своим аккаунтам или совершить подозрительные действия. В отличие от традиционных мер защиты, таких как двухфакторная аутентификация, этот функционал направлен на выявление манипуляций, при которых пользователи сами предоставляют доступ мошенникам, выдающим себя за представителей банков или государственных структур.
Принцип работы Impersonation Risk Detection
Функция работает исключительно на самом устройстве, что обеспечивает конфиденциальность данных — Apple не получает доступ к текстам, фотографиям или иному персональному контенту владельца смартфона или планшета. Механизм анализирует шаблоны взаимодействия, контекст, временные параметры и базовые сенсорные данные в моменты, когда приложение запрашивает оценку рисков — например, при попытке совершить платеж или изменить настройки безопасности аккаунта.
Система классифицирует уровень опасности по трем категориям:
- Unknown (Неизвестно): подозрительная активность не обнаружена.
- Medium (Средний): зафиксированы некоторые признаки нетипичного поведения.
- High (Высокий): обнаружены серьезные признаки потенциальной мошеннической активности.
Решение о том, как реагировать на полученную оценку, остается за разработчиком приложения. Программа может запросить у пользователя дополнительную идентификацию, установить период ожидания для выполнения операции или вывести предупреждение на экран.
Активация и управление защитой
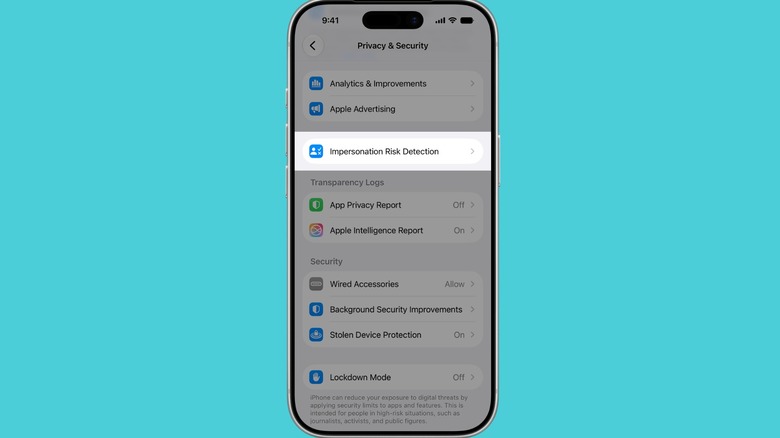
Функция Impersonation Risk Detection является опциональной и требует ручной активации. Чтобы включить её, необходимо перейти в раздел Настройки (Settings) — Конфиденциальность и безопасность (Privacy & Security) и активировать переключатель Поделиться с разработчиками приложений (Share with App Developers). В этом же меню доступен список приложений, которые запрашивали оценку рисков, с возможностью настройки их доступа.
Apple предупреждает: если злоумышленники настаивают на отключении этой функции, это является критическим признаком мошенничества. В качестве меры безопасности процесс отключения Impersonation Risk Detection занимает до 24 часов. На текущий момент полный список приложений, поддерживающих данную технологию, не опубликован, однако инструмент логично продолжает стратегию компании по обеспечению конфиденциальности пользователей, защищая их от манипуляций, которые не могут распознать стандартные менеджеры паролей или настройки браузеров.
Технические нюансы работы системы
Важно понимать, что Impersonation Risk Detection не заменяет собой привычные методы защиты вроде двухфакторной аутентификации, а дополняет их. Традиционные механизмы безопасности отлично справляются с попытками «проломить» оборону извне, однако социальная инженерия работает иначе: злоумышленники создают атмосферу срочности, чтобы заставить жертву саму «открыть дверь». В таких ситуациях, когда пользователь лично одобряет действие или вводит пароль, обычные 2FA-коды не могут идентифицировать проблему, так как формально запрос выглядит легитимным. Новая технология Apple призвана закрыть этот пробел.
Процесс анализа происходит в режиме реального времени. Когда поддерживаемое приложение запрашивает оценку рисков, система возвращает лишь итоговую метку уровня угрозы. Apple подчеркивает, что разработчик получает только этот результат, не имея доступа к исходным данным, на основе которых был сделан вывод. Это гарантирует, что конфиденциальная информация пользователя остается в безопасности.
Почему функция — эффективный инструмент против ИИ-мошенников
Современные сценарии атак стали гораздо убедительнее благодаря внедрению технологий искусственного интеллекта, которые помогают преступникам эффективнее имитировать банковских служащих или официальных лиц. Они оказывают психологическое давление, вынуждая людей одобрять сомнительные транзакции или передавать конфиденциальные данные. Новый инструмент от Apple заполняет критическую брешь, фиксируя подозрительные паттерны поведения в те самые моменты, на которые полагаются мошенники. Поскольку анализ происходит на устройстве, система учитывает не только факты, но и контекст, включая скорость ввода данных и другие специфические сенсорные параметры.
Безопасность настроек
Компания Apple предусмотрела защиту от попыток злоумышленников принудительно отключить систему безопасности. Существует специальная защитная мера: если пользователь принимает решение деактивировать Impersonation Risk Detection, процесс вступления этого изменения в силу занимает до 24 часов. Это сделано для того, чтобы у владельца устройства было время одуматься или заметить неладное, если настройки меняются под давлением третьих лиц. Если кто-либо в ходе телефонного разговора или переписки настаивает на том, чтобы вы перешли в настройки и отключили эту функцию, — это однозначный «красный флаг» и признак того, что вы столкнулись с мошенником.