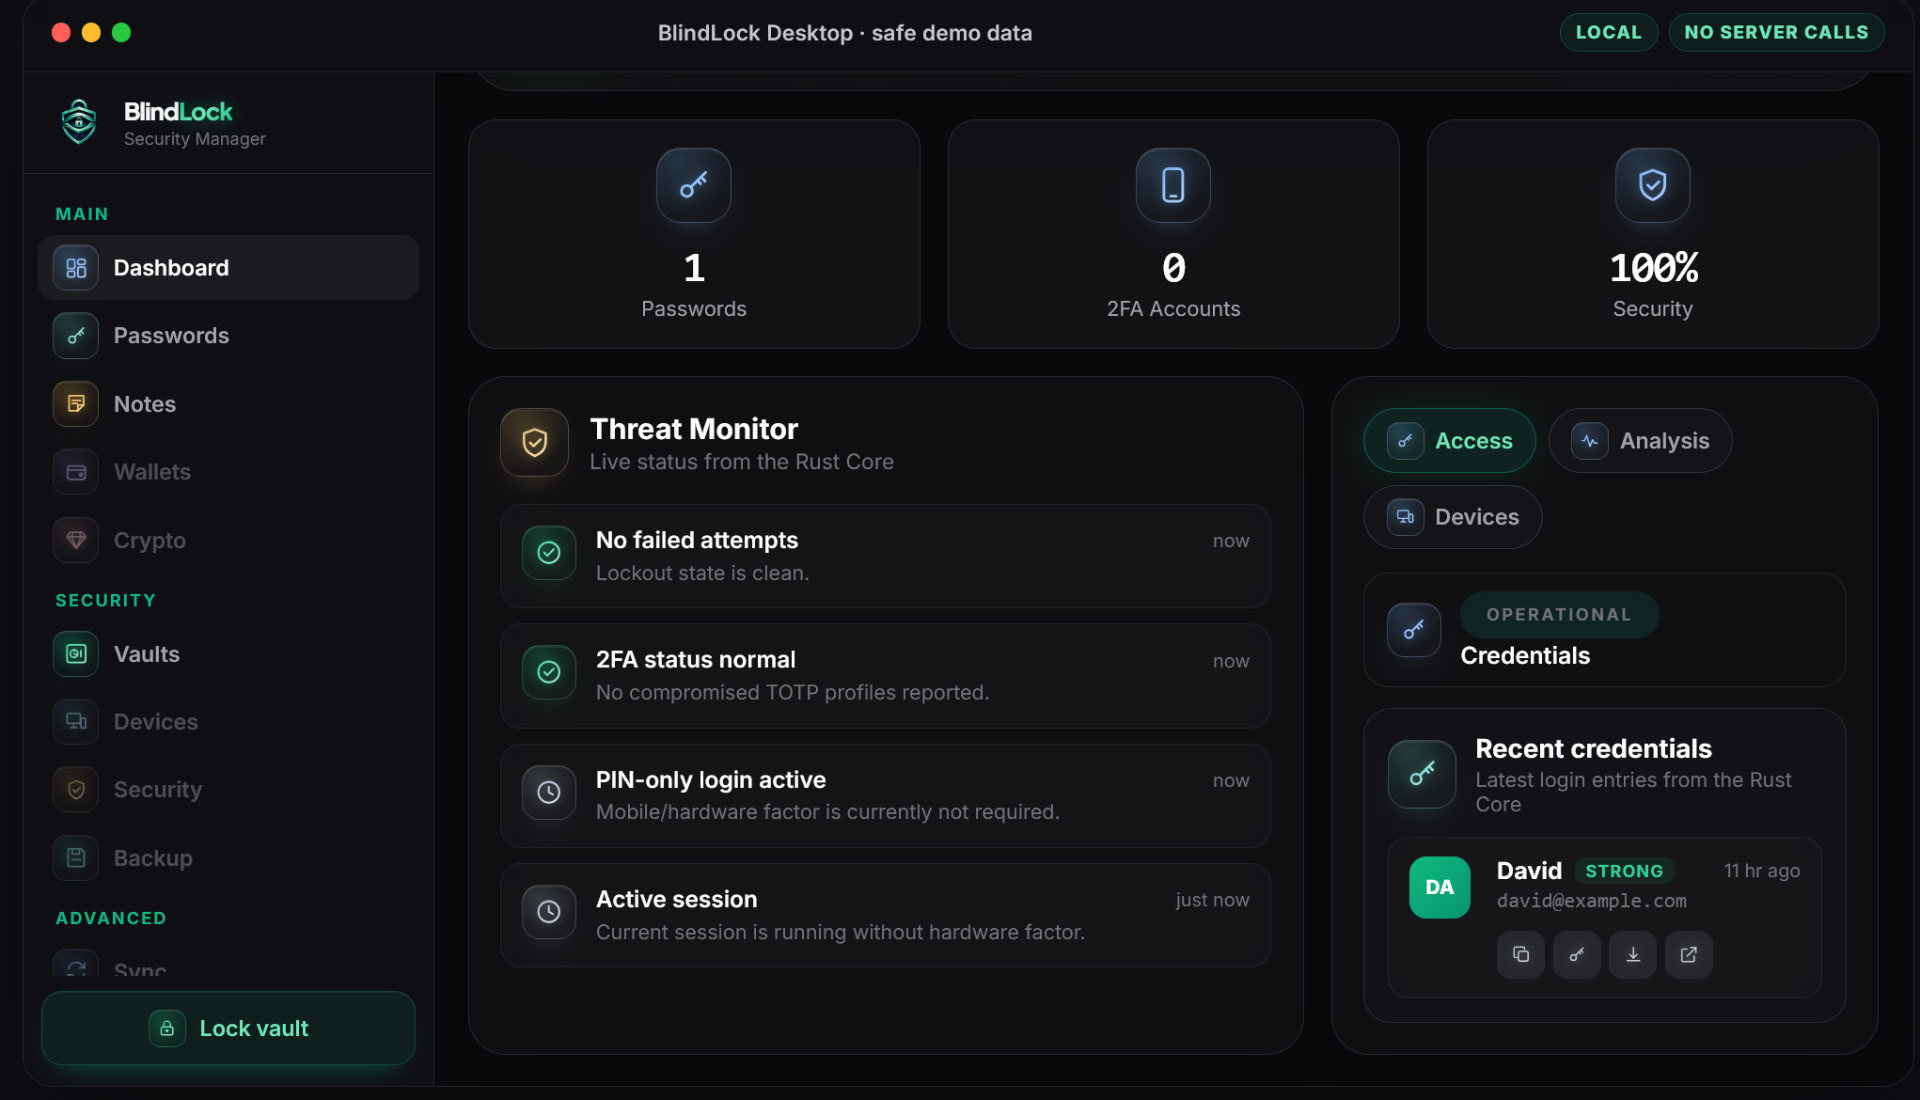
Разработчик Дэвид Доминго представил BlindLock — новый менеджер паролей, хранилище защищенных файлов и приложение для заметок, которое работает исключительно локально. Главная особенность программы заключается в методе хранения данных: секреты маскируются внутри обычных PNG-файлов, что делает их незаметными для сторонних наблюдателей.
Принципы работы и многоуровневая защита
По словам создателя, проект стал ответом на инцидент с утечкой резервных копий хранилищ LastPass в конце 2022 года. Доминго отмечает, что хранение данных на централизованных серверах несет серьезные риски, включая уязвимости инфраструктуры, доступ со стороны сотрудников, правительственные запросы и вероятность целевых атак. В отличие от популярных облачных сервисов, BlindLock не использует централизованные базы данных, исключая возможность их взлома на стороне сервера.
Система безопасности BlindLock базируется на трех независимых уровнях:
- Скрытие данных: информация размещается внутри файла-носителя (картинки), при этом она не просто шифруется, а становится невидимой.
- Криптографическая защита: используется 256-битное аутентифицированное шифрование с применением компонентов постквантового шифрования NIST.
- Аппаратная привязка: доступ к данным возможен только при совпадении трех факторов: наличия правильного файла-носителя, знания мастер-пароля и авторизации на доверенном устройстве.
Для реализации аппаратной защиты приложение использует возможности встроенных чипов безопасности, таких как TPM 2.0, Apple Secure Enclave или StrongBox. Даже если злоумышленник скопирует файл-картинку, получить доступ к содержимому без физического устройства пользователя не удастся.
Функциональные возможности и скрытые тома
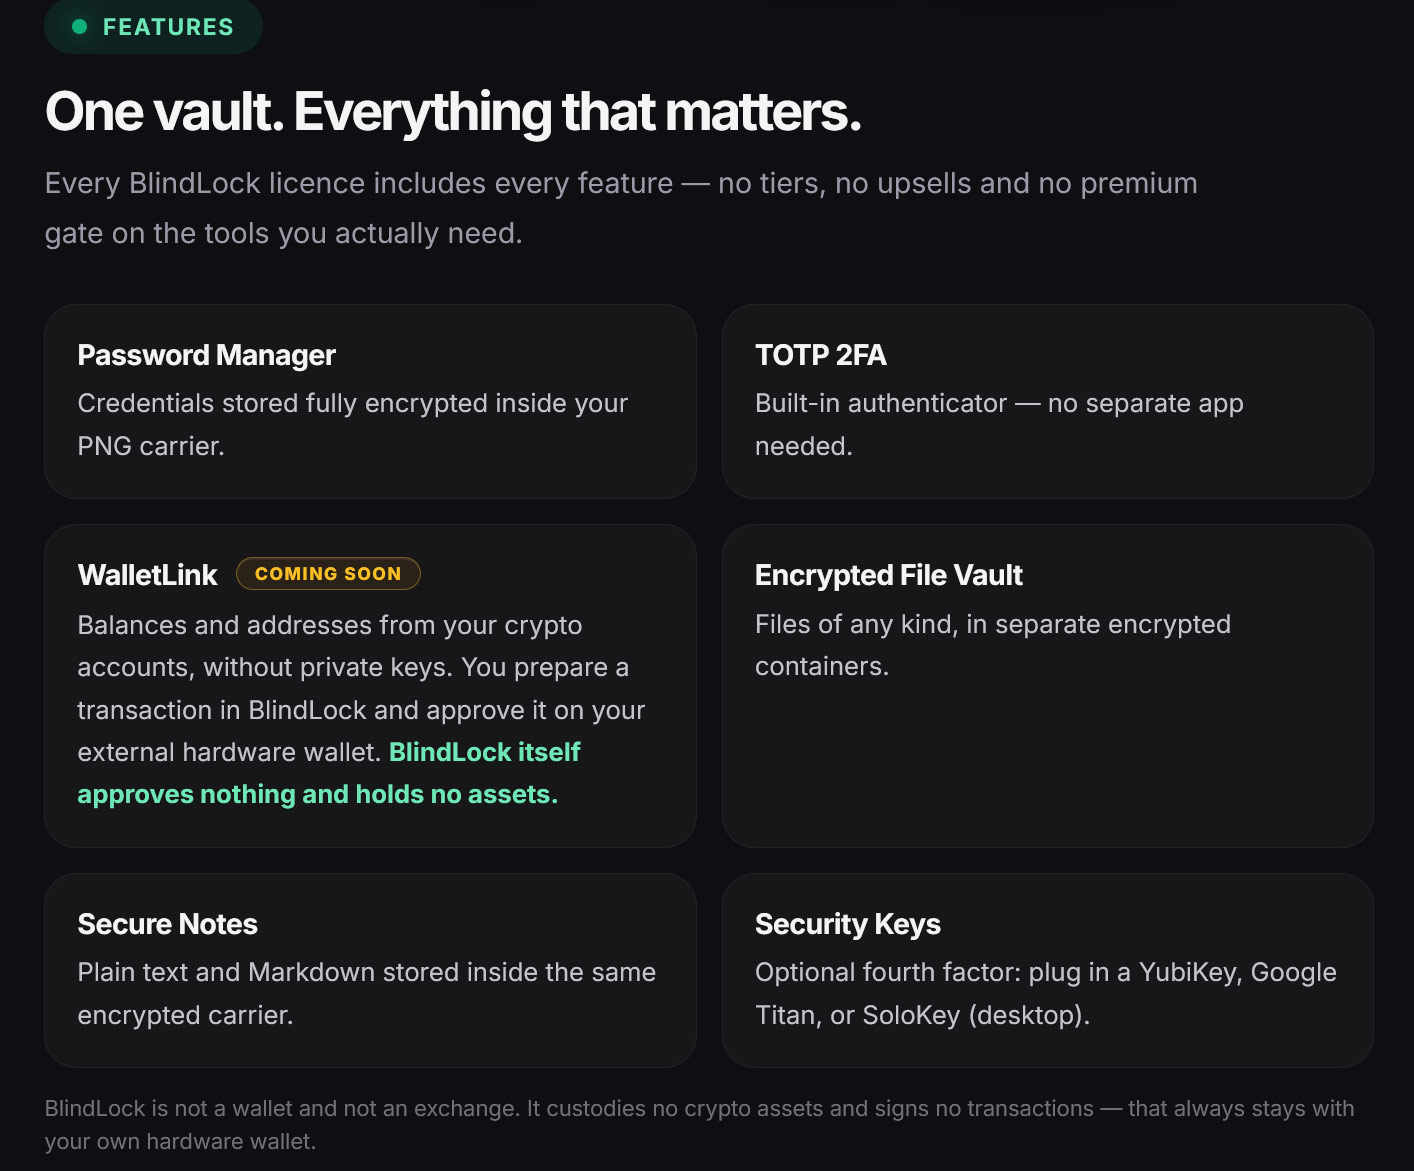
Помимо функций менеджера паролей, BlindLock включает в себя встроенный аутентификатор для 2FA, поддержку защищенных заметок с разметкой Markdown и шифрованное хранилище для любых типов файлов. Пользователи могут подключать дополнительные аппаратные ключи безопасности, например YubiKey или Google Titan.
Для работы с объемными файлами предусмотрена система скрытых томов, работающая по аналогии с инструментом VeraCrypt. Хотя разработчик признает, что такие контейнеры нельзя назвать абсолютно невидимыми, они защищены алгоритмом Argon2id и 256-битным шифрованием. В случае потери устройства или необходимости переноса данных пользователю необходимо заранее создать зашифрованную резервную копию BlindLock и сохранить кодовую фразу восстановления.
Ценовая политика и условия лицензирования
На данный момент BlindLock распространяется по модели пожизненной лицензии. Разработчик планирует внедрить трехэтапную систему продаж:
- Первые 100 лицензий доступны по цене 49 долларов.
- Следующие 350 лицензий будут стоить 89 долларов.
- Финальные 550 лицензий обойдутся в 109 долларов.
После реализации первой тысячи лицензий приложение перейдет на подписную модель оплаты. Автор подчеркивает, что подобный подход необходим для обеспечения финансовой стабильности и дальнейшего развития проекта. Желающие оценить функциональность программы могут воспользоваться интерактивной онлайн-демоверсией, которая не требует загрузки данных на серверы, или скачать полноценную 7-дневную демоверсию.
Дополнительные аспекты безопасности и архитектуры
Дэвид Доминго подчеркивает, что выбор модели работы с локальными данными обусловлен математической реальностью: сервер, на котором размещены десятки миллионов пользовательских хранилищ, представляет собой гораздо более привлекательную цель, чем персональный ноутбук. В своих рассуждениях разработчик прямо указывает, что от подобных инцидентов, случившихся с LastPass, не застрахованы даже такие крупные игроки, как 1Password, Dashlane или Proton Pass, так как централизованное хранение данных неизбежно влечет за собой риски, связанные с атаками на цепочки поставок.
Важной особенностью BlindLock является гибкость в управлении дисковым пространством. Пользователи могут избежать избыточного «раздувания» центрального PNG-файла, размещая крупные файлы в отдельных защищенных контейнерах. Система скрытых томов, реализованная в приложении, опирается на принципы, схожие с инструментарием VeraCrypt, обеспечивая хранение данных максимально незаметным образом.
Особенности процесса аутентификации
Ключ доступа к хранилищу жестко «запечатан» на аппаратном уровне внутри модуля безопасности конкретного устройства. Это означает, что даже при наличии у злоумышленника мастер-пароля и оригинального файла-носителя, доступ к данным будет невозможен без прохождения проверки через доверенный чип. Поддержка аппаратных ключей (вроде YubiKey или Google Titan) выступает в качестве опционального четвертого фактора безопасности, обеспечивая дополнительный уровень защиты критически важной информации.