Новый стандарт безопасности Fibre Channel: ответ на вызовы квантовой эры и регуляторные требования
В сфере корпоративных ИТ обновления безопасности чаще всего происходят реактивно — как ответ на взломы или серьезные инциденты. Однако недавно разработанный стандарт INCITS FC-SP-3 представляет собой проактивную меру, продиктованную регуляторными и криптографическими дедлайнами, которые уже сейчас влияют на планирование инфраструктуры.
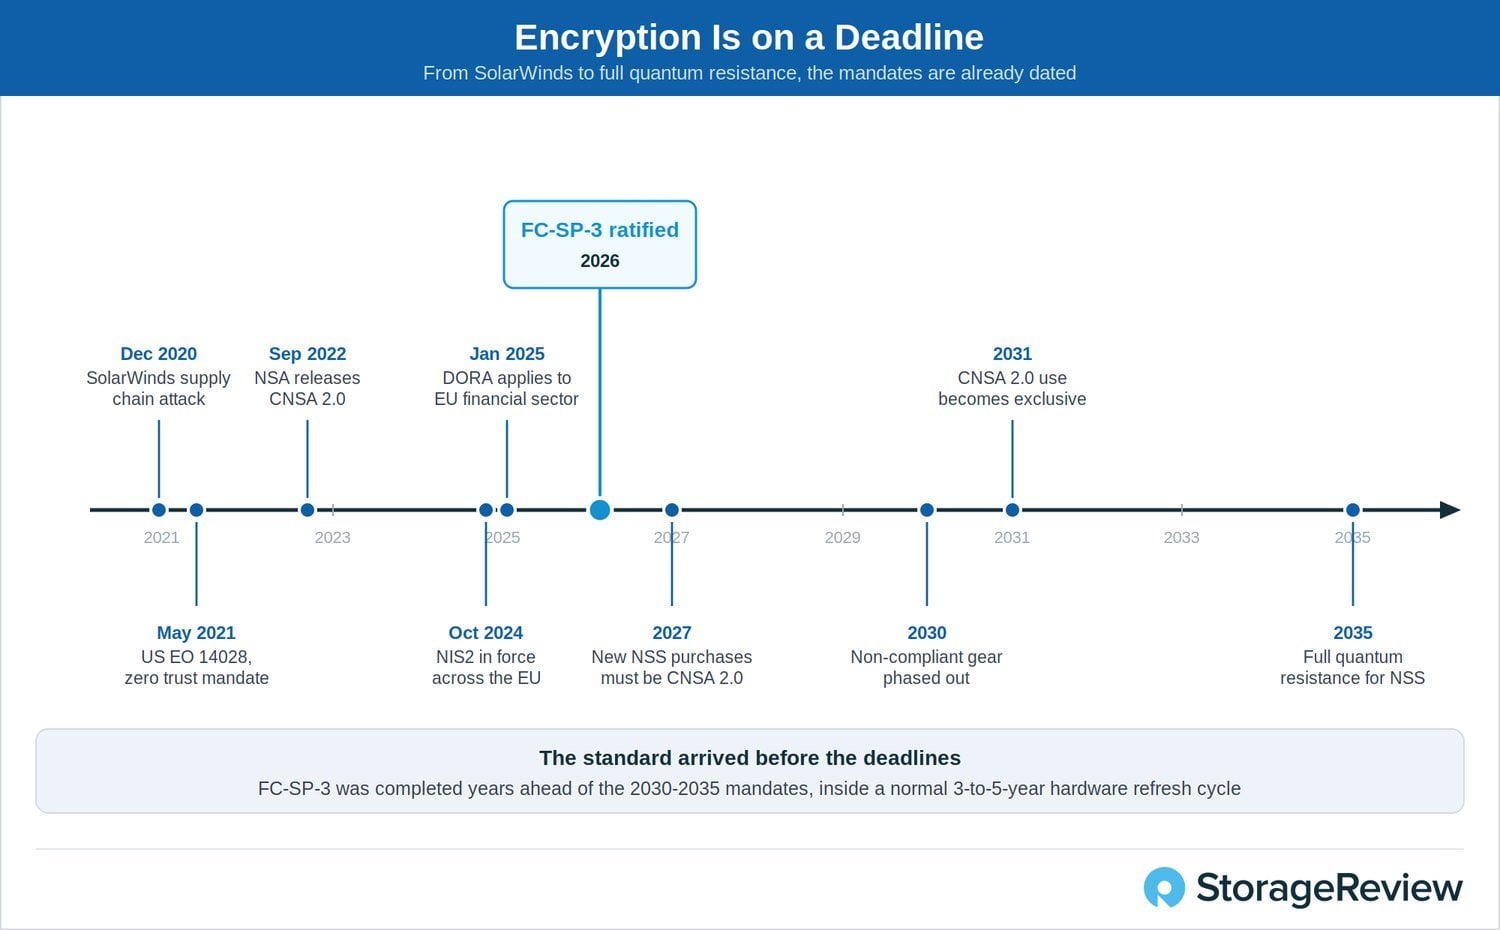
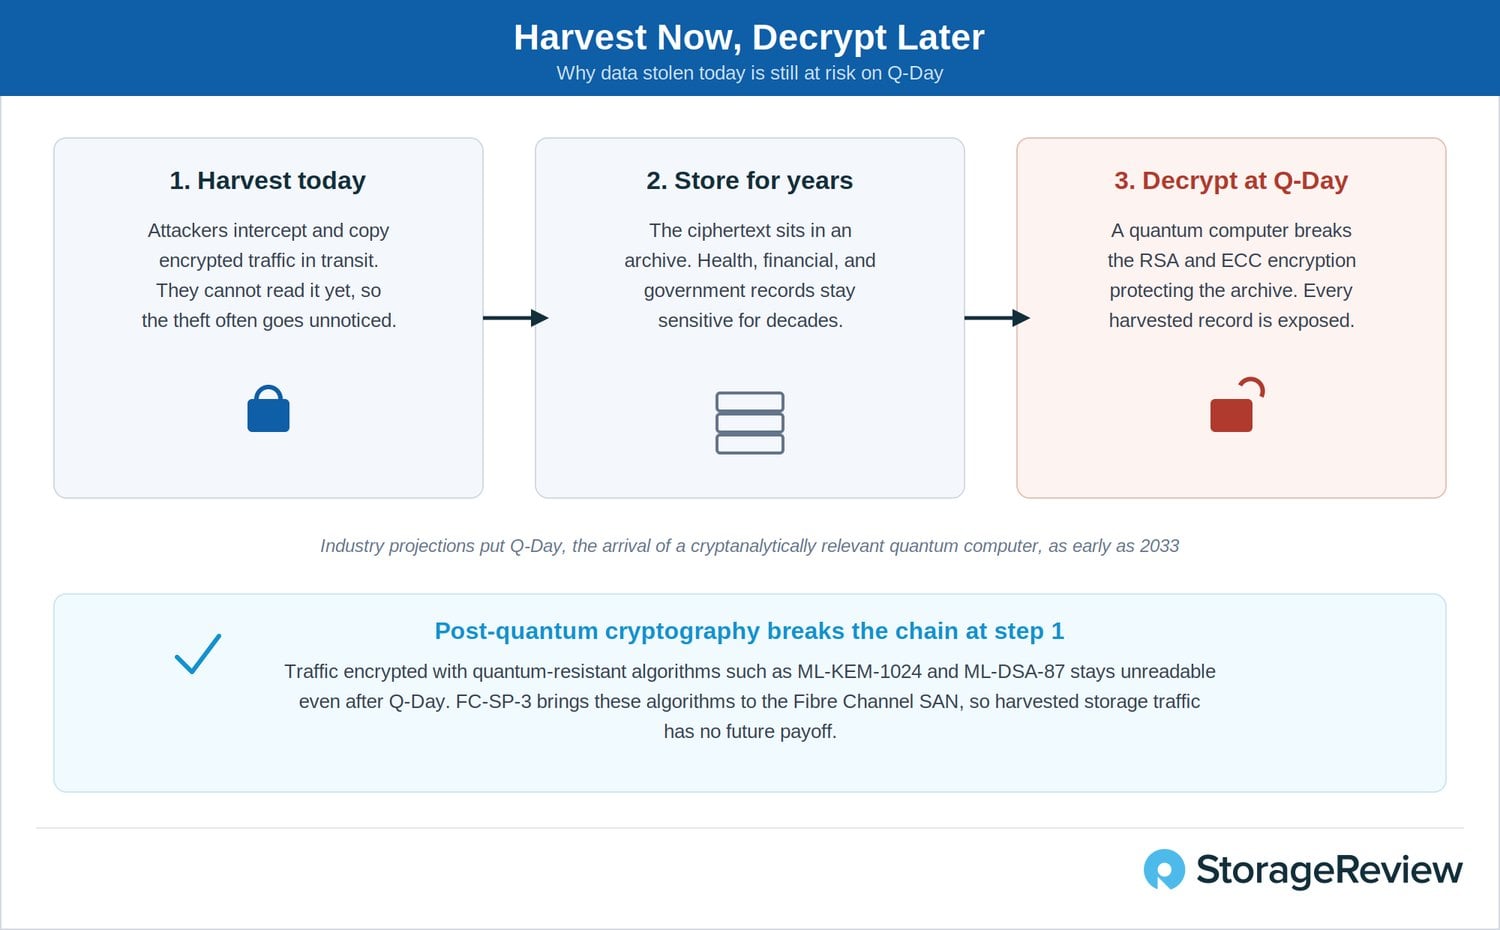
Руководство АНБ CNSA 2.0 ставит перед национальными системами безопасности сложный путь миграции, а европейские нормативные акты NIS2 и DORA интегрировали политику криптографии и шифрования в программы обязательного соответствия. Сроки развития квантовых вычислений усиливают это давление: угроза заключается не столько в ожидаемом появлении криптоаналитически значимого квантового компьютера, сколько в атаках типа «собирай сейчас, расшифровывай потом», которые делают уязвимыми данные с длительным сроком хранения.
Дорожная карта Ассоциации индустрии Fibre Channel (FCIA) связывает эти вызовы с требованиями соответствия к 2030 году, политиками шифрования NIS2 и DORA, а также стандартным трех-пятилетним циклом замены серверов и систем хранения. Выбор времени критически важен, поскольку Fibre Channel передает данные, которые предприятиям труднее всего потерять. Эта технология остается основной инфраструктурой для критически важных хранилищ в финансах, здравоохранении, госсекторе, энергетике и других регулируемых отраслях.
Fibre Channel физически и логически изолирован от Ethernet, не маршрутизируется из сетей Ethernet и дополнительно защищен зонированием фабрики и маскированием устройств хранения. По данным FCIA, в мире было поставлено более 160 миллионов портов Fibre Channel, из которых более 35 миллионов остаются в эксплуатации. Столь внушительная база подчеркивает важность FC-SP-3: стандарт не требует от компаний замены SAN, а предлагает методологию защиты существующих сред на базе общепринятых спецификаций.
Технологические обновления и упрощение стандарта
FC-SP-3 внедряет ряд обновлений для повышения безопасности и упрощения развертывания. Из спецификации удалены устаревшие алгоритмы: 3DES, MD5, SHA-1, RSA-SHA-1, старые группы DH-CHAP, использование RADIUS, аутентификация CT, а также уменьшенные длины ключей AES для AES-GCM и AES-CBC. Им на смену пришли дополнения, соответствующие CNSA 2.0: ML-KEM-1024 для обмена ключами и ML-DSA-87 для цифровых подписей, а также более мощные функции формирования ключей (PRF) SHA-2 и обязательное использование AES-GCM для управления ассоциациями безопасности.
Структурное изменение заключается в переходе от элементов соответствия FC-SP-2 к профилям интероперабельности. Это позволяет реализациям соответствовать текущим требованиям безопасности, не перенося устаревшие, но все еще «соответствующие» требования. В результате чистки объем спецификации сократился почти вдвое — с 288 до 152 страниц.
Важно отметить, что FC-SP-3 — это набор инструментов, а не автоматическое решение, устраняющее риск экспозиции. Стандарт обеспечивает практический путь к передаче данных в SAN с аутентификацией, шифрованием и защитой целостности, интегрируя это в обычные циклы обновления серверов, HBA-адаптеров и систем хранения. Для предприятий, управляющих долгоживущими данными, критический дедлайн связан не столько с «квантовым днем» или 2030 годом, сколько с моментом принятия решения о следующем обновлении оборудования.
Ключевые выводы
- Стандарт опережает дедлайны: FC-SP-3, завершенный INCITS T11 в 2026 году, модернизирует безопасность Fibre Channel в соответствии с требованиями CNSA 2.0, NIS2 и DORA за годы до наступления сроков соответствия в 2030 и 2031 годах.
- Приоритет удаления и квантовая устойчивость: Устаревшая криптография (3DES, MD5, SHA-1, группы DH менее 2048 бит) удалена, добавлены постквантовые алгоритмы NIST (ML-KEM-1024 и ML-DSA-87), что упрощает правильную реализацию.
- Шифрование без нагрузки на инфраструктуру: Автономное шифрование «на лету» генерирует ключи внутри HBA и работает на линейной скорости без внешних серверов ключей, изменений в коммутаторах SAN или дополнительной нагрузки на процессор хоста.
- Сохранение функционала массивов: Шифрование на транспортном уровне сохраняет эффективность сжатия, дедупликации и обнаружения программ-вымогателей, которые перестают работать при шифровании на уровне приложений.
- Соответствие через циклы обновления: Поэтапное развертывание в ходе стандартной замены оборудования раз в 3-5 лет позволяет к 2030 году получить полностью зашифрованную квантово-устойчивую SAN.
Регуляторное давление
Процесс обновления был ускорен в ответ на исполнительный указ президента США Джо Байдена №14028 от 12 мая 2021 года. Этот указ установил множество новых требований безопасности и операционных процедур для систем, используемых федеральным правительством (известных как Национальные системы безопасности).
Эволюция стандартов безопасности и переход к постквантовой криптографии
Требование обязательного шифрования данных в состоянии покоя и при передаче фактически обязало федеральные агентства США перейти к принципам исходного набора коммерческих алгоритмов национальной безопасности (CNSA Suite), который определял криптографические алгоритмы, одобренные для защиты федеральных данных. Хотя CNSA 1.0 не учитывал будущие технологические возможности, он создал базовый уровень приемлемых алгоритмов для защиты данных, установления ключей, хеширования и цифровой подписи.
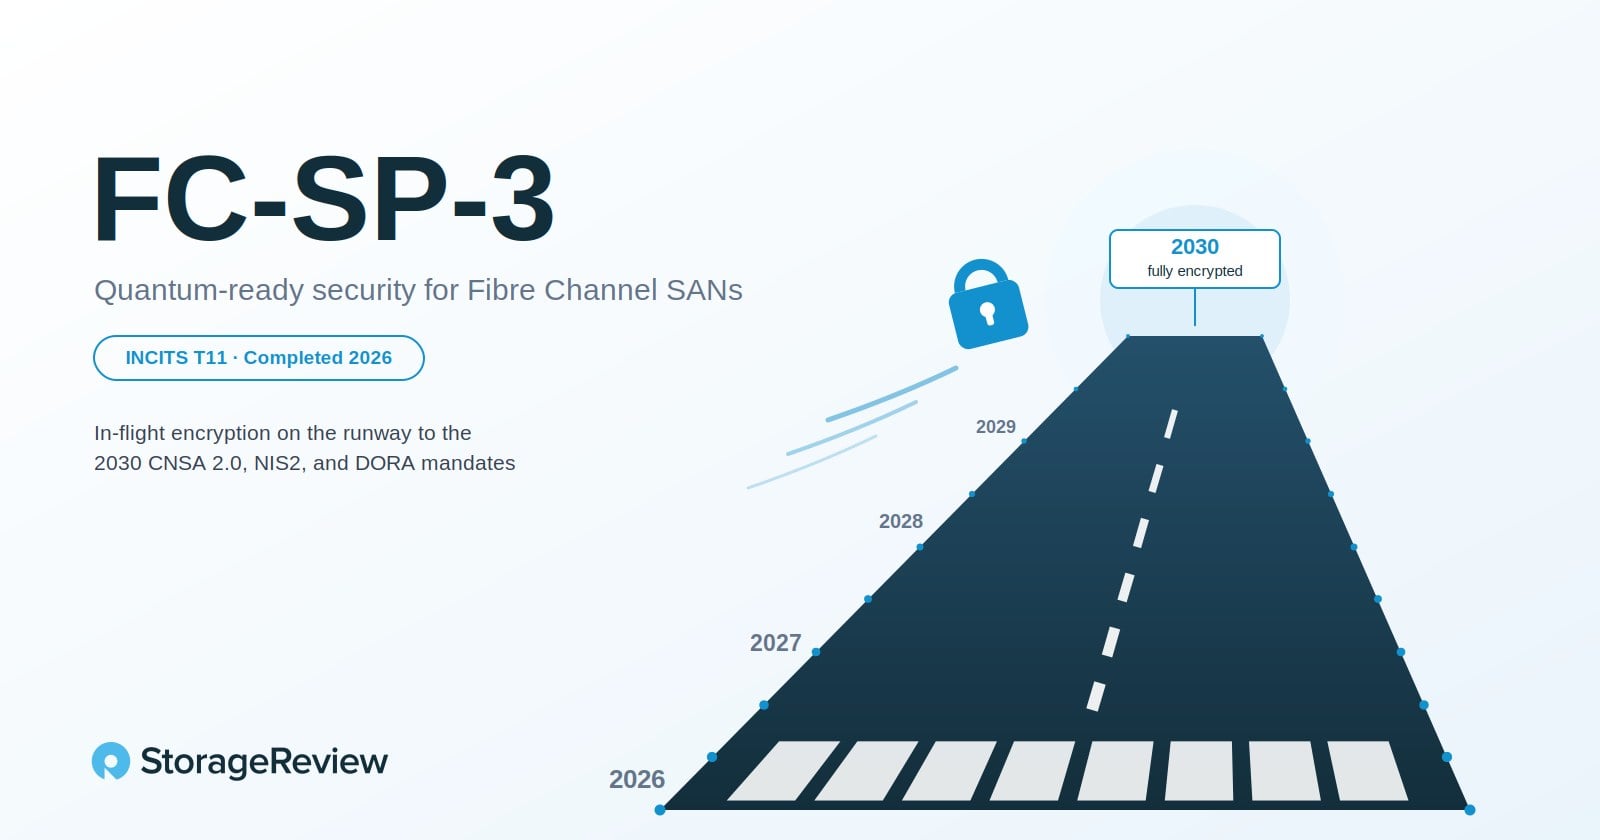
Стандарт CNSA 2.0 развивает цели этого набора, адаптируя стандарты информационной безопасности федерального правительства к появлению квантовых вычислений. Он выводит из эксплуатации алгоритмы, теоретически уязвимые для квантовых компьютеров, и внедряет постквантовые решения.
График внедрения и международные инициативы
Агентство национальной безопасности (АНБ) разработало политику поэтапного внедрения: первая фаза обеспечения соблюдения требований начнется после 31 декабря 2025 года. К 1 января 2027 года новые установки Национальных систем безопасности должны полностью соответствовать CNSA 2.0, а вывод из эксплуатации не соответствующих требованиям систем должен быть завершен к 31 декабря 2030 года. Ожидается, что к 31 декабря 2031 года все Национальные системы безопасности будут полностью отвечать требованиям CNSA 2.0. Несмотря на жесткие сроки для такой масштабной сети, правительство США считает эти меры необходимыми из-за угрозы взлома с использованием квантовых вычислений.
США — не единственная страна, ужесточающая меры безопасности для критических ИТ-систем. В Европейском союзе Закон о цифровой операционной устойчивости (DORA) требует от финансовых организаций внедрения строгих процедур отчетности, управления рисками и тестирования безопасности для подготовки к кибератакам. Параллельно директива NIS2 по сетевой и информационной безопасности поощряет обмен информацией об угрозах среди стран-членов ЕС, обязывая каждое государство разрабатывать стратегии борьбы с атаками на цепочки поставок и использованием уязвимостей. Поскольку многие из этих регламентов требуют сильного шифрования данных, стандарт FC-SP-3 способствует их общей цели по обеспечению устойчивости инфраструктуры к атакам на всех уровнях.
Угроза «захвати сейчас, расшифруй потом» и квантовая криптография
Разработка CNSA 2.0 продиктована стратегией злоумышленников «захвати сейчас, расшифруй потом» (HNDL). Она опирается на будущие возможности квантовых компьютеров для расшифровки огромных объемов перехваченных коммуникаций и украденных данных. Хотя современные стандарты криптографии устойчивы к брутфорс-атакам на традиционном оборудовании, создание «криптоаналитически релевантного квантового компьютера» (CRQC) позволит взломать методы шифрования с открытым ключом, основанные на RSA и эллиптических кривых (ECC).
Чтобы снизить эффективность потенциальной атаки в «День Q», АНБ обязало все криптографические компоненты Национальной системы безопасности США соответствовать CNSA 2.0 до 31 декабря 2031 года — это опережает отраслевые прогнозы, согласно которым «День Q» может наступить уже в 2033 году. Алгоритмы в CNSA 2.0 готовы к эпохе постквантовых вычислений: они основаны на математических задачах, которые считаются вычислительно неразрешимыми, например, задачах на решетках и односторонних теоретико-числовых задачах. Используя увеличенные размеры ключей и сложные алгоритмы, АНБ намерено предотвратить атаки типа HNDL.
Два десятилетия стандартизации Fibre Channel
Безопасность Fibre Channel не ограничивается спецификацией FC-SP-3. Этот стандарт является третьим поколением работ, проводимых в рамках INCITS (Международный комитет по стандартам информационных технологий) техническим комитетом T11 на протяжении более двадцати лет. Исходный проект FC-SP был одобрен в 2002 году и опубликован в 2007 году, предоставив администраторам инструменты авторизации и сегментации сетей хранения.
Версия FC-SP-2 была принята в 2012 году, расширив возможности до аутентификации и шифрования, и в дальнейшем развивалась через поправки AM1 в 2015 году и AM2 в 2023 году. Проект FC-SP-3 был одобрен в 2022 году и завершен в 2026 году; он обновил структуру в соответствии с регуляторными и постквантовыми требованиями.
Это не попытка переизобрести безопасность Fibre Channel или дополнение к единственной угрозе, а плановая модернизация зрелого фреймворка, выполненная открыто разработчиками оборудования. Группу экспертов по FC-SP-3 возглавлял Роджер Хэторн (IBM), редакторами выступили Дэвид Питерсон и Джеймс Смарт (Broadcom). В работе участвовали представители компаний Broadcom, Cisco, Dell, HPE, IBM, Marvell, NetApp и Viavi.
Широкий консенсус и эволюция стандарта FC-SP-3
Широта охвата в контексте стандарта безопасности заслуживает внимания: компании, конкурирующие за каждый сокет SAN, пришли к согласию относительно того, как именно должно работать шифрование между этими сокетами. Работа на этом не останавливается, так как комитет T11 уже приступил к разработке следующей ревизии, что позволит стандарту идти в ногу с меняющимися требованиями.
Изменения в FC-SP-3: отказ от устаревшего
Главным изменением в FC-SP-3 стало сокращение. Следуя курсу, который задал протокол TLS 1.3 для веб-технологий, стандарт исключает устаревшую криптографию, все еще присутствовавшую в FC-SP-2: протоколы аутентификации FC-PAP и FC-EAP, шифрование 3DES и AES-CTR, подписи RSA-SHA-1, использование MD5 и SHA-1 практически во всех ролях, группы DH-CHAP размером менее 2048 бит, ключи AES длиной менее 256 бит для режимов GCM и CBC, использование RADIUS, а также аутентификацию CT.
Удаление устаревших материалов и реорганизация документа позволили сократить спецификацию с 288 до 152 страниц. Более компактный стандарт не только проще читать, но и легче корректно реализовать; при этом остается меньше слабых вариантов, к которым реализация могла бы вернуться в случае необходимости.
На смену удаленным компонентам пришли дополнения, соответствующие требованиям CNSA 2.0: алгоритмы ML-KEM-1024 для установления ключей и ML-DSA-87 для цифровых подписей (стандартизированные NIST постквантовые алгоритмы), наряду с ECDSA (384 и 512 бит), PRF на основе SHA-2 и обязательным требованием защиты протокола управления ассоциациями безопасности с помощью AES-GCM.
Сокрытие метода шифрования, используемого для защиты полезной нагрузки, обеспечивает уровень обфускации, вынуждая потенциальных злоумышленников учитывать широкий спектр алгоритмов, что может быть крайне затратно с вычислительной точки зрения. Постквантовые алгоритмы инкапсуляции ключей, такие как ML-KEM, эффективно противодействуют атакам перехвата, гарантируя, что только аутентифицированные и авторизованные устройства могут считывать данные, передаваемые адаптером главной шины (HBA) с использованием новейших протоколов безопасности.
Структурные сдвиги и интероперабельность
Структурные изменения не менее важны. Ранее FC-SP-2 определял многоуровневое соответствие, где базовый уровень Auth-A требовал поддержки MD5 и 2048-битной группы DH. По мере устаревания этих алгоритмов вендоры оказывались в странном положении: им приходилось внедрять небезопасную криптографию, которую они не планировали использовать, исключительно для соблюдения соответствия стандарту.
FC-SP-3 отказывается от этой модели в пользу профилей интероперабельности, определенных в Приложении А. Соответствующая стандарту реализация поддерживает один или несколько профилей, отвечающих требованиям безопасности целевой среды. Решения о том, какие требования применимы, теперь лежат на соответствующих органах, таких как NIST и АНБ, а не на самом транспортном стандарте. Обратная совместимость с развертываниями FC-SP-2 описана в Приложении D, что обеспечивает документированный путь для смешанных фабрик, а не резкий разрыв в поддержке.
Внедрение FC-SP-3 в действующих SAN
Стандарт имеет значение только тогда, когда он достигает производственного оборудования, и FC-SP-3 был написан с учетом реальных развертываний. Спецификация определяет криптографические инструменты и поведение при согласовании параметров; способы применения этих инструментов в работающей фабрике сводятся к двум общедоступным моделям. Обе они нейтральны к вендорам и соответствуют одному и тому же стандарту.
Модель сервера ключей
Первая — это модель сервера ключей, давно знакомая мейнфреймам и средам с высокими требованиями к соблюдению комплаенса. Внешний менеджер ключей обеспечивает и обновляет общие секреты или сертификаты, используемые для установления безопасных сессий, взаимодействуя с хостами и системами хранения через протокол управления ключами (KMIP) и защищенный обмен ключами. Этот подход централизует политику и аудит, что критически важно для регулируемых организаций. Однако он требует создания и обслуживания инфраструктуры: сервера управления ключами, сетевых путей к нему и операционной дисциплины для обеспечения доступности. Для организаций, уже использующих инфраструктуру KMIP, FC-SP-3 встраивается в установленный рабочий процесс, а не заменяет его.
Автономное потоковое шифрование
Вторая модель — автономное потоковое шифрование, выполняемое внутри HBA-адаптера. Именно эта модель делает развертывание в масштабах всей фабрики реалистичным. Случайные сеансовые ключи генерируются внутри самого HBA, что устраняет необходимость во внешнем сервере генерации и управления ключами. Конечные точки активированы по умолчанию и автоматически договариваются о шифровании, переходя на старые методы, если партнер их еще не поддерживает, что позволяет обезопасить фабрику без необходимости одномоментной смены всех устройств.
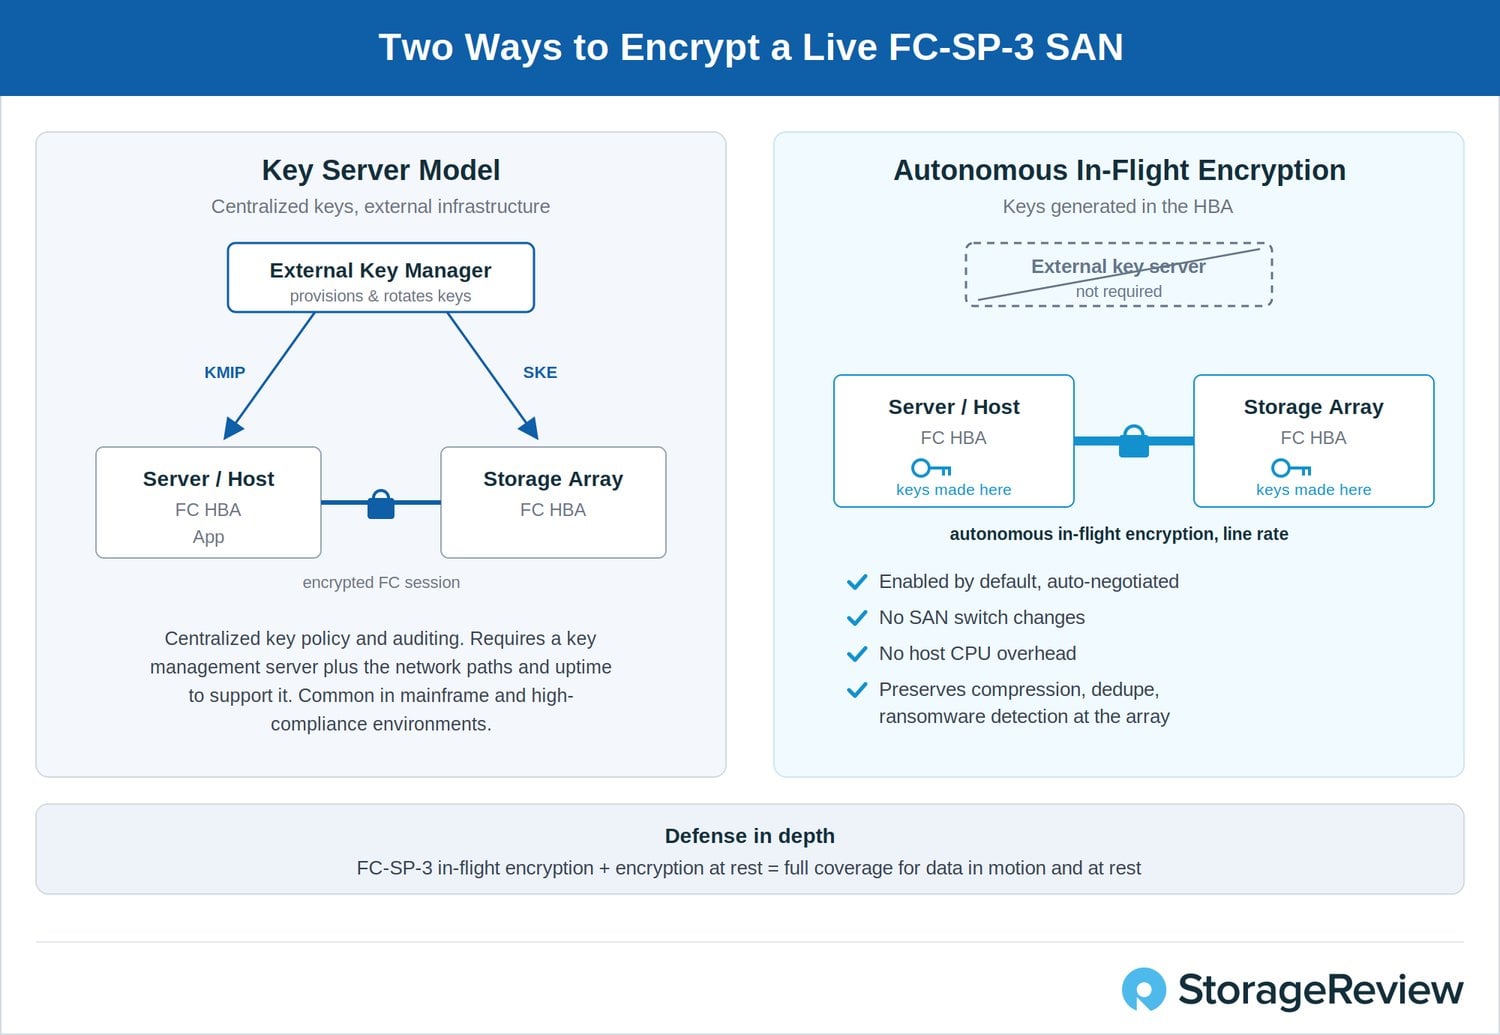
Поскольку шифрование происходит на транспортном уровне Fibre Channel внутри адаптера, никаких изменений в коммутаторах SAN не требуется, а сама фабрика коммутаторов не видит ключи и не управляет ими. Главная цель данной модели — производительность. Шифрование выполняется на выделенном кремнии с полной линейной скоростью, поэтому отсутствует измеримое снижение пропускной способности и дополнительная нагрузка на центральные процессоры хостов. Что не менее важно для команд администрирования хранилищ, шифрование «на лету» (в отличие от шифрования на уровне приложений) сохраняет работоспособность сервисов дисковых массивов, от которых зависят предприятия.
Особенности реализации и безопасности FC-SP-3
Данные, поступающие на массив хранения, по-прежнему могут быть сжаты, дедуплицированы и просканированы на наличие аномалий коэффициента сжатия, которые сигнализируют о возможной атаке вирусов-вымогателей. Ничего из этого невозможно сделать, если приложение зашифрует данные до того, как они покинут хост.
Шифрование при передаче (in-flight encryption) не предназначено для использования в качестве единственного средства защиты. Стандарт FC-SP-3 вписывается в концепцию эшелонированной обороны, где шифрование каналов связи сочетается с полнодисковым шифрованием или шифрованием на уровне массива (encryption at rest). Это позволяет защитить данные как во время транзита через SAN, так и при их хранении на носителях.
Архитектура доверия и аппаратная защита
Конечные точки, на которых базируется такая защита, спроектированы как компоненты модели нулевого доверия (zero-trust). Аппаратный корень доверия (silicon root of trust) устанавливает идентификацию оборудования, центральный процессор и адаптер главной шины (HBA) подтверждают подлинность друг друга с помощью протокола SPDM (Security Protocol and Data Model), а драйверы имеют криптографическую подпись. Таким образом, адаптер, отвечающий за шифрование, может быть верифицирован, а не просто принят на веру.
Режим аудита и плавное внедрение
Функцией, которая наиболее эффективно снимает опасения администраторов по поводу вмешательства в работу производственной сети SAN, является Audit Mode («Режим аудита»), появившийся в FC-SP-3. Он позволяет администраторам активировать согласование безопасности в существующей среде и увидеть, какие каналы связи будут зашифрованы, а какие нет, еще до включения принудительного режима. Это превращает потенциально рискованное одномоментное внедрение в постепенный и проверяемый процесс. Именно это является практическим механизмом «поэтапного развертывания», предусмотренного дорожной картой FCIA: защита каналов связи происходит по мере обновления серверов и систем хранения, а не в рамках одного скоординированного события.
Автономное шифрование при передаче уже реализовано в HBA с поддержкой FC-SP-3, и ресурс StorageReview освещал первые подобные решения в момент их появления. Это служит доказательством того, что стандарт пригоден к эксплуатации уже сегодня. Более важный вывод заключается в архитектурном, а не брендовом подходе: любая конечная точка, соответствующая FC-SP-3, может участвовать в процессе, и все крупные поставщики серверов уже поставляют Fibre Channel-оборудование с поддержкой автономного шифрования, а большинство OEM-производителей систем хранения внедряют эту возможность в период до 2026 года.
Защита данных и предотвращение угроз
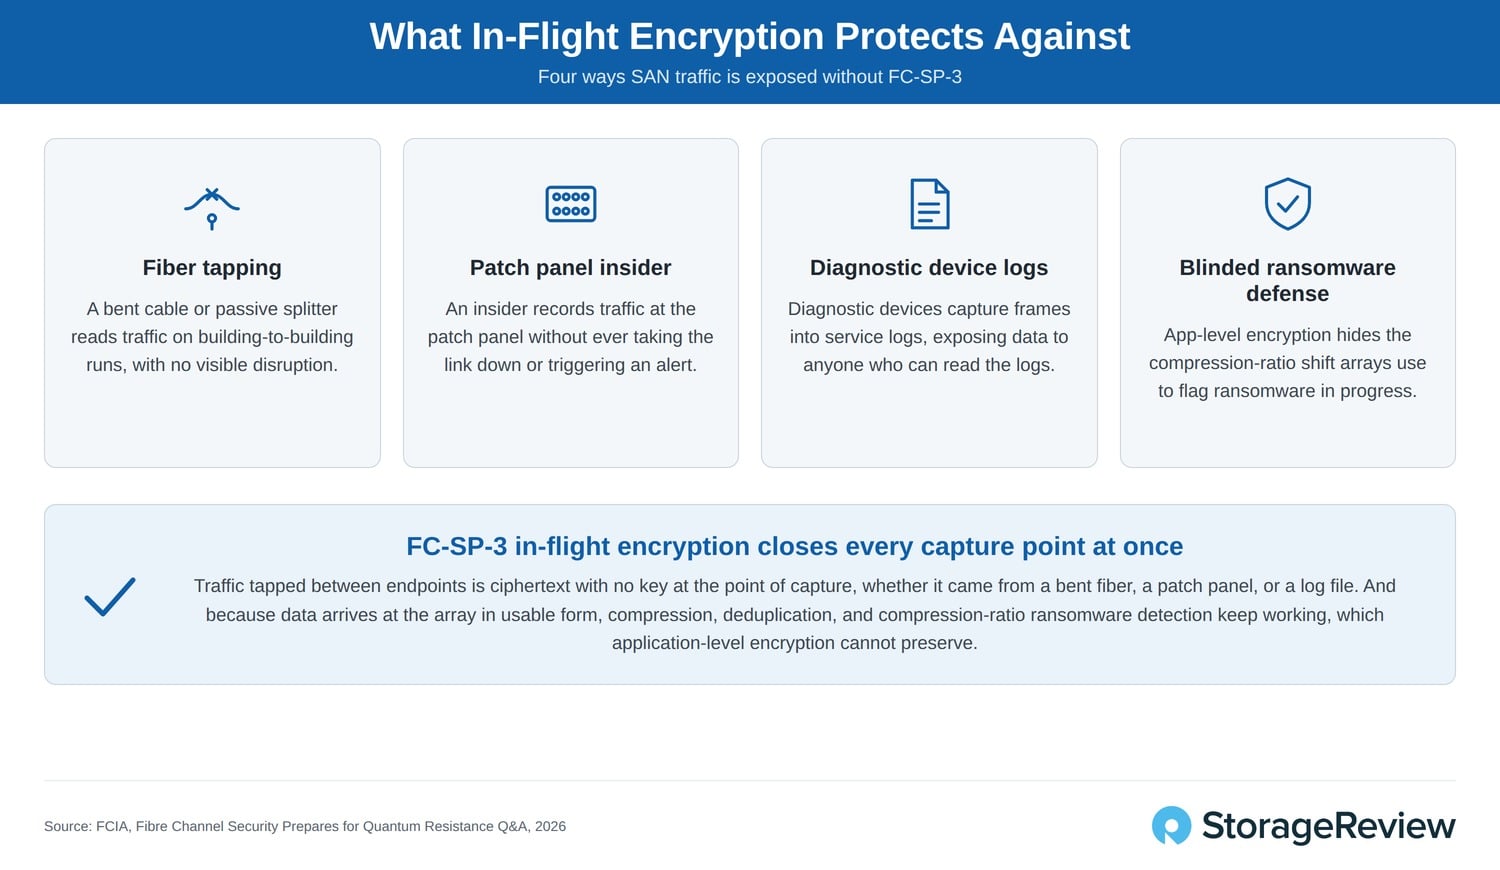
Аргументы в пользу шифрования трафика хранения становятся очевидными, если рассмотреть конкретные векторы атак. Каналы Fibre Channel часто выходят за пределы помещения, в котором они начинаются, проходя через кабельные каналы, стояки и переходы между зданиями. Злоумышленнику с физическим доступом к оптоволокну не нужно перерезать кабель. Хотя это случается крайне редко, достаточного изгиба кабеля для утечки света или установки пассивного разветвителя достаточно для чтения проходящего трафика, и ничто в характеристиках канала не оповестит администратора о таком инциденте.
Угрозы внутри здания менее кинематографичны, но более распространены. Инсайдер с доступом к патч-панели может записать трафик, не нарушая работу канала, а диагностические устройства могут захватывать кадры в сервисные логи, раскрывая данные любому, у кого есть доступ к этим логам. Шифрование при передаче закрывает все эти пути сразу. Трафик, перехваченный в любом месте между двумя конечными точками FC-SP-3 — будь то через изогнутое волокно, патч-панель или файл журнала, — представляет собой зашифрованный текст, для которого нет ключа в точке перехвата.
Преимущества перед шифрованием на уровне приложений
Более тонкое преимущество заключается в том, что именно сохраняет шифрование при передаче. Вирусы-вымогатели шифруют данные при атаке, а зашифрованные данные не поддаются сжатию, поэтому изменение коэффициента сжатия на массиве является одним из наиболее надежных ранних индикаторов продолжающейся инфекции. Если приложения шифруют данные до того, как они покинут хост, массив всегда видит зашифрованный текст: сжатие и дедупликация перестают работать, и сигнал о деятельности вымогателя исчезает вместе с ними. Шифрование на транспортном уровне защищает данные в пути, доставляя их на массив в пригодном для обработки виде, что сохраняет возможность сокращения объема данных и обнаружения аномалий. Именно поэтому рекомендации FCIA отдают предпочтение шифрованию при передаче в сочетании с шифрованием хранимых данных, а не шифрованию на уровне приложений.
Путь к полностью зашифрованной SAN
Математика, лежащая в основе дорожной карты FCIA, базируется на циклах обновления оборудования. В большинстве организаций серверы и системы хранения обновляются каждые три-пять лет, что означает, что почти каждая сеть заменит свои конечные точки как минимум один раз до наступления крайних сроков CNSA 2.0 в 2030 и 2031 годах. Каждый крупный серверный вендор уже предлагает Fibre Channel-подключения с автономным шифрованием FC-SP-3, а большинство OEM-производителей СХД внедряют совместимые решения до 2026 года, поэтому оборудование, приобретенное в рамках планового цикла начиная с настоящего момента, будет оснащено необходимым функционалом. Это делает поэтапное развертывание реалистичной, а не теоретической стратегией. Конечные точки с поддержкой шифрования автоматически согласуют безопасность и сосуществуют со старым оборудованием во время переходного периода. Режим аудита позволяет администраторам проверить готовность до включения защиты, сохраняя доступ к критически важным данным во время перехода на более строгие стандарты безопасности. Никакой масштабной замены оборудования (forklift upgrade) не требуется, и не нужно подстраивать проекты под конкретные сроки соблюдения нормативных требований.
Особенности внедрения и значение стандарта FC-SP-3
Организация, которая проводит плановое обновление оборудования в обычном ритме и внедряет поддержку FC-SP-3, к 2030 году получает полностью зашифрованную сеть хранения данных (SAN) как естественный результат стандартных закупок. Такая инфраструктура автоматически становится соответствующей требованиям CNSA 2.0, отвечает политикам шифрования NIS2 и DORA, а также обеспечивает сквозную квантовую устойчивость.
Стандарт FC-SP-3 не является «кричащим» или эффектным решением, и именно в этом заключается его главная ценность. Он исключает криптографические алгоритмы, которые должны были быть выведены из эксплуатации много лет назад, добавляет постквантовые алгоритмы NIST, обязательные согласно современным нормативным требованиям, и заменяет модель комплаенса, утратившую актуальность, профилями, ориентированными на функциональную совместимость.
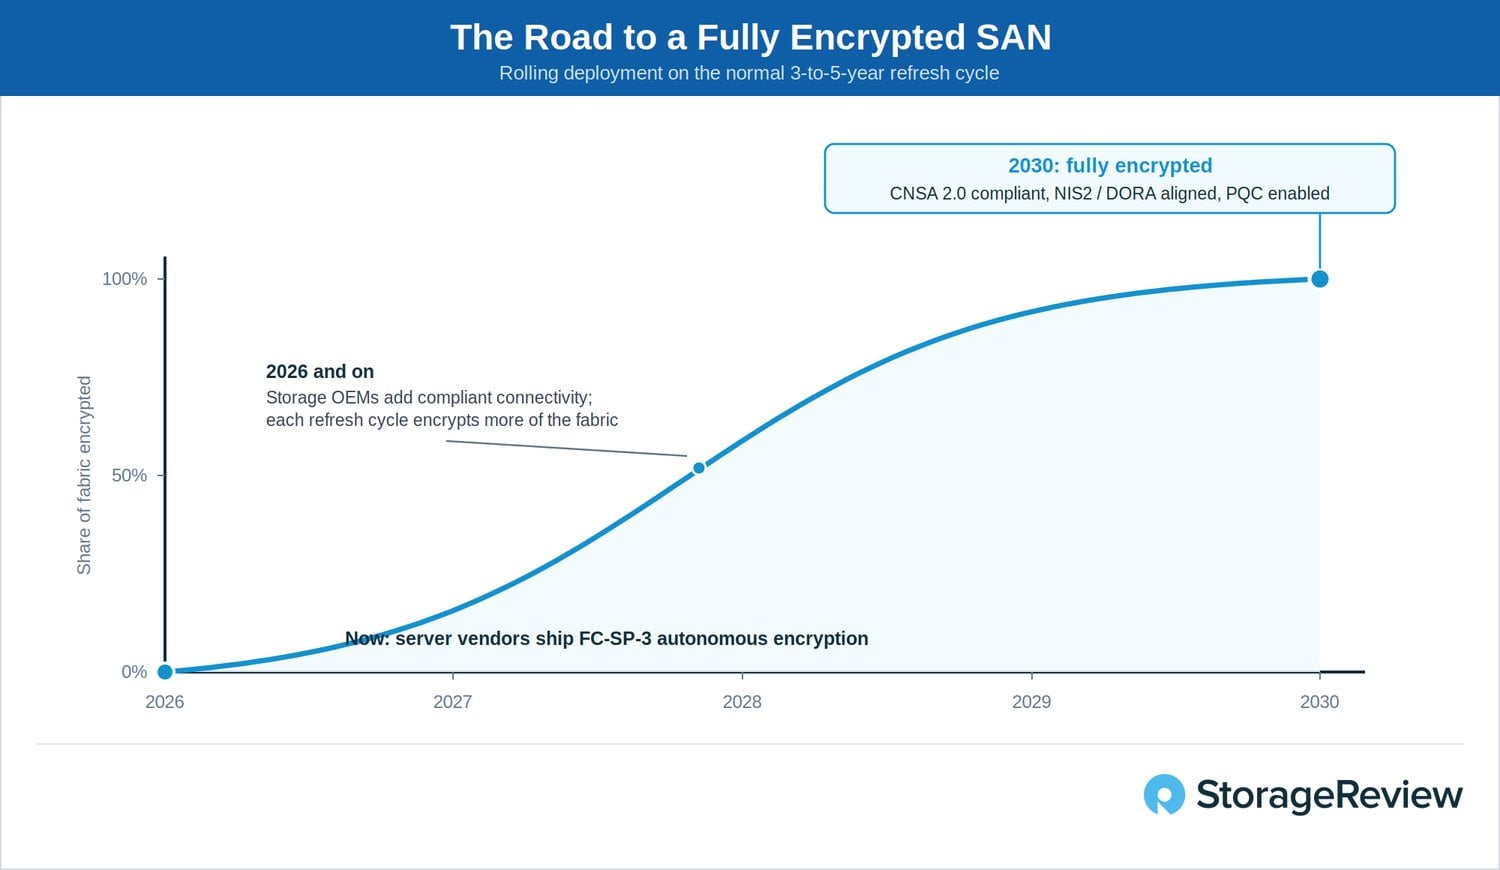
Завершение разработки спецификации состоялось за несколько лет до вступления в силу обязательных мандатов, на которые она рассчитана, что идеально укладывается в циклы обновления оборудования, уже запланированные предприятиями. Сложность развертывания была технически минимизирована: не требуется замена коммутаторов, дополнительная инфраструктура безопасности или снижение производительности центрального процессора хоста (CPU). Кроме того, предусмотрен режим аудита (Audit Mode), позволяющий наблюдать за развертыванием до его принудительного включения.
Важность активных действий и риски
Важно учитывать, что стандарт — это набор инструментов, а не готовое развертывание. Ничто не шифруется самостоятельно: компаниям по-прежнему необходимо провести инвентаризацию своих адаптеров HBA и парка систем хранения данных, прописать поддержку FC-SP-3 в предстоящих закупках и активировать функции безопасности по мере появления совместимых конечных точек в сети.
Для регулируемых отраслей, наиболее зависимых от Fibre Channel (финансовый сектор, здравоохранение, коммунальные услуги и государственное управление), эта работа имеет жесткие сроки, независимо от того, запланирована она или нет. Принцип «собирай сейчас, расшифровывай позже» означает, что данные, украденные сегодня, уже подвергаются риску раскрытия с помощью квантовых компьютеров следующего десятилетия. Таким образом, каждый год передачи нешифрованного трафика несет скрытые издержки, которые проявятся в будущем.
FC-SP-3 превращает закрытие этого «бреши безопасности» в обычную деталь процесса закупок, а не в отдельный сложный проект. Благодаря этому Fibre Channel остается тем, чем он был последние два десятилетия — сетью, которой регулируемые отрасли доверяют данные, потеря которых для них наиболее критична.
Данный отчет подготовлен при спонсорской поддержке Ассоциации индустрии Fibre Channel (FCIA). Все взгляды и мнения, выраженные в данном отчете, основаны на объективной оценке рассматриваемого продукта или стандартов. Подробнее о стандарте FC-SP-3 можно узнать из вебинара FCIA «Fibre Channel Security Prepares for Quantum Resistance».