Античиты с доступом к ядру системы (kernel-level) стали стандартом для многих современных игр с живым сервисом, однако это решение вызывает серьезные опасения. В отличие от старых методов, работавших на стороне сервера, такие программы функционируют на уровне Ring 0, что дает им практически полный контроль над операционной системой. Хотя это преподносится как эффективный метод борьбы с мошенничеством, такое вторжение в работу компьютера несет значительные риски и создает новые барьеры для пользователей.
Как работают античиты уровня ядра и почему они опасны
По своей сути, античит на уровне ядра — это драйвер, который загружается вместе с Windows во время процесса загрузки системы. Программа постоянно проверяет целостность оперативной памяти игры и сканирует систему на наличие подозрительного ПО или системных перехватов, которые могут указывать на использование читов. Главная проблема заключается в том, что драйвер получает доступ к памяти и оборудованию компьютера. В теории это позволяет программе считывать данные сессий браузеров или менеджеров паролей, если разработчик решит использовать такой функционал. Пользователь вынужден доверять доброй воле создателей игры, полагаясь на то, что античит не будет использован во вред.
Уязвимости в безопасности и инциденты с драйверами
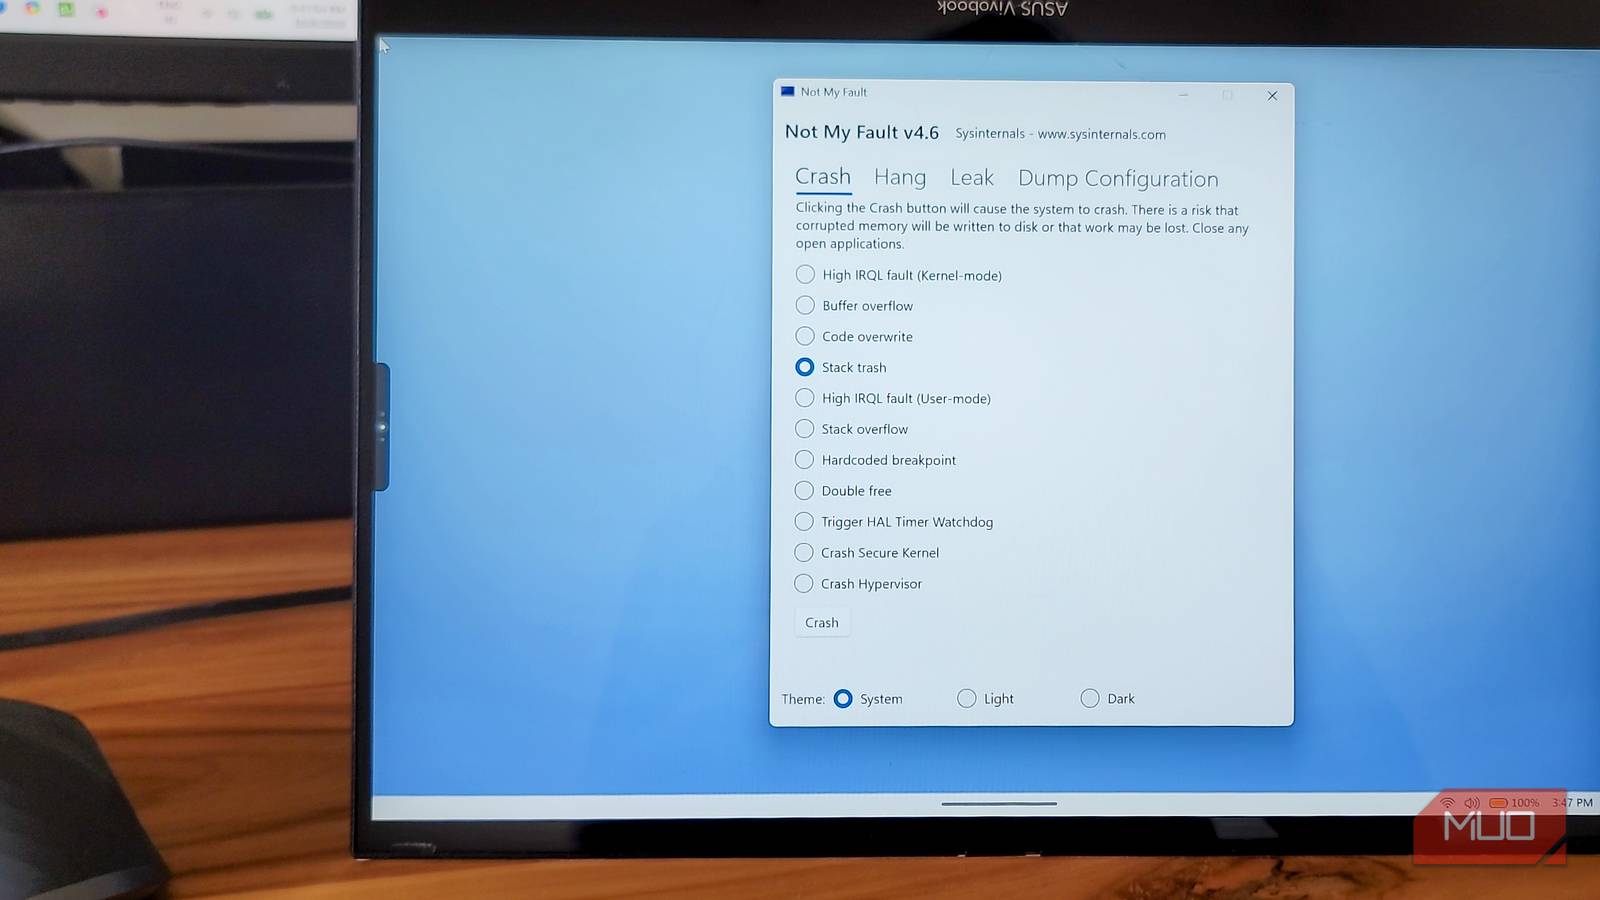
История показывает, что античиты сами становятся вектором атак. Между 2024 и 2026 годами было зафиксировано как минимум два резонансных случая. Первый связан с уязвимостью CVE-2021-47739 в Easy Anti-Cheat (EAC) версии 4.0, которая позволяла локальным пользователям без привилегий получить доступ к системным правам LocalSystem и внедрить вредоносный код. Второй пример касается игры Genshin Impact от Hoyoverse: их античит-драйвер mhyprot2.sys был использован злоумышленниками для отключения антивирусных программ через внедрение программ-вымогателей. Кроме того, плохо оптимизированные драйверы такого типа нередко приводят к «синим экранам смерти» (BSOD), зависаниям или сбоям при загрузке системы.

Проблемы совместимости и требования к оборудованию
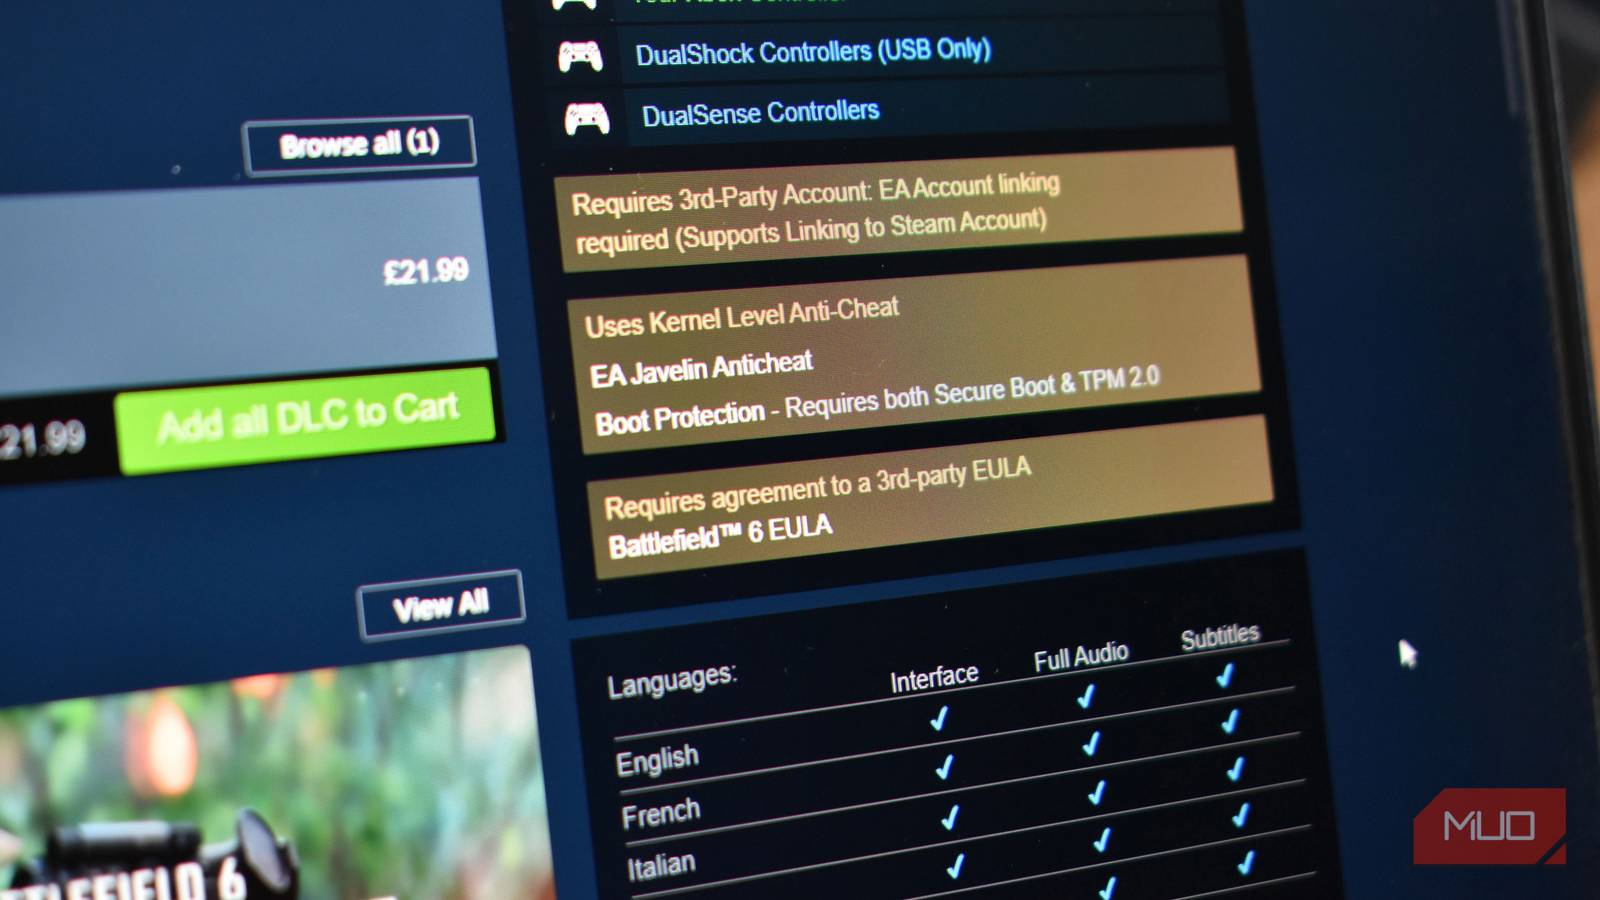
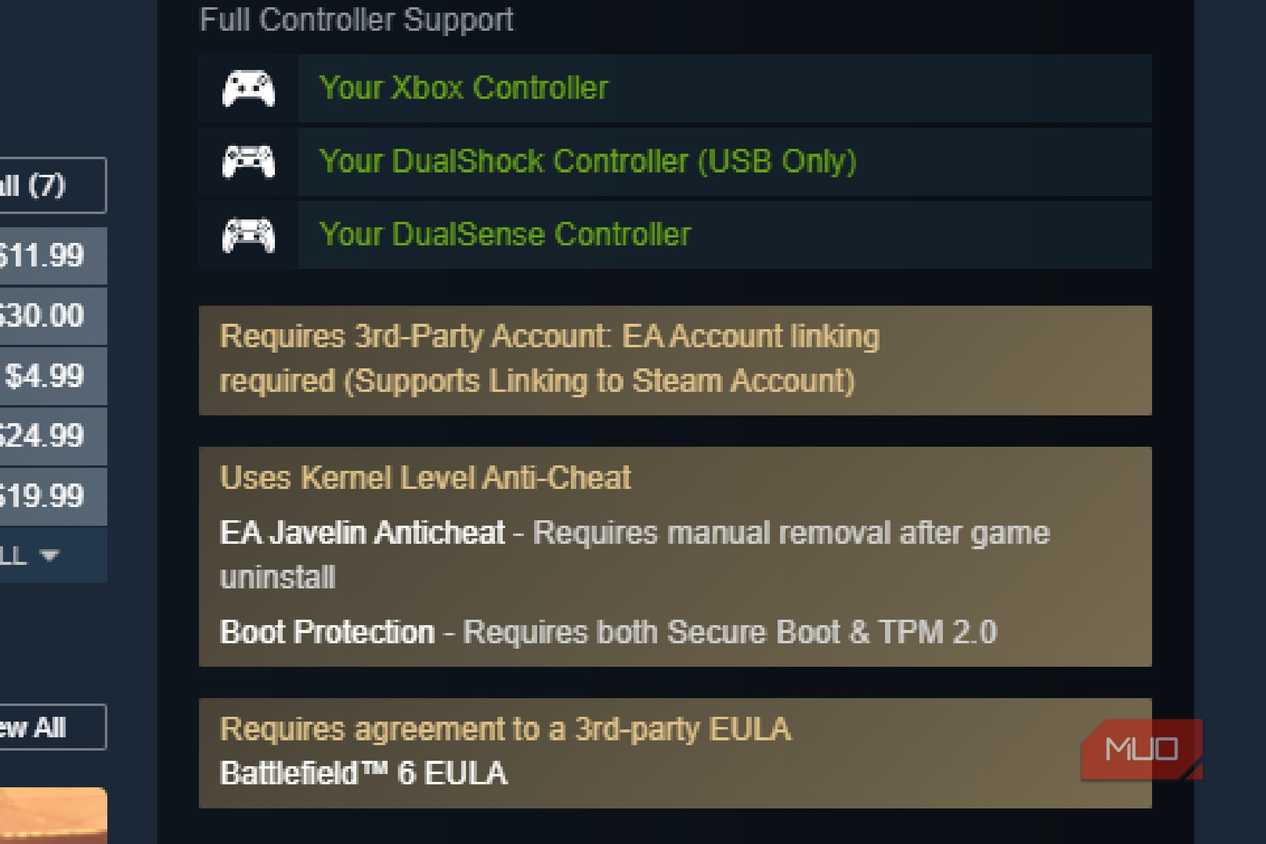
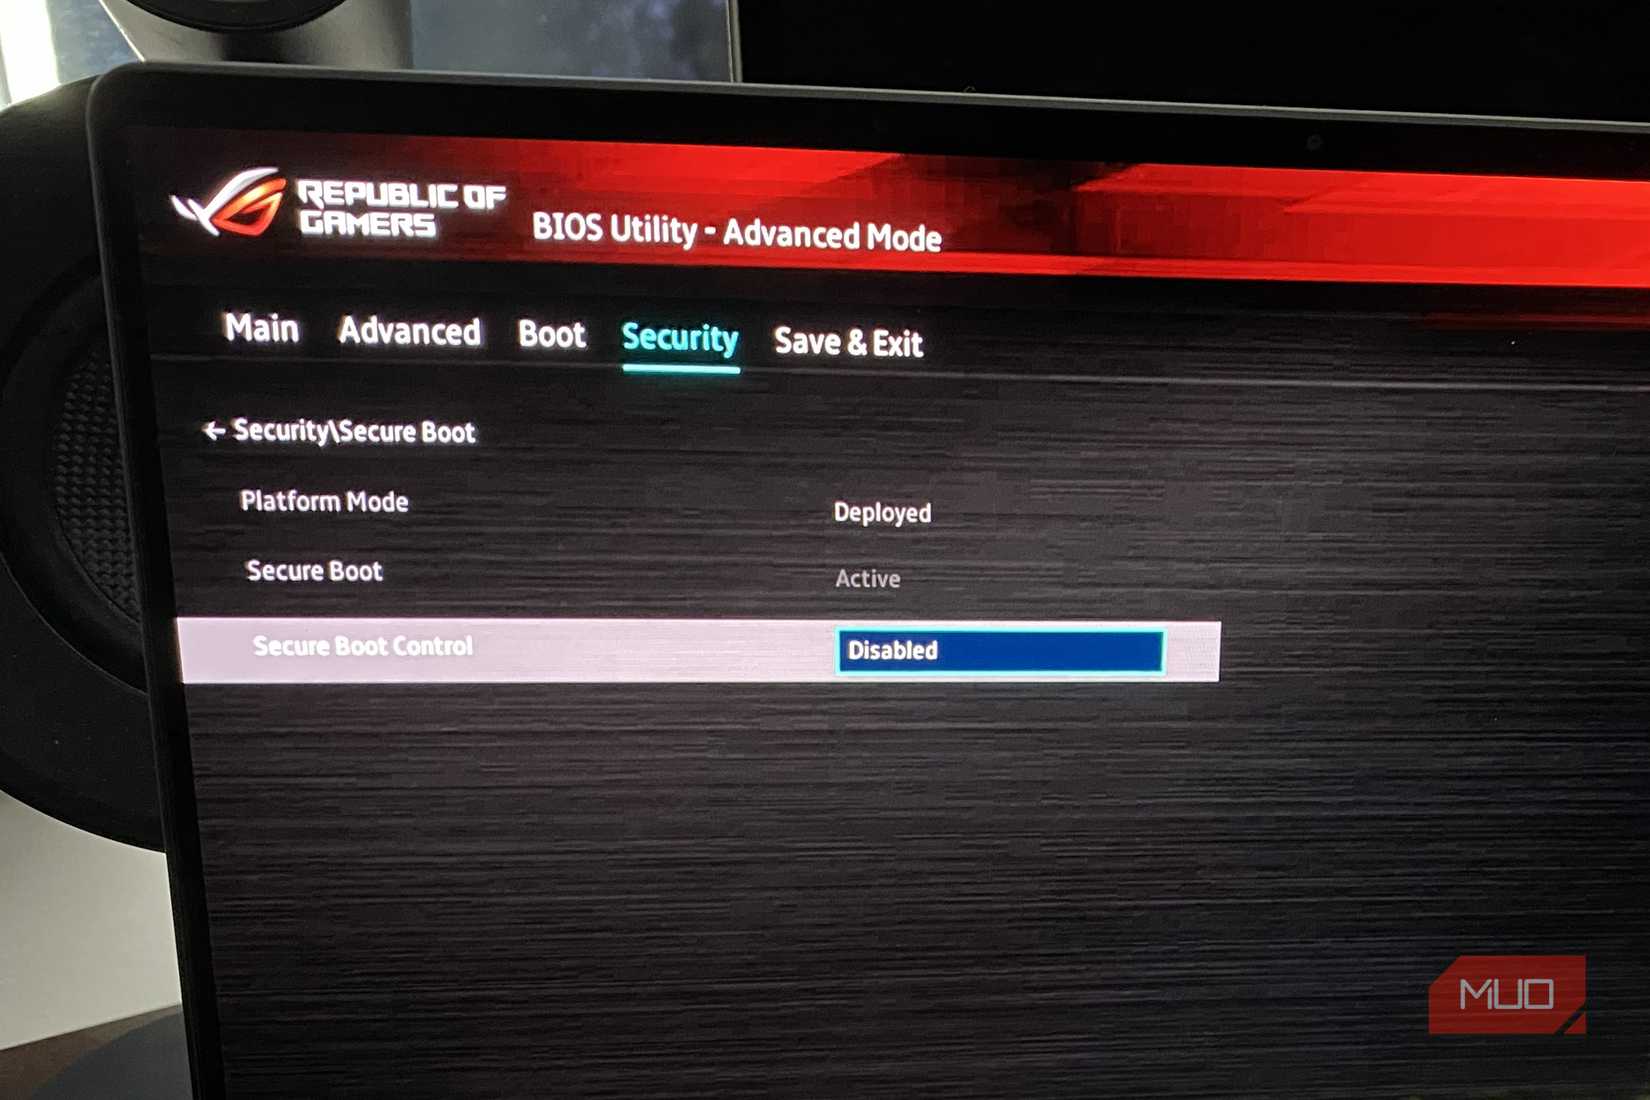
Помимо угроз безопасности, античиты устанавливают жесткие требования к «железу». Многие игры сегодня требуют обязательной активации TPM 2.0 и Secure Boot. Отсутствие этих функций лишает пользователей возможности запустить проект, даже если их компьютер технически способен справиться с игрой. Ситуация еще сложнее для владельцев систем на базе Linux. Из-за разницы в управлении доступом Ring 0 между Windows 11 и Linux, многие игры с такими античитами становятся несовместимыми с этой ОС. Несмотря на популярность десктопного Linux, современные защитные решения зачастую ограничивают доступ пользователям этой платформы.
Почему борьба с читерами остается бесконечной
Эффективность античитов уровня ядра остается спорным вопросом. Противостояние разработчиков игр и создателей читов напоминает классическую «игру в кошки-мышки»: злоумышленники быстро находят обходные пути, а студии вынуждены постоянно выпускать патчи. Нет никаких гарантий, что использование столь инвазивного ПО на уровне системы оправдано, так как оно приносит больше проблем для легитимных игроков, чем реальной пользы в борьбе с хакерами. Альтернативой могут служить решения, не требующие доступа к ядру, примеры которых существуют в индустрии, однако текущий тренд на принудительное внедрение kernel-античитов продолжает сохраняться.
Почему античиты на уровне ядра — это огромный риск
Помимо очевидной угрозы приватности, наличие доступа уровня Ring 0 означает, что античит технически может считывать содержимое ваших парольных менеджеров, историю браузера и любую другую конфиденциальную информацию, хранящуюся в памяти. Важно понимать, что хотя разработчики античитов могут не внедрять такие функции целенаправленно, вы целиком и полностью полагаетесь на «добрую волю» компаний. В индустрии безопасности это считается огромным «красным флагом», и нормализация такой практики выглядит крайне опасным прецедентом.
Ситуация усугубляется тем, что история уже знает немало случаев, когда уязвимости в подобных драйверах открывали злоумышленникам прямой путь к управлению системой. Например, инцидент с EAC 4.0 (CVE-2021-47739) показал, что критическая дыра в безопасности может оставаться незамеченной годами — ошибка была обнаружена в 2021 году, но получила официальный идентификатор CVE лишь спустя значительное время. Это ставит под удар пользователей, которые даже не подозревают о наличии критической уязвимости в защитном ПО, установленном на их ПК.
Кроме того, нельзя игнорировать риск атак типа BYOVD (Bring Your Own Vulnerable Driver), когда злоумышленники используют легитимные, но уязвимые драйверы античитов для внедрения руткитов. Vanguard и аналогичные системы, работающие на самом низком уровне, фактически расширяют поверхность атаки для вашего компьютера, создавая дополнительные «черные ходы» для хакеров.
Бесполезность жестких ограничений и влияние на «железо»
Принудительное требование активации TPM 2.0 и Secure Boot для запуска игр вызывает недоумение у многих пользователей. Во многих случаях эти аппаратные надстройки не дают реального прироста безопасности применительно к защите от читеров, но при этом эффективно отсекают владельцев вполне работоспособных ПК, которые не соответствуют этим искусственным системным критериям. Это создает барьер для доступа к контенту, который никак не связан с производительностью оборудования.
Что касается Linux, ситуация выглядит как шаг назад для индустрии. В то время как популярность десктопного Linux стремительно растет, жесткая привязка античитов к архитектуре Windows 11 делает игры несовместимыми с «пингвиньей» ОС. Хотя некоторые решения уже научились работать в среде Linux, многие студии продолжают ограничивать доступ к своим играм, иногда выдвигая странные требования к конкретному железу (как это было в случае с Delta Force на Steam Deck). Это создает ощущение дискриминации пользователей альтернативных операционных систем.
Игра в «кошки-мышки» без конца
Главная проблема заключается в том, что все эти радикальные меры практически не останавливают развитие индустрии читов. Борьба с хакерами — это бесконечный цикл: разработчики вредоносного ПО оперативно занимаются реверс-инжинирингом, находя новые «дыры» и способы обхода защиты, едва та успевает обновиться. Постоянные попытки студий «залатать» уязвимости — это, по сути, борьба с ветряными мельницами.
В конечном итоге, нет универсального решения, которое обеспечило бы полную безопасность. Лучший подход, практикуемый некоторыми разработчиками, заключается в активном отзыве доступа для нарушителей и регулярном обновлении программного обеспечения, а не в превращении античита в глубоко интегрированный руткит. Примеры современных игр, таких как Arc Raiders и множество проектов в аниме-стилистике на Steam, доказывают, что игры вполне могут обходиться без инвазивных драйверов уровня ядра, при этом оставаясь функциональными. Нормализация систем, которые приносят больше вреда (от BSOD до риска взлома системы), чем реальной пользы в борьбе с мошенниками, — это путь, который вызывает серьезные вопросы у сообщества.