Многие пользователи хранят старое сетевое оборудование, надеясь использовать его в будущем как дополнительную точку доступа. Однако эксперты по кибербезопасности и ФБР предупреждают: использование роутеров, которые больше не получают обновлений прошивки, представляет серьезную угрозу для домашней сети. Подобные устройства часто становятся узлами в прокси-сетях, которые злоумышленники арендуют для маскировки своей вредоносной активности под легитимный домашний IP-адрес.

Почему уязвимы устройства с истекшим сроком поддержки
Основная проблема заключается в прекращении выпуска патчей безопасности для оборудования, перешедшего в статус End-of-Life (EOL). Как только производитель официально снимает устройство с поддержки, любые обнаруженные в нем критические уязвимости нулевого дня остаются незакрытыми навсегда. Это создает постоянную лазейку для хакеров, которые могут эксплуатировать систему без риска обнаружения исправлений в будущем.
Дополнительную угрозу несет функция удаленного управления. Многие старые модели роутеров поставлялись с включенными по умолчанию инструментами администрирования или уязвимыми демонами управления. Изначально задуманные для упрощения настройки провайдером, сегодня эти функции активно используются киберпреступниками для получения прав суперпользователя и закрепления в системе. В результате хакеры получают постоянный доступ к скомпрометированному устройству.
Использование домашней сети в качестве прокси
Киберпреступники часто арендуют прокси-сервисы, построенные на базе ботнетов из зараженного устаревшего оборудования. Среди часто упоминаемых моделей, подверженных таким атакам, можно встретить устройства линейки Linksys E-series, включая модели E1200, E2500 и E1000. Злоумышленники предпочитают домашние IP-адреса корпоративным или серверным, так как это позволяет им обходить фильтры безопасности, системы обнаружения ботов и ограничения по скорости.
Через скомпрометированный роутер преступники могут запускать фишинговые кампании, DDoS-атаки и проводить кражу учетных данных. Для рядового пользователя последствия могут быть серьезными: если через ваш IP-адрес совершаются незаконные действия, правоохранительные органы могут проследить активность до вашего домашнего подключения, что приведет к нежелательным визитам полиции. Кроме того, фоновая активность злоумышленников приводит к краже полосы пропускания, что вызывает заметное падение скорости интернета и увеличение задержек, даже если сам пользователь не замечает прямой угрозы.

Как защитить домашний периметр
Первым шагом к безопасности должен стать аудит сетевого оборудования. Проверьте статус всех имеющихся роутеров, точек доступа и шлюзов на сайте производителя. Если устройство больше не получает обновлений безопасности, его следует заменить на актуальную модель. Использование современного оборудования с автоматическим обновлением — самый надежный способ защиты.
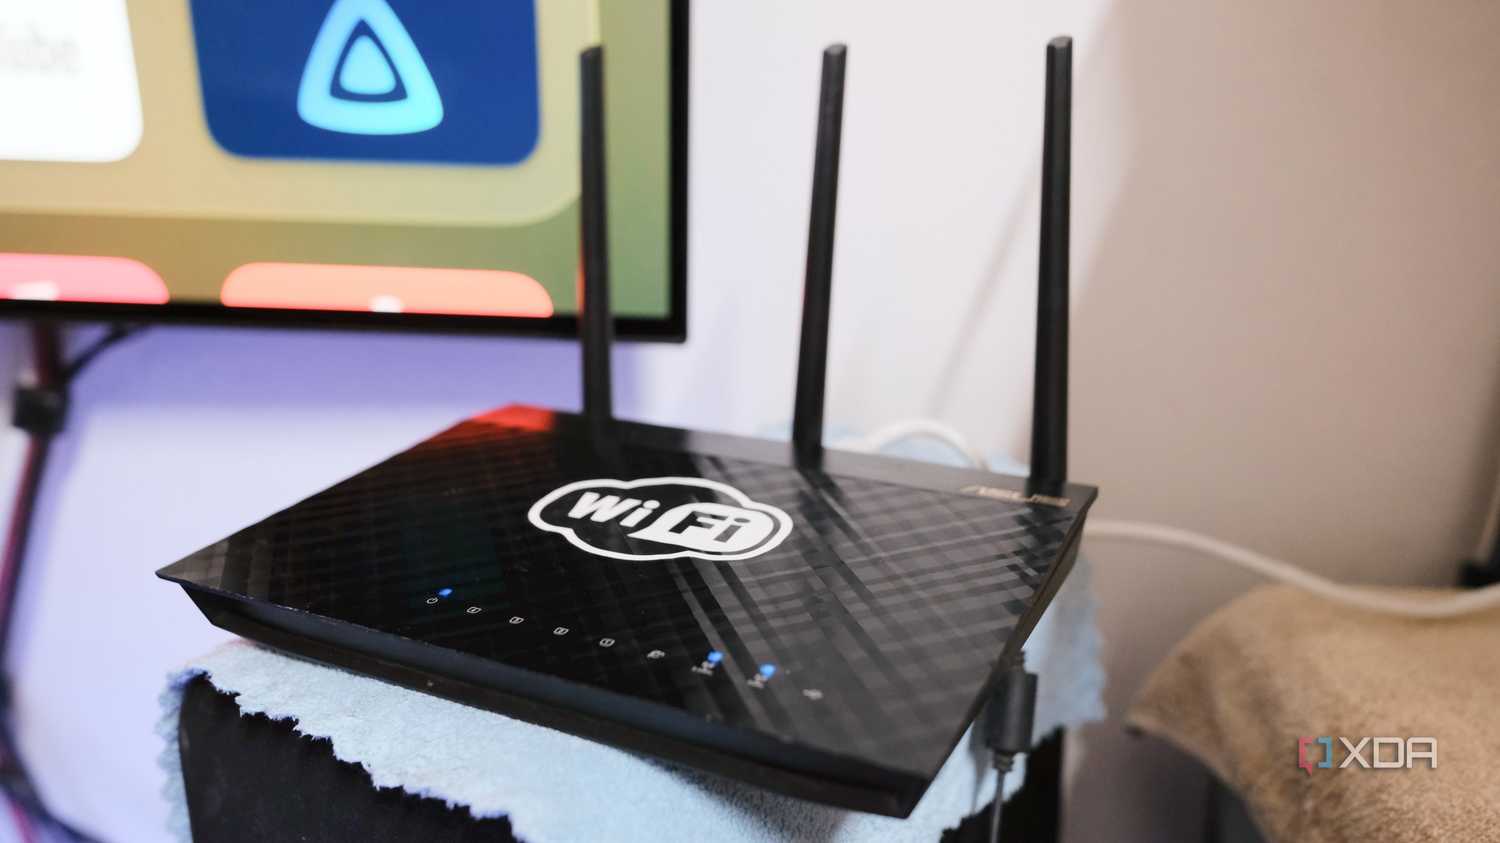
Если замена оборудования невозможна в краткосрочной перспективе, необходимо выполнить следующие действия:
- Полностью отключите функцию удаленного управления, чтобы заблокировать доступ к настройкам извне.
- Регулярно перезагружайте роутер, чтобы прервать работу базового вредоносного ПО, хранящегося в оперативной памяти устройства.
- Рассмотрите возможность установки альтернативных прошивок с открытым исходным кодом, если конкретная модель поддерживает такой переход и это целесообразно.
Кибербезопасность подразумевает, что устаревание оборудования — это не просто потеря функциональности, а возникновение реальной угрозы. Оставлять незащищенный роутер в составе сети равносильно тому, чтобы оставить автомобиль с ключами в замке зажигания. Избавьтесь от устаревшей техники, правильно утилизируйте ее и убедитесь, что ваш дом защищен устройствами, способными получать актуальные патчи безопасности.
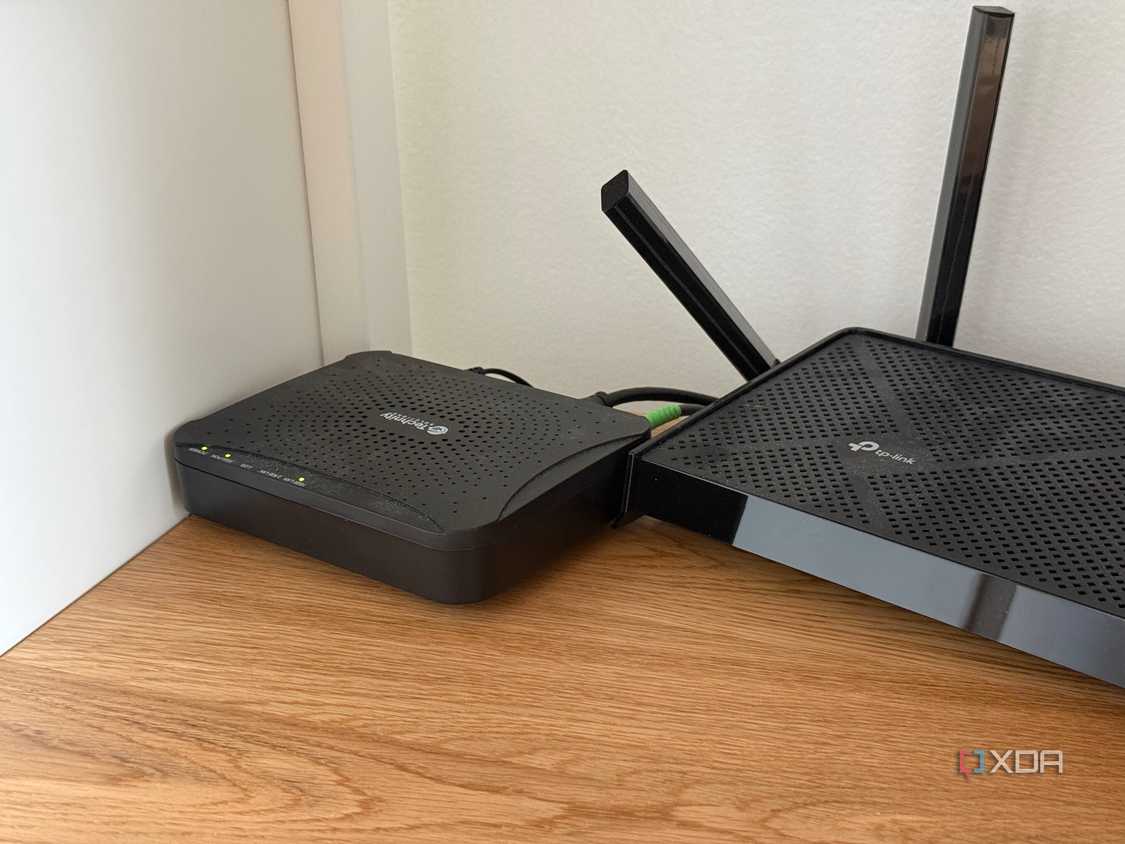
Почему старое оборудование становится приоритетной целью
Устаревшее сетевое оборудование представляет собой «тикающую бомбу» для безопасности домашней сети. Злоумышленники активно охотятся за такими устройствами, так как они зачастую оказываются «низковисящим фруктом» для киберпреступников. Поскольку производители прекращают выпуск патчей для EOL-устройств, хакеры получают уверенность в том, что любые найденные ими уязвимости не будут исправлены в будущем. Это создает идеальные условия для эксплуатации: взломщик может не торопиться, используя одну и ту же брешь годами, зная, что «дверь» в вашу сеть останется широко открытой.
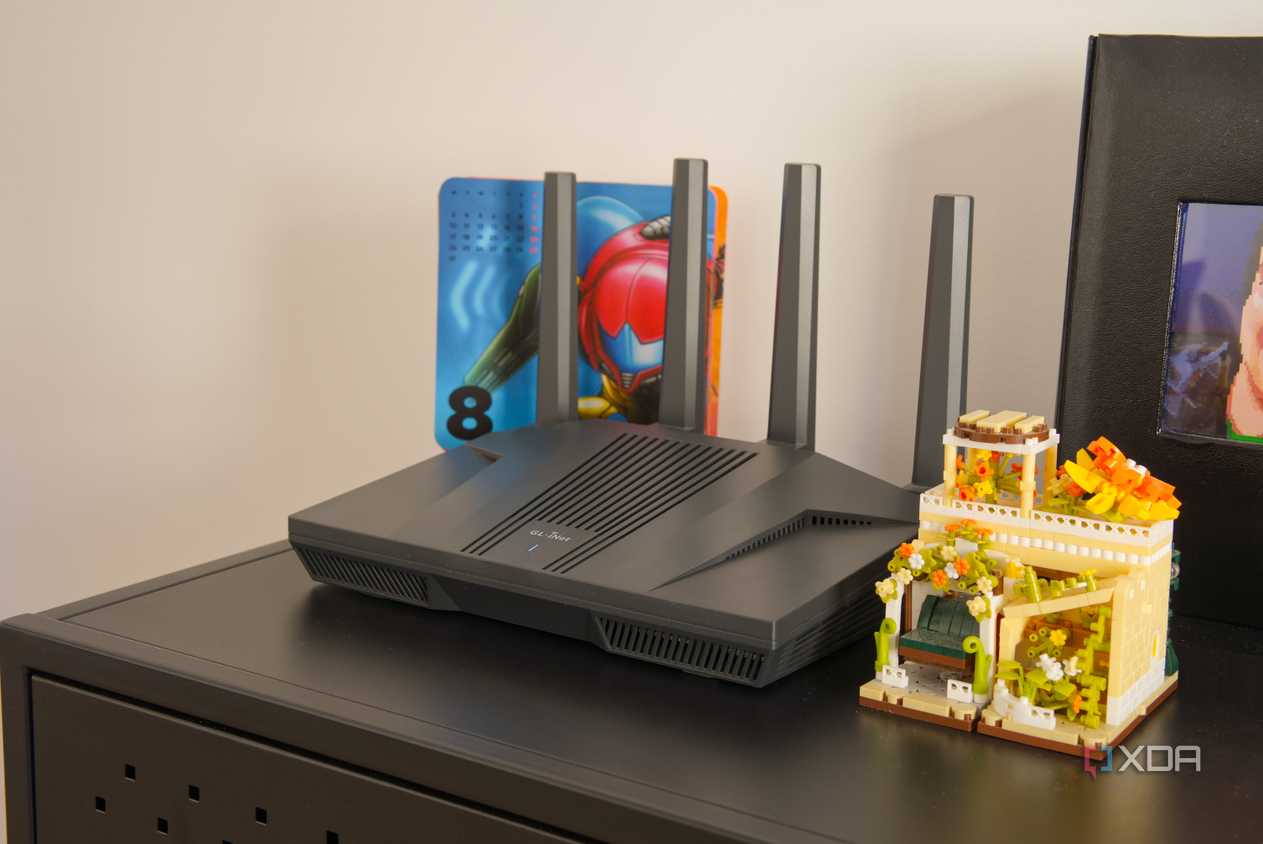
Особую роль в этом процессе играет наличие предустановленных функций удаленного управления. Изначально это было решением для интернет-провайдеров, которые хотели иметь возможность контролировать роутер извне в случае возникновения неполадок у абонента. Теперь эта «функция» превратилась в главный вектор атаки: хакеры сканируют интернет на предмет таких управляющих демонов, используют их для получения доступа и закрепления в системе на уровне root-прав. Фактически, инструмент для легитимной диагностики стал инструментом для захвата контроля над вашим домашним шлюзом.
Экономика киберпреступности и ваш IP-адрес
Монетизация старого оборудования происходит через модель «прокси-как-услуга». Злоумышленники создают целые сети, объединяя тысячи зараженных роутеров в ботнеты. Они предпочитают резидентные IP-адреса, потому что трафик, исходящий из жилого дома, выглядит в глазах систем защиты как действия обычного пользователя, а не как активность серверного оборудования. Это позволяет преступникам:
- Легко обходить системы защиты от ботов и лимиты частоты запросов (rate limits).
- Маскировать свою личность, используя ваш домашний IP-адрес как «прослойку» для анонимности.
- Организовывать аренду доступа к вашему каналу связи: злоумышленники могут покупать доступ к скомпрометированным IP-адресам на почасовой основе для проведения фишинга или атак на коммерческие организации.
Для владельца роутера это не только вопрос утечки данных, но и реальный риск правовых последствий. Если с вашего IP-адреса будут проводиться незаконные покупки или разведка угроз, логи активности приведут федеральных следователей или службы корпоративной безопасности прямо к порогу вашего дома. В дополнение к юридическим рискам, вы сталкиваетесь с «кражей пропускной способности»: фоновая работа прокси-туннелей может приводить к снижению скорости, росту задержек (пинга) и исчерпанию лимитов по объему передаваемых данных, даже если вы не замечаете прямой подозрительной активности в своей локальной сети.

Помните: в вопросах кибербезопасности износ оборудования — это не просто естественный процесс устаревания функций. Это переход устройства из разряда полезного инструмента в категорию «лицензии на преступление». Оставлять такой роутер включенным в сеть — это все равно что оставить машину с открытой дверью и ключами в замке зажигания, ожидая, что кто-то воспользуется ею для своих целей.
Если вы не готовы немедленно заменить оборудование, жизненно важно предпринять базовые шаги: помимо отключения внешнего доступа к администрированию и регулярных перезагрузок, необходимо провести полную ревизию «сетевого шкафа». Выявите все устройства, которые перестали получать обновления, выполните их полный сброс к заводским настройкам, после чего утилизируйте их надлежащим образом. Не позволяйте старой технике стать оружием в руках преступников.