Исследователи в области кибербезопасности из команды Paradigm Shift представили подробный отчет о критической уязвимости в BootROM, получившей кодовое название usbliter8. Эта брешь является аппаратной и не может быть исправлена программным способом, что ставит под угрозу устройства Apple, работающие на базе чипов A12 и A13.
Суть уязвимости заключается в ошибке работы USB-контроллера, которая в сочетании с некорректной конфигурацией прошивки позволяет записывать данные в несанкционированные области памяти. Для проведения атаки требуется физический доступ к целевому устройству, переведенному в режим DFU (Device Firmware Update), через который злоумышленник направляет специально подготовленные USB-пакеты.
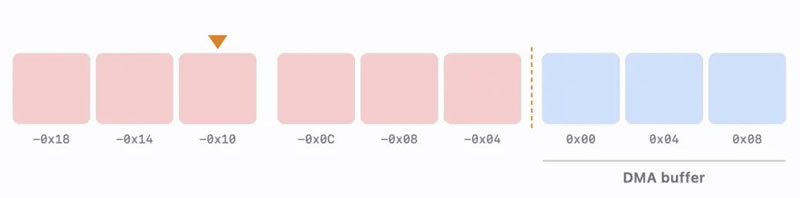
Несмотря на то что эксплойт предоставляет полный контроль над процессом загрузки и позволяет обходить проверку цифровых подписей, он не затрагивает изолированный сопроцессор безопасности Secure Enclave. Это означает, что ключи шифрования и пользовательские пароли остаются защищенными. Однако эксперты предупреждают, что сам факт наличия такой возможности создает фундамент для будущих атак на защищенные модули. В список уязвимых компонентов попали:
- Процессоры A12, A12X и A12Z;
- Чипы A13 Bionic;
- Процессоры S4 и S5, используемые в носимых устройствах.
Под угрозой находятся смартфоны серий iPhone XR, XS и 11, различные поколения Apple Watch, умная колонка HomePod mini, монитор Studio Display и базовые модели iPad.
Особую сложность для исследователей представлял чип A13 с его системой аутентификации указателей (PAC), которая блокирует попытки перенаправления команд. Авторам удалось преодолеть эту защиту, применив метод поэтапного повреждения участков памяти, что позволило перехватить управление обработчиком прерываний USB.
Эксперты Paradigm Shift подчеркивают: поскольку проблема носит фундаментальный физический характер, программные патчи бессильны. Единственным способом обезопасить себя от подобных атак остается переход на более современное оборудование. При этом стоит отметить, что данная уязвимость не затрагивает процессоры A11 и более старые модели, для которых ранее был популярен эксплойт checkm8.
Технический концепт атаки уже размещен в открытом доступе на платформе GitHub. Весьма вероятно, что на его основе в ближайшее время появятся новые инструменты для создания джейлбрейка. Специалисты отметили, что перед публикацией данных они тесно сотрудничали с отделом безопасности Apple, помогая корпорации изучить этот метод взлома.