Многие пользователи воспринимают функцию гостевой Wi-Fi сети исключительно как способ предоставить временный доступ к интернету посетителям, не раскрывая основной пароль. Однако возможности этой функции гораздо шире: она отлично подходит для изоляции домашних устройств, которым не требуется доступ к личному серверу, сетевым хранилищам или общим аппаратным ресурсам.
Почему гостевой доступ эффективнее основной сети
При подключении устройства к гостевой сети оно сохраняет возможность полноценного выхода в интернет, но теряет прямой путь к устройствам в вашей приватной локальной сети. Это происходит потому, что роутер применяет специфические правила доступа, отделяя гостевой трафик от основного. Такой подход полезен не только для защиты от потенциально вредоносного ПО, но и для сегментации устройств, которым серверный доступ просто не нужен в повседневной работе.
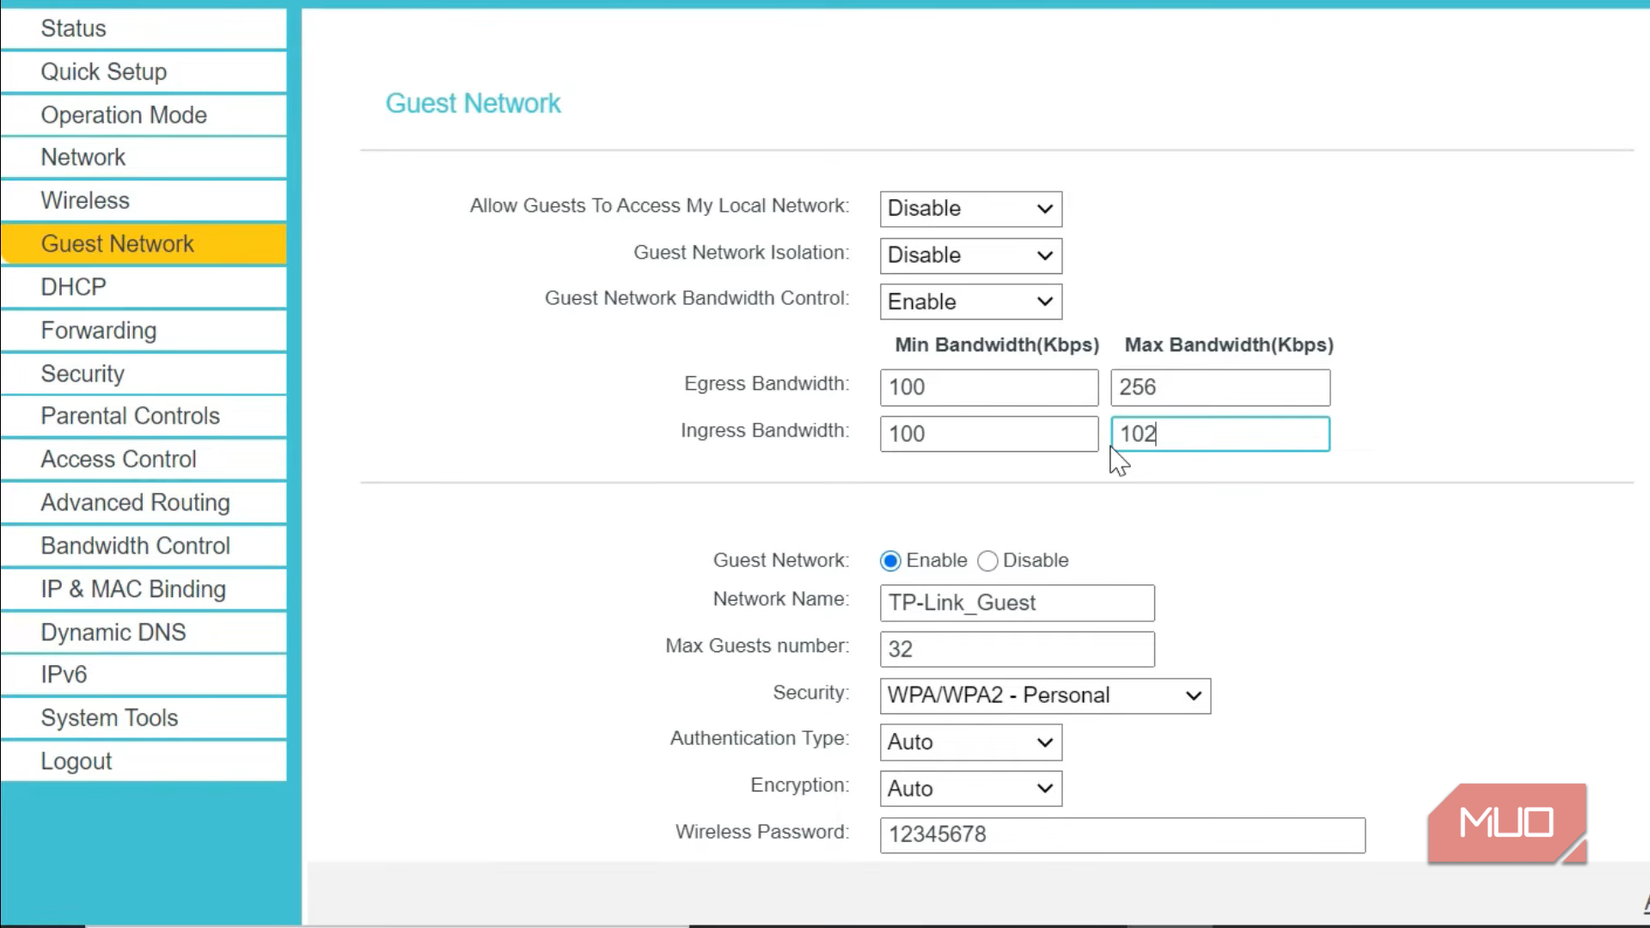
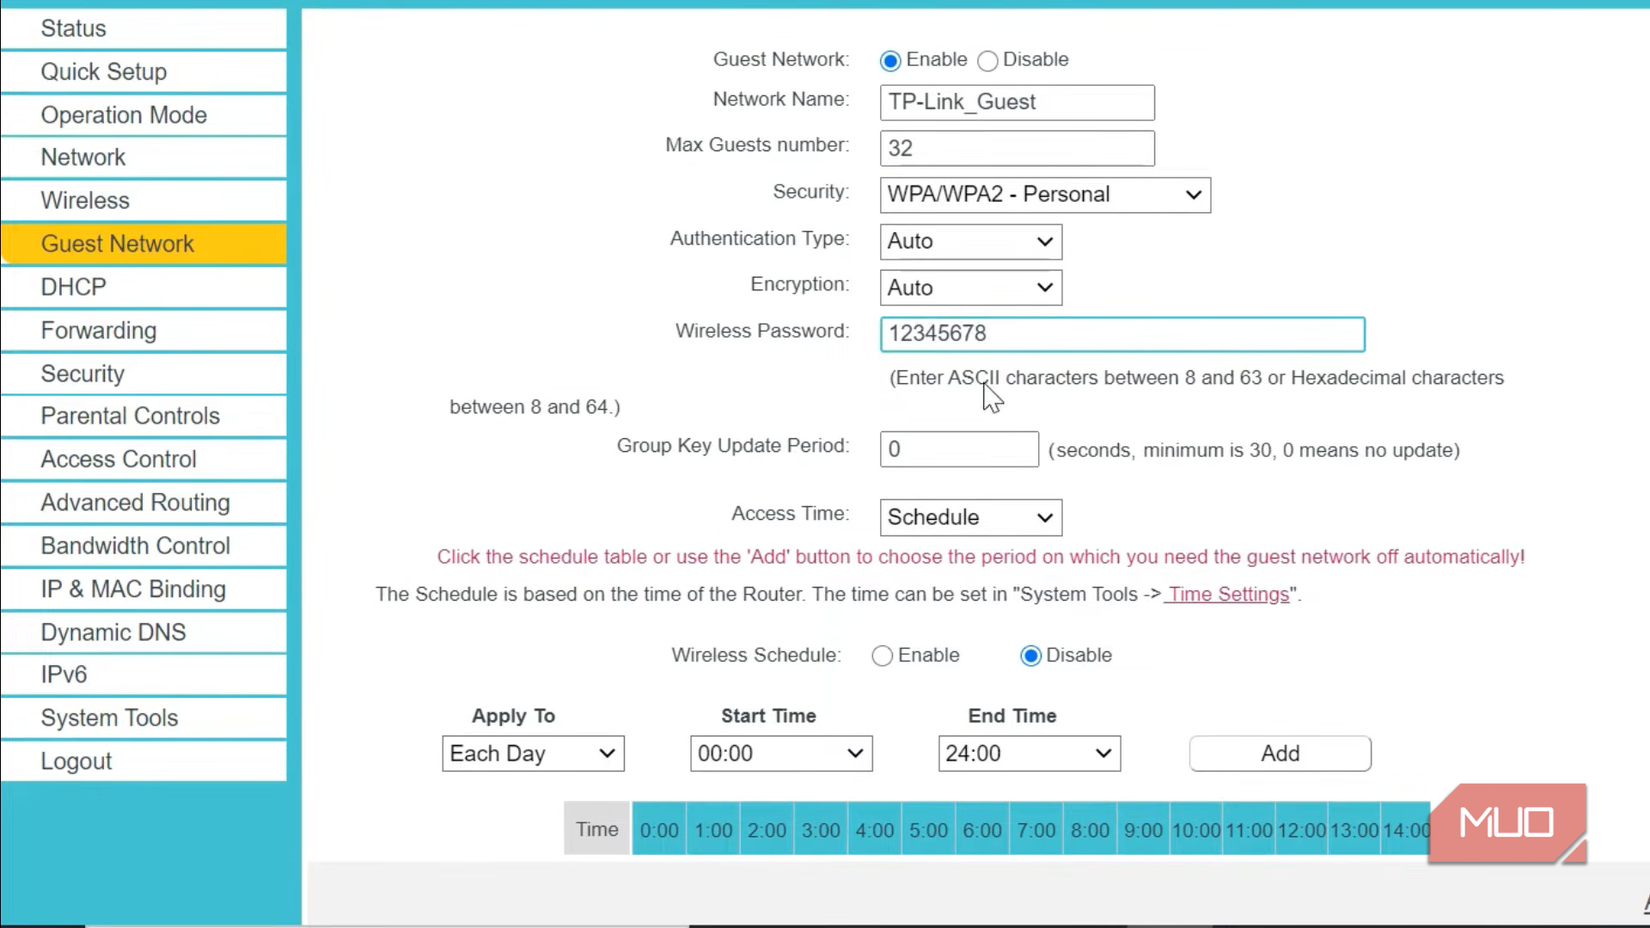
Для обеспечения безопасности важно понимать, что именно ваш роутер подразумевает под «гостевым доступом». Часто настройки изоляции могут вводить в заблуждение: одна опция может отвечать за доступ к основной локальной сети, а другая — за коммуникацию между самими гостевыми клиентами. Важно проверять документацию производителя, так как реализация этих функций различается.
Настройка изоляции на примере разных роутеров
Работа гостевой сети напрямую зависит от модели оборудования, выбранного режима работы и текущих настроек. Например, в системах TP-Link Deco в режиме роутера гостевая сеть автоматически изолируется от основной. Однако при использовании режима точки доступа (Access Point) появляется специальная настройка «Разрешить локальный доступ» (Allow Local Access), управляющая возможностью гостей обращаться к ресурсам сети.
Аналогичная логика применяется в роутерах ASUS с функцией «Доступ к интрасети» (Access Intranet). Если этот параметр отключен, гостевые устройства теряют возможность связываться с приватными сервисами. Стоит учитывать, что доступность этой настройки зависит от выбранного режима работы: в некоторых конфигурациях, например при использовании режима точки доступа, настройки могут быть ограничены.
Как убедиться в безопасности гостевой сети
Не следует слепо доверять названию SSID или заводским настройкам. Эффективность изоляции лучше протестировать самостоятельно. Обычные способы проверки, такие как пинг или поиск сетевых устройств, могут быть неточными, так как серверы могут игнорировать запросы протокола ICMP, но при этом принимать соединения на конкретных портах.
Для корректной проверки рекомендуется попытаться подключиться к локальному адресу вашего сервера или панели управления устройством, находясь в гостевой сети. Если попытка соединения не увенчается успехом при стабильном доступе к интернету, значит, настройки изоляции работают корректно. Если же устройство получает доступ к тем же ресурсам, что и в основной сети, необходимо пересмотреть настройки роутера.
Новый взгляд на управление домашней сетью
Понимание принципов работы гостевого Wi-Fi позволяет переосмыслить подход к безопасности умного дома. Устройства интернета вещей (IoT), такие как умные лампочки или розетки, часто не нуждаются в доступе к вашим личным компьютерам или хранилищам данных. Ограничение их доступа к основной сети — это превентивная мера: если конкретное устройство будет скомпрометировано, злоумышленник не получит прямой доступ к остальным узлам домашней инфраструктуры.
Использование гостевого Wi-Fi становится инструментом управления уровнем доверия к каждому конкретному гаджету в вашем доме, а не только к человеку, который им пользуется. При этом важно помнить, что гостевая сеть — это лишь уровень сетевого разграничения, и она не освобождает от необходимости защиты самих устройств и их программного обеспечения.
Особенности проверки изоляции и работа с сетевыми службами
Важно понимать, что методика проверки защиты сети требует системного подхода. Использование сетевого обнаружения (network discovery) в данном случае не является надежным критерием: если сервер не отображается в списке доступных ресурсов, это вовсе не гарантирует, что он не примет прямое соединение, если вы введете его IP-адрес вручную. Аналогичная ситуация с командой ping: многие устройства настроены так, что игнорируют ICMP-пакеты, однако при этом продолжают работать в штатном режиме и принимать соединения по другим портам. Чтобы получить достоверный результат, тестируйте именно те службы, которыми вы реально пользуетесь в домашней сети — например, открывайте дашборды или панели управления конкретных сервисов.
Также стоит учитывать нюансы работы с административными интерфейсами роутеров. Если вы обнаружили, что страница настроек вашего маршрутизатора открывается из гостевой сети, это не всегда означает, что «изоляция сломалась». Роутеры зачастую обрабатывают административный трафик иначе, чем запросы к обычным сетевым хранилищам или рабочим станциям в приватном сегменте. Изоляция управляет именно доступом к внутренним ресурсам, а не доступом к самому роутеру как к «шлюзу».

Различие между двумя типами изоляции
Многие пользователи путают два фундаментально разных механизма, которые производители часто объединяют под общим термином «изоляция»:
- Изоляция от приватной сети: запрещает гостевым устройствам обращаться к вашим основным серверам, NAS-накопителям и другому сетевому оборудованию.
- Изоляция гостевых клиентов (AP Isolation): определяет, могут ли устройства, подключенные к гостевой сети, «видеть» и обмениваться данными друг с другом.
Знание того, что устройства в гостевой сети не общаются друг с другом, не дает никакой информации о том, закрыт ли им доступ к вашему приватному серверу. Это разные границы безопасности, и именно настройку доступа к локальному сегменту (Intranet) нужно искать в параметрах вашего роутера в первую очередь.

Переосмысление концепции доверия
Смена парадигмы использования гостевой сети — это не только вопрос безопасности IoT-устройств. Это переход к модели «минимально необходимых привилегий» для каждого гаджета. Часто возникает вопрос: обязаны ли умные лампочки или розетки иметь доступ ко всей домашней сети? Если устройство способно выполнять свои функции, имея только выход в интернет, давать ему доступ к вашим внутренним узлам нет никакого практического смысла.
Стоит развеять распространенный миф: это не значит, что любое IoT-устройство по умолчанию опасно. Однако, если конкретный гаджет окажется скомпрометирован, последствия будут значительно менее масштабными, если злоумышленник окажется «заперт» внутри гостевого сегмента, не имея возможности двигаться дальше по сети к более важным машинам. Гостевая сеть теперь воспринимается не как «сеть для гостей», а как инструмент для сегментации, где мерой выступает не личность пользователя, а тот уровень сетевого доверия, который вы готовы предоставить конкретному устройству.
Помните: сама по себе гостевая сеть не является «волшебной кнопкой» защиты. Она обеспечивает сетевой барьер, но не отменяет необходимости защищать сами устройства. Гостевой Wi-Fi — это первый эшелон обороны, позволяющий гибко управлять доступом и минимизировать поверхность потенциальной атаки в вашем умном доме.