Виртуализация — это технология, позволяющая запускать несколько изолированных операционных систем на одном физическом устройстве. Настройка, отвечающая за этот процесс, в BIOS обозначается как VT-x или AMD-V. Несмотря на высокую практическую пользу, эта опция не всегда активирована по умолчанию. Включение виртуализации не требует установки специализированного программного обеспечения и может существенно повысить производительность при решении специфических задач.
Принцип работы и виды гипервизоров
Технология виртуализации создает программную симуляцию, формирующую слой абстракции над физическим оборудованием. За управление этим процессом отвечает гипервизор — мост между основной операционной системой и виртуальной машиной (ВМ), распределяющий аппаратные ресурсы. Выделяют два основных типа гипервизоров:
- Тип 1 (bare-metal): функционирует непосредственно на аппаратном уровне. Он управляет доступом ВМ и ОС к «железу» напрямую, обеспечивая наиболее эффективное управление ресурсами. Чаще всего используется в серверных решениях и дата-центрах.
- Тип 2: работает как прикладное ПО внутри установленной операционной системы, например, в Windows или Linux. Это более удобный вариант для персональных компьютеров, который часто применяется для разработки, тестирования и запуска виртуальных машин на домашнем ПК.
Роль виртуализации в работе эмуляторов
Популярные эмуляторы, такие как BlueStacks, значительно выигрывают от использования аппаратной виртуализации. Поскольку большинство приложений для Android проектируются под архитектуру ARM, а настольные ПК используют x86, эмуляторам приходится выполнять масштабный трансляционный перевод кода.
Хотя эмуляторы могут работать и без виртуализации, ее активация ускоряет процесс. Внутри BlueStacks слой libhoudini отвечает за трансляцию кода в x86, а виртуализация позволяет эмулятору более эффективно задействовать ресурсы процессора, передавая специфические команды напрямую, минуя программную эмуляцию. Это приводит к росту производительности, сокращению времени загрузки и уменьшению частоты сбоев.
Использование в разработке и системной безопасности
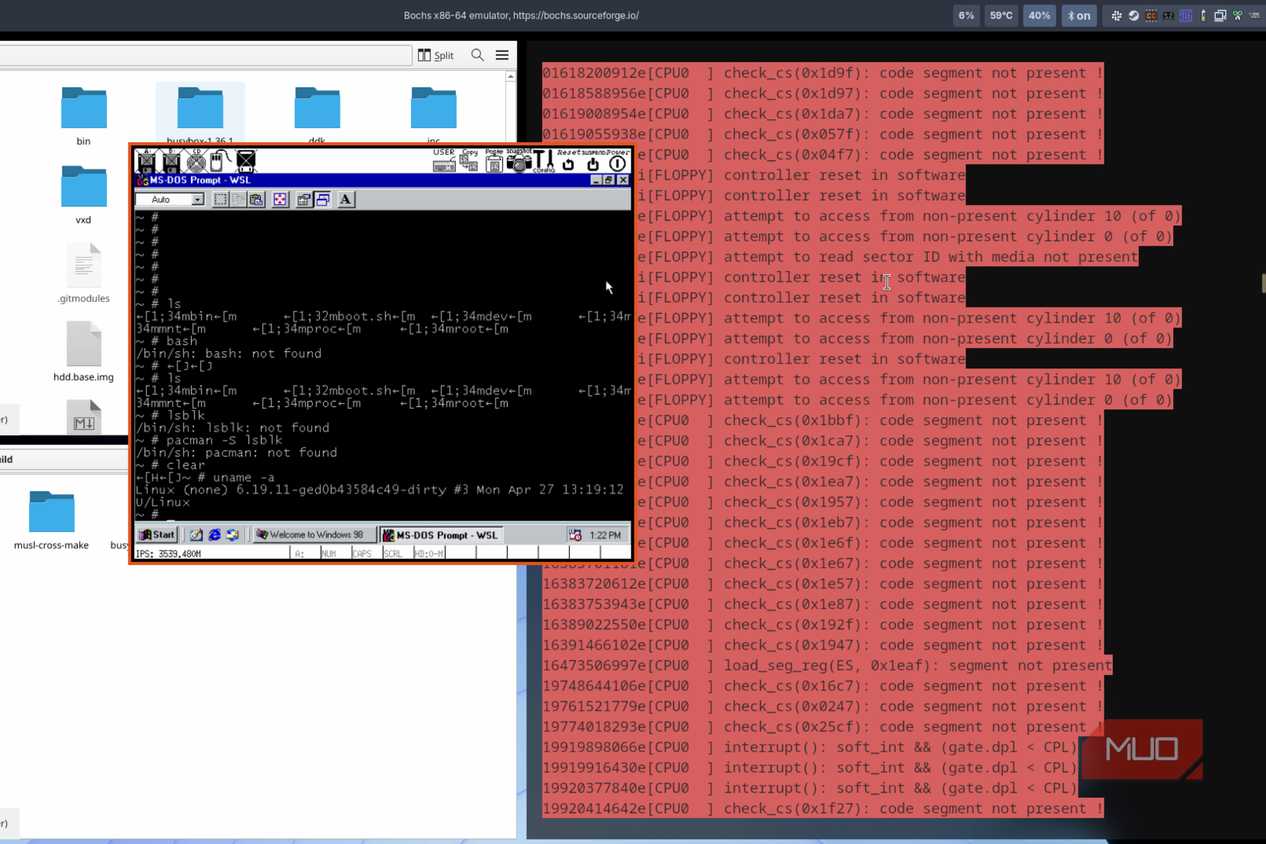
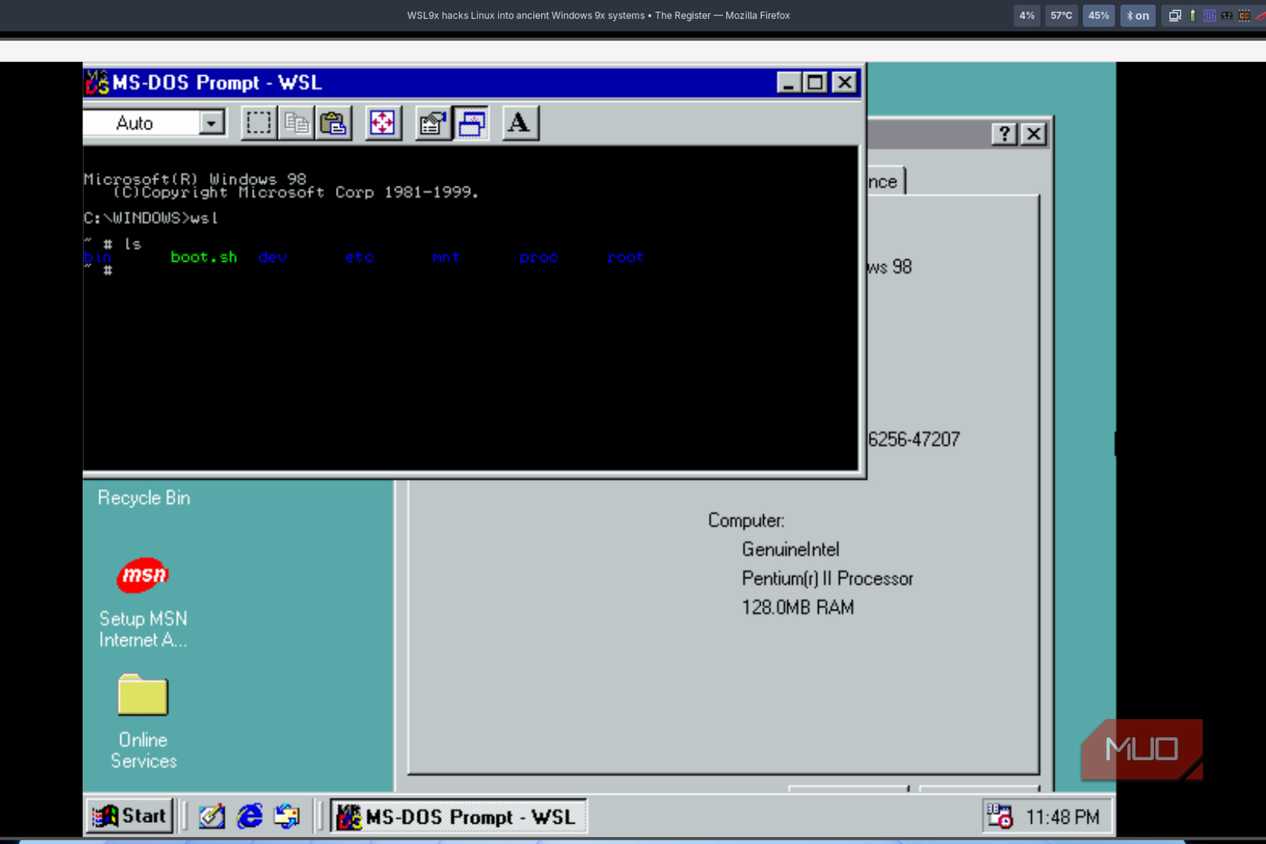
Для разработчиков программного обеспечения виртуализация является не опциональной, а необходимой функцией. Например, Hyper-V от Microsoft представляет собой гипервизор 1-го типа, используемый для отладки сетевых конфигураций и тестирования ПО. На его основе работает WSL 2 (Windows Subsystem for Linux), позволяющий запускать полноценную среду Linux параллельно с Windows, что необходимо для тестирования кода, запуска Docker-контейнеров или специфических программ без использования dual-boot.
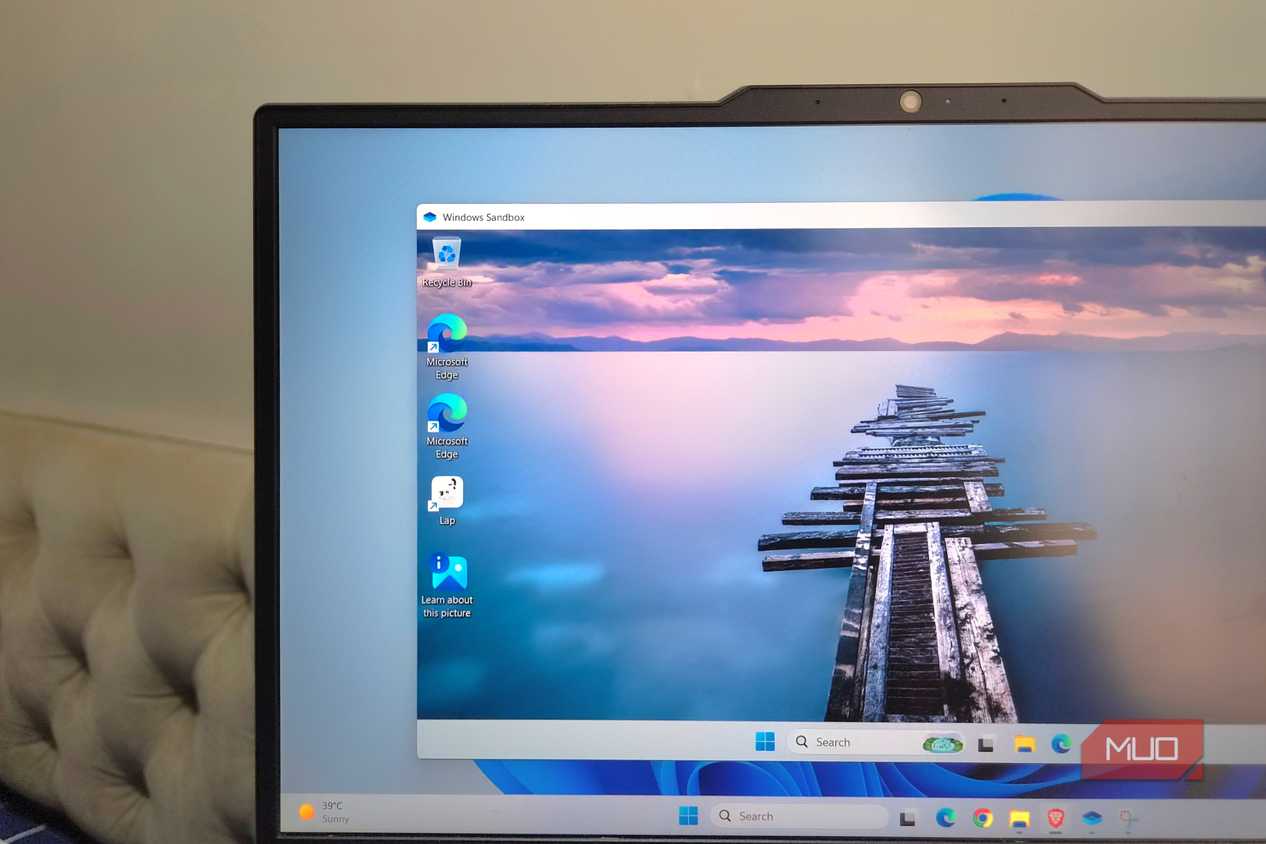
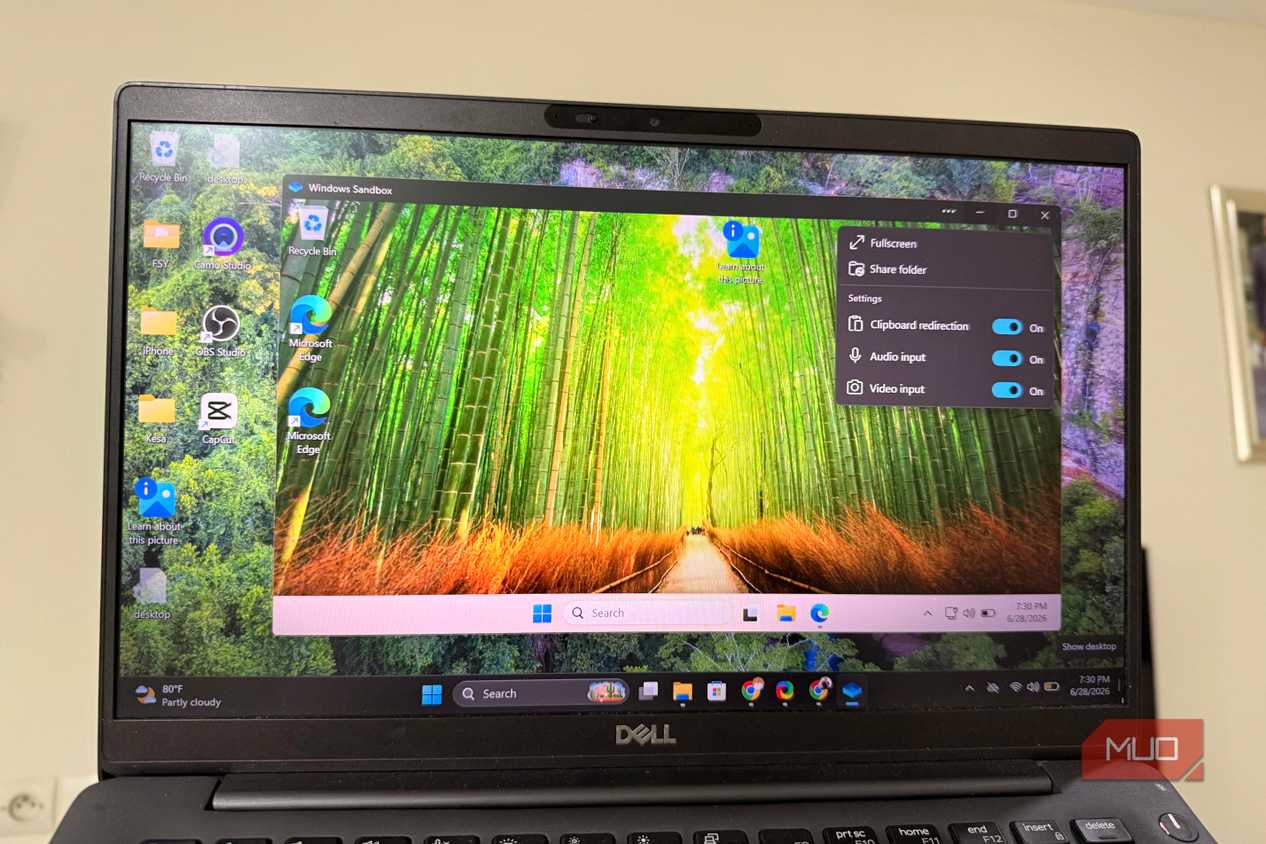
Кроме того, существует Windows Sandbox — изолированная и временная копия текущей сборки Windows, предназначенная для безопасного тестирования стороннего ПО. Сторонние решения, такие как VMware Workstation, позволяют изолированно запускать две ОС одновременно. При этом гипервизоры предлагают дополнительные инструменты: сохранение текущего состояния виртуальной машины для последующего отката и настройку взаимодействия между ВМ для проверки сетевых сценариев.
Виртуализация также становится обязательной для функций безопасности Windows. Например, Windows Security применяет ее для изоляции частей ядра ОС от кибератак. В октябре 2026 года в обновлении для Windows 11 Microsoft начала автоматически активировать VBS (Virtualization-Based Security) на ряде систем. Включенная функция «Целостность памяти» (Memory Integrity) проверяет драйверы и код на доверие до их загрузки при старте системы. Однако стоит учитывать, что подобные механизмы безопасности могут снижать производительность, особенно в играх на бюджетных или средних по мощности ПК.
Как включить виртуализацию в системе
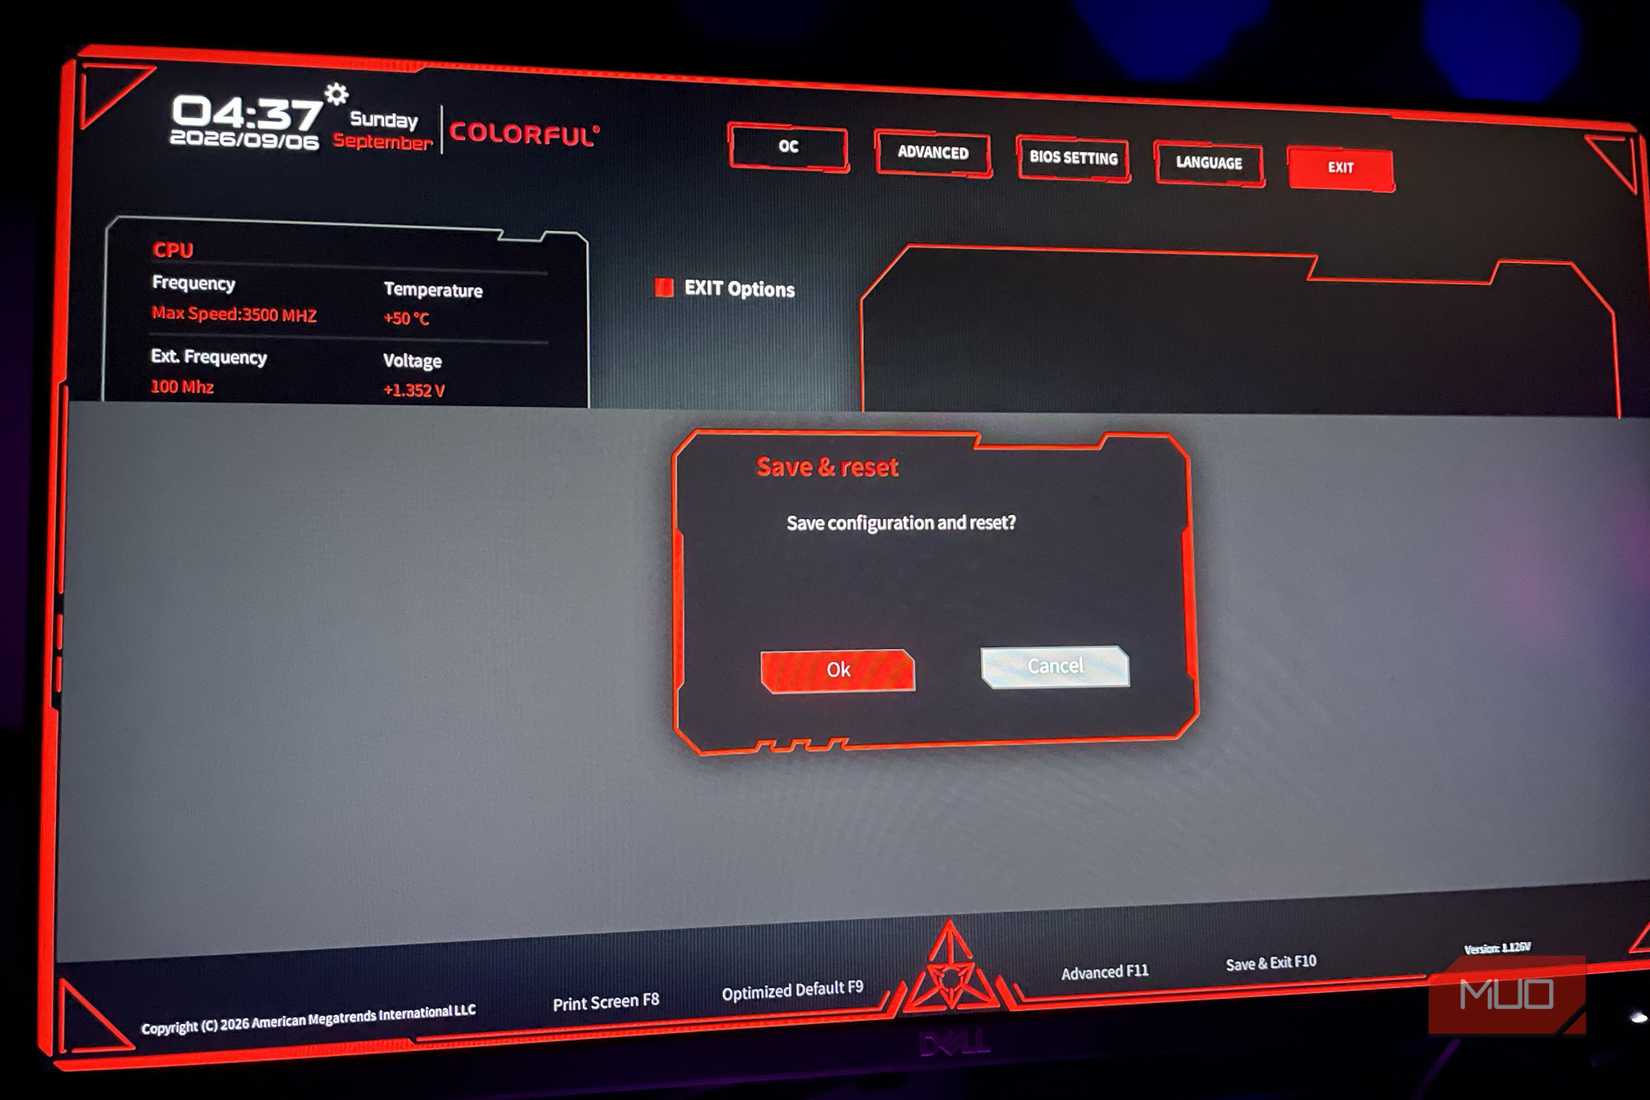
Проверить статус функции можно через «Диспетчер задач» в разделе «Производительность». Если виртуализация отключена, ее можно активировать вручную в BIOS вашего материнского плата:
- Войдите в BIOS во время запуска компьютера (обычно клавиши F2 или Delete).
- Перейдите в раздел Advanced, а затем в CPU Configuration или Security.
- Найдите параметр с названием VT-x, AMD-V или аналогичным и переведите переключатель в положение Enabled.
Для повседневной разработки, тестирования и эмуляции включение виртуализации настоятельно рекомендуется. Несмотря на возможные накладные расходы на производительность, современные легковесные варианты гипервизоров (например, KVM/QEMU) оказывают минимальное влияние на аппаратное обеспечение.
Почему виртуализация важна даже для обычных пользователей
Многие пользователи ошибочно полагают, что виртуализация нужна исключительно системным администраторам или узкопрофильным разработчикам. Однако способность компьютера запускать несколько независимых сред на одном физическом устройстве открывает доступ к функциям, которые меняют сценарии взаимодействия с ПК. Даже если вы не планируете запускать сложные серверные конфигурации, активация поддержки VT-x/AMD-V в BIOS является обязательным шагом для подготовки системы к современным задачам. Это дает не только гибкость в работе с ПО, но и позволяет высвободить скрытые резервы производительности вашего процессора.
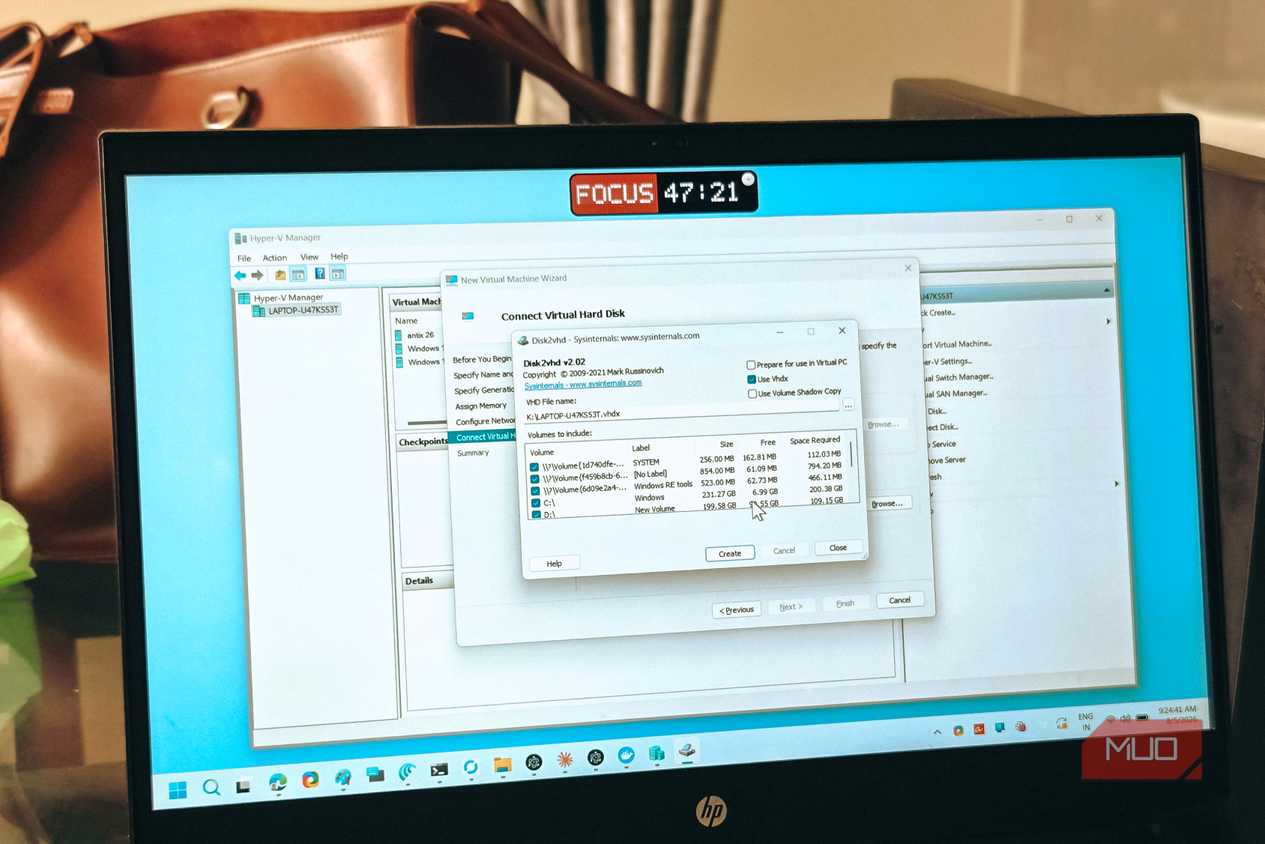
Технологическая основа взаимодействия с оборудованием
Разница между типами гипервизоров определяет, насколько эффективно распределяются ресурсы системы. Гипервизоры 1-го типа (bare-metal) считаются «золотым стандартом» для серверной инфраструктуры, так как они полностью исключают посредников, настраивая аппаратные ресурсы на самом низком уровне. В отличие от них, гипервизоры 2-го типа (хостовые) предоставляют пользователю максимальное удобство: вы можете запустить виртуальную машину как обычное приложение прямо в своей рабочей среде Windows или Linux. Это делает процесс тестирования нового ПО или обучения работе в других операционных системах максимально простым и безопасным.
Оптимизация работы эмуляторов
Ключевая проблема при эмуляции среды Android на ПК заключается в фундаментальной разнице архитектур: мобильные приложения создаются под ARM, тогда как большинство персональных компьютеров работают на базе x86. Без аппаратной виртуализации эмулятору приходится полагаться исключительно на программную эмуляцию каждого отдельного действия, что крайне ресурсозатратно. При активированной виртуализации процесс переходит на качественно иной уровень: эмулятор напрямую передает специфические инструкции процессору, используя его вычислительную мощность без промежуточных программных слоев. В совокупности с трансляционными слоями (например, libhoudini) это не только ускоряет запуск приложений и отрисовку интерфейса, но и делает работу эмулятора значительно стабильнее, минимизируя вероятность критических ошибок и зависаний.
Безопасность и управление средами разработки
Современные инструменты разработки, такие как WSL 2 и Windows Sandbox, практически невозможны без глубокой интеграции с гипервизором. Windows Sandbox, например, позволяет в один клик развернуть «чистую» и одноразовую копию Windows, идентичную вашей текущей сборке. Это идеальный инструмент для проверки подозрительных файлов или тестирования софта, который может внести нежелательные изменения в реестр. В свою очередь, такие решения, как VMware Workstation, предоставляют продвинутые возможности для профессиональной работы: создание сетей между несколькими виртуальными машинами для моделирования локальной сети или возможность сделать «снимок» (snapshot) состояния системы перед внесением серьезных правок, чтобы при необходимости мгновенно откатиться назад.
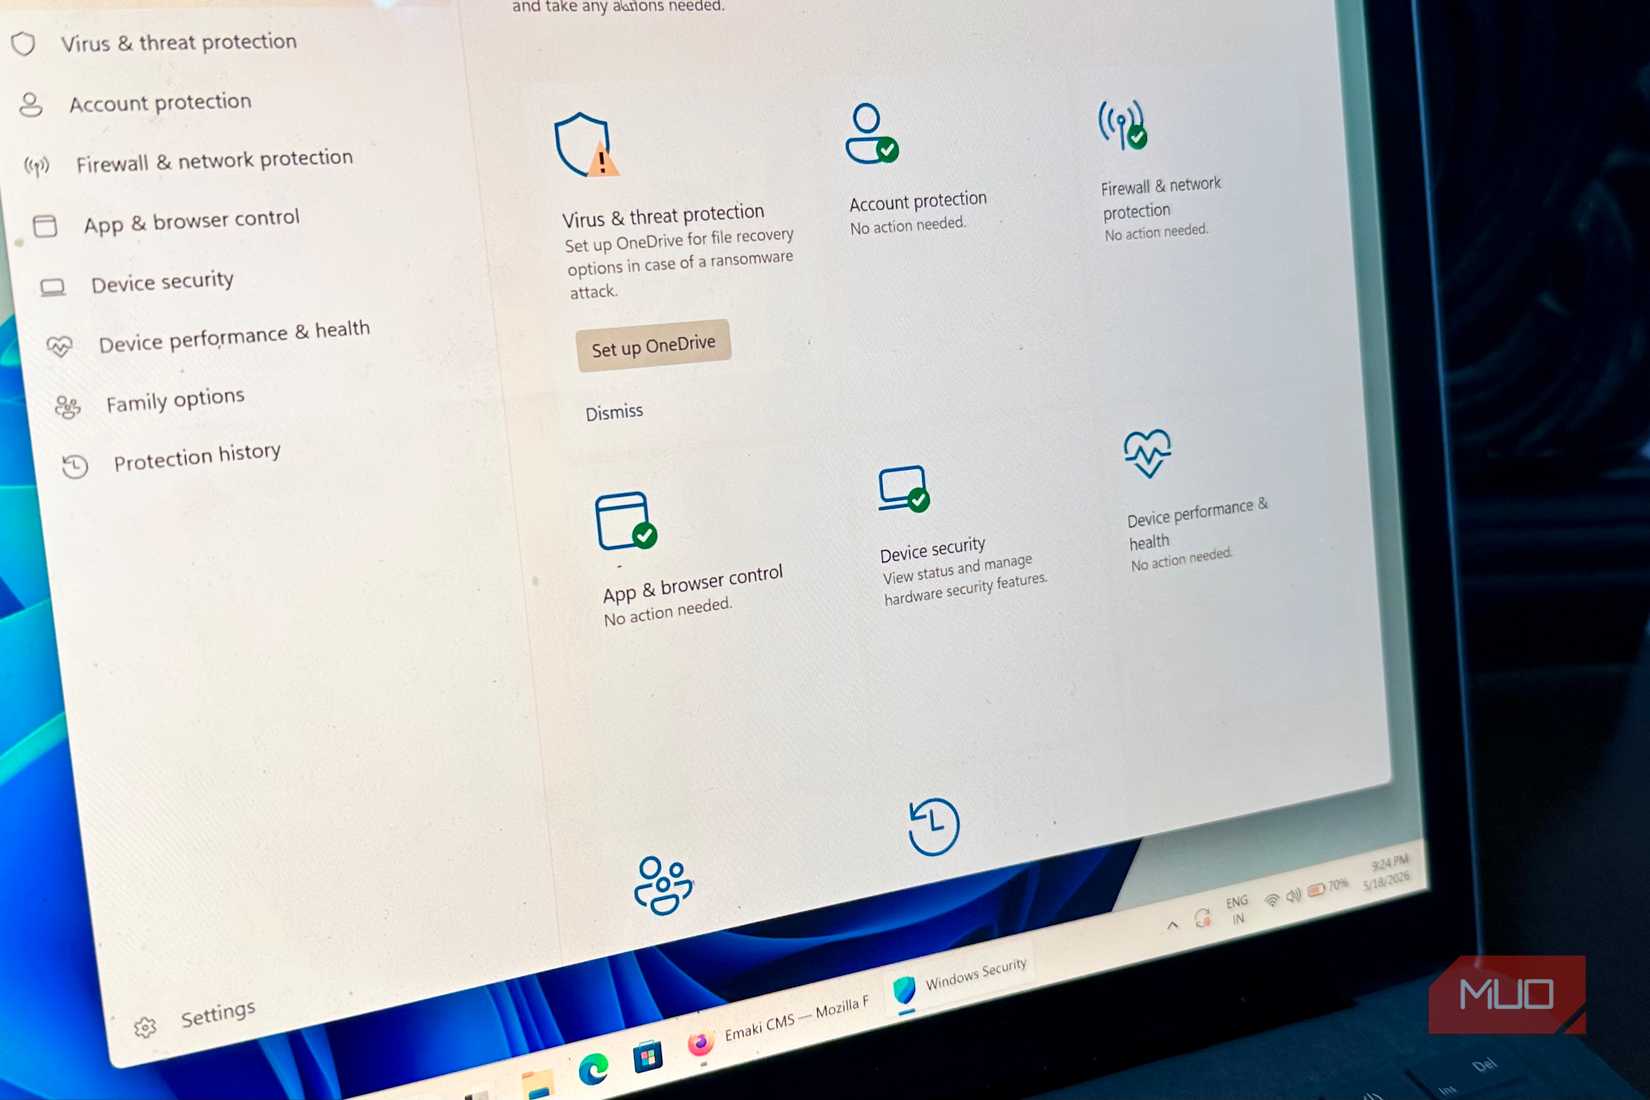
Важно также понимать роль VBS (Virtualization-Based Security). Эта технология создает изолированную область в оперативной памяти, защищая ключевые компоненты ядра от попыток несанкционированного доступа. Функция «Целостность памяти» (Memory Integrity) работает как дополнительный барьер, проверяя легитимность каждого драйвера до того, как он будет инициализирован системой. Несмотря на то что данные технологии безопасности могут создавать небольшую нагрузку на «железо», что заметно на игровых системах начального уровня, их наличие становится стандартом для защиты данных пользователя в актуальных версиях ОС.