Компания VAST Data представила предварительную версию VAST DataEnclave. Данное конфиденциальное ИИ-решение создано на базе платформы VAST DataEngine и технологий NVIDIA Confidential Computing. Оно позволяет запускать как проприетарные, так и открытые модели искусственного интеллекта для работы с корпоративными данными внутри полностью контролируемых клиентом сред, включая локальные дата-центры, суверенные облака и изолированные без доступа к сети площадки. Новая программная среда объединяет аппаратную изоляцию выполнения задач и криптографическую аттестацию. Благодаря этому веса моделей и регулируемые массивы данных обрабатываются таким образом, что ключи каждой из сторон остаются строго в пределах собственного доверенного домена, а операторы и администраторы инфраструктуры не имеют к ним доступа.
Криптографическая аттестация и защита памяти
Инструмент VAST DataEnclave интегрируется с третьим поколением технологии NVIDIA Confidential Computing, которая охватывает процессорные архитектуры Hopper, Blackwell и Rubin. Система формирует изолированные на аппаратном уровне среды в рамках конфиденциальных виртуальных машин и контейнеров. При этом шифруется системная память гостевой ОС, память графических процессоров и межкомпонентный трафик NVLink. Активные конвейеры данных и работающие модели остаются изолированными от администраторов хост-платформы, операторов инфраструктуры и соседних многопользовательских нагрузок, которые делят те же кремниевые чипы.
Рабочая среда задействует алгоритм аттестации по принципу проверки перед расшифровкой (verify-before-decrypt). Он выполняет криптографическую валидацию доверенной среды выполнения и графического оборудования NVIDIA до того, как будут выданы ключи дешифрования. Такой подход предотвращает появление весов или исходных записей в незашифрованном виде до момента, пока анклав не подтвердит целостность системы и соблюдение политик безопасности. Управление ключами реализовано через интеграцию с внешними системами управления ключами Bring Your Own Key Management System (KMS). Это позволяет хранить ключи клиентских данных и веса моделей вендоров в раздельных независимых доверенных доменах.
Суверенные развертывания, аудиты и изоляция агентов
Решение DataEnclave поддерживает работу как в подключенных к сети средах, так и в полностью изолированных дата-центрах (air-gapped). Для развертывания применяются службы аттестации, построенные на открытом стеке CNCF Trustee, а также инфраструктура конфиденциального искусственного интеллекта компании Fortanix в рамках партнерства для создания полностью суверенного ИИ. События аттестации, выдача криптографических ключей и действия жизненного цикла анклава фиксируются в защищенном от несанкционированного доступа журнале аудита с возможностью запросов в базе данных VAST DataBase.
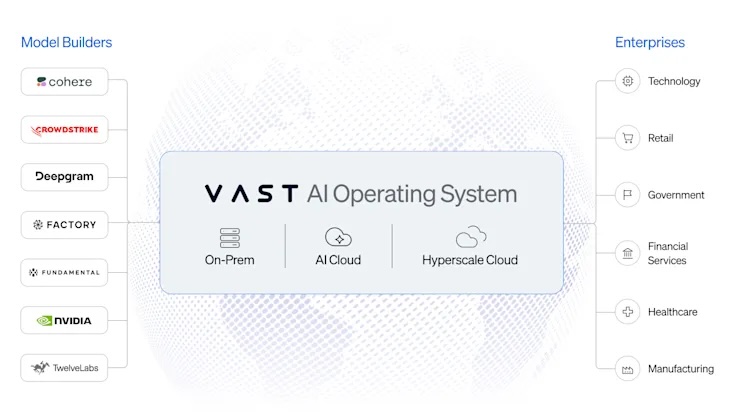
Аналогичная защищенная среда выполнения DataEngine обеспечивает изолированные условия для работы ИИ-агентов через инструмент VAST AgentEngine. Данный механизм контролирует политики доступа агентов к данным, системам и инструментам, а также определяет допустимые для них действия. Компания VAST анонсировала предварительный просмотр совместно с разработчиками моделей Cohere, CrowdStrike, Deepgram, Factory, Fundamental и TwelveLabs, провайдерами ИИ-облаков BUZZ HPC, Nscale и Sharon AI, аппаратными партнерами Cisco и Supermicro, а также при участии Fortanix и NVIDIA. Данный анонс состоялся спустя три недели после запуска интеграции VAST с CrowdStrike, которая теперь входит в список партнеров DataEnclave в качестве разработчика моделей. Официальный релиз DataEnclave запланирован на первый квартал 2027 года через VAST Data и участвующих OEM-партнеров, включая Cisco и Supermicro.