Многие пользователи защищают свои компьютеры паролем в операционной системе Windows, однако защитить BIOS или UEFI паролем сегодня доводится крайне редко. В прошлом парольная защита на уровне прошивки была привычным делом, когда пользователи устанавливали так называемый «супервайзерский» пароль в дополнение к остальным мерам безопасности. На практике это создавало немало хлопот, заставляя вводить комбинации дважды, однако в эпоху несовершенного шифрования дисков и ранних версий ОС такой метод считался надежным способом предотвратить несанкционированный доступ или изменение параметров.
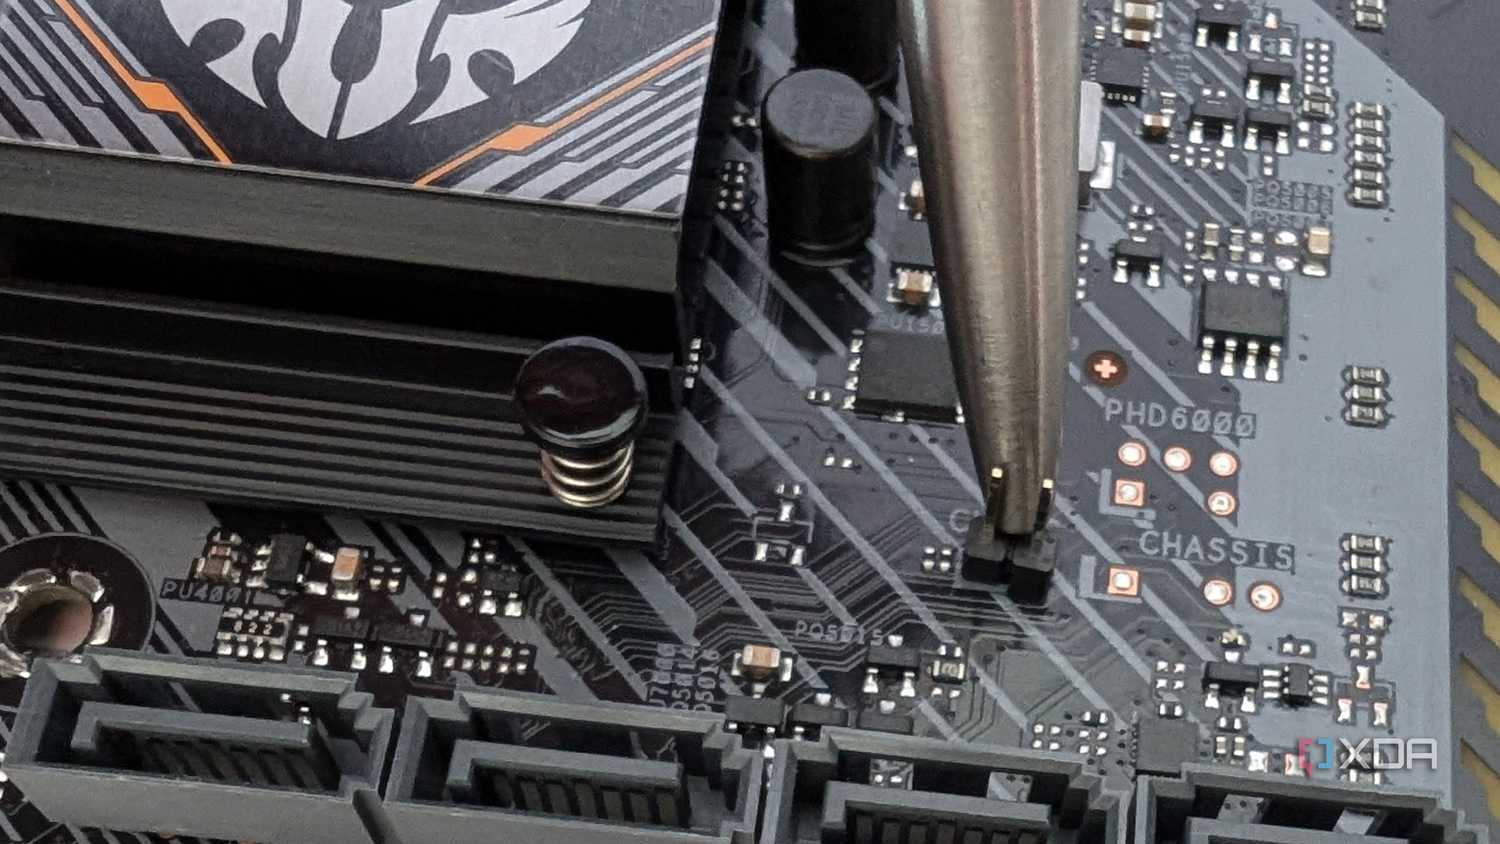
Самое удивительное в этой истории заключается в том, что современные материнские платы по-прежнему сохраняют физическую возможность сбросить этот пароль. Производители оборудования не удаляют данную функцию только из-за того, что рядовые пользователи практически перестали защищать BIOS паролями. Перемычка CLR_CMOS по-прежнему входит в конструкцию плат для предотвращения жестких блокировок и помощи системным администраторам при обслуживании парка техники.
Как работает сброс настроек через контакты CLR_CMOS
Упомянутый метод представляет собой пару контактов, обычно расположенных у нижней грани материнской платы и известных как джампер CLR_CMOS. Замыкание или закорачивание этих контактов куском металла, например обычной отверткой, в течение 10–15 секунд при отключенном от сети компьютере возвращает BIOS или UEFI к заводским настройкам. На самой плате эта пара контактов может иметь маркировку JBAT, CLRTC, RTCRST или CLR_BIOS.
Подобный способ сброса помогает не только при забытых паролях. Энтузиасты нередко применяют его для возврата к стабильной конфигурации после неудачного разгона или при возникновении циклической перезагрузки после обновления BIOS. Несмотря на то что владельцы домашних ПК редко устанавливают пароль на прошивку, разработчики не видят причин отказываться от такого аппаратного метода сброса, ведь он представляет собой всего пару контактов на текстолите.
Кроме того, аппаратный сброс выручает при устранении странных системных сбоев и восстановлении после неполадок, диагностика которых отнимает слишком много времени. Если пятнадцатисекундная процедура возвращает систему в стабильное состояние, это избавляет от необходимости тратить часы на поиск первопричины. Подобные возможности ценят покупатели старых комплектующих со старыми паролями супервайзера и IT-специалисты, управляющие большим количеством машин.
Ограничения безопасности и защита в корпоративном сегменте
Важно учитывать, что перемычка CLR_CMOS стирает настройки универсально далеко не на всех устройствах. Любой злоумышленник с физическим доступом к системному блоку может легко использовать эти контакты для удаления пароля BIOS и получения доступа к параметрам прошивки. Чтобы избежать подобных уязвимостей в корпоративной среде, организации применяют серверные материнские платы, где пароли прошивки хранятся в энергонезависимой памяти NVRAM.
Современные ноутбуки почти всегда используют аналогичный подход, задействуя энергонезависимую память EEPROM, флеш-память или специализированный чип TPM. Другие защищенные системы требуют ввода конкретной цифровой или буквенной последовательности клавиш для сброса пароля BIOS, что существенно повышает общую безопасность оборудования. Таким образом, метод сброса через перемычку CLR_CMOS отлично подходит для домашнего ПК, но он неэффективен на ноутбуках, бизнес-устройствах или серверном железе.
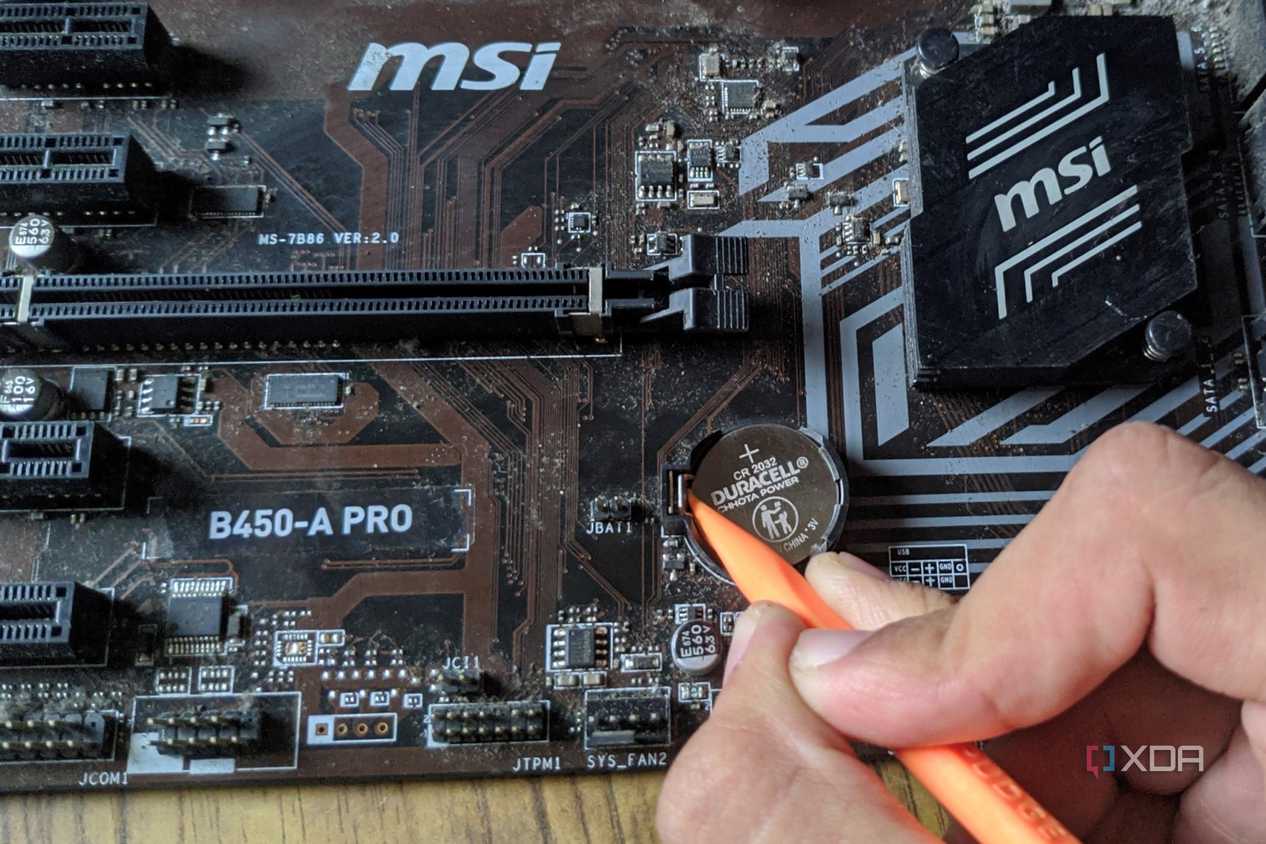
Пароли на уровне BIOS уже давно устарели, но сама функция сброса параметров остается востребованной на современных материнских платах. Независимо от того, извлекает ли пользователь батарейку CMOS, задействует ли физический переключатель на плате или замыкает контакты отверткой, инструмент для очистки конфигурации необходим для восстановления после неудачной загрузки или необъяснимого поведения компьютера.
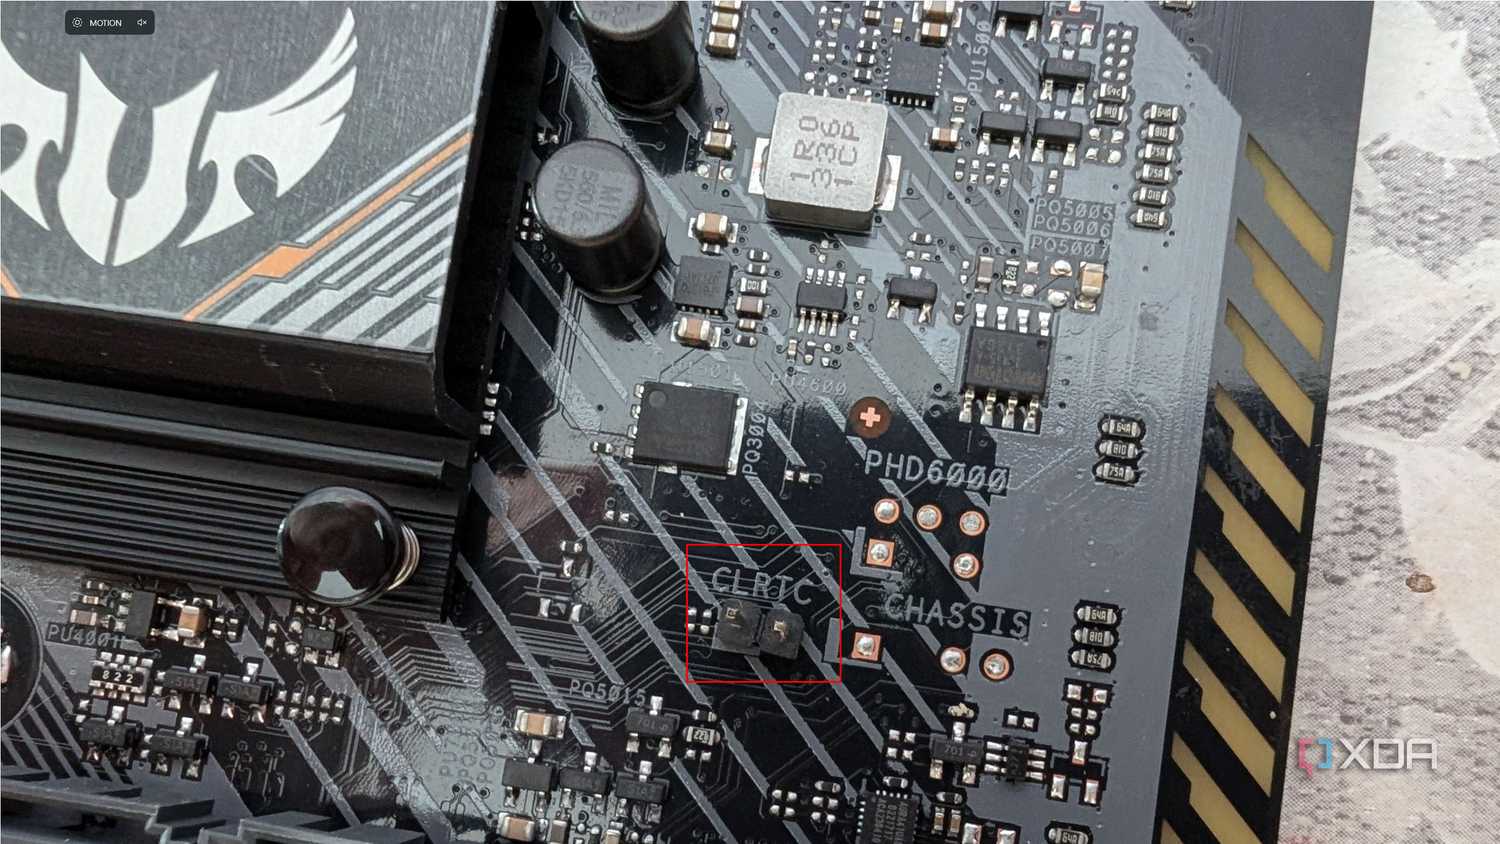
Исторически потребность в пароле на уровне прошивки возникала не только из соображений кибербезопасности, но и в сугубо бытовых ситуациях. Например, в нулевых годах автору статьи родители устанавливали пароль на домашний ПК, чтобы оградить детей от многочасовых видеоигр. Когда дети научились обходить защиту Windows, отец перешел на блокировку BIOS, полностью перекрывая возможность добраться даже до стадии загрузки операционной системы. Однако со временем выяснилось, что эту защиту можно легко обойти с помощью пары контактов на материнской плате.
Помимо использования перемычки на домашних платах, производители могут применять другие аппаратные решения. На некоторых продвинутых системах сброс пароля BIOS требует строго определенной последовательности нажатия клавиш, что дополнительно усиливает защиту устройства от постороннего вмешательства.
В свою очередь, современные материнские платы иногда предлагают альтернативные физические элементы управления для сброса параметров и борьбы с зависаниями — в дополнение к классическому джамперу или извлечению батарейки на плате пользователи могут задействовать специальный физический переключатель или отдельную кнопку сброса на панели ввода-вывода (rear I/O button).