Спор вокруг архитектуры ядра: почему NT называют инженерным чудом
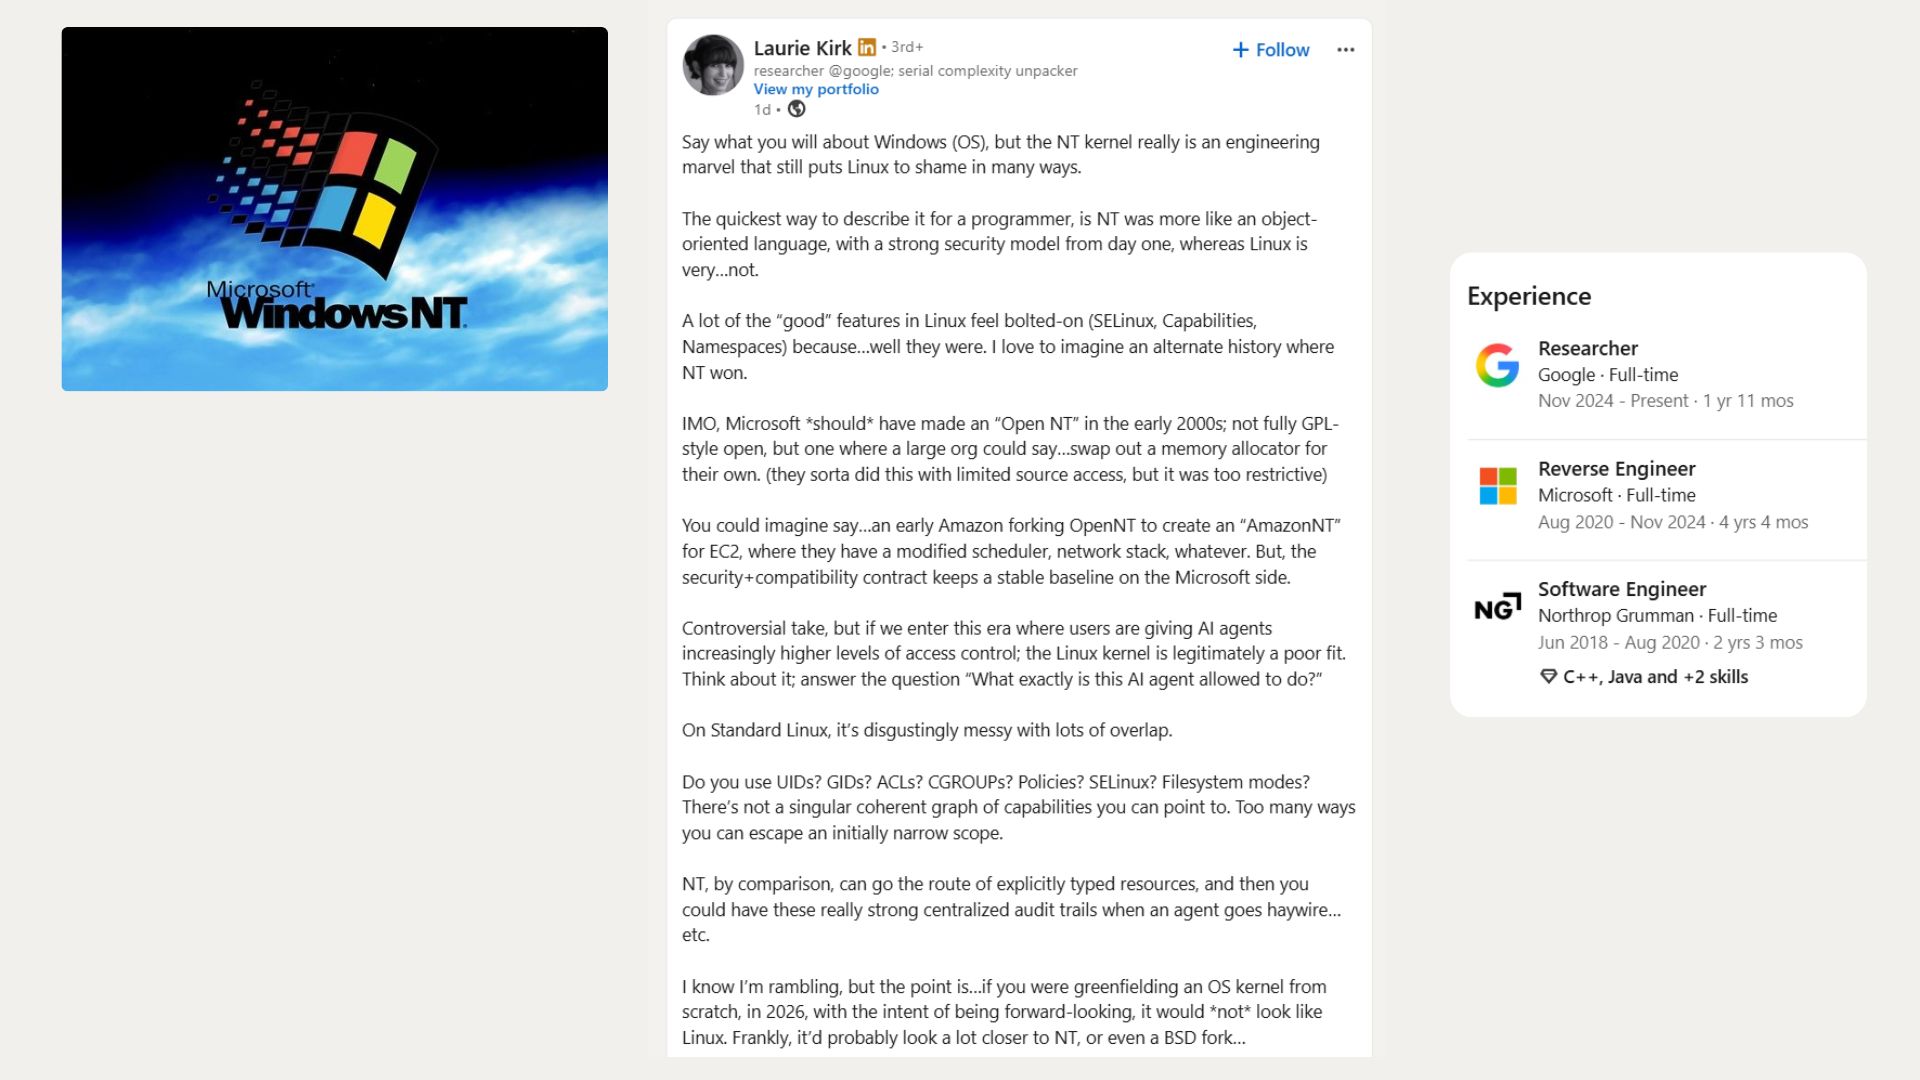
Исследователь Google Лори Кирк, ранее проработавшая четыре года в Microsoft в качестве реверс-инженера и ведущая YouTube-канал LaurieWired с аудиторией более полумиллиона человек, вновь подняла один из старейших споров в индустрии, заявив, что Linux проигрывает в сравнении с архитектурой Windows NT. По мнению Кирк, «ядро NT — это действительно инженерное чудо, которое во многом оставляет Linux позади». Стоит отметить, что эксперт оценивает именно архитектуру ядра и принципы работы с ресурсами, а не пользовательские элементы вроде меню «Пуск», Copilot или рекламные интеграции в Windows.
В своих публикациях в X и LinkedIn Кирк переносит дискуссию в 2026 год, задаваясь вопросом о пригодности Linux для работы ИИ-агентов, чьи полномочия постоянно расширяются. Она также рассуждает об альтернативной истории, в которой Microsoft выпустила «Open NT», доступную для форков, например, со стороны Amazon. Эти высказывания вызвали предсказуемую реакцию ветеранов индустрии: они возразили, что модульность Linux является осознанным архитектурным решением, а появление форков в случае с Open NT привело бы к краху всей системы.
Наследие Дэйва Катлера и эволюция NT
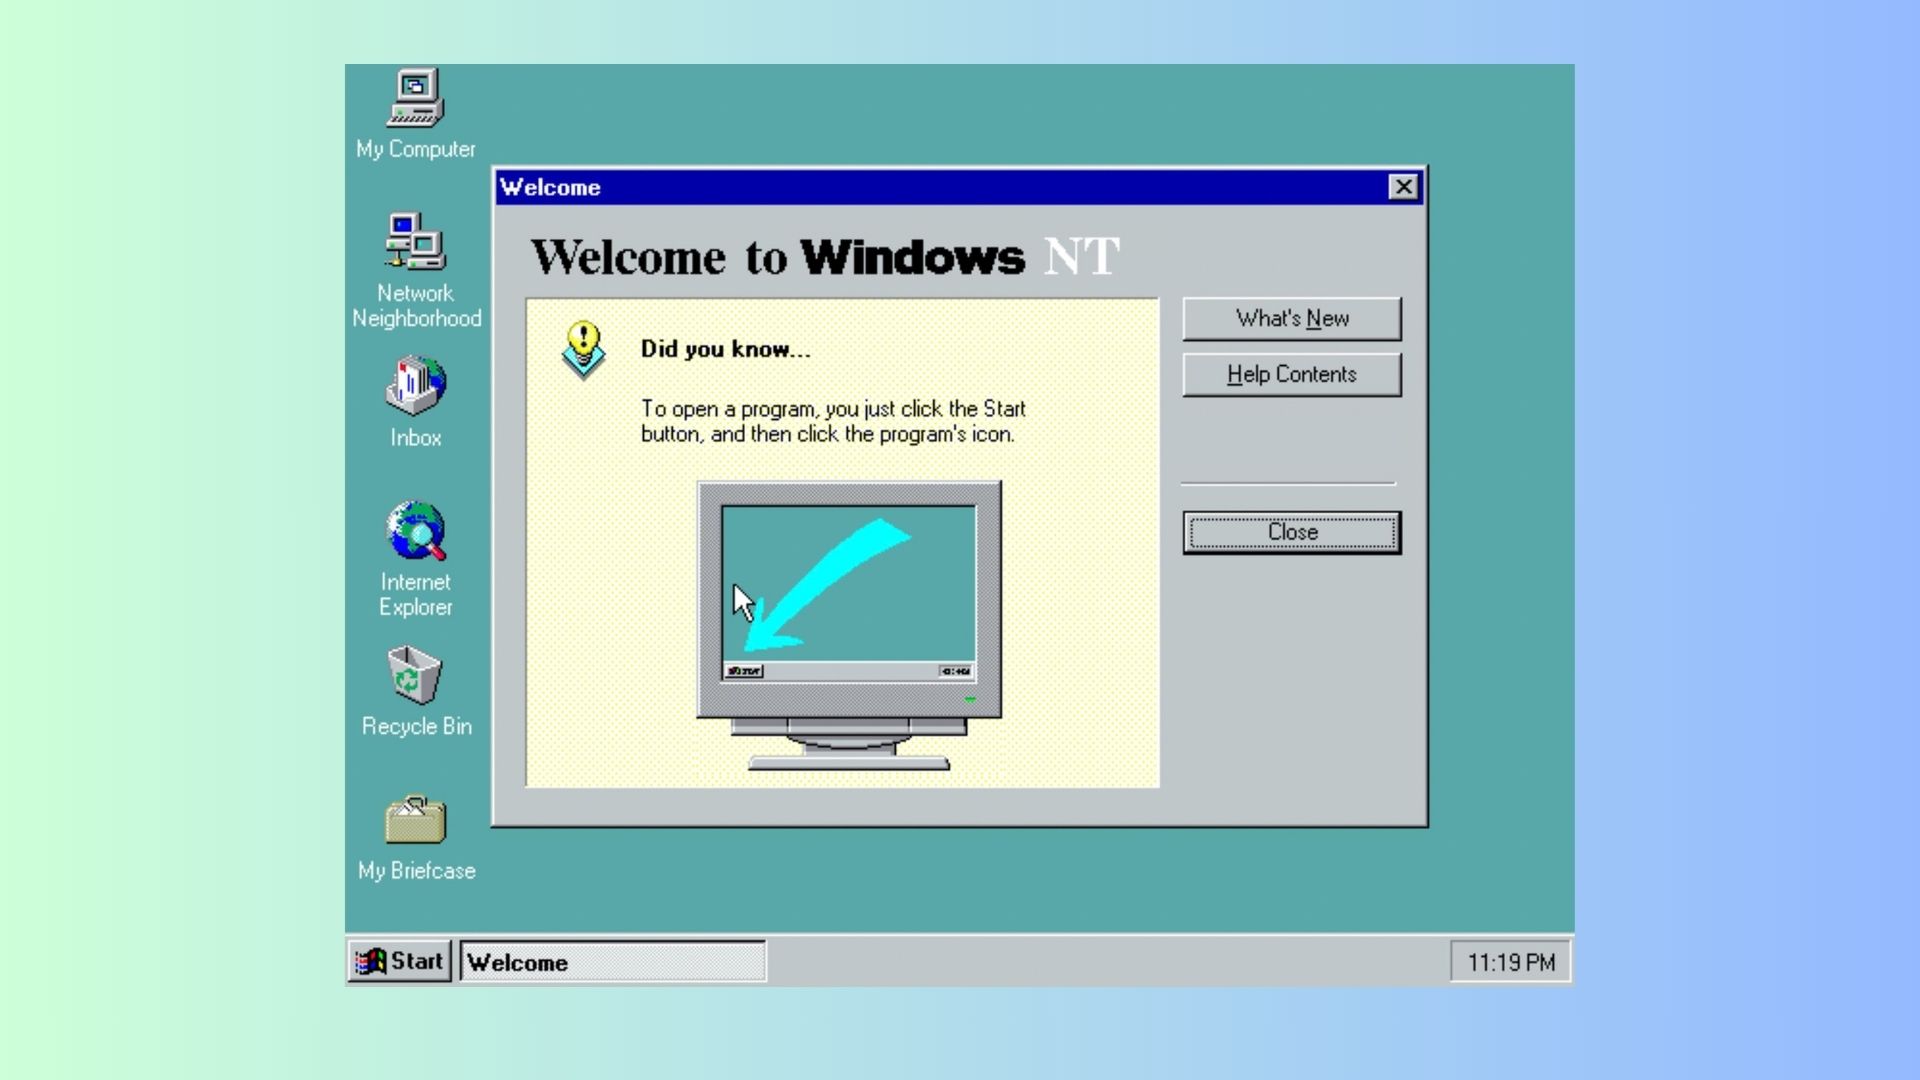
Важно подчеркнуть: Кирк хвалит именно ядро NT, лежащее в основе всех основных версий Windows с 1993 года, включая Windows 11, а не конкретную реализацию ОС. История разработки началась в октябре 1988 года, когда Microsoft наняла Дэйва Катлера, ранее возглавлявшего создание VMS в компании DEC. По данным Microsoft, небольшая команда бывших инженеров DEC потратила полгода на создание спецификаций до того, как приступить к написанию кода. Целями проекта были переносимость, поддержка многопроцессорности и достижение сертификации безопасности уровня C2.
Дэйв Пламмер, вышедший на пенсию инженер Microsoft, создавший «Диспетчер задач», отметил, что «NT не была первым подобным опытом Катлера, что видно по тому, насколько дальновидным оказался этот проект». Пламмер добавил: «После RSX-11M и VMS, Windows NT стала его третьим опытом создания ядра с нуля». Изначально проект назывался NT OS/2 и создавался для чипа Intel i860, прежде чем был перенесен на архитектуру MIPS. После того как Windows 3.1 разошлась тиражом 16 миллионов копий за полгода, Microsoft сменила основную направленность системы с OS/2 на Win32.
Что касается критики Windows 11, Франко Минуччи, инженер SoC в Nokia, заметил: «Проблемы Windows 11 связаны скорее с оболочкой, чем с ядром». Основная часть недовольства пользователей была вызвана интеграцией ИИ, реакцией на агентивные ОС и противоречивой коммуникацией со стороны Microsoft. Однако ситуация меняется: Copilot получил масштабное обновление с функциями, которые генеральный директор Сатья Наделла уже называет «ОС для работы». В ответ на вопросы о том, как можно судить закрытое ядро, Кирк кратко напомнила о своем четырехлетнем опыте работы в Microsoft.
Объектная модель как фундамент безопасности
Кирк называет ядро NT «объектно-ориентированным», поясняя, что оно работает скорее по принципам объектно-ориентированного программирования с продуманной моделью безопасности с первого дня, в отличие от Linux. Microsoft уточняет, что архитектура NT является «объектно-базированной»: процессы, потоки, файлы, устройства, ключи реестра, мьютексы, задания и маркеры доступа представлены в виде более чем 20 типов объектов.
За управление ими отвечает компонент Object Manager, который создает и уничтожает объекты, хранит пространство имен, отслеживает их владельцев и контролирует права доступа. Другие компоненты могут обращаться к объекту только через процедуры, экспортируемые его владельцем. Это позволяет Microsoft изменять внутреннюю логику компонента, не нарушая работу всей системы. Для разработчиков этот механизм реализован через дескрипторы (handles): когда приложение открывает файл, Windows возвращает дескриптор, в котором зафиксированы права доступа. При дублировании дескриптора права можно ограничить, но не расширить.
Модель безопасности NT построена на ресурсах, идентификаторах и разрешениях. При входе в систему создается маркер доступа, содержащий идентификатор безопасности пользователя (SID), данные о группах и привилегиях. Каждый защищаемый объект имеет дескриптор безопасности с таблицами управления доступом (ACL). При запросе Windows сопоставляет токен пользователя с ACL объекта и выдает дескриптор с соответствующими правами. Дескриптор также содержит системный ACL для аудита, позволяющий администраторам логировать любые обращения к объекту. Однако сильная архитектура не гарантирует безопасность «из коробки»: например, сертификат C2 для NT 3.5 в 1995 году был получен только для изолированного ПК без сети и при условии ужесточения настроек доступа к файлам и реестру.
Безопасность и архитектура: Windows против Linux
Кен К., инженер инфраструктуры, ранее работавший в Bloomberg и Reuters, предложил Кирк назвать «любой другой продукт, требующий ежемесячных обновлений… иначе вы рискуете быть взломанными». Безопасность Windows в той же мере, что и ядро, определяют драйверы, настройки по умолчанию и десятилетия работы над совместимостью.
Модель безопасности Linux более сложна, но это не обязательно является недостатком. Кирк также критикует Linux, задаваясь вопросом: «Используете ли вы UIDs? GIDs? ACLs? CGROUPs? Политики? SELinux? Режимы файловой системы?». Она утверждает, что здесь нет «единого связного графа возможностей», поскольку каждый элемент выполняет свою задачу.
UID и GID идентифицируют пользователей и группы, а права доступа к файлам и ACL защищают файлы. Возможности (Capabilities) разделяют полномочия суперпользователя (root), позволяя веб-серверу привязываться к порту 80 без получения полных прав root. Пространства имен (Namespaces) предоставляют процессу собственное представление о точках монтирования, процессах или сетях (именно так работают контейнеры), cgroups ограничивают использование процессора и памяти, а SELinux и другие модули безопасности Linux (LSM) обеспечивают дополнительные политики.
Кирк права в том, что большинство этих компонентов появились позже. В документации к LSM ядра указано, что АНБ представило SELinux в 2001 году в виде отдельного патча. Линус Торвальдс предложил фреймворк хуков, к которому могла бы подключиться любая модель безопасности; он был объединен с ядром в декабре 2003 года. Сейчас в ядре реализованы SELinux, AppArmor, Smack, TOMOYO, Landlock и другие. Кен К. утверждает, что модель дополнений — это объединяющая философия Unix и Linux и «в этом вся суть». Кевин Фолкнер добавил, что опциональный SELinux позволяет некоторым высокопроизводительным вычислительным (HPC) проектам избегать накладных расходов, которые они не могут себе позволить.
Ни один из лагерей не может единолично определять «чистую» архитектуру. NT централизована вокруг единой объектной модели, в то время как Linux развивала компонуемые механизмы на базе Unix.
Агенты ИИ как вызов архитектуре
Кирк считает, что Linux плохо приспособлена к 2026 году из-за агентов ИИ. Исследователь Google сводит проблему ИИ к одному вопросу: «Что именно разрешено делать этому агенту ИИ?». Администратор по-прежнему выполняет действия по одному, а агент ИИ может за минуты совершить тысячи операций, выполнить написанный им самим код, прочитать файлы и связать разрешения воедино без запроса подтверждения. ОС должна определять, ограничивать и доказывать, что может сделать это программное обеспечение.
Кирк предполагает, что NT «может пойти по пути явно типизированных ресурсов» и обеспечить «очень сильные централизованные журналы аудита на случай сбоя агента». Это лишь тезис. У Linux есть веский аргумент: Landlock, добавленный в ядро 5.13, позволяет даже непривилегированным процессам ограничивать собственный доступ к файловой системе и сети. Правила передаются дочерним процессам и могут только ужесточаться, а запросы с отказом по умолчанию попадают в журнал аудита. Если добавить seccomp, пространства имен, cgroups и LSM, то Linux может ограничить работу агента. Впрочем, документация Landlock признает, что пространства имен «не предназначены для контроля доступа», что перекликается с жалобой Кирк.
Спор заключается в том, упростила бы создание ОС, построенная вокруг агентов, понимание этих элементов управления. Microsoft работает над этим: на конференции Build 2026 компания анонсировала Microsoft Execution Containers (MXC), где разработчики объявляют, к чему агент может получить доступ, а Windows обеспечивает это при выполнении. Изоляция сеансов MXC запускает агентов под их собственными учетными записями, поэтому каждое действие приписывается агенту. Agent Workspace в Windows 11 уже использует ACL для удержания учетных записей агентов в рамках разрешений пользователя. Агенты в Windows получают SID, токены и ACL — это та самая модель NT, которую хвалит Кирк.
Продвижение Microsoft в сторону агентской ОС, от агента ИИ на панели задач до фонового агента с доступом к личным папкам, сопровождается предупреждениями о вредоносном ПО. Это не доказывает, что Microsoft согласна с критикой Кирк в адрес Linux, но Редмонд задается тем же вопросом.
Концепция «Open NT»
Кирк утверждает, что Microsoft следовало в начале 2000-х создать «Open NT» — не полностью в стиле GPL, «но такую, где крупная организация могла бы… заменить распределитель памяти на свой собственный». В качестве примера она приводит ранний Amazon, создающий «AmazonNT» для EC2 со своим планировщиком или сетевым стеком, пока «контракт безопасности и совместимости поддерживает стабильную базу на стороне Microsoft». Она признает, что Microsoft «отчасти сделала это»: программа Shared Source Initiative предлагала исходный код Windows примерно 1600 корпоративным клиентам, университетам и правительствам.
В 2001 году МВД Австрии стало первым европейским правительством, получившим исходный код Windows XP. В 2006 году Windows Research Kernel позволила ученым изменять планировщик и менеджер памяти NT, но только в целях обучения и исследований. Shared Source позволяла изучать код, но не давала Amazon возможности выпускать коммерческий форк NT. По моему мнению, причина, по которой Microsoft не пошла дальше, связана с доходами от лицензирования, интеллектуальной собственностью, затратами на поддержку и страхом нарушить обещание совместимости, которое позволило приложениям Win32 работать три десятилетия.
Самый весомый контраргумент Linux против Open NT заключается в стоимости форков. Наиболее сильный отпор пришел от Дэвида Эрли, давнего разработчика ядра Linux, который поддерживает графическую подсистему: «Форки работают не так».
Проблемы сопровождения и наследие архитектуры NT
Арли отметил, что сопровождение форка менеджера памяти NT спустя 20 лет было бы экономически невыгодным. В ответ на упоминание Кирк экосистемы Java, где Corretto, GraalVM, Azul и OpenJ9 используют разные движки для одной спецификации, Арли возразил: у этих проектов есть платные клиенты, тогда как внутренний форк NT без источников дохода постоянно находился бы под угрозой закрытия. Он добавил, что многие компании, создающие форки Linux, спустя год или пять осознают необходимость работы в основной ветке (upstream) из-за высокого давления расходов.
Если бы Amazon переписала планировщик NT, каждое обновление безопасности от Microsoft приходилось бы интегрировать и повторно тестировать ежемесячно, что фактически превратило бы форк в полноценную вторую команду разработчиков ядра. В случае с Linux компании отправляют полезные изменения в основную ветку, где их поддерживает сообщество, поэтому архитектуру и модель разработки Linux невозможно разделить.
Кирк предполагает, что стабильный контракт NT сделал бы форки устойчивыми. Однако Арли настаивает: разветвленное ядро — это дорого, даже если исходный код полностью открыт.
Наследие и критика Windows NT
Критики указывают на то, что NT несет в себе определенный «багаж». Кен Си, эксперт с многолетним опытом в IT и обеспечении надежности систем, утверждает, что последовательность VMS перешла в NT лишь частично. Он задается вопросом, как добиться детерминированной производительности от не предназначенной для реального времени NT без избыточных затрат на аппаратное обеспечение, а его оценки реестра Windows «непригодны для профессиональной площадки». Рикардо Банффи, старший инженер-программист, отметил, что в NT 4.0 драйверы были перенесены в пространство ядра для ускорения графики. Документация Microsoft подтверждает, что в NT 4.0 менеджер окон, GDI и графические драйверы действительно были перемещены в ядро, из-за чего ошибка в графическом драйвере могла привести к краху всей ОС. Позже Windows 2000 добавила модель драйверов Windows (WDM), Plug and Play, управление питанием, WMI и объекты заданий, после чего каждое следующее обновление лишь увеличивало сложность системы. Ядро NT в Windows 11 — это не застывшая конструкция 1993 года.
Успех Linux является главным аргументом против альтернативной истории NT. Linux победил на серверах и в облаках, так как любой мог модифицировать систему, запускать её на дешевом оборудовании и возвращать изменения, что способствовало развитию контейнеров, инструментов разработки и Android. Разработчик Оливер М. С. связывает успех Linux с эффективностью и контролем, а основатель и CEO Шон Мерт приводит мнение системного администратора Nasdaq: только VMS сохраняла стабильность под нагрузкой биржевого уровня.
Windows и Linux: точки соприкосновения и будущее
Ирония заключается в том, что в 2026 году Microsoft делает Windows более удобной для Linux. Ubuntu на Windows 11 растет быстрее, чем на нативных ПК, WSL получает более быстрый доступ к файлам и улучшенную работу с сетями. Microsoft представила WSL Containers для запуска Linux-контейнеров без Docker Desktop, а Google внедряет поддержку WSL в свои ИИ-инструменты. Несмотря на создание инструментов для превращения Windows 11 в готовую к разработке среду, недавний опрос показал, что лишь 12% разработчиков выбирают Windows.
Кирк полагает, что ядро, созданное в 2026 году, могло бы быть ближе к NT или даже форку BSD. Она называет BSD «архитектурно более опрятной» и хвалит изоляцию процессов через jails. Модель Capsicum ближе к её аргументации: процесс в режиме возможностей теряет доступ к глобальным пространствам имен и может использовать только те права, которые явно переданы через дескрипторы файлов. Интересно, что Capsicum была создана в Кембридже на грант от Google.
Основной вопрос заключается в том, что операционная система должна упрощать в 2026 году и далее. NT предлагает определенные типы ресурсов с привязанным к ним доступом, который проверяется и аудируется в одном месте. Linux основывается на гибкой базе Unix, предлагая компонуемые механизмы. Ни один из подходов не гарантирует безопасность по умолчанию.
Однако развитие ИИ меняет фокус: теперь важно не только то, кто является пользователем, но и что может делать программный агент, с какими ресурсами, как долго, от чьего имени и как доказать совершенные действия. Хотя Linux стал стандартом для облаков, объекты, дескрипторы, токены и списки контроля доступа (ACL) NT продолжают работать спустя 33 года после выхода NT 3.1, и Microsoft теперь использует их для управления ИИ-агентами. Вероятно, «Open NT» Лори Кирк останется фантазией, но по мере того, как компьютеры начинают действовать от нашего имени, каждой ОС потребуется четкий ответ на вопрос о границах полномочий таких агентов.