Исследователи из компании Island, работающей в сфере искусственного интеллекта, обнаружили масштабную кампанию по распространению вредоносного программного обеспечения, замаскированную под рекламу популярного чат-бота ChatGPT. Злоумышленники используют спонсорские объявления в поисковой системе Google, которые отображаются при поиске по запросам, связанным с ChatGPT.
Механизм атаки через фальшивые сайты
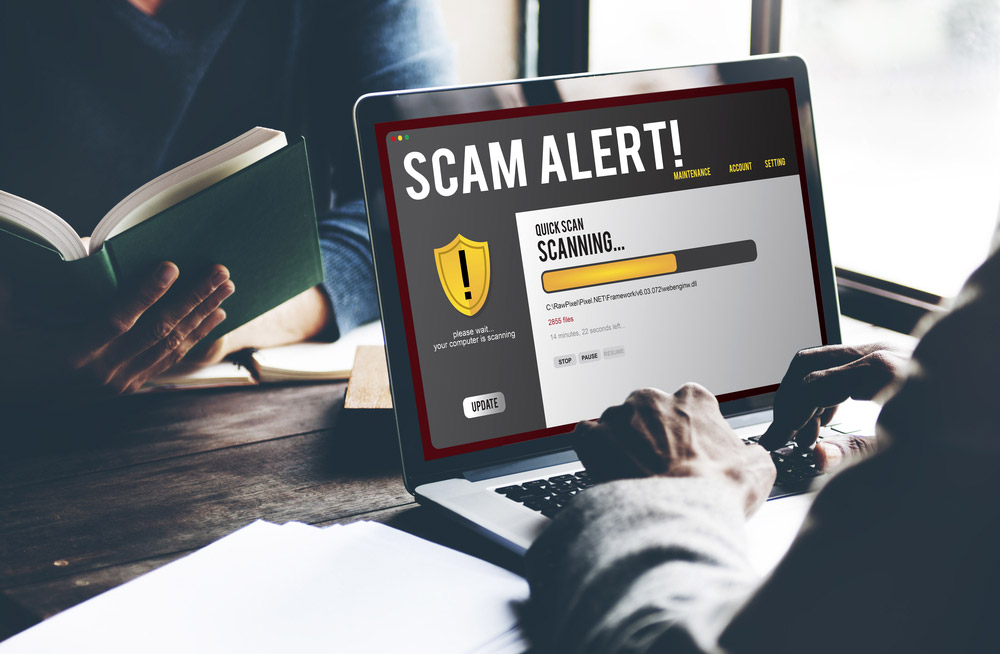
Согласно отчету специалистов, рекламные ссылки ведут на ресурсы, визуально имитирующие официальный сервис ChatGPT. Когда пользователь переходит на такой сайт и вводит запрос, система выдает сообщение об ошибке, якобы вызванной «высоким трафиком», и предлагает перейти на «резервный домен». На этой странице пользователь сталкивается с поддельной процедурой верификации Cloudflare, содержащей инструкции ClickFix. Суть метода заключается в том, чтобы обманом заставить жертву выполнить команды, приводящие к загрузке и установке вредоносного ПО на устройство.
Анализ, проведенный компанией Island, показал высокую интенсивность кампании: за период с мая по август 2026 года было выявлено около 850 платных объявлений, 26 фишинговых ссылок на якобы существующие версии ChatGPT и 71 идентификатор рекламных кампаний в Google. В ходе расследования эксперты обнаружили, что злоумышленники постоянно меняют домены, а атака не ограничивается одним конкретным веб-сайтом. Подозрительную активность впервые зафиксировал алгоритм на базе ИИ, после чего данные были подтверждены исследователями.
Последствия заражения и возможности вредоносного ПО
После активации вредоносный скрипт заражает операционную систему Windows и получает способность сохранять присутствие в ней даже после перезагрузки компьютера. Для передачи похищенных данных злоумышленникам используется бот в мессенджере Telegram. Инструментарий атакующих включает NetSupport RAT — программное обеспечение для удаленного доступа, которое предоставляет хакерам возможность полностью контролировать зараженный ПК.
Как защититься от подобных угроз
Эксперты напоминают, что официальный сайт сервиса — chatgpt.com, и посещать его следует путем прямого ввода адреса в браузере, не прибегая к поисковым системам. Кроме того, существуют критические признаки, указывающие на попытку мошенничества:
- Официальный ChatGPT никогда не перенаправляет пользователей на «резервные домены» в случае сбоев. В такой ситуации рекомендуется проверять официальную страницу статуса OpenAI.
- Ни одна легитимная система проверки (CAPTCHA или верификация) не будет требовать от пользователя открытия командной строки Windows (например, через Win + R) для выполнения команд или запуска PowerShell.
- Использование блокировщиков рекламы помогает скрыть спонсорские ссылки в поисковиках, которые часто эксплуатируются киберпреступниками для размещения вредоносных объявлений.
Специалисты подчеркивают необходимость использования актуального антивирусного ПО на всех устройствах, включая компьютеры и смартфоны. Несмотря на обнаружение кампании, точное число пострадавших пользователей остается неизвестным. Редакция Tom’s Guide обратилась за комментариями в компанию Google, чтобы прояснить ситуацию с распространением опасной рекламы.
Детали масштабной кампании
Исследователи из Island отметили, что на протяжении трехдневного периода в августе они наблюдали практически идентичные ответы на двух разных кастомных GPT-сайтах, что указывает на высокую степень автоматизации и подготовки злоумышленников. Вредоносная кампания не ограничивается единственным вектором заражения: помимо уже упомянутых методов, аналитики идентифицировали использование и других способов доставки вредоносного ПО для ОС Windows, что подчеркивает гибкость и адаптивность инфраструктуры атакующих. Постоянная ротация доменов делает защиту от подобных атак сложной задачей, так как злоумышленники оперативно меняют площадки, как только их текущие ресурсы начинают вызывать подозрения у систем мониторинга.
Принципы работы ClickFix и рекомендации по кибербезопасности
Метод ClickFix, используемый в данной схеме, эксплуатирует доверие пользователей к процедурам безопасности. Инструкции, отображаемые на поддельной странице верификации, намеренно сформулированы так, чтобы заставить жертву самостоятельно открыть окно «Выполнить» (команда Win+R) и вставить вредоносный код. Это критический момент: легитимные сервисы, включая OpenAI, никогда не будут просить пользователей взаимодействовать с командной оболочкой системы или PowerShell для подтверждения личности или решения проблем с доступом. Любое требование выполнить подобные действия — это стопроцентный признак мошенничества.
Для минимизации рисков эксперты дают следующие рекомендации:
- Отказ от использования поисковиков для перехода на известные сервисы: Если вы планируете воспользоваться ChatGPT, вводите адрес chatgpt.com напрямую в адресную строку браузера.
- Использование блокировщиков рекламы: Поскольку «спонсорские» ссылки в Google по своей сути являются рекламными объявлениями, качественный блокировщик рекламы успешно скрывает их из результатов поиска, тем самым устраняя один из главных векторов первичного заражения.
- Проверка статуса сервиса: В случае возникновения сбоев в работе нейросети всегда обращайтесь к официальной странице статуса OpenAI, а не к сторонним сообщениям о «перегрузках» или «резервных доменах».
- Комплексная антивирусная защита: Установка надежного антивирусного решения на ПК и смартфоны, а также регулярное обновление баз сигнатур являются обязательным условием безопасности в условиях роста числа атак типа malvertising (вредоносная реклама).
Важно помнить, что даже при высоком уровне технической грамотности, комбинированные атаки с использованием социальной инженерии и вредоносной рекламы могут быть крайне убедительными. На данный момент ситуация остается развивающейся, и пока Google не предоставила официального ответа по поводу кампании, повышенная бдительность при клике на любые рекламные объявления в результатах поиска остается лучшим способом избежать компрометации устройства.