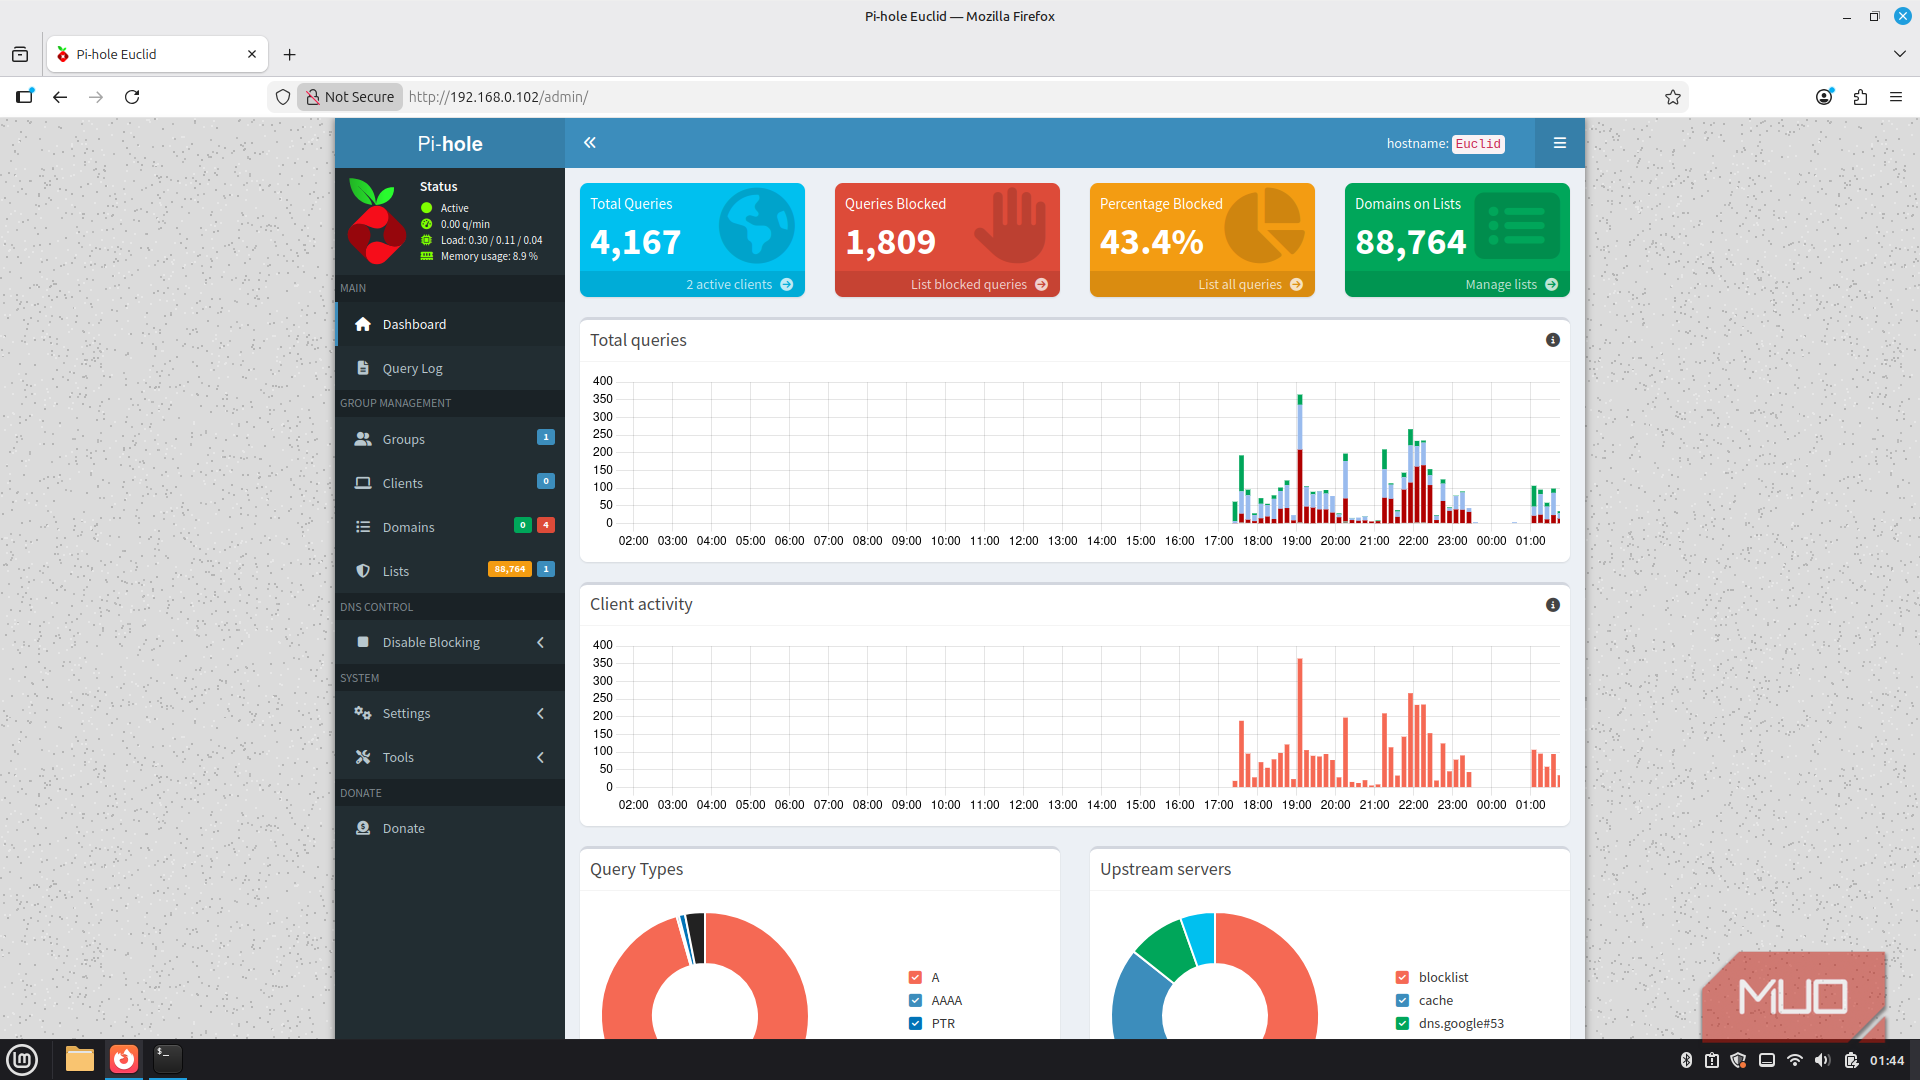
Многие пользователи считают установку Pi-hole конечной точкой в настройке приватного DNS. Действительно, система эффективно блокирует нежелательные домены, однако функциональность Pi-hole ограничена фильтрацией. В тех случаях, когда запрос не находит ответа в локальном кэше или списке блокировок, система перенаправляет его вышестоящему серверу, что часто упускается из виду.

Как работает разделение фильтрации и разрешения имен
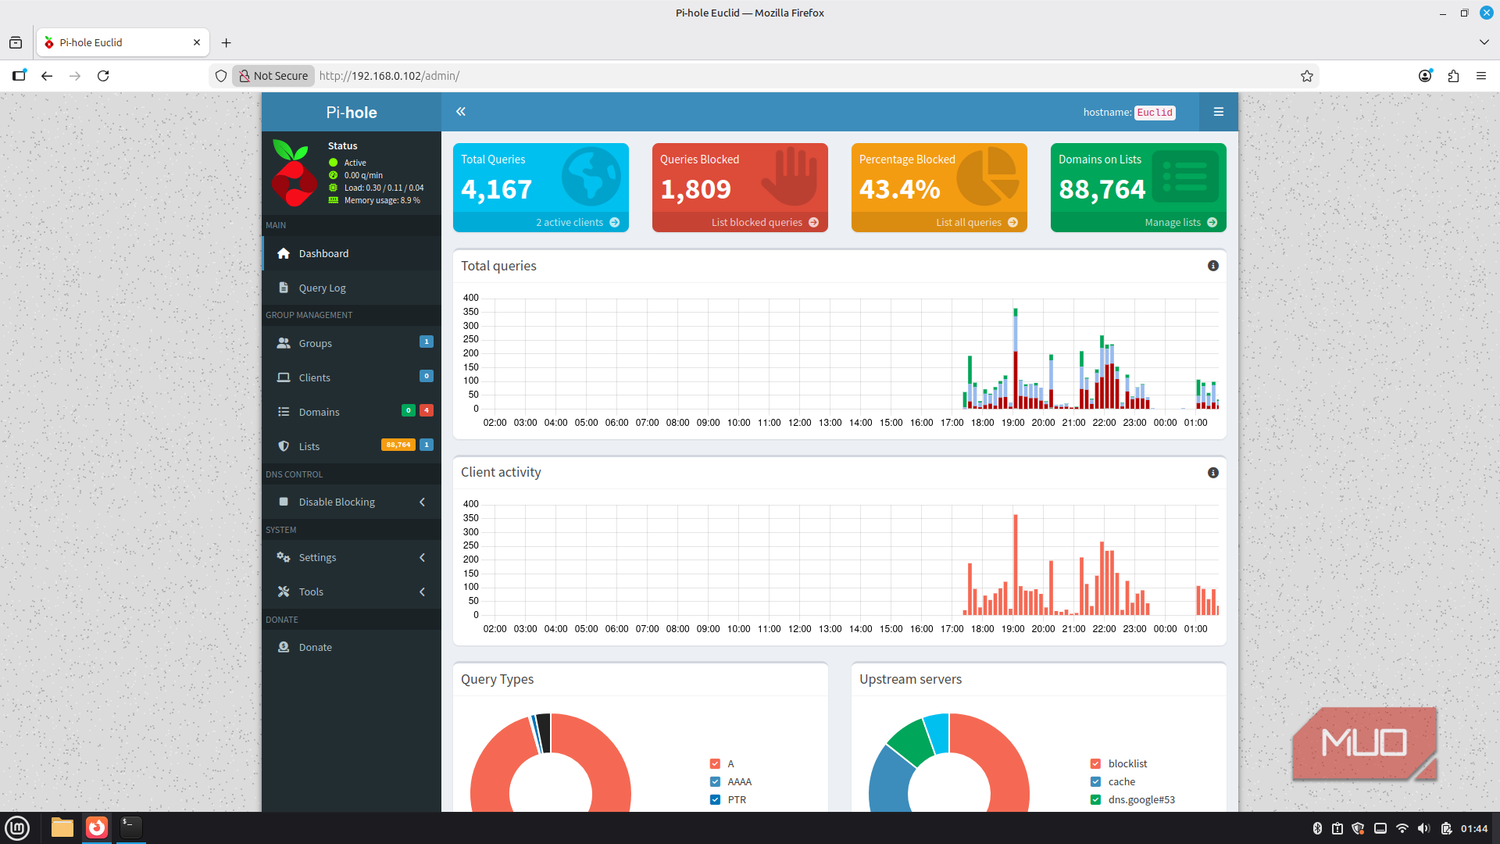
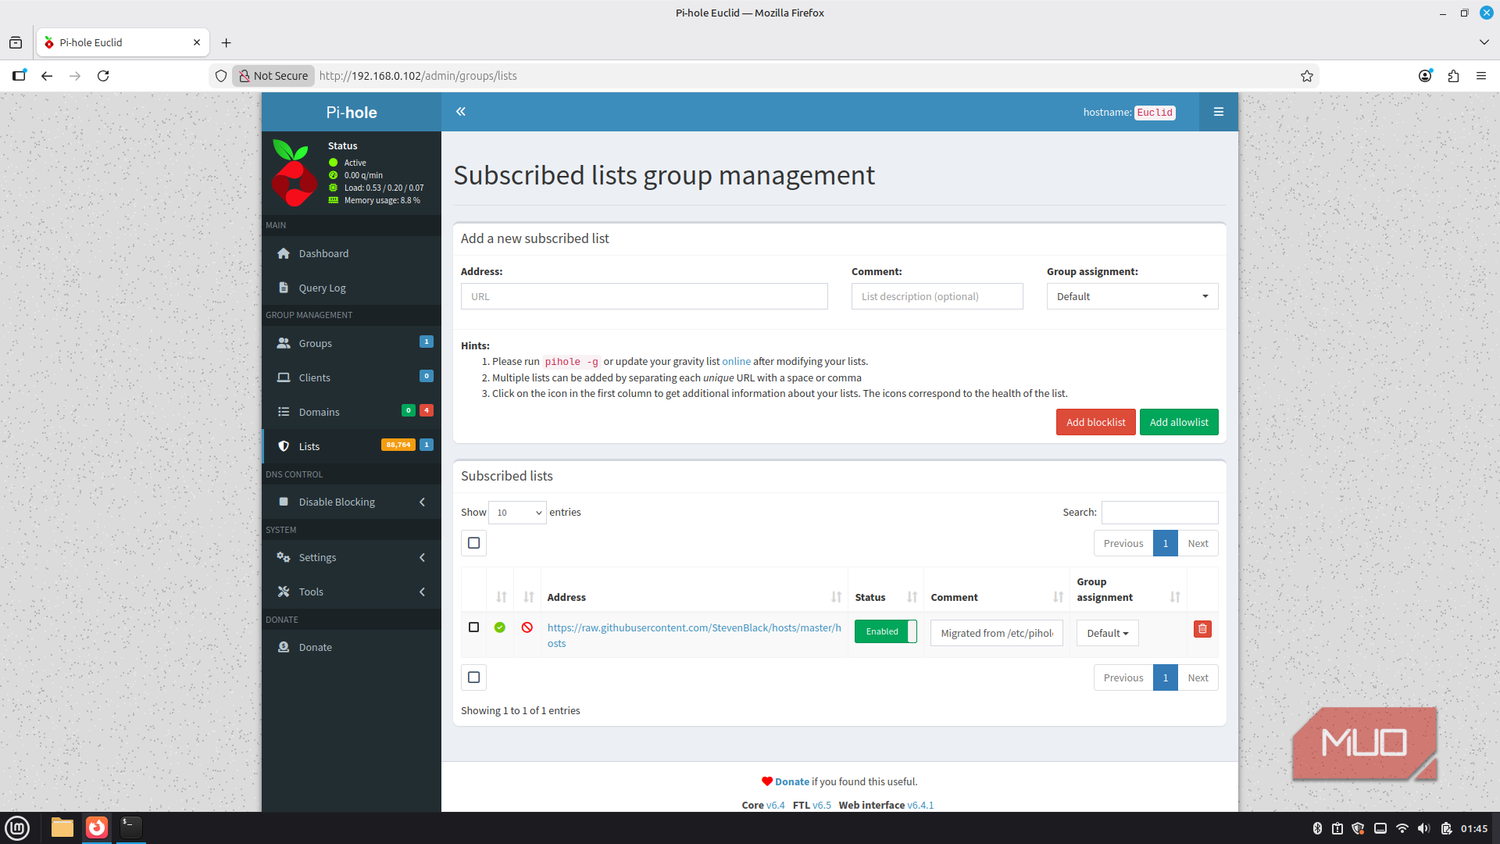
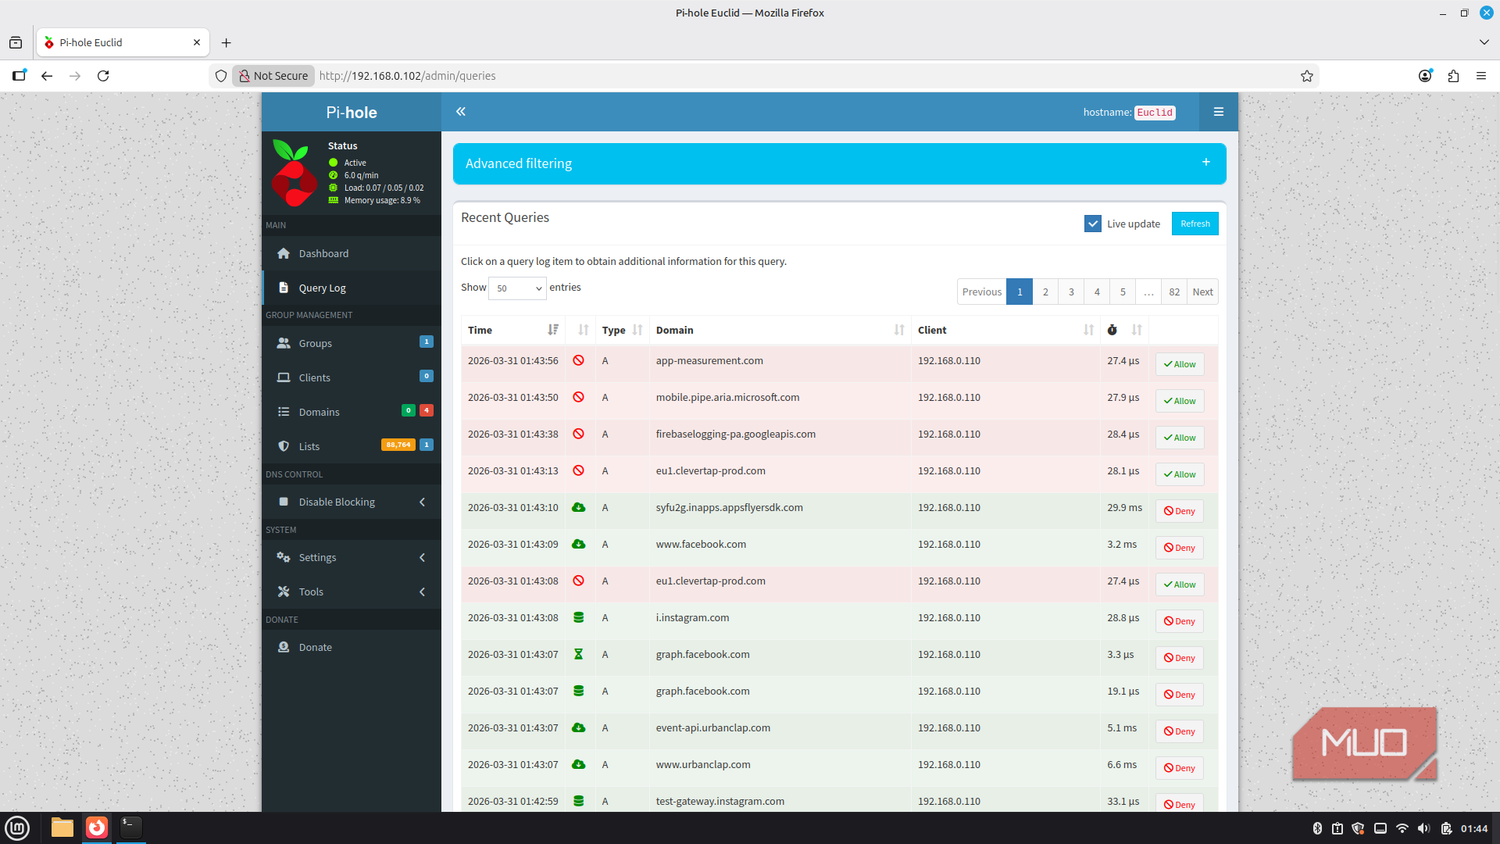
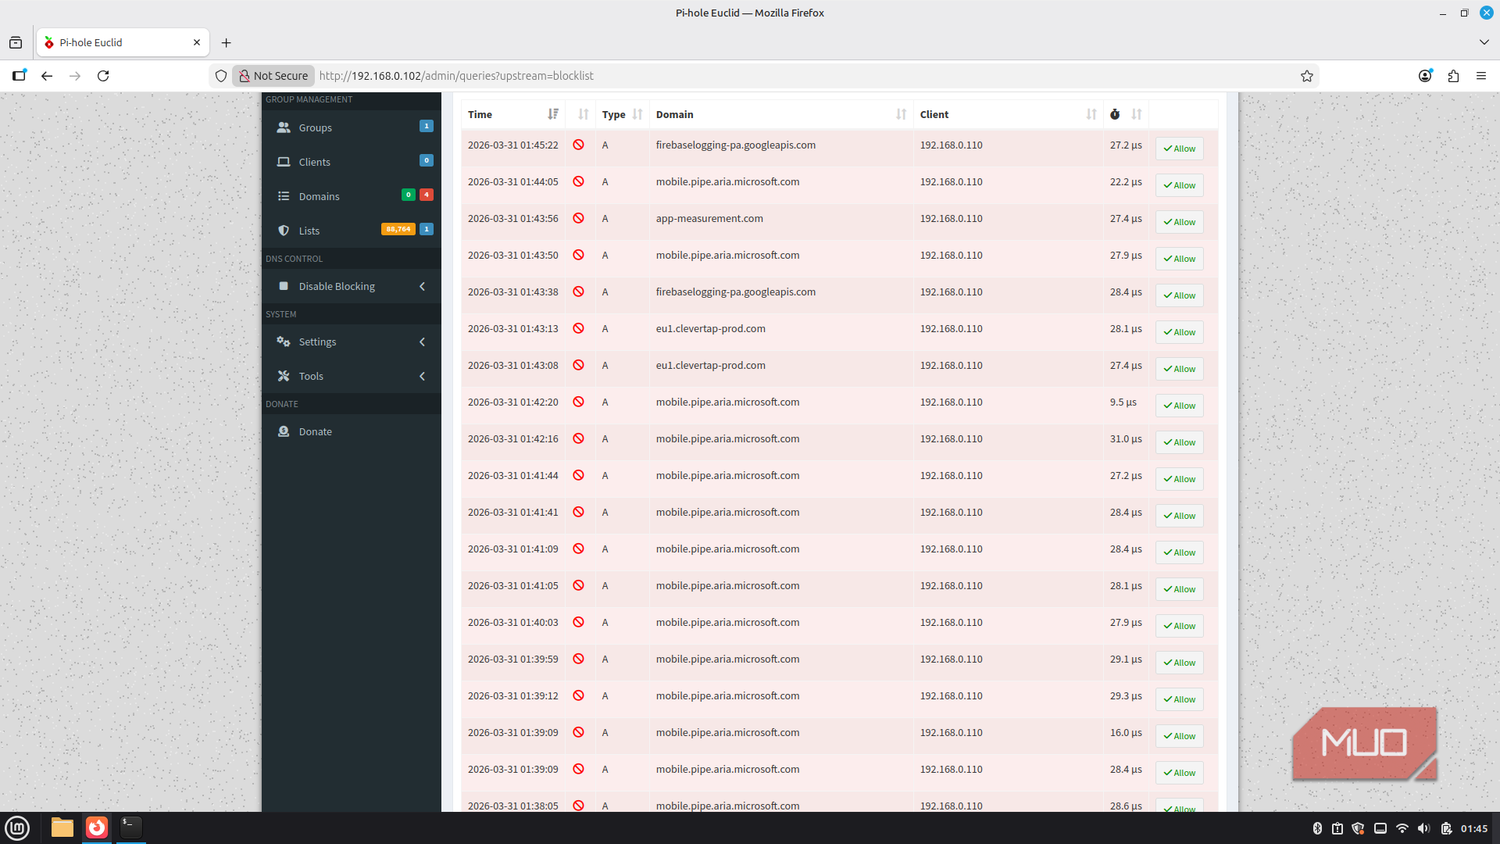
По своей сути Pi-hole не является полноценным резолвером. Его работа строится на проверке: если домен есть в списке блокировки или локальном кэше, Pi-hole выдает ответ. В противном случае запрос пересылается провайдеру, указанному в настройках Upstream DNS Servers. Чаще всего в этом поле прописаны адреса Google, Cloudflare, Quad9 или DNS-серверы интернет-провайдера. Путь запроса выглядит следующим образом: устройство пользователя — Pi-hole — внешний резолвер — ответ — устройство.
Таким образом, Pi-hole лишь выступает фильтром, в то время как фактическое разрешение имен доверяется сторонней компании. Многие владельцы Pi-hole ошибочно полагают, что их DNS полностью автономен, хотя на деле все разрешенные системой запросы продолжают уходить внешним игрокам.
Почему шифрование не решает проблему доверия
Попытки усилить конфиденциальность с помощью DNS-over-HTTPS (DoH) или DNS-over-TLS (DoT) шифруют канал связи между локальным прокси и общедоступным резолвером. Это защищает данные от перехвата на пути, но не меняет того факта, что конечный получатель запроса остается прежним. Google или Cloudflare по-прежнему получают доступ к истории запросов, таймингам и паттернам активности сети.
Даже при отсутствии рекламы и трекеров, совокупность метаданных позволяет составить детальную картину активности локальной сети. Использование шифрования лишь защищает «трубу», но не меняет личность «сантехника», который эту трубу обслуживает и видит проходящие через нее данные.
Unbound как инструмент для локальной рекурсии
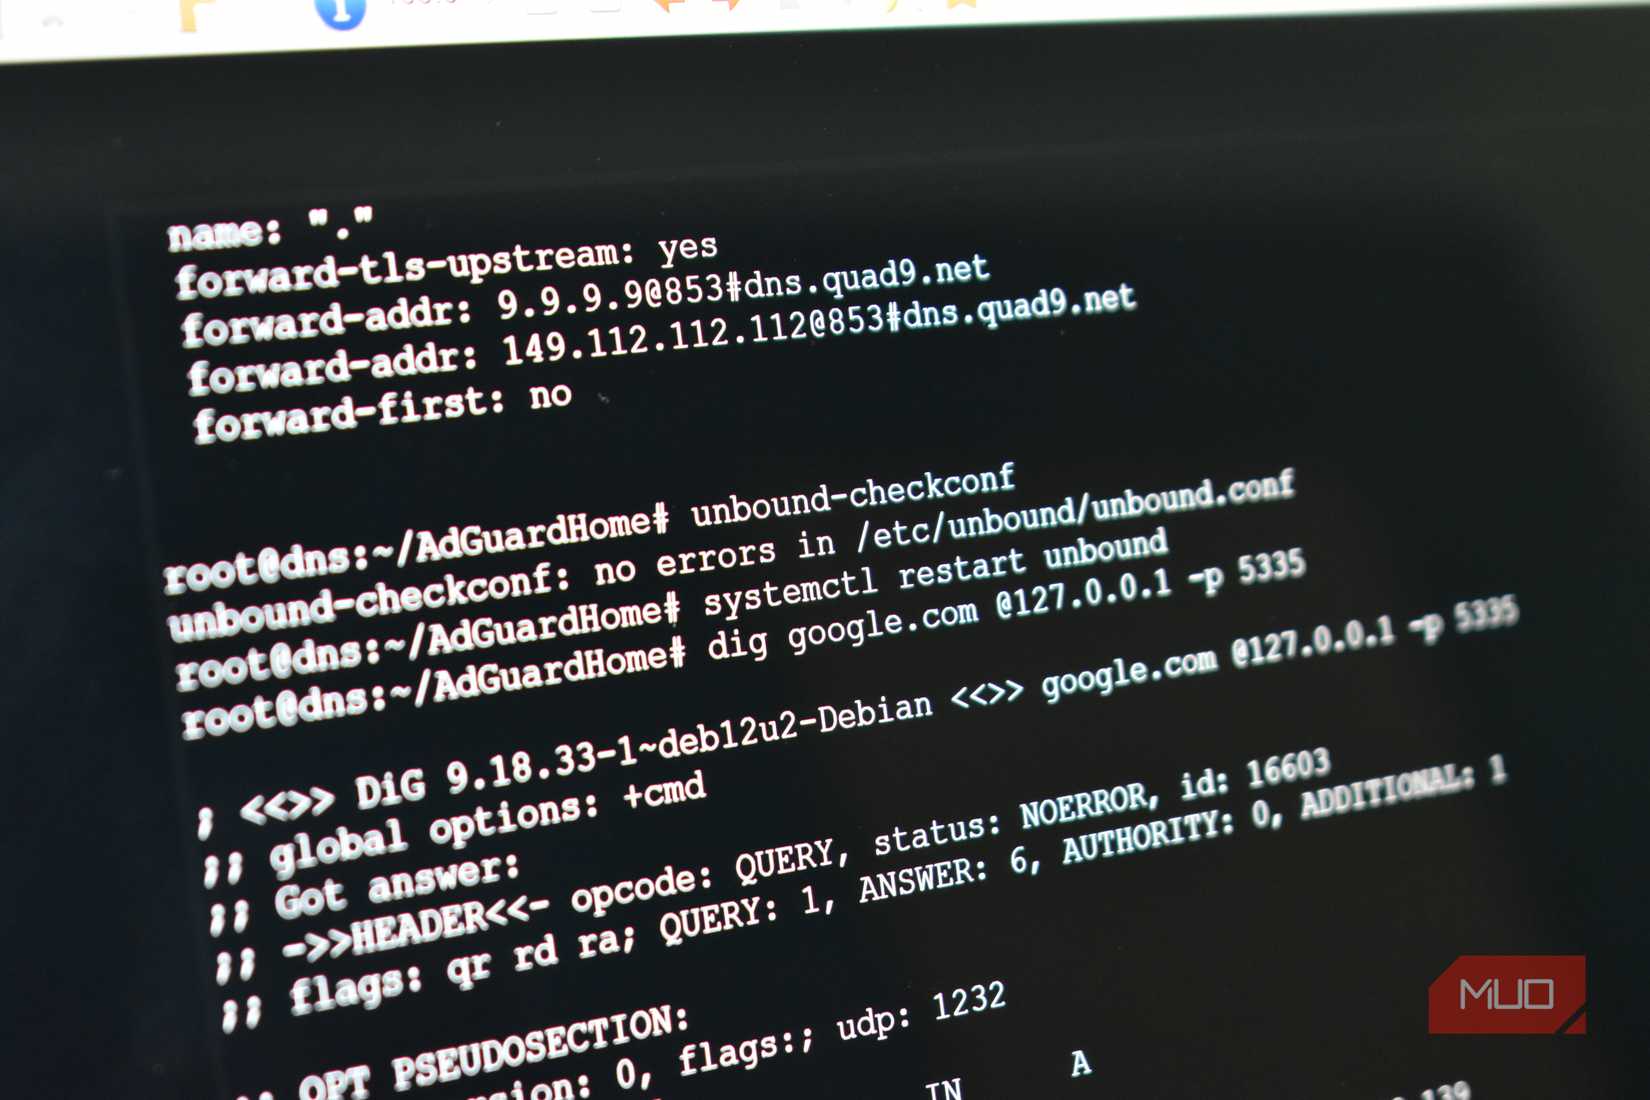
Чтобы исключить посредников, рекомендуется использовать Unbound — валидирующий рекурсивный кэширующий резолвер. С ним Pi-hole продолжает выполнять роль фильтра, но вместо пересылки внешним сервисам передает запросы локальному экземпляру Unbound. Рекурсивный резолвер самостоятельно связывается с корневыми серверами для поиска ответа, не полагаясь на сторонние компании.
Путь запроса с внедрением Unbound выглядит так: устройство — Pi-hole — Unbound — корневые/авторитативные серверы — обратно через Unbound — Pi-hole — устройство. Это позволяет держать контроль над историей запросов внутри сети. Дополнительным преимуществом станет включение проверки DNSSEC (Domain Name System Security Extensions) в конфигурации Pi-hole и Unbound, что позволит отсеивать поддельные ответы.
О чем важно знать при переходе на собственный резолвер
Полная приватность имеет свои нюансы. Во-первых, провайдер сети по-прежнему может видеть факт обращения к определенным доменам и время этих соединений. Во-вторых, локальная рекурсия требует времени на первичную обработку запросов, пока кэш пуст. Однако после заполнения кэша задержки исчезают, и система работает быстро.
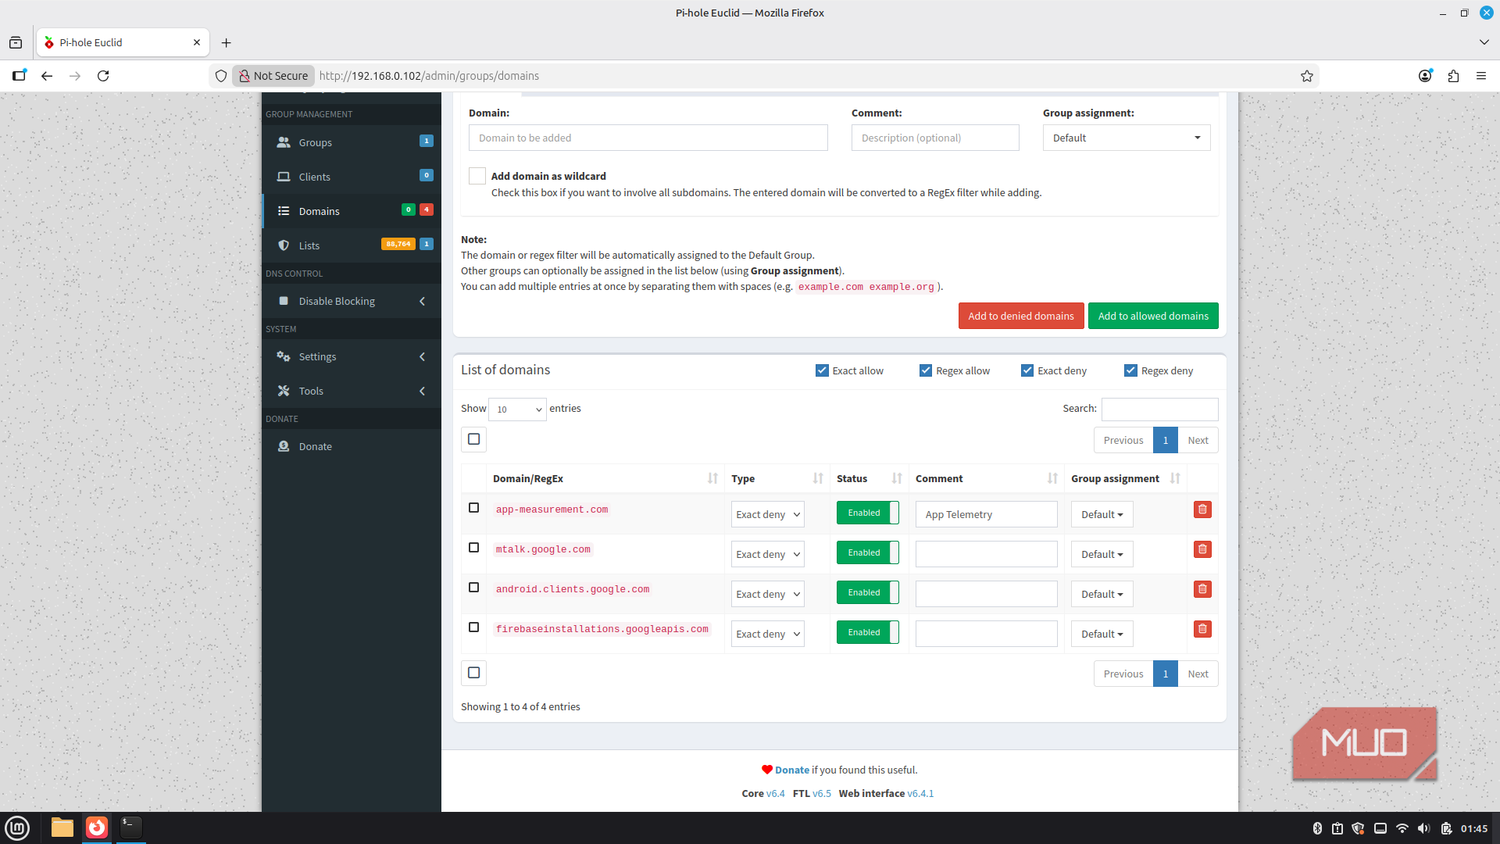
Также стоит учитывать, что некоторые провайдеры или корпоративные сети могут блокировать прямой трафик DNS. В таких сценариях использование проверенного публичного резолвера может оказаться более стабильным решением. Проверить текущую конфигурацию можно в разделе Upstream DNS настроек Pi-hole: если там указан сторонний сервис, значит, ваш резолвер продолжает передавать данные третьим лицам.
Технические тонкости взаимодействия Pi-hole и рекурсивных резолверов
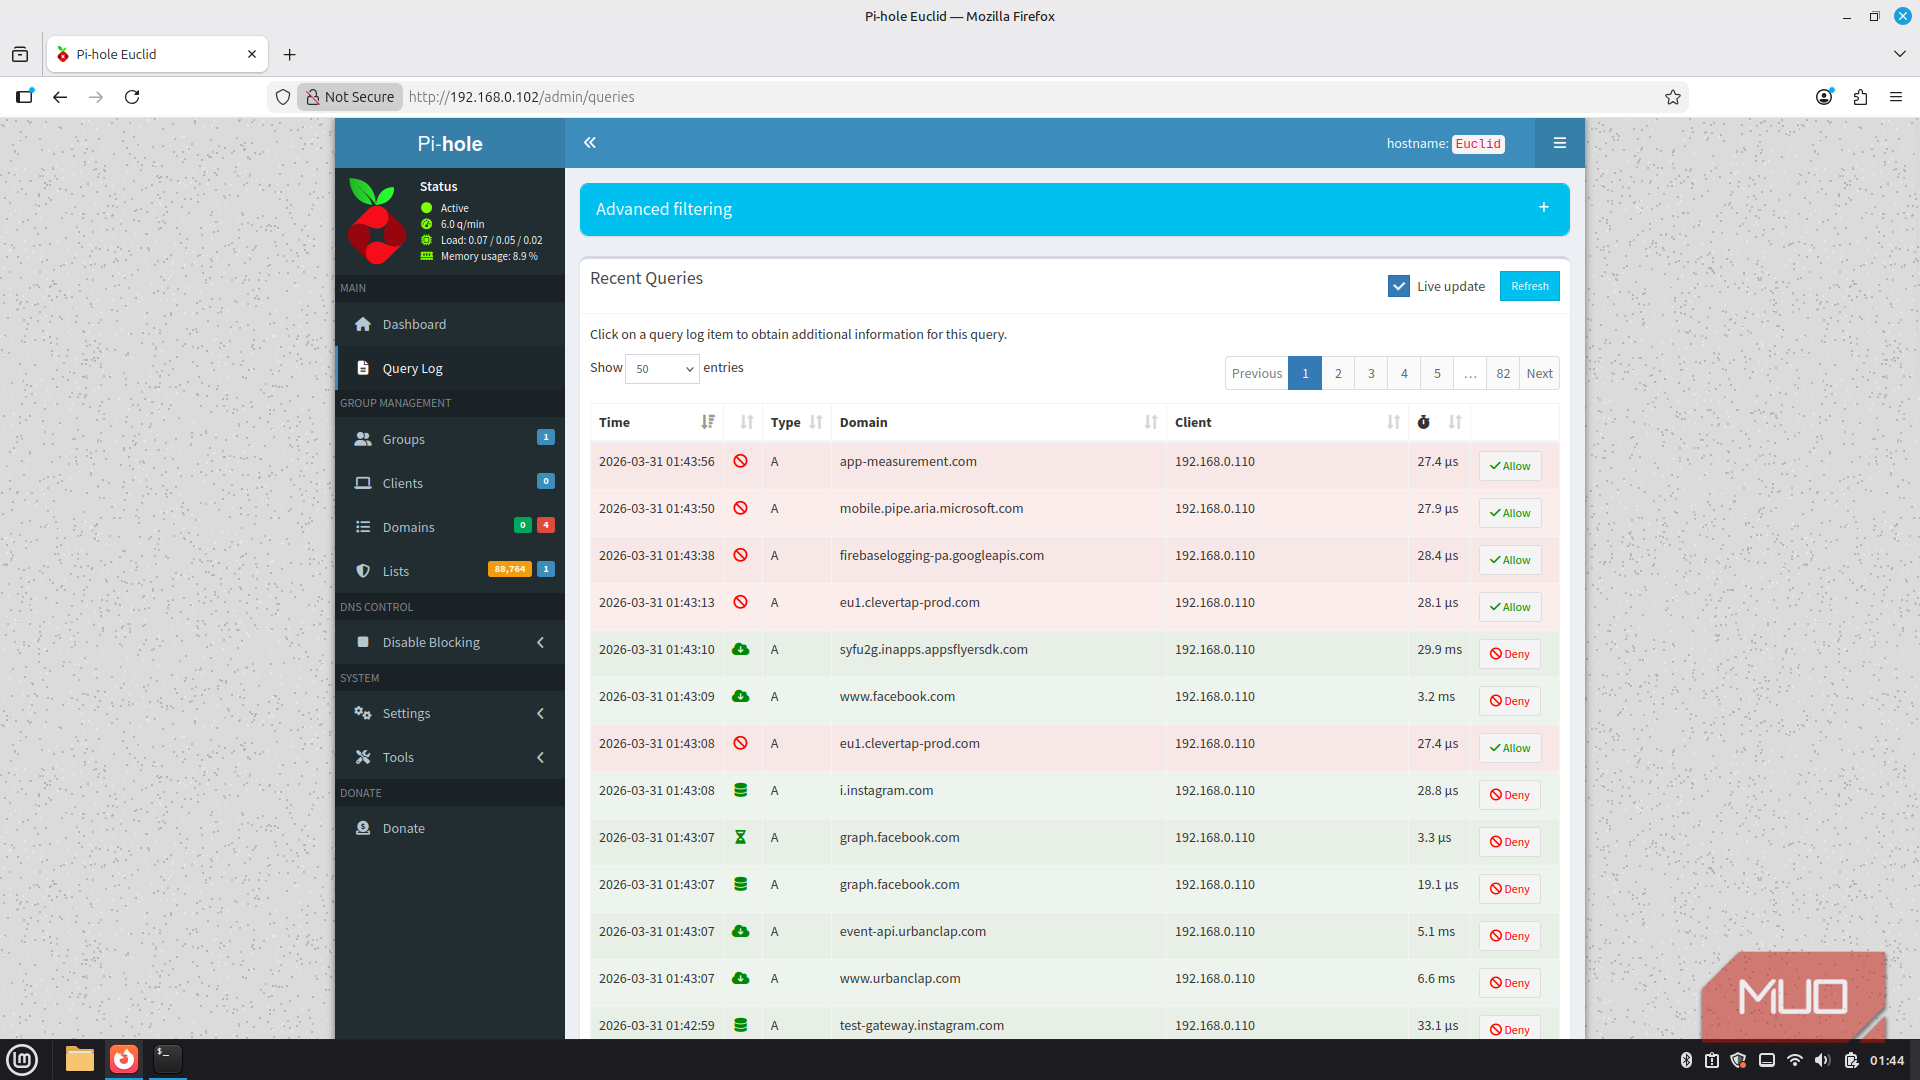
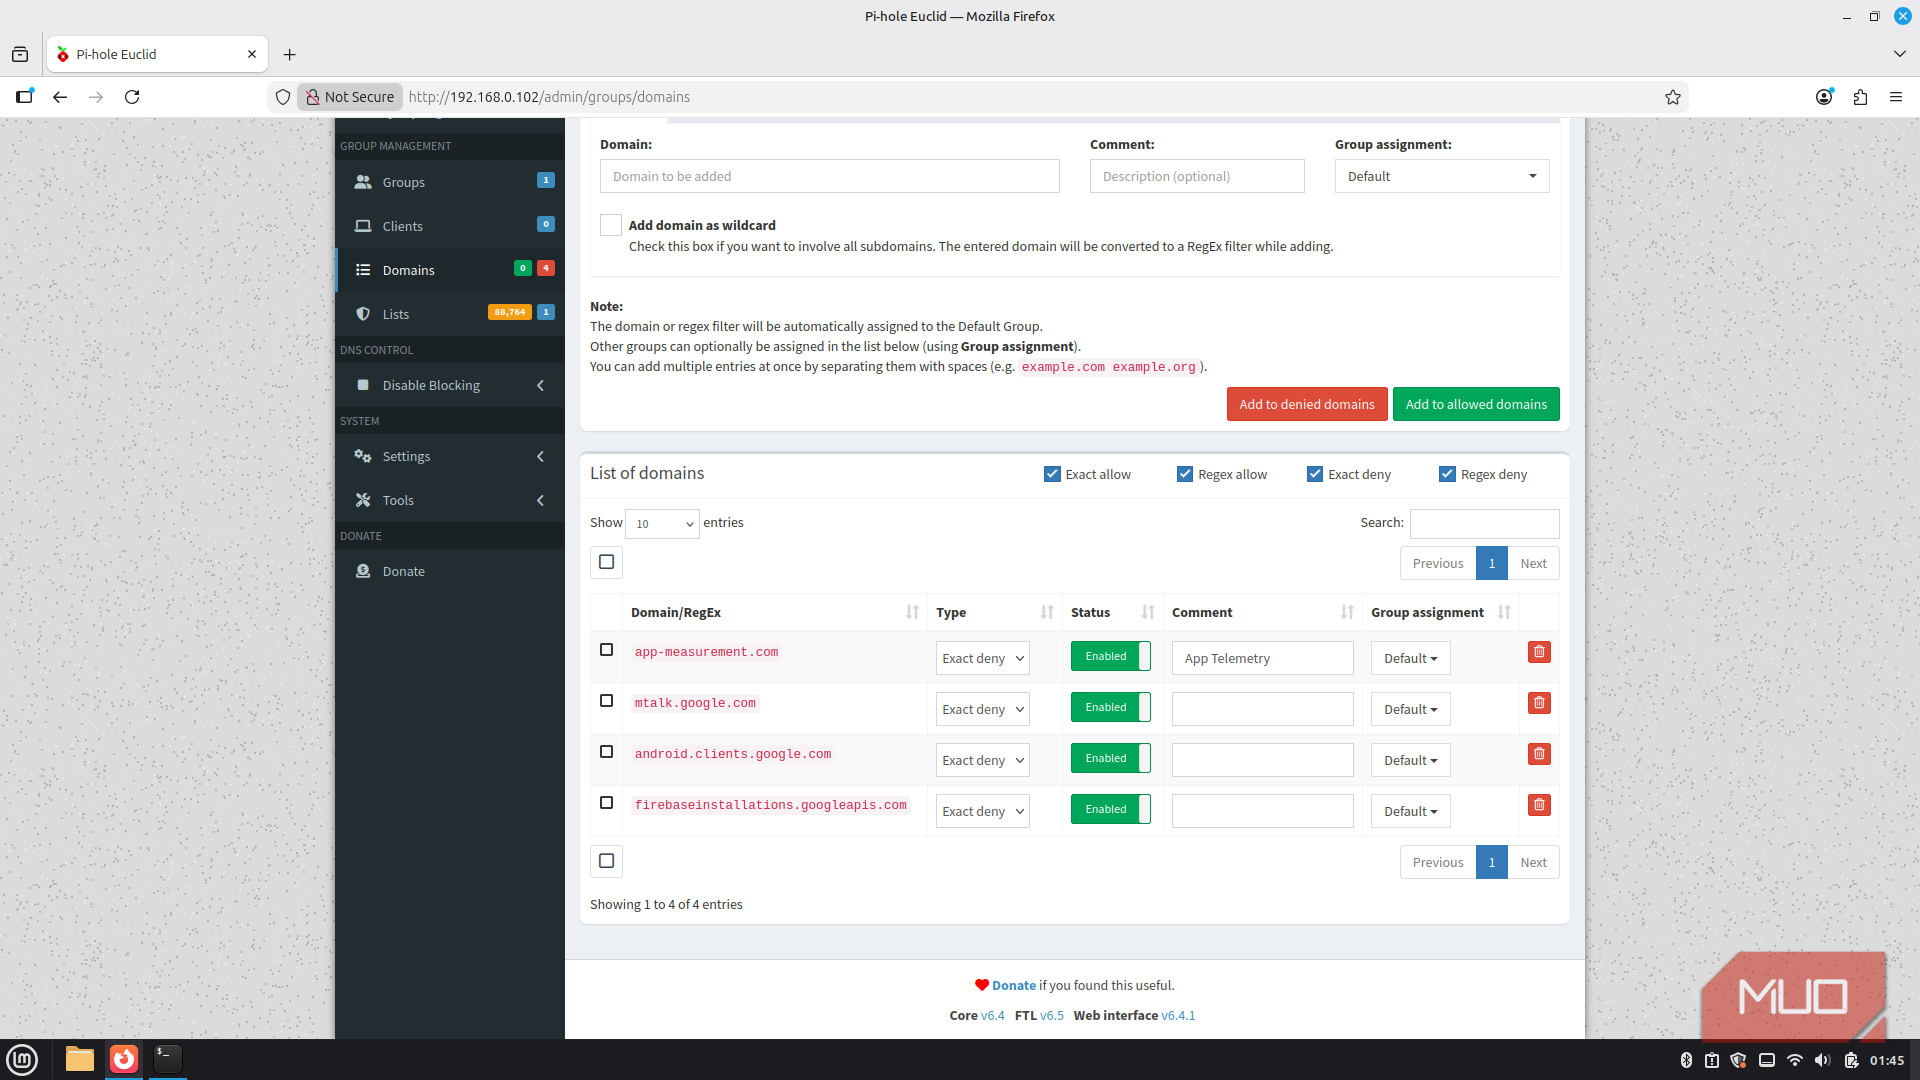
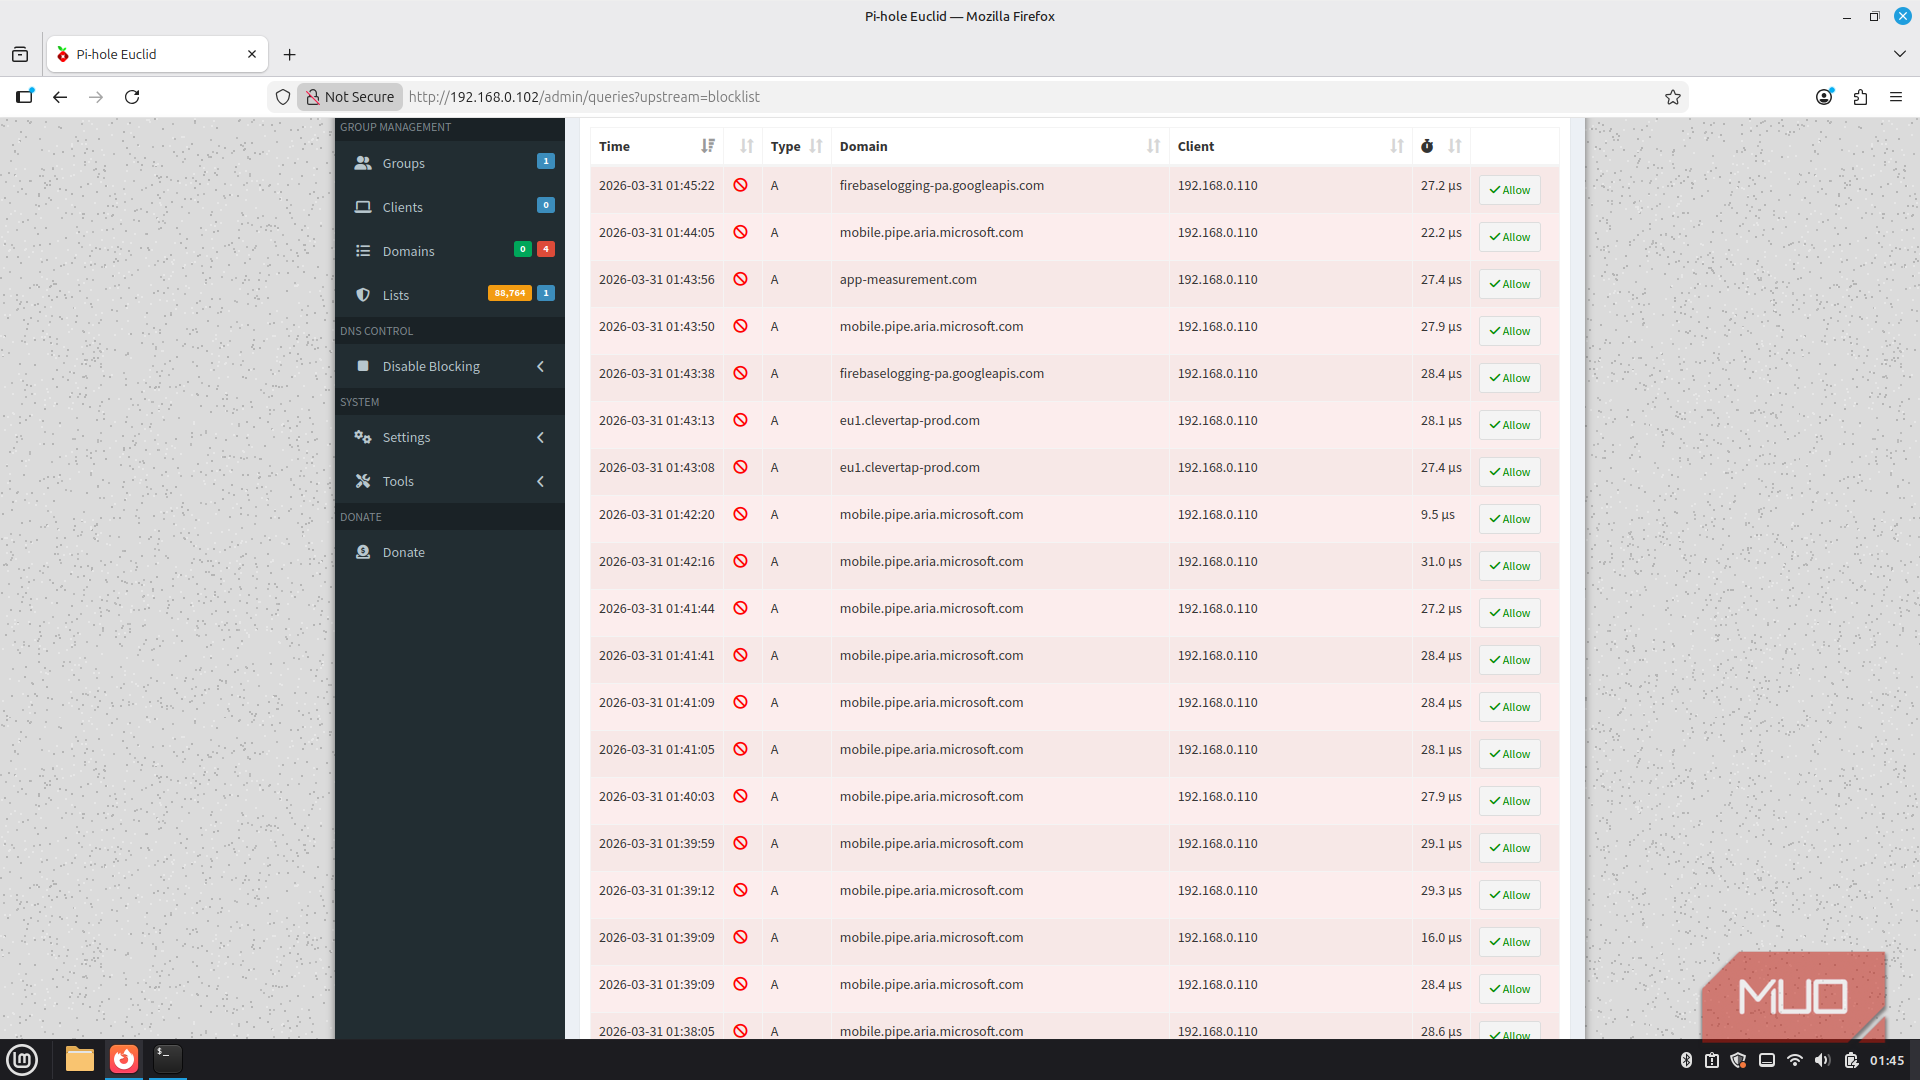
Важно понимать, что Pi-hole выполняет роль «сторожа», но не «исполнителя». Процесс принятия решения в стандартной конфигурации происходит в несколько этапов. Сначала система проверяет, содержится ли ответ в кэше или подпадает ли домен под действие настроенных списков Gravity. Если запрос не заблокирован и локального ответа нет, Pi-hole делегирует задачу. Важно осознать: сам Pi-hole не выполняет разрешение имен — он просто ждет, пока вышестоящий сервер пришлет готовый ответ. Путь данных при обычном сценарии выглядит так: устройство пользователя → Pi-hole → сторонний upstream-резолвер → ответ → устройство пользователя.
Многие пользователи ошибочно воспринимают Pi-hole как самодостаточное решение, полностью закрывающее вопрос приватности DNS. На деле, пока в настройках Upstream DNS Servers указаны адреса публичных DNS (Cloudflare, Google, Quad9 или ваш ISP), вы продолжаете передавать полную историю своих запросов этим организациям. Применение шифрованных протоколов, таких как DoH или DoT, через локальный прокси-сервер защищает только «трубу» — то есть предотвращает перехват данных третьими лицами на транспортном уровне, но никак не ограничивает объем информации, доступный самому «сантехнику» на другом конце провода.
Преимущества и архитектура локального резолвинга с Unbound
Переход на Unbound кардинально меняет логику работы сети. Unbound — это не просто очередной прокси, а полноценный валидирующий рекурсивный кэширующий резолвер. Его ключевое отличие заключается в том, что он выполняет всю работу по поиску записи самостоятельно, прослеживая путь от корневых серверов (Root) к TLD-серверам и далее к авторитативным серверам домена.
- Автономность: Запросы больше не уходят к одному крупному провайдеру, который аккумулирует статистику миллионов пользователей. Сеть выполняет рекурсию самостоятельно.
- Скорость: Несмотря на то, что для первичного обращения требуется больше времени на обход цепочки серверов, локальный кэш Unbound быстро обучается. Повторные обращения к тем же доменам обрабатываются почти мгновенно.
- Безопасность: Внедрение DNSSEC гарантирует, что полученные ответы не были скомпрометированы или подменены злоумышленниками в процессе передачи, что критически важно для защиты от отравления кэша DNS.
Реальные ограничения и «метаданные»
Необходимо сохранять реалистичный взгляд на возможности такого апгрейда. Переход на Unbound решает проблему централизации данных у одного владельца DNS-сервера, но он не делает вас «невидимым» для интернет-провайдера. Провайдер по-прежнему видит, что ваша сеть активно отправляет DNS-запросы, он может наблюдать за адресатами (IP-адресами DNS-серверов) и таймингами этих соединений.
Также стоит помнить о сетевых ограничениях. Существуют типы сетей (каптивные порталы в отелях, жестко управляемые корпоративные сети или некоторые специфические провайдеры), которые намеренно блокируют прямой рекурсивный трафик DNS или перехватывают его. В таких средах попытки «принудительной» рекурсии через Unbound могут привести к нарушению работоспособности интернета. В подобных ситуациях более надежным, пусть и менее приватным решением, остается использование проверенного публичного резолвера, которому вы доверяете. Тем не менее, для большинства домашних пользователей перенос всей цепочки резолвинга внутрь собственного контура сети — это самый логичный шаг к полному контролю над своим сетевым трафиком.