Корпорация Google меняет подход к установке приложений в обход официальных магазинов, делая этот процесс более сложным. Традиционно ОС Android отличалась свободой в плане установки APK-файлов из сторонних источников при условии согласия с системным предупреждением. Начиная с сентября 2026 года, правила начинают меняться. На первом этапе нововведения затронут Бразилию, Индонезию, Сингапур и Таиланд, а в 2027 году география расширится на весь мир, включая США. При этом компания заявляет, что полная блокировка ручной установки не планируется, однако пользователям придется подтверждать свои намерения.
Проверка личности разработчиков и ограничения
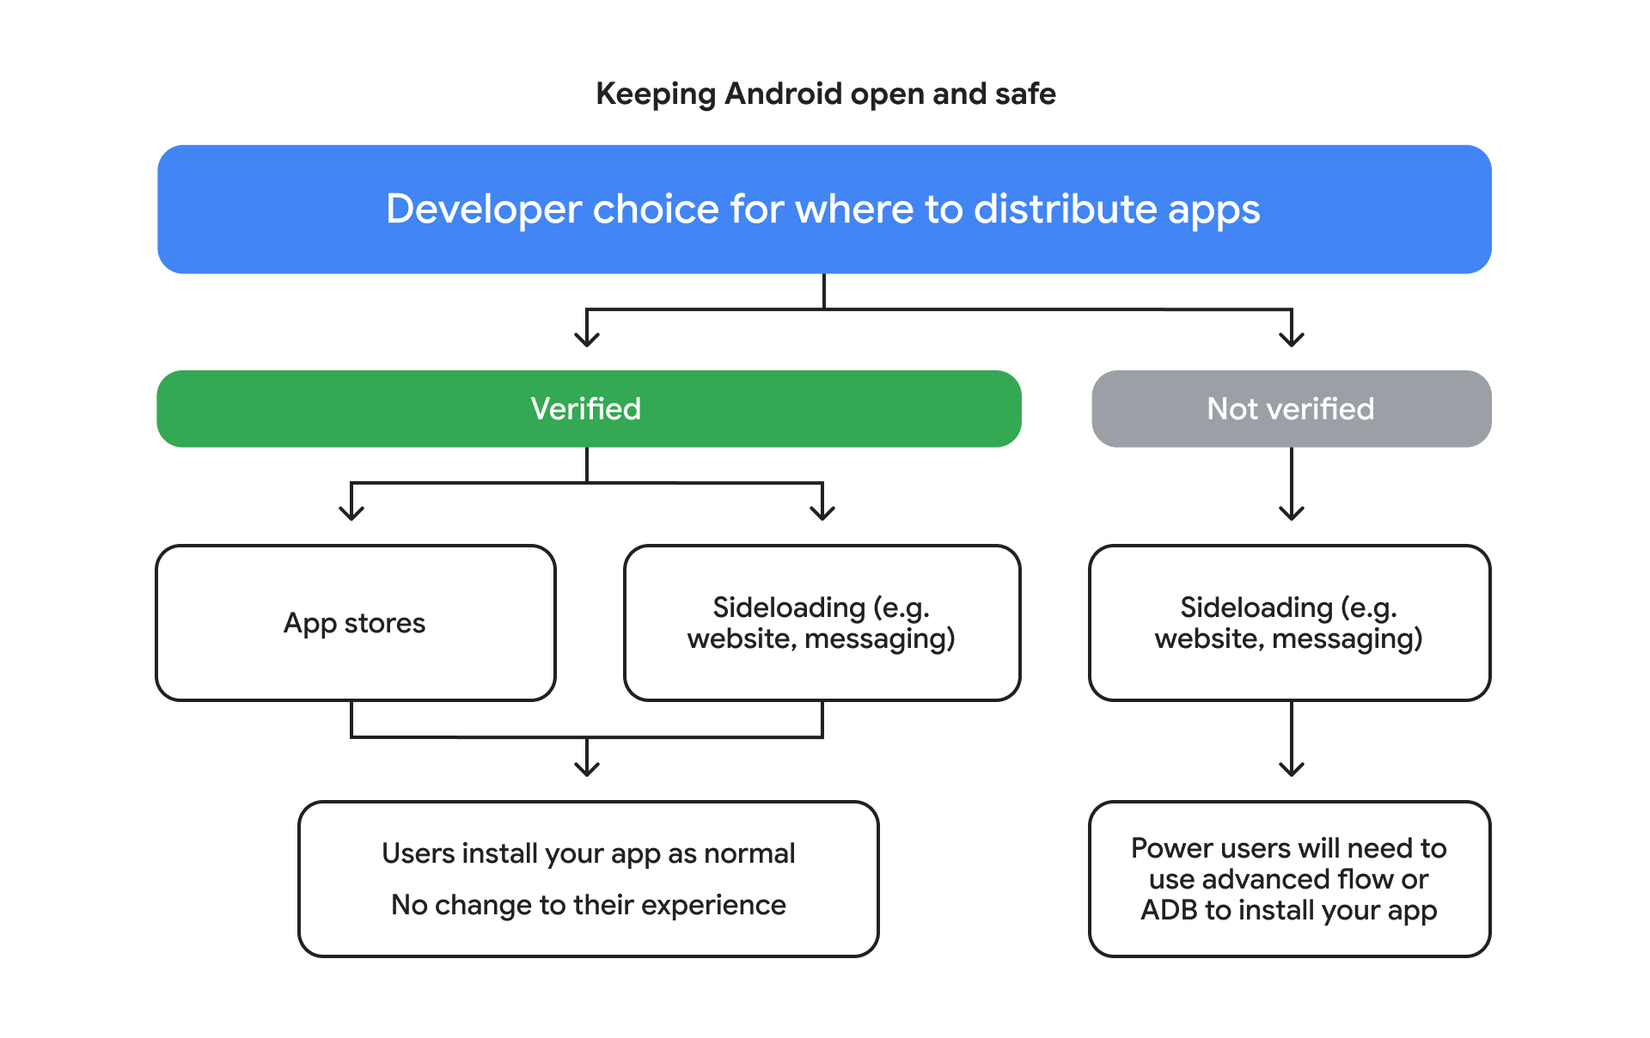
Главным изменением становится обязательная верификация разработчиков. На сертифицированных устройствах Android приложения должны быть привязаны к подтвержденной учетной записи разработчика. Данное требование распространяется на основное сертифицированное железо, тогда как сборки AOSP и несертифицированные гаджеты остаются исключением из правил.
Первая волна контроля охватывает магазины-участники программы, среди которых Google Play, Samsung Galaxy Store, Xiaomi GetApps, OPPO App Market, HONOR App Market, Vivo V-Appstore и Palm Store от Transsion. В 2027 году Google планирует глобально распространить верификацию на все каналы установки, включая APK-файлы, загруженные напрямую с веб-сайтов.
Процедура позиционируется как проверка личности, а не контентная модерация APK. Пакет и цифровая подпись приложения связываются с конкретным человеком или организацией. Сторонние разработчики могут оформить учетную запись Android Developer Console для полномасштабного распространения за 25 долларов США после прохождения проверки личности. Для студентов и независимых разработчиков предусмотрен бесплатный лимитированный аккаунт без требования государственного удостоверения личности, но с ограничением распространения максимум на 20 устройств. Таким образом, Google берет на себя роль центра идентификации для значительной части экосистемы Android.
Особенности продвинутого режима установки софта
Для пользователей, желающих устанавливать софт от непроверенных разработчиков, предусмотрен специальный «продвинутый режим» (advanced flow), первая версия которого начала распространяться в августе. Чтобы его задействовать, необходимо выполнить следующие шаги:
- включить параметры разработчика на устройстве Android;
- перейти в раздел приложений, открыть пункт установки софта от не верифицированных авторов и активировать соответствующий тумблер;
- подтвердить в системных предупреждениях осознанность действий;
- перезагрузить смартфон по запросу системы;
- выждать однократную 24-часовую задержку безопасности;
- пройти повторную аутентификацию с помощью PIN-кода, пароля или биометрии;
- выбрать период разрешения — на семь дней или бессрочно.
Процедура ожидания не применяется повторно при каждой загрузке отдельных сторонних проектов. После настройки можно инсталлировать программы после стандартного предупреждения и кнопки подтверждения. Опцию параметров разработчика после завершения настройки можно отключить без потери статуса.
В Google поясняют, что дополнительные барьеры призваны бороться с мошенничеством по принуждению. Анализ компании показал, что уровень вредоносного ПО из неофициальных источников в 90 раз выше, чем в Google Play. Злоумышленники часто убеждают жертв отключить защиту по телефону, однако перезагрузка устройства прерывает подобные звонки, а суточная задержка снижает уровень навязываемой спешки.
Существует и способ полного обхода периода ожидания. Установка через интерфейс ADB (Android Debug Bridge) остается исключением, позволяя пользователям ПК продолжать инсталляцию незарегистрированных приложений напрямую.
Контекст изменений и реакция сообщества
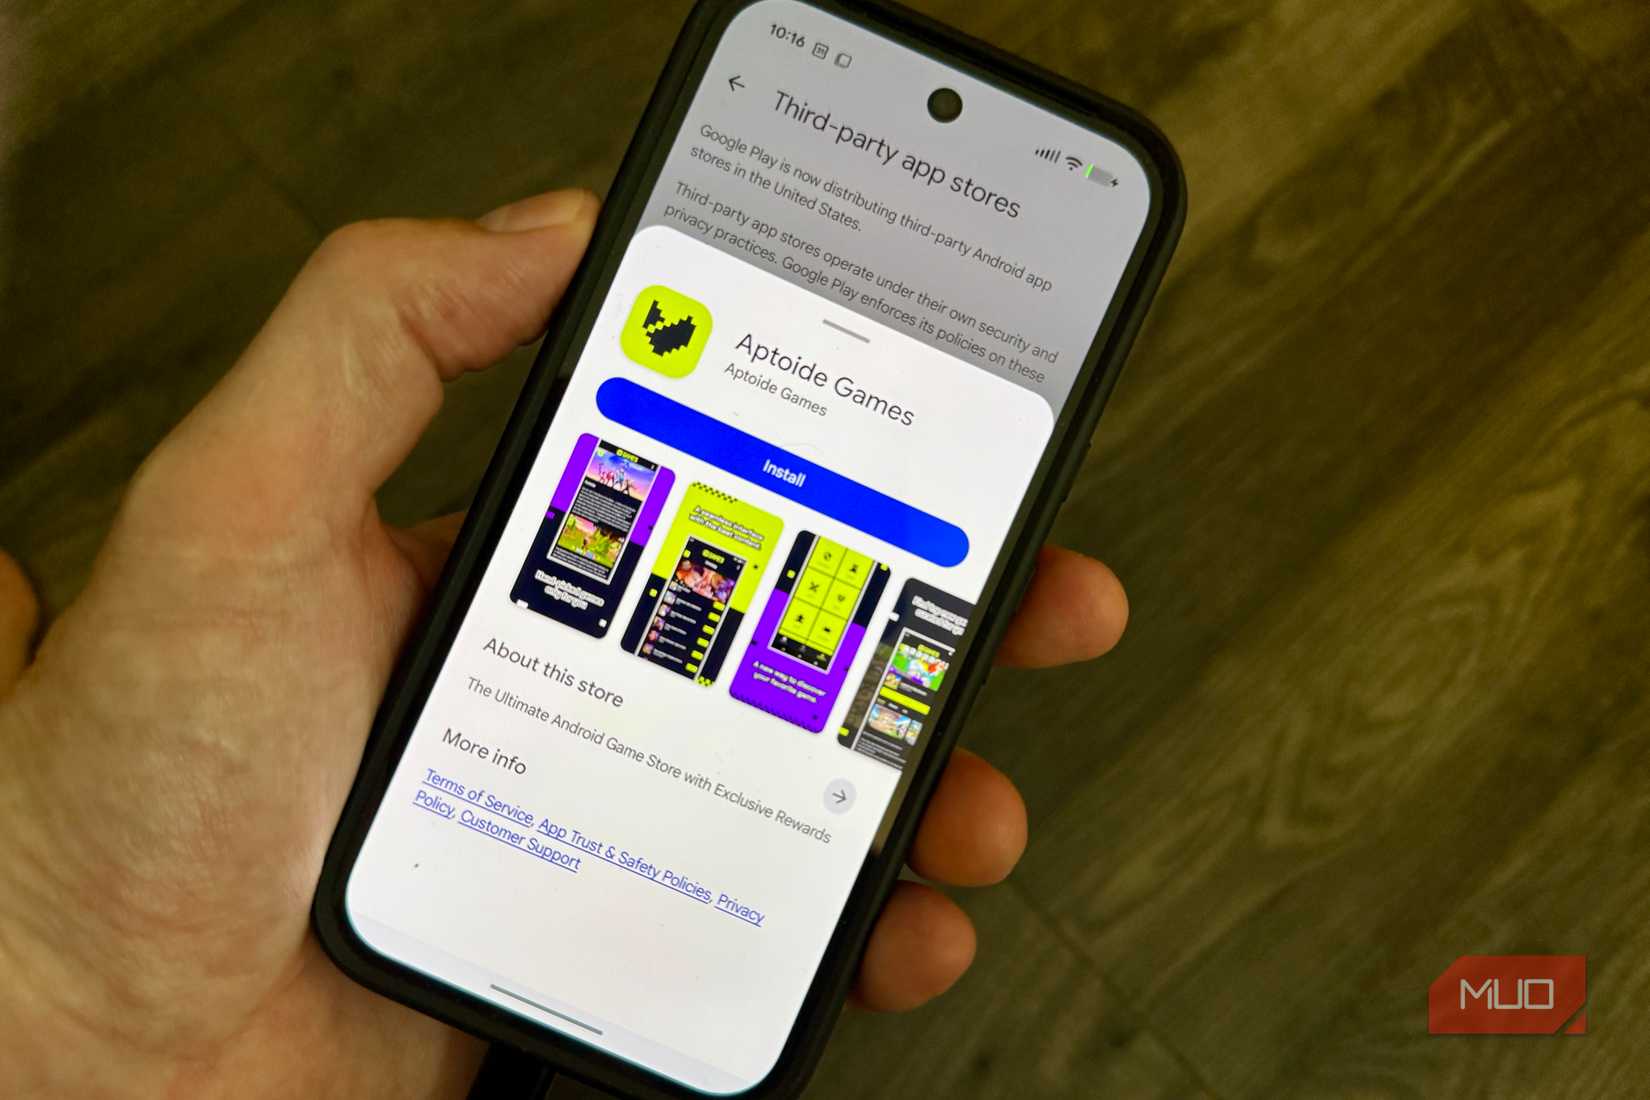
Изменения разворачиваются на фоне серьезных антимонопольных разбирательств с Epic Games, из-за которых Google Play в США обязан размещать конкурирующие торговые площадки. В августе в официальном магазине появилась первая альтернатива в виде магазина Aptoide Games. На фоне расширения коммерческой свободы экосистемы компания параллельно внедряет системный идентификационный барьер.
Сторонники безопасности отмечают, что привязка устойчивой цифровой личности к авторам вредоносного софта мешает злоумышленникам скрываться и возвращаться под новыми именами после атак. Продвинутые пользователи благодаря режиму обхода сохраняют контроль над устройством.
В то же время критики из числа независимых разработчиков и сообществ свободного ПО, включая F-Droid, негативно оценивают нововведения. Критика связана с тем, что независимые авторы программ вынуждены регистрироваться у единой корпорации ради удобного распространения софта, что бьет по разработчикам, ценящим анонимность. Несмотря на добавление обходного пути в виде продвинутого потока, общая стратегия компании ведет к тому, что цифровая идентичность разработчиков на сертифицированных аппаратах завязывается непосредственно на Google.
Техническая реализация и цели верификации
Важно понимать разницу в подходах Google к контролю контента: компания прямо заявляет, что новая процедура — это проверка личности, а не полноценная модерация приложения. Google не занимается инспекцией содержимого APK-файла на предмет безопасности или поиска вредоносного кода. Вместо этого усилия направлены на установление юридической связи между пакетом приложения, его подписью и конкретным субъектом (человеком или организацией), который занимается распространением. Такой подход призван создать «реестр» ответственных лиц, что, по мнению Google, усложнит жизнь злоумышленникам, привыкшим проводить серии атак, постоянно меняя личности после того, как их предыдущие проекты были скомпрометированы.
Обоснование «барьера 24 часов» и борьба с социальной инженерией
Внедрение 24-часовой задержки безопасности продиктовано специфическими сценариями атак, связанных с методами социальной инженерии. Google отмечает, что преступники часто действуют под видом сотрудников банков или службы технической поддержки, удерживая жертву на телефонной линии и пошагово инструктируя её по отключению защитных функций устройства. 24-часовой период ожидания фактически разрушает психологический фактор срочности, на который опираются мошенники. Кроме того, требование о перезагрузке смартфона в процессе настройки «продвинутого режима» дополнительно прерывает сценарии манипуляции в реальном времени, заставляя пользователя выйти из режима выполнения инструкций злоумышленника.
Влияние на рынок и противоречивость курса
Текущая ситуация вокруг Android выглядит как движение в двух противоположных направлениях. С одной стороны, после масштабных антимонопольных разбирательств с Epic Games, экосистема становится более открытой коммерчески: Google Play вынужден допускать сторонние магазины, а пользователи получают больше свободы в выборе источников приложений и платежных систем. С другой стороны, под этими «слоями» свободы Google встраивает фундаментальный механизм контроля личности, который неизбежно охватит все каналы дистрибуции на сертифицированных смартфонах.
С точки зрения открытого программного обеспечения (Open Source), такие изменения воспринимаются как «мягкое» принуждение. Группы разработчиков, такие как F-Droid, подчеркивают, что необходимость регистрироваться в системе Google для обеспечения беспроблемной установки (без лишних окон предупреждений) на обычные смартфоны подрывает философию свободного ПО. Независимые разработчики, которые по идеологическим или иным причинам предпочитают сохранять анонимность, фактически вытесняются из «нормального» процесса установки, превращаясь для системы в потенциальный источник угроз. Несмотря на то, что Google смягчила изначальные, более жесткие планы внедрением расширенного режима (advanced flow), вектор изменений остается неизменным: платформа движется к миру, где выбор источника приложения остается за пользователем, но «нормальным» и «доверенным» путем установки по умолчанию признается только тот, что прошел через идентификационную проверку Google.