Современные умные устройства и компоненты интернета вещей (IoT) часто обмениваются данными с внешними серверами без ведома владельца сети. Опасения по поводу приватности имеют под собой реальные основания, так как, например, современные телевизоры LG способны сканировать локальную сеть и собирать информацию о подключенных гаджетах, а в ряде случаев — даже прослушивать разговоры. Стандартные настройки сетевого оборудования редко предоставляют достаточный уровень детализации, оставляя пользователя в неведении относительно объема передаваемых данных и направлений соединений.
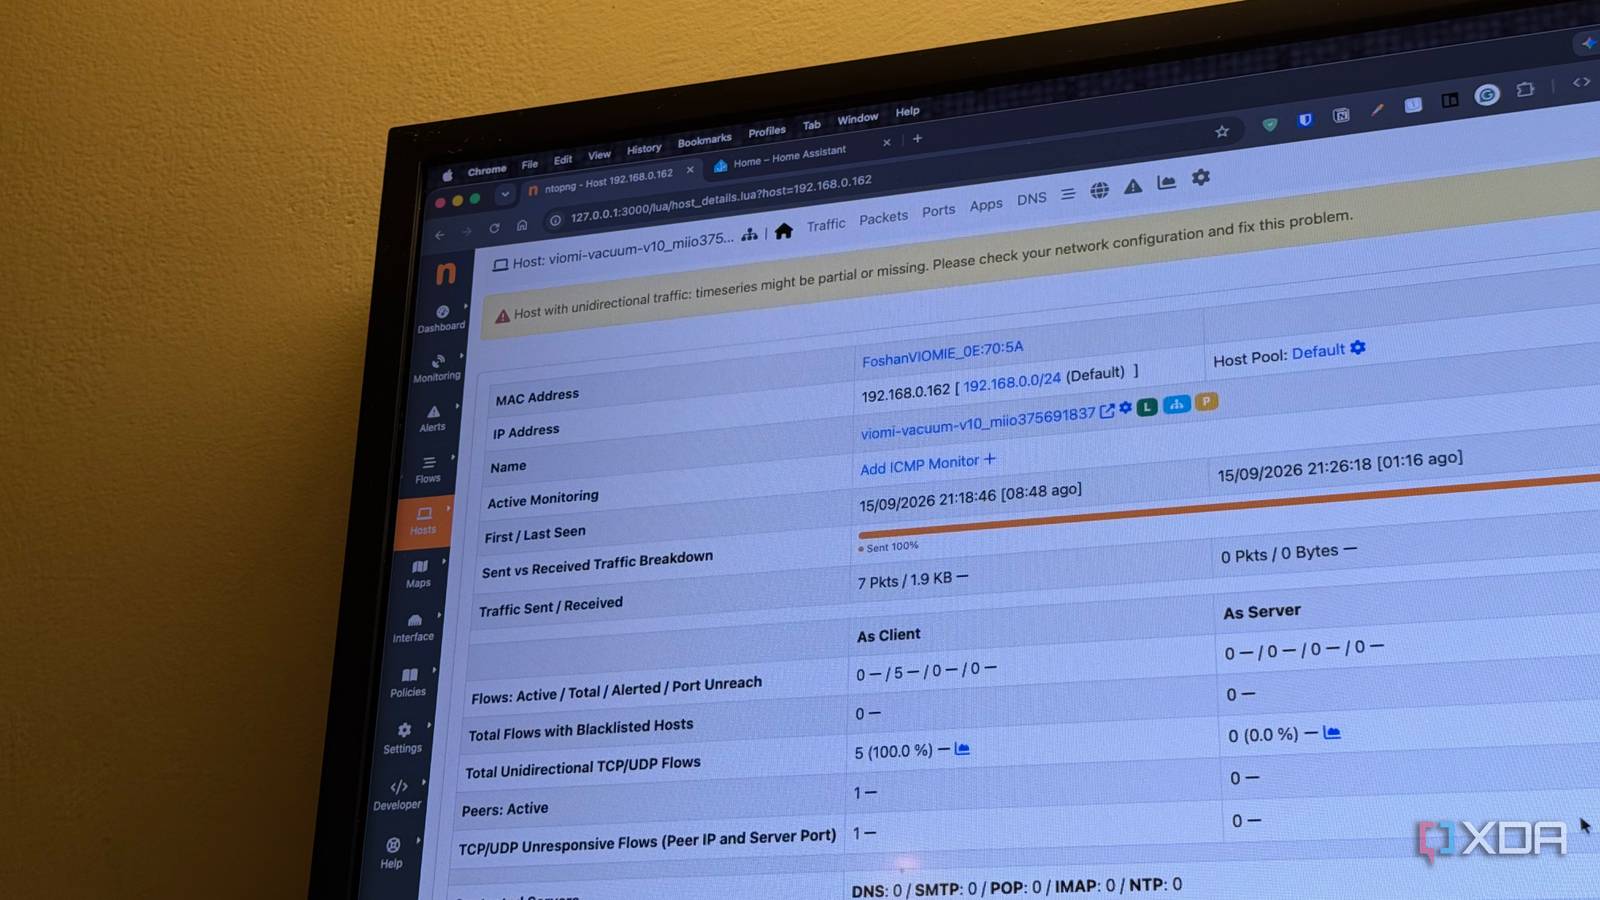
Визуализация сетевой активности через ntopng
Для глубокого анализа поведения устройств в сети было решено использовать инструмент ntopng. Это решение позволяет отслеживать активность каждого гаджета в режиме реального времени, не отправляя данные во внешние сервисы мониторинга. Основное преимущество ntopng заключается в способности преобразовывать сложные потоки данных в понятную визуализацию через веб-интерфейс.
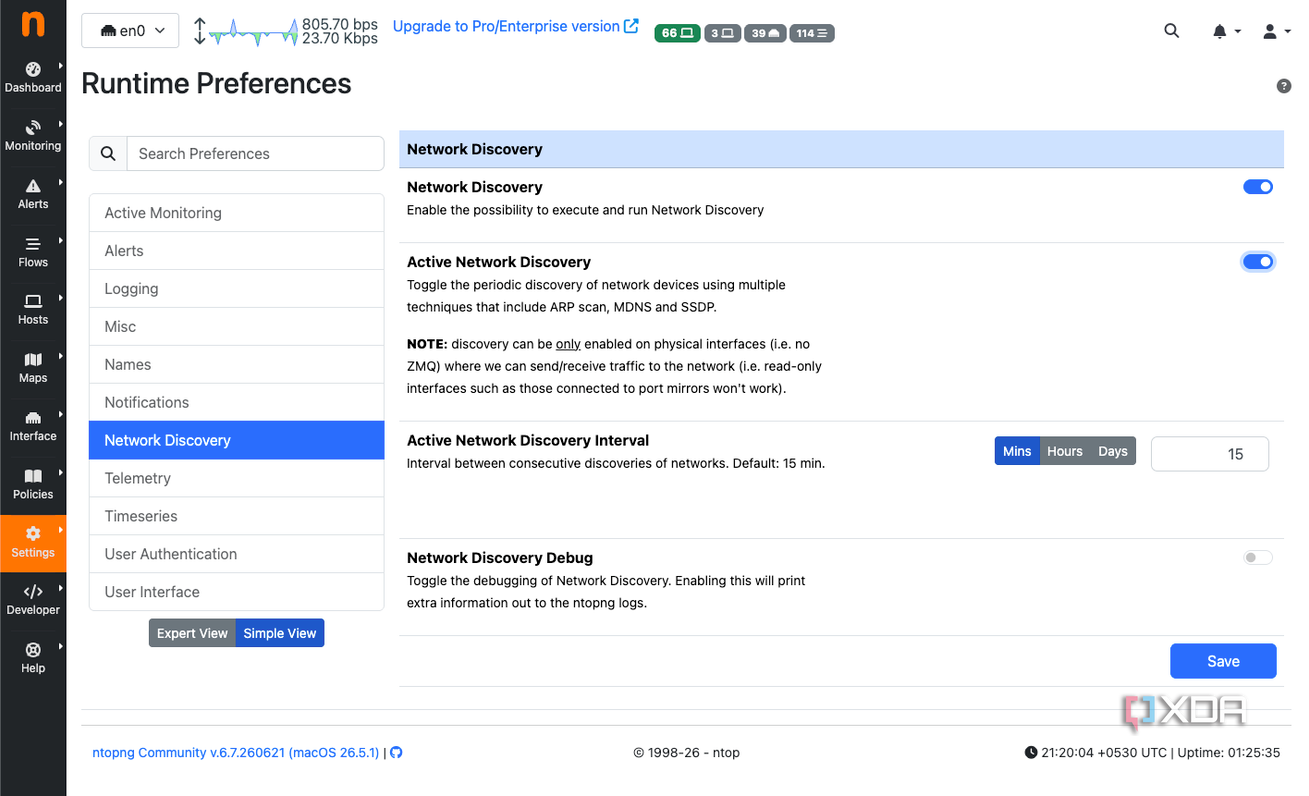
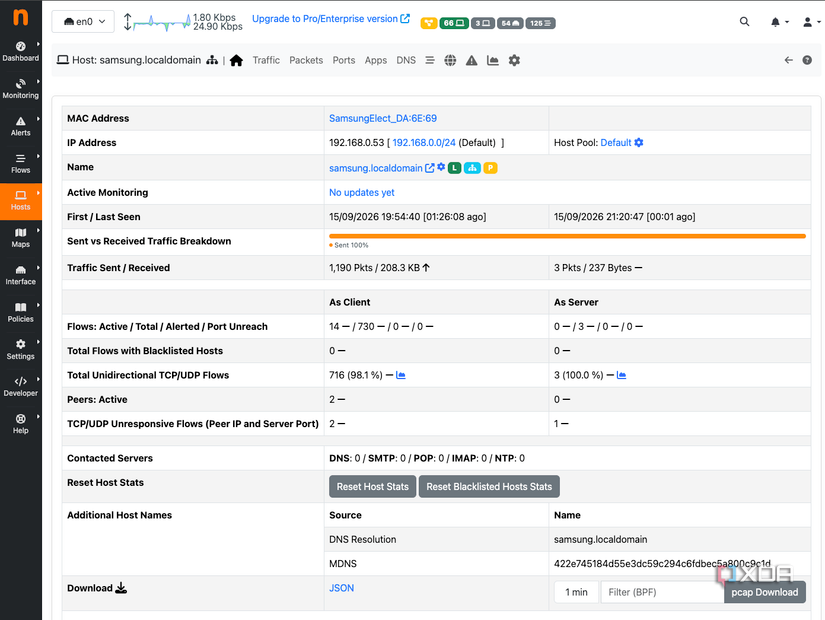
Инструмент работает в пассивном режиме, отслеживая активные хосты, потоки данных и пропускную способность. При наличии поддерживаемого оборудования функциональность можно расширить, однако даже базового представления данных достаточно для контроля домашних IoT-систем. Пользователь может выбрать любое устройство и просмотреть историю его активности, протоколы передачи данных и открытые соединения, что позволяет точно определить, когда именно гаджет выходил в сеть и какие ресурсы запрашивал.
Анализ подозрительного трафика IoT-устройств
Ситуация с телевизором LG наглядно демонстрирует необходимость такого контроля. В режиме ожидания любое значительное сетевое обращение, помимо редких проверок обновлений ПО, вызывает подозрения. ntopng позволяет фиксировать точные пункты назначения и объемы данных, передаваемых с телевизора или других устройств, таких как смарт-колонки и камеры видеонаблюдения.
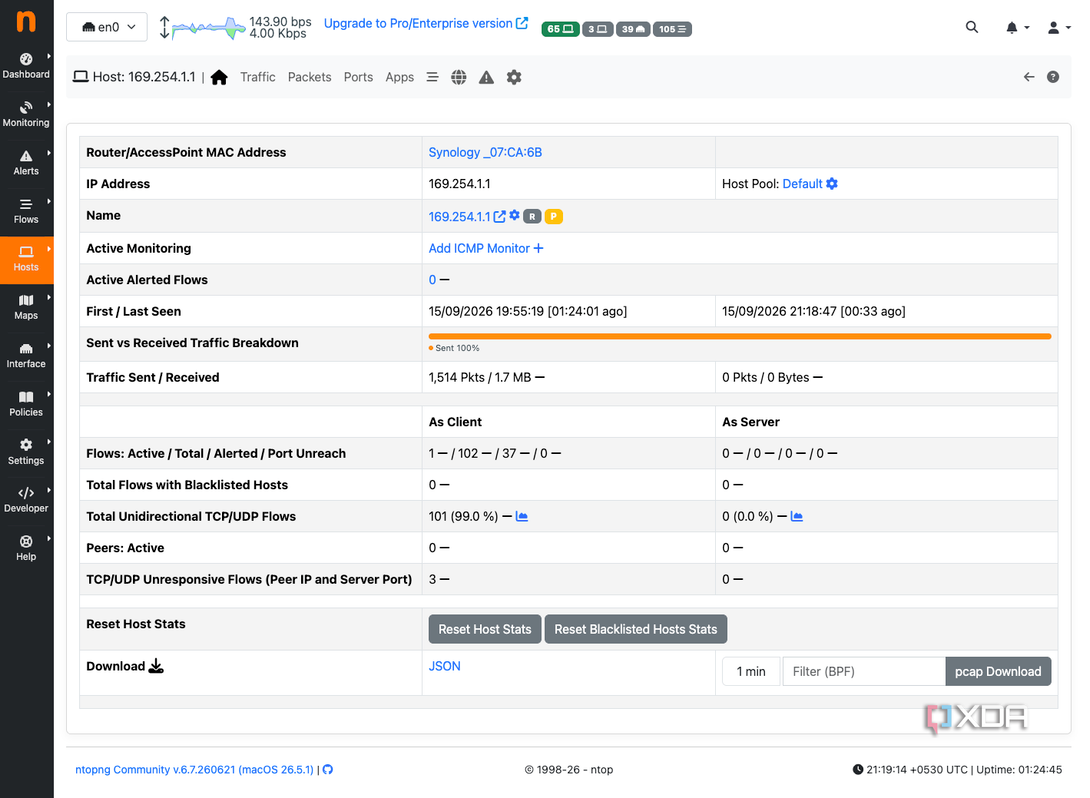
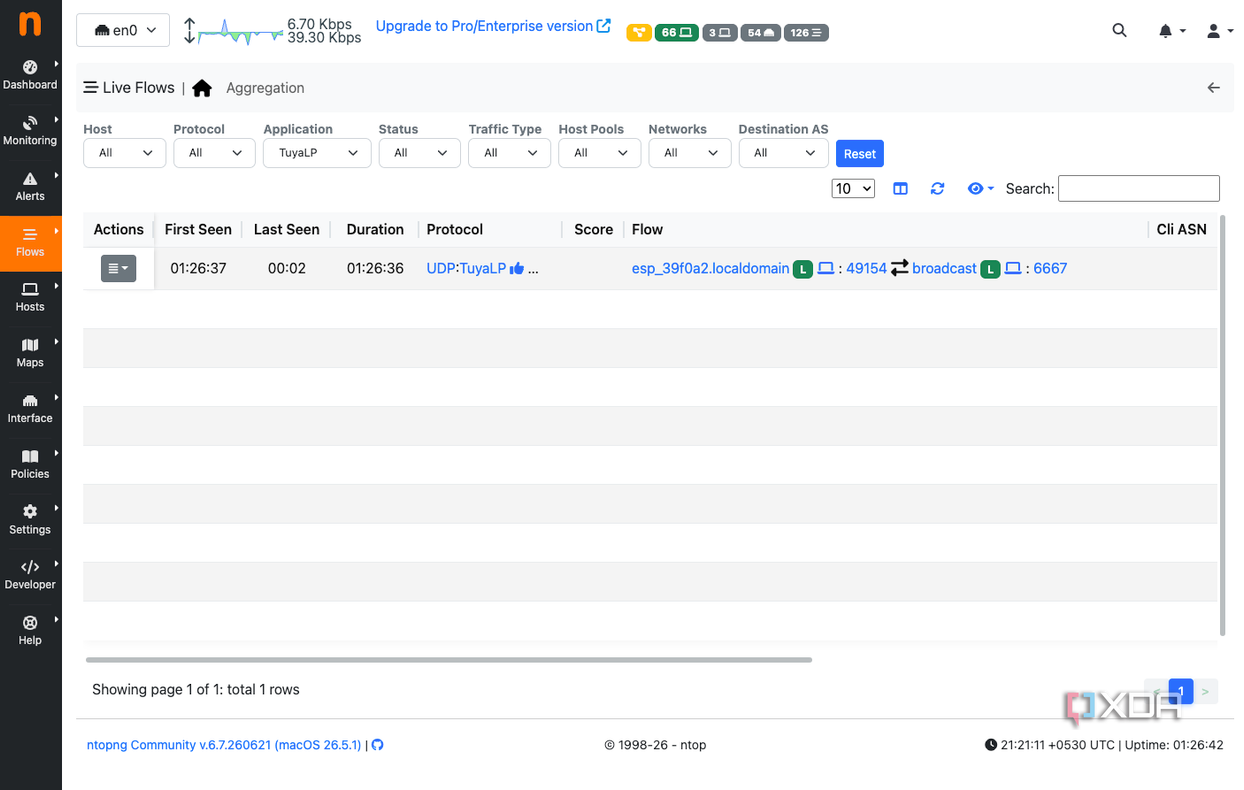
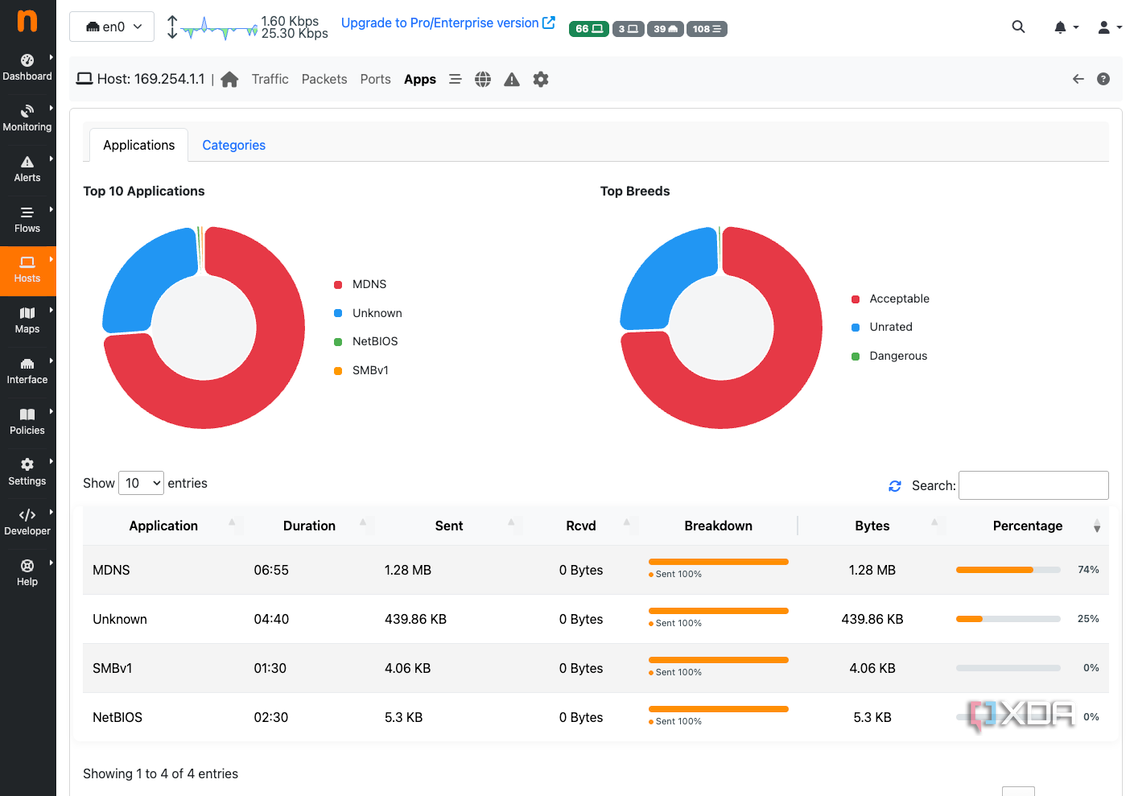
Система идентификации трафика в ntopng опирается на движок nDPI, который распознает протоколы конкретных приложений. Это дает возможность отличить легитимную передачу мультимедиа с NAS-сервера от несанкционированной активности. Наличие истории сетевых событий помогает выявить аномалии, например, ночную передачу сотен мегабайт данных с камеры, что может быть признаком подозрительной активности.
Настройка системы мониторинга и оповещений
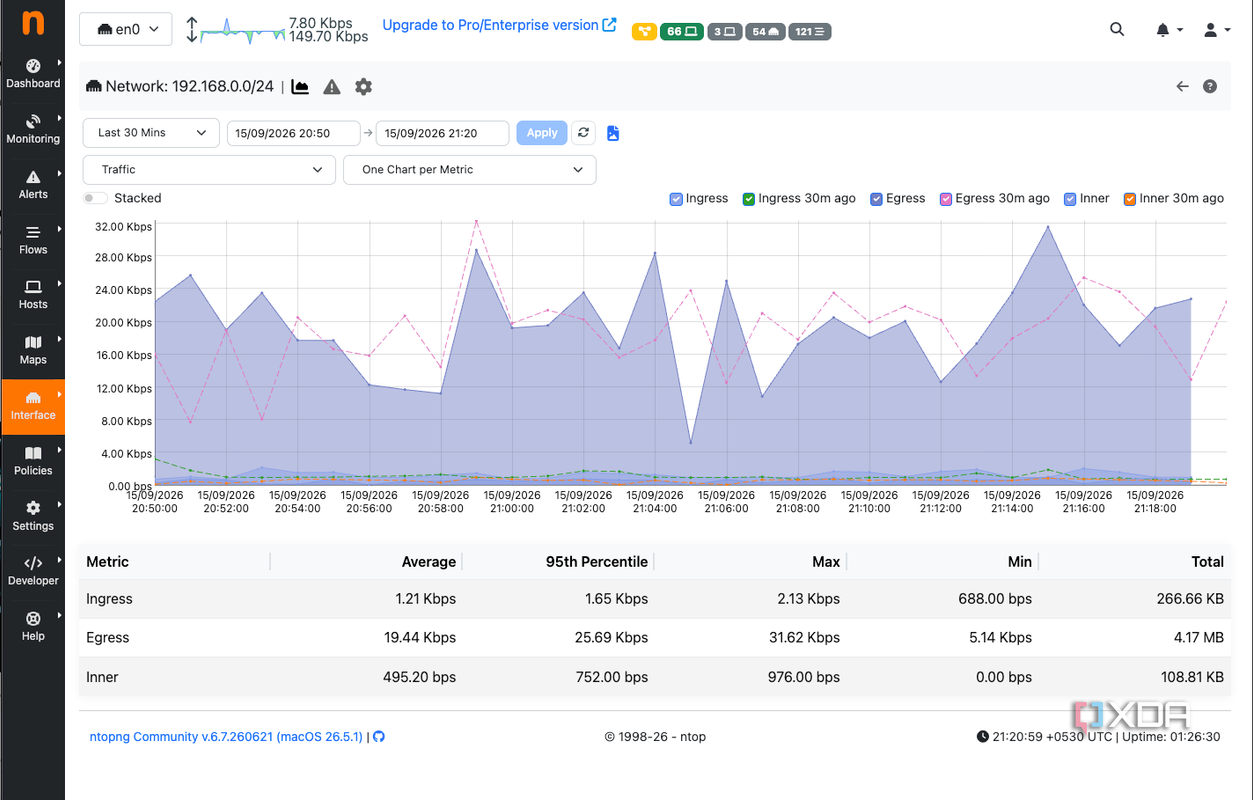
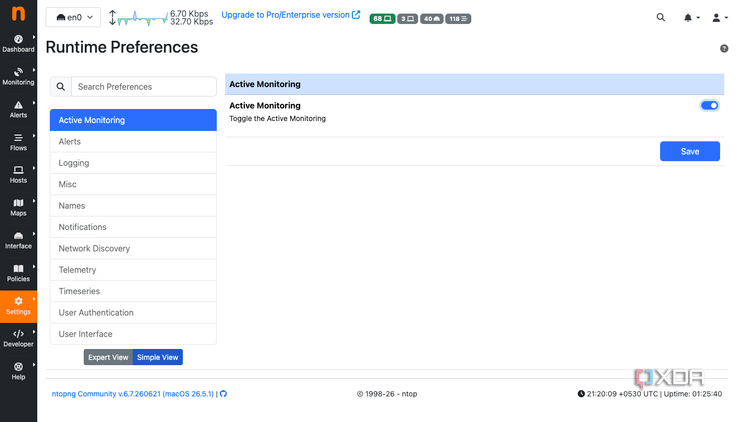
ntopng поддерживает режим активного мониторинга, сохраняя историю трафика, что позволяет обращаться к данным только в случае необходимости диагностики. Пользователям доступны расширенные функции:
- Анализ потоков: детальное изучение взаимодействия между двумя хостами, включая длительность сессий и используемые протоколы.
- Настройка оповещений: автоматические уведомления о появлении в сети новых устройств или о превышении заданных объемов трафика.
В современных условиях 2026 года невозможно слепо доверять каждому подключенному к интернету устройству. Использование инструментов типа ntopng не дает прямого контроля над программным обеспечением телевизора, но позволяет видеть реальную картину сетевых коммуникаций и принимать обоснованные решения на основе полученных фактов.
Глубокая аналитика и возможности визуализации
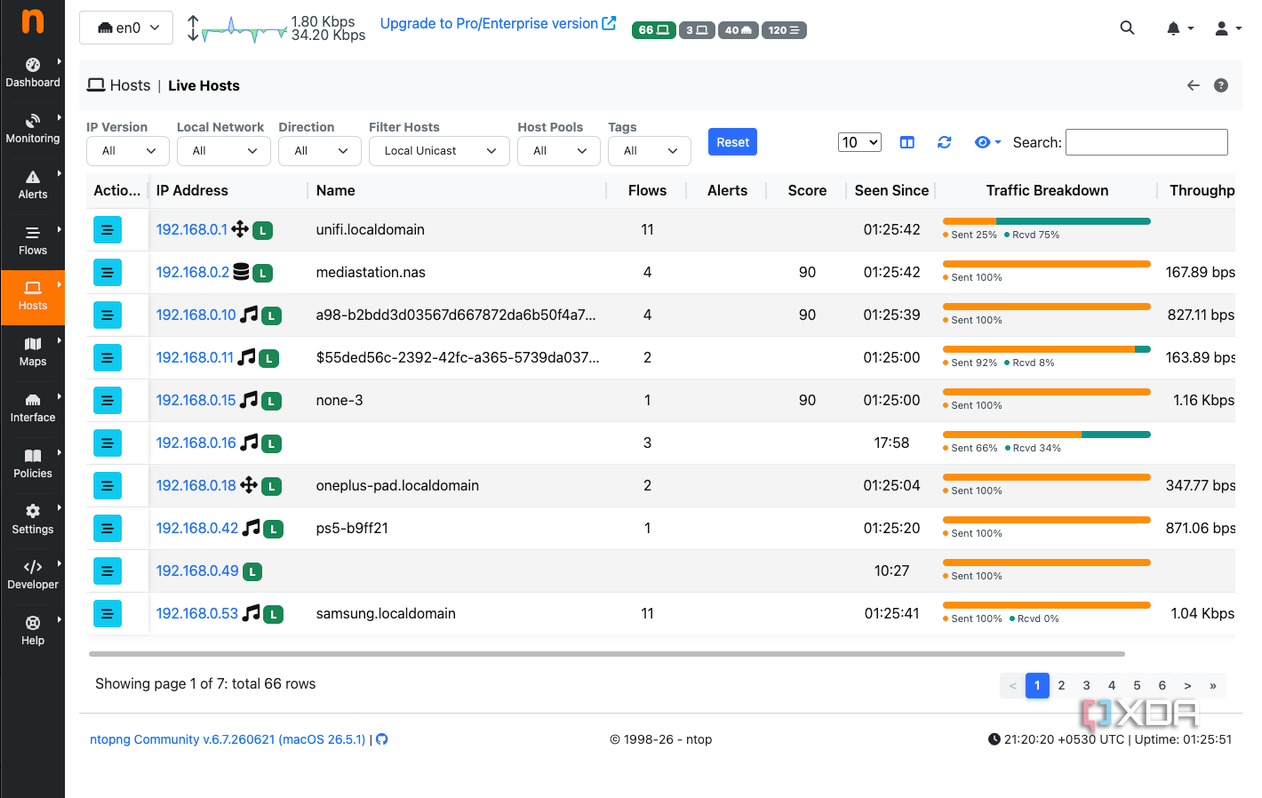
Для пользователей, желающих детально разобраться в сетевой инфраструктуре, ntopng предлагает гораздо больше, чем просто базовое отображение трафика. Инструмент предоставляет возможность не только наблюдать за текущим состоянием, но и «отматывать» время назад, чтобы в точности увидеть, когда конкретное устройство было активно и какие именно операции оно совершало. Эта функция ретроспективного анализа является ключевой для выявления скрытых процессов.
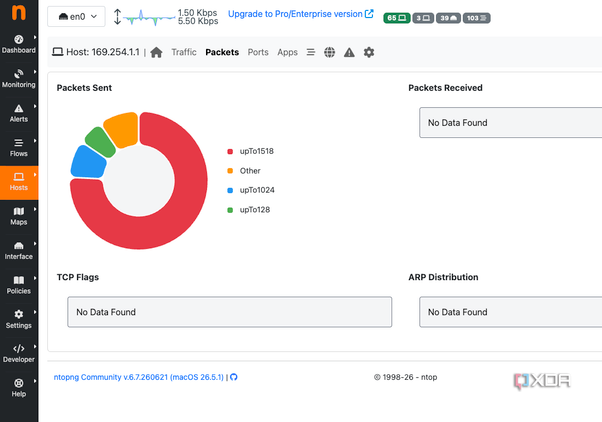
Хотя аппаратное обеспечение среднего домашнего пользователя зачастую не поддерживает захват потоков данных напрямую с сетевого оборудования (например, через зеркалирование портов), основной упор на «хостовое» представление (host view) в ntopng позволяет эффективно компенсировать этот недостаток. Пользователь получает исчерпывающую информацию: от времени последней активности до того, какие именно порты и соединения в данный момент открыты у подозрительного устройства.
Идентификация приложений и контроль потоков
Часть работы по обеспечению безопасности сети заключается в точной классификации трафика. Здесь на помощь приходит движок nDPI, который позволяет ntopng распознавать отдельные прикладные протоколы. В отличие от простых систем мониторинга, которые показывают лишь IP-адреса, этот движок дает понимание того, какой именно софт инициирует обмен данными. Это позволяет четко разграничить, например, потоковую передачу музыки с домашнего NAS-сервера и скрытую активность IoT-устройств, отправляющих телеметрию на удаленные серверы.
Более того, функционал системы позволяет заглянуть «внутрь» взаимодействия между узлами с помощью представления потоков (flow view). В нем отображаются:
- Детальные протоколы, используемые для обмена;
- Продолжительность сессии между двумя хостами;
- Точные показатели пропускной способности (throughput) для каждого соединения.
Автоматизация безопасности
Важным преимуществом системы является возможность перехода от режима постоянного ручного наблюдения к модели «настроил и забыл». Инструмент позволяет сохранять исторические данные, обеспечивая доступ к статистике даже спустя долгое время. При необходимости можно настроить систему уведомлений, чтобы оперативно узнавать о двух критических событиях:
- Появлении в сети нового, ранее не идентифицированного устройства.
- Передаче через сеть необычно больших объемов данных, что может свидетельствовать о компрометации оборудования или утечке данных.
В современных условиях 2026 года концепция «умного дома» сталкивается с неизбежным компромиссом между удобством и приватностью. Многие устройства проектируются с учетом необходимости постоянной связи с внешними сервисами, которые находятся вне контроля владельца. Установка ntopng — это осознанный шаг к возвращению контроля над собственной инфраструктурой. Даже если невозможно изменить логику работы закрытого ПО телевизора или камеры, наличие объективной картины сетевой активности позволяет принимать взвешенные решения о том, каким устройствам стоит разрешить доступ в интернет, а какие — изолировать от внешней сети.