Использование частных mesh-VPN сетей, таких как Tailscale, NetBird или ZeroTier, часто сталкивается с одной проблемой: невозможностью доступа к устройствам, на которые нельзя установить соответствующий программный клиент. Решением этой задачи становится превращение сетевого хранилища (NAS) в субсетевой маршрутизатор. Это позволяет удаленно управлять оборудованием, таким как маршрутизаторы, коммутаторы или контроллеры, находясь вне дома.
Организация доступа к устройствам без VPN-клиента
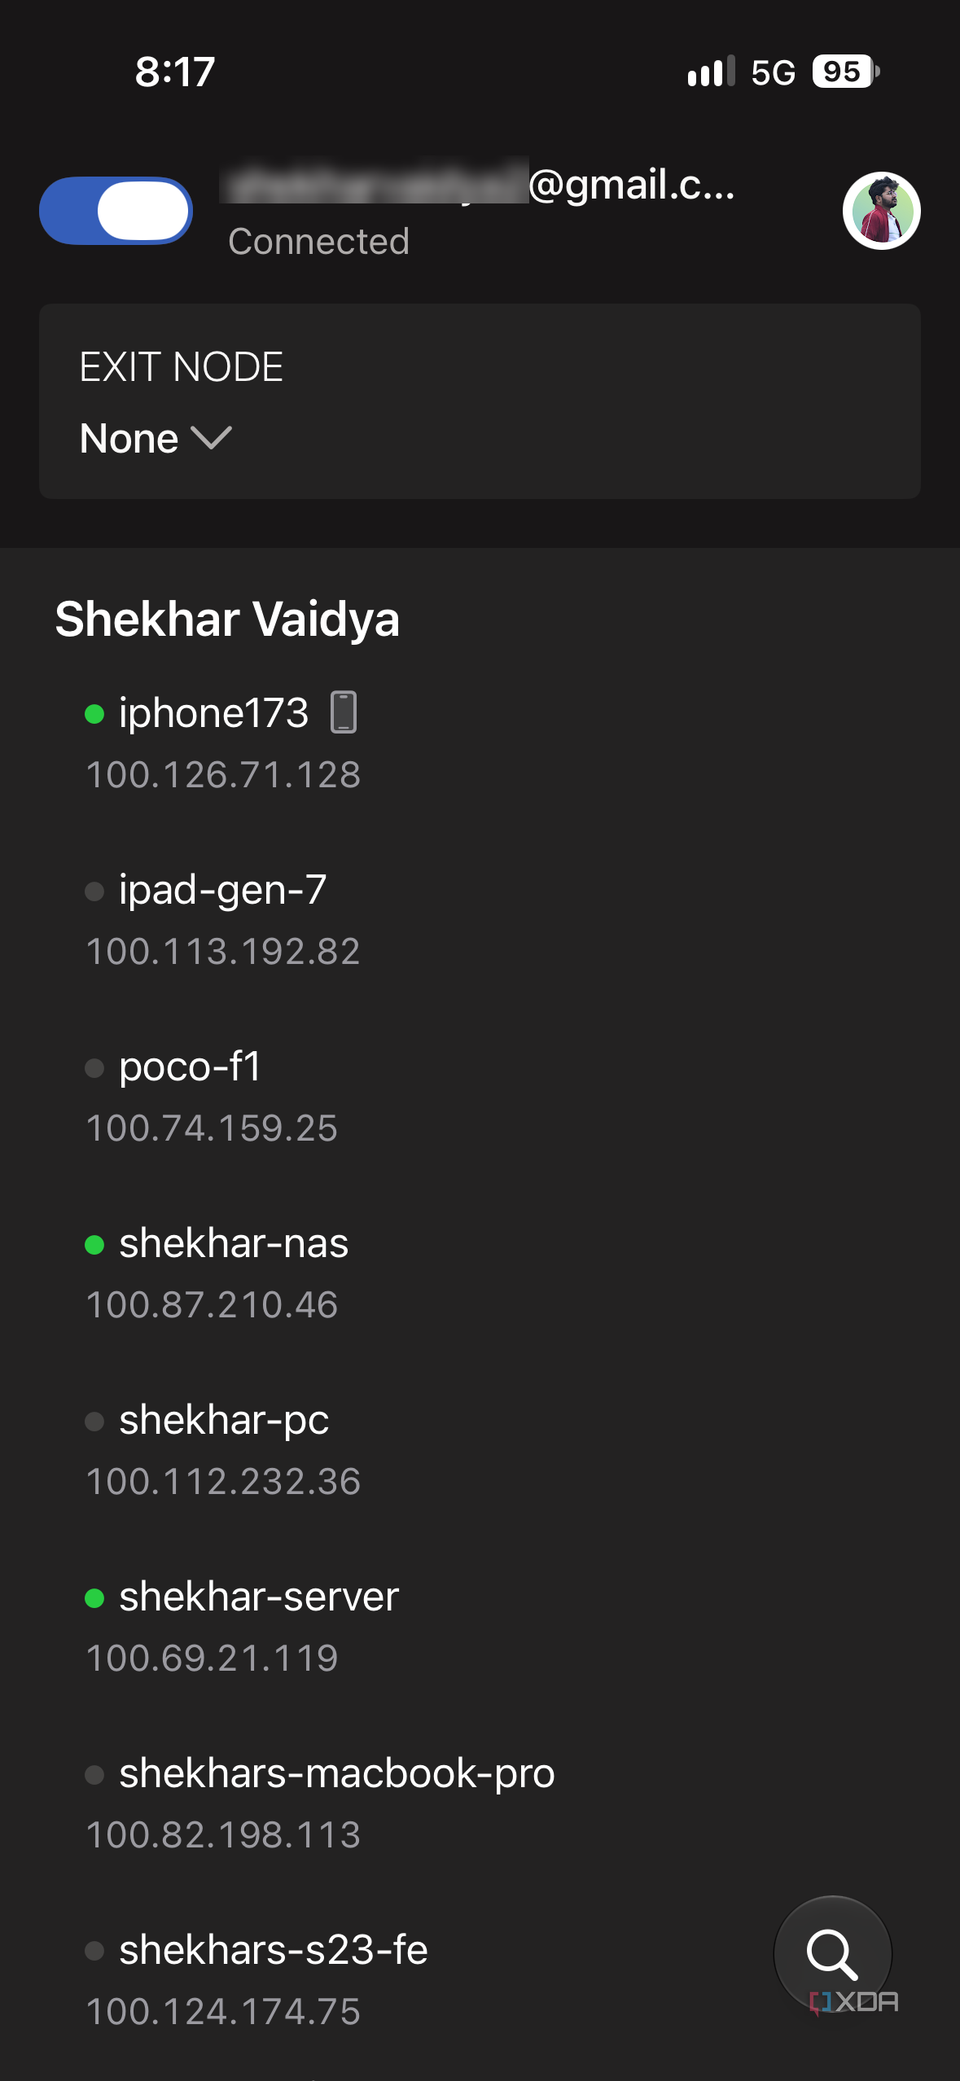
Для реализации этой схемы был использован NAS, выполняющий роль узла Tailscale с функцией рекламирования (анонсирования) маршрутов всей локальной IP-подсети. Домашняя сеть автора включала двух провайдеров, маршрутизатор TP-Link ER605, коммутатор TP-Link SG108E, сервер, NAS, ПК и точку доступа TP-Link Archer C6. Поскольку микроконтроллеры, смарт-устройства и сетевое оборудование не поддерживают установку клиента Tailscale, прямое обращение к ним было невозможно.
Выбор NAS в качестве маршрутизатора был обусловлен его стабильностью. В отличие от домашнего сервера, на котором постоянно проводятся эксперименты, NAS выполняет функцию хранилища данных и работает непрерывно. Наличие официального пакета Tailscale для Synology значительно упростило настройку.
Настройка маршрутизатора и устранение ограничений
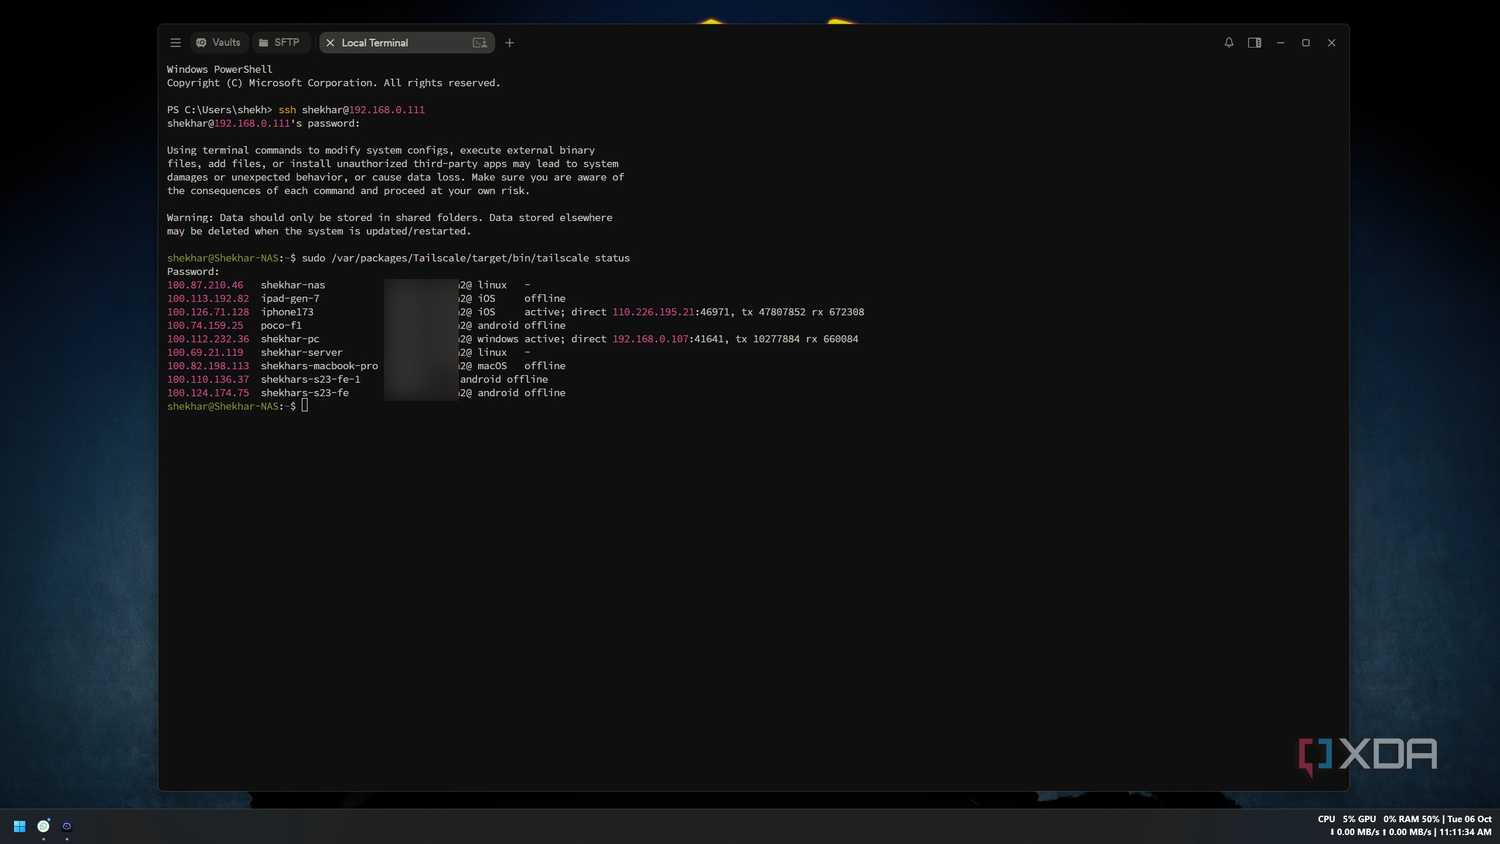
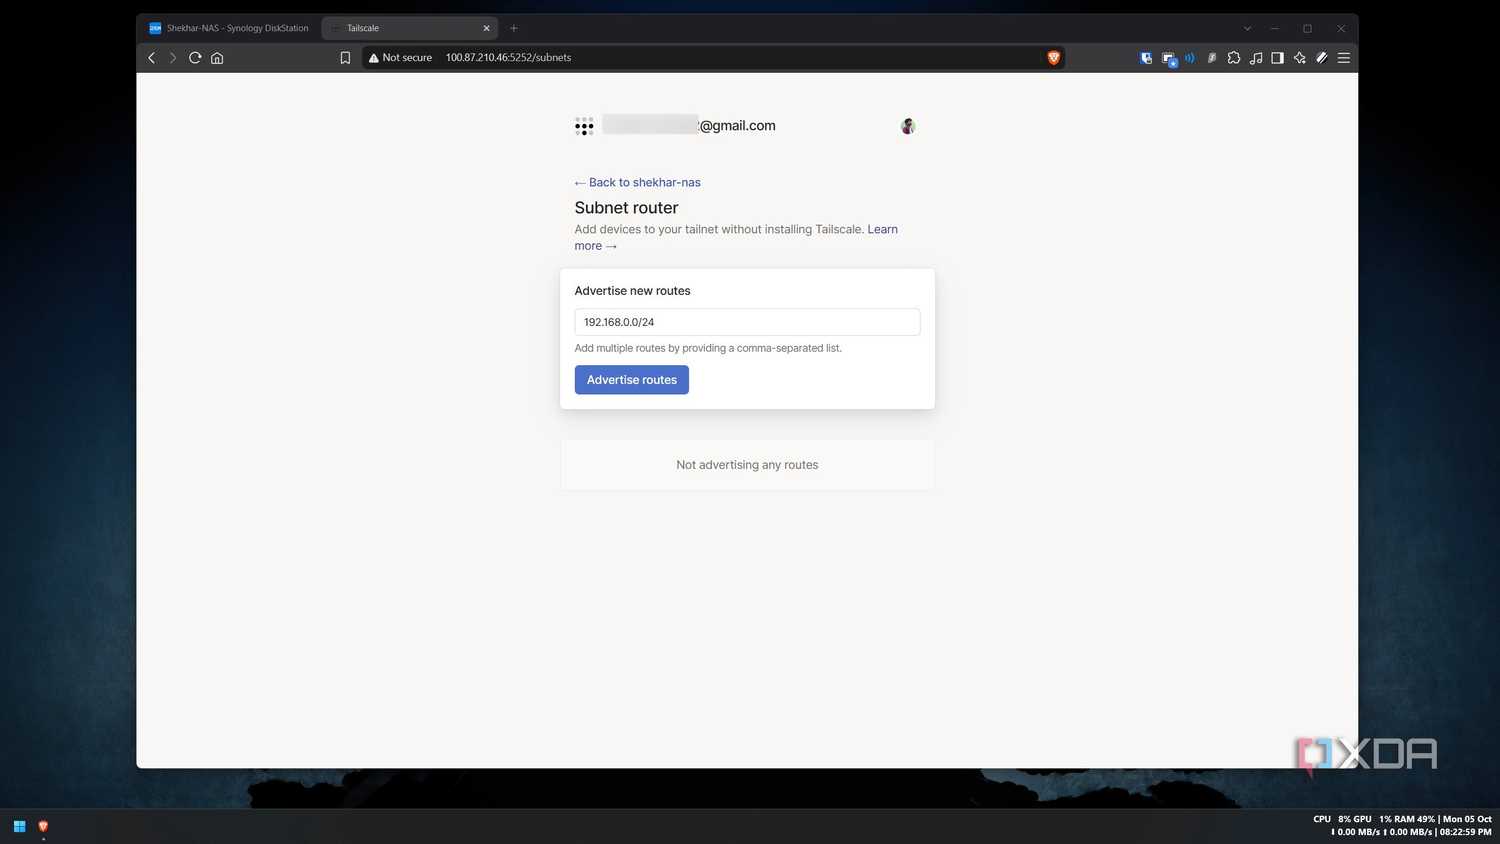
Процесс настройки потребовал обхода некоторых ограничений интерфейса. При использовании веб-интерфейса DSM (DiskStation Manager) страница управления Tailscale по умолчанию была доступна только для чтения. Проблему удалось решить, подключившись к Tailscale с ПК и получив доступ к странице через внутренний IP-адрес VPN-сети. Альтернативным и более быстрым способом является использование SSH-команды tailscale set —advertise-routes=192.168.0.0/24.
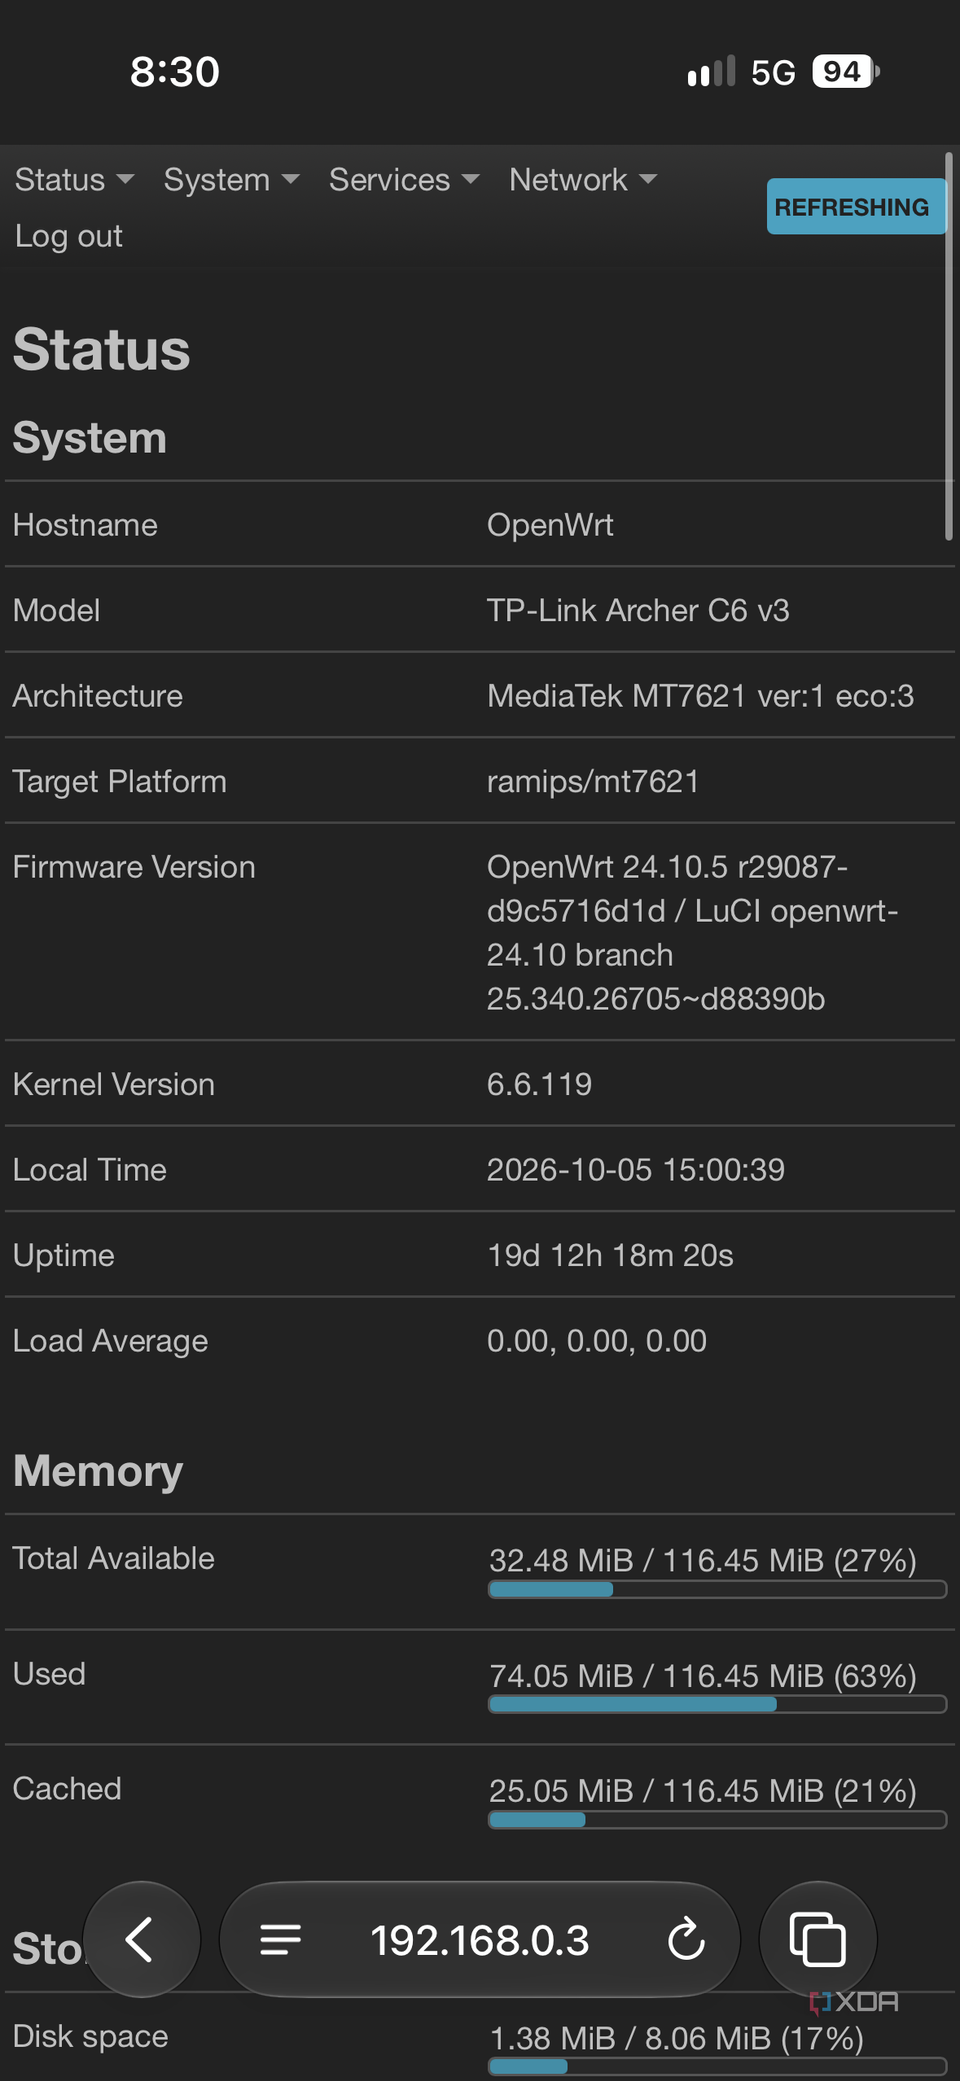
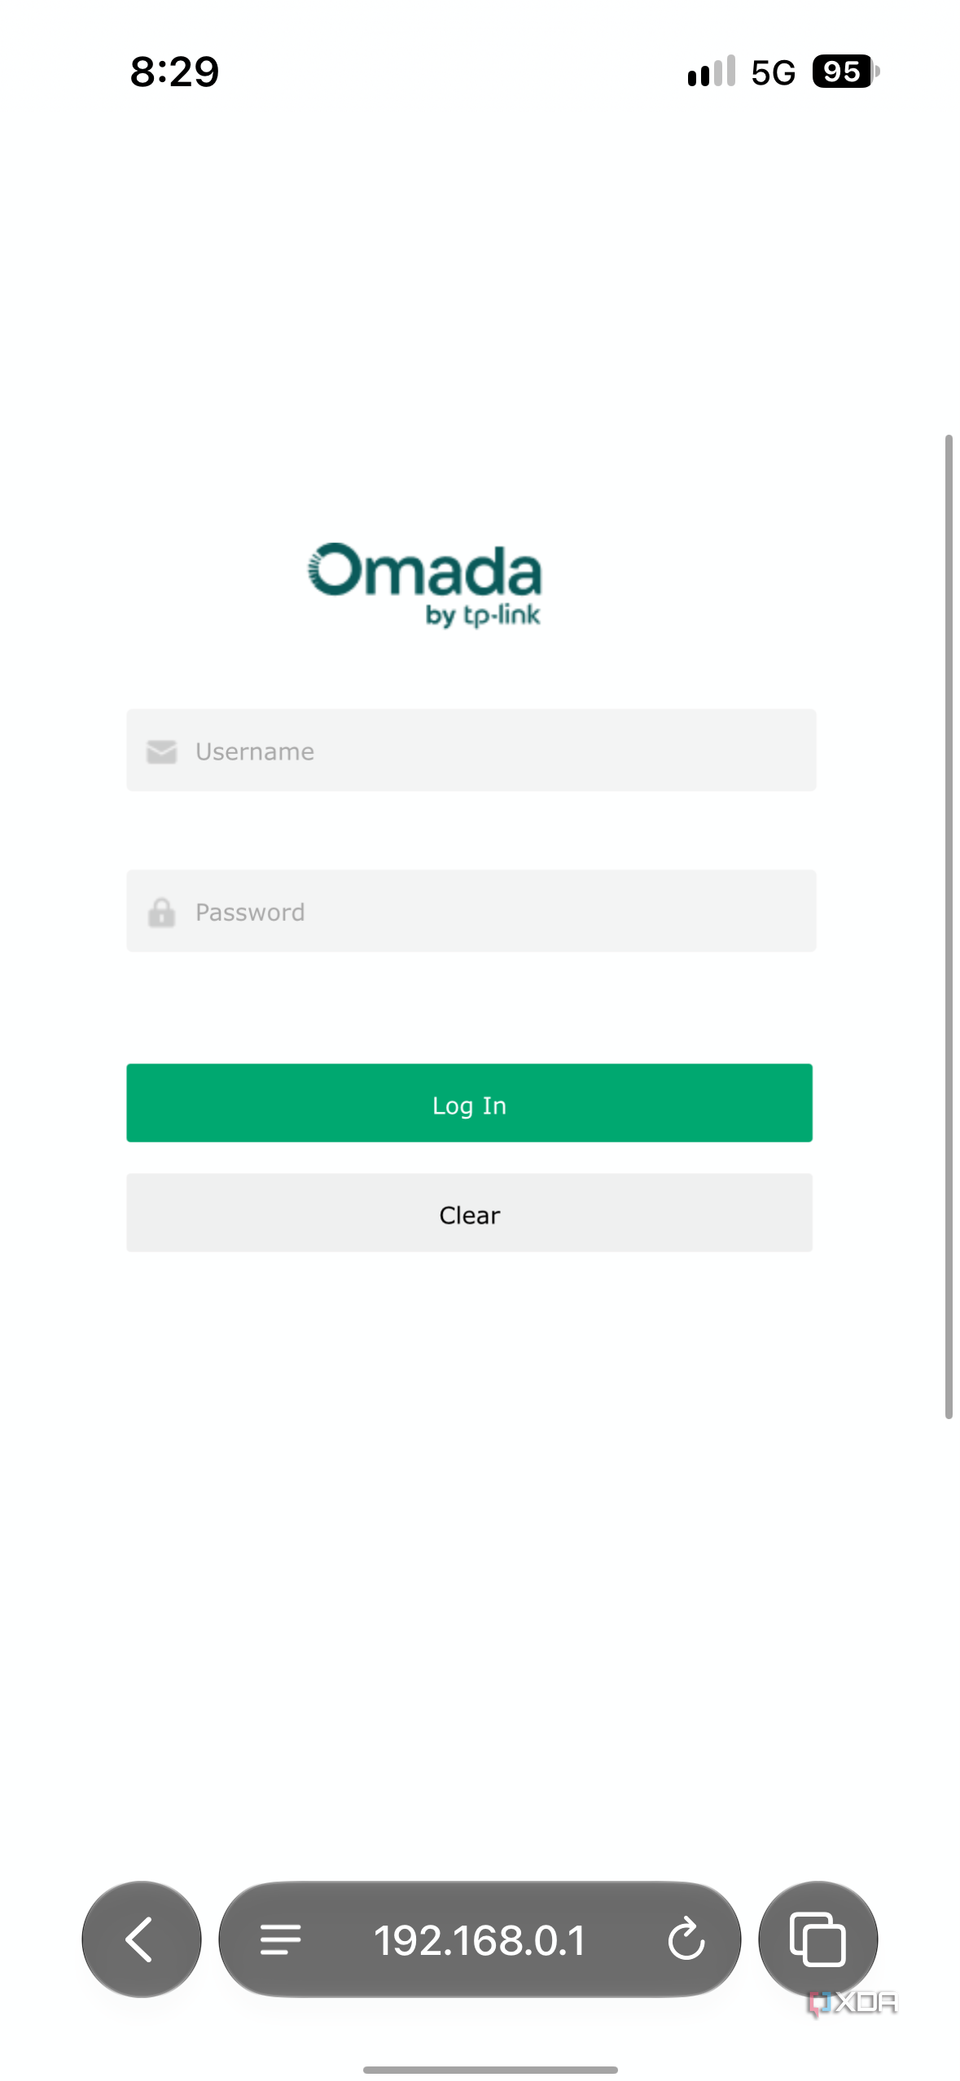
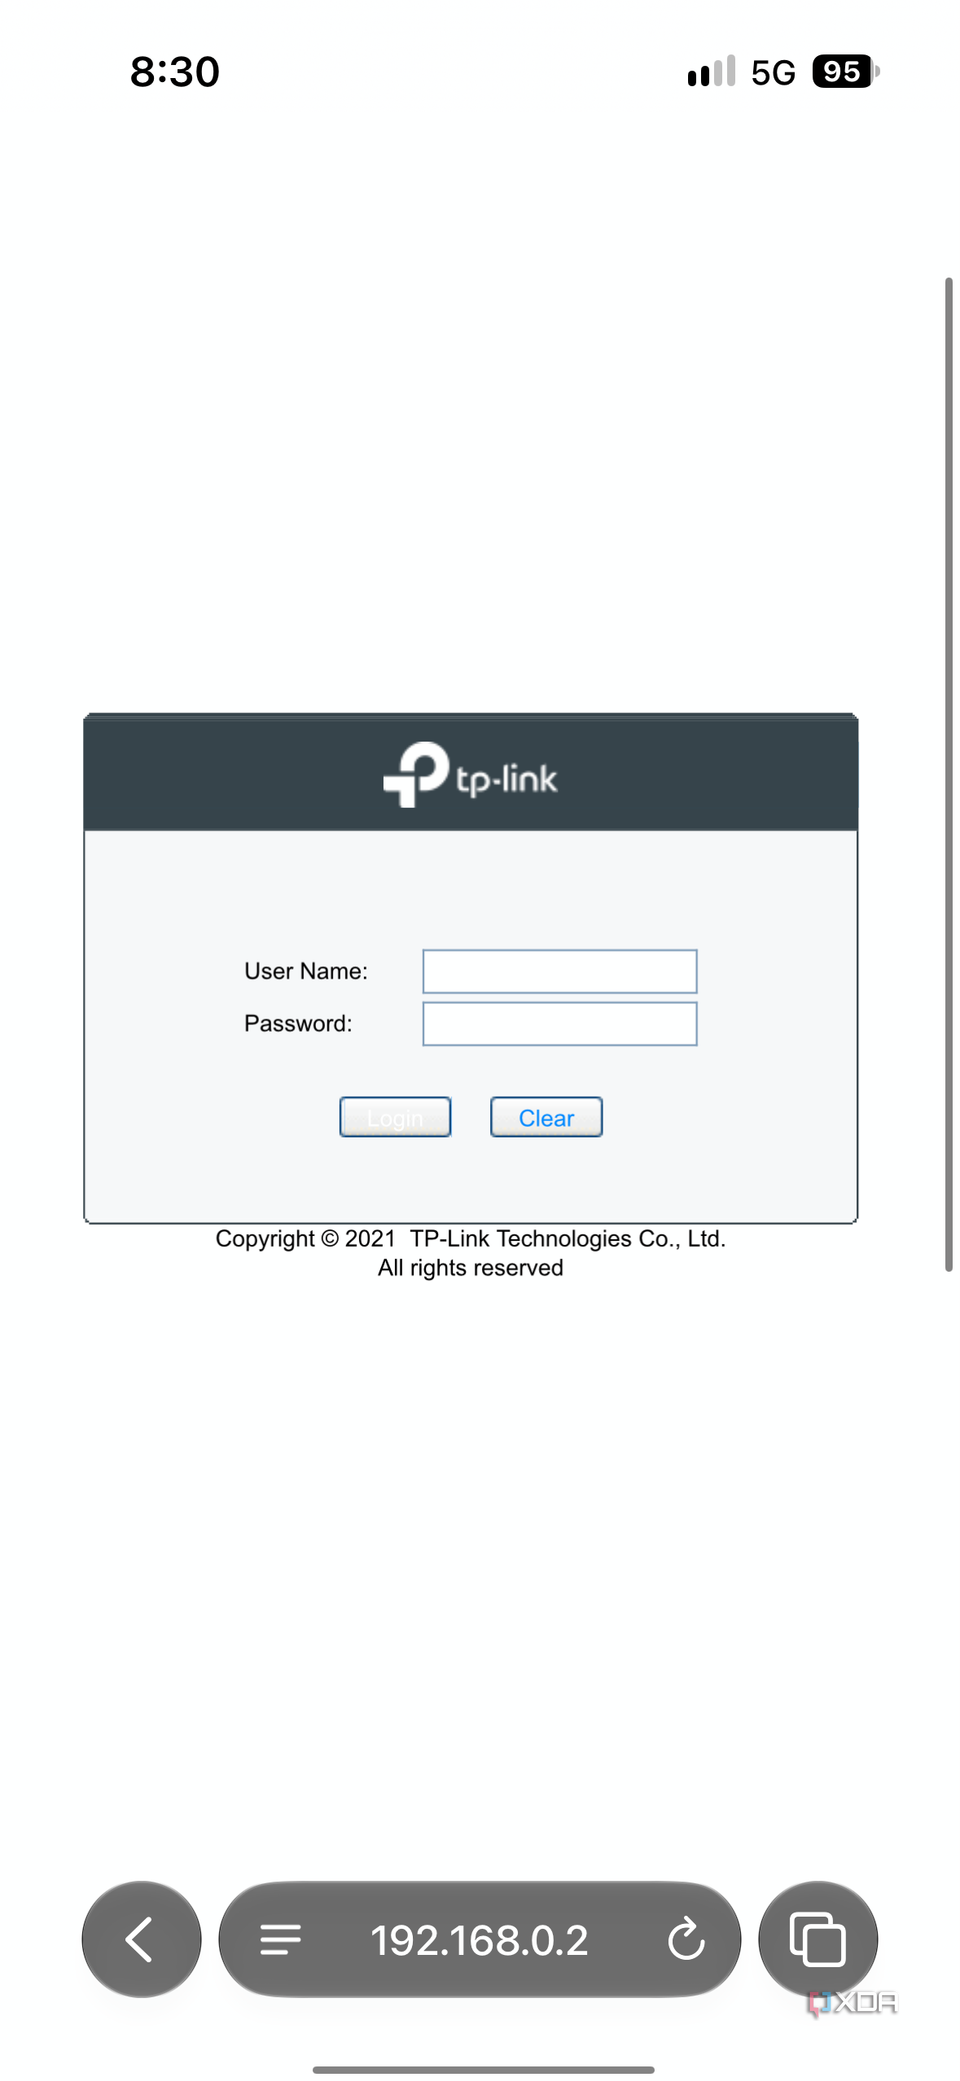
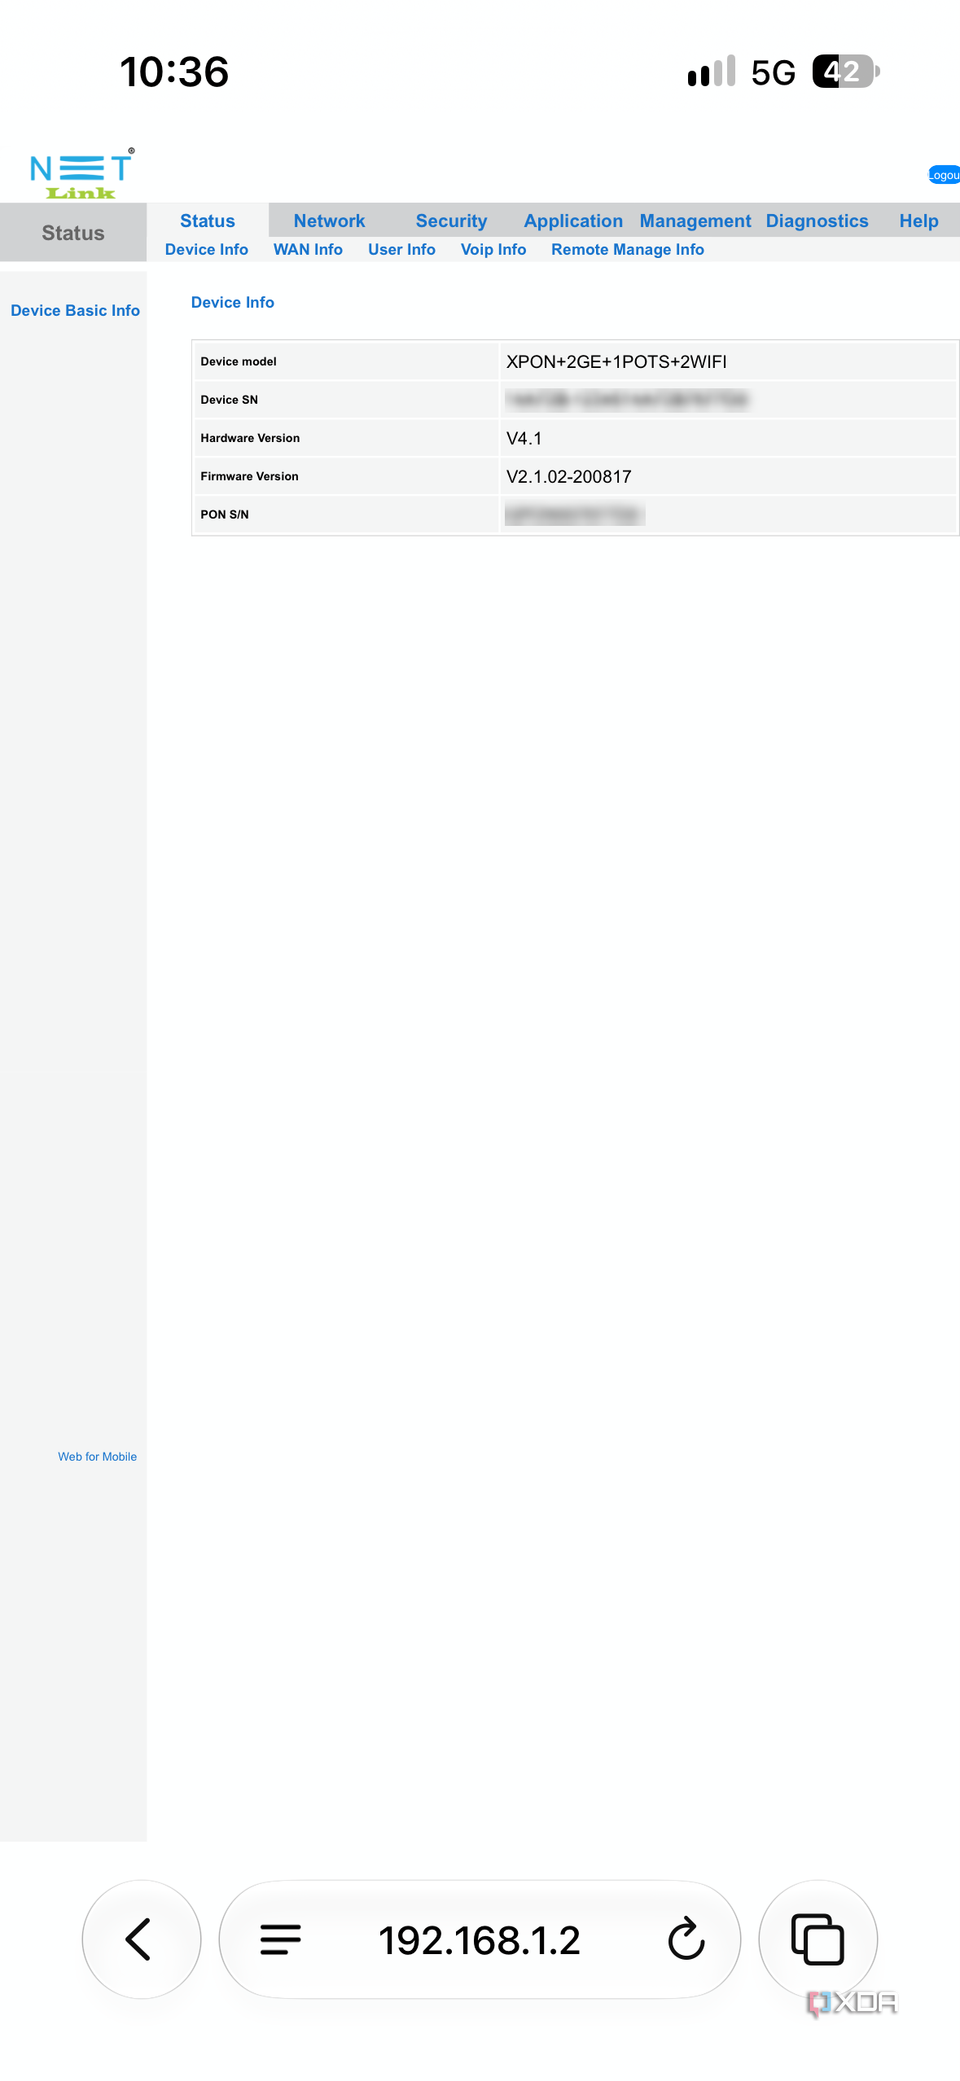
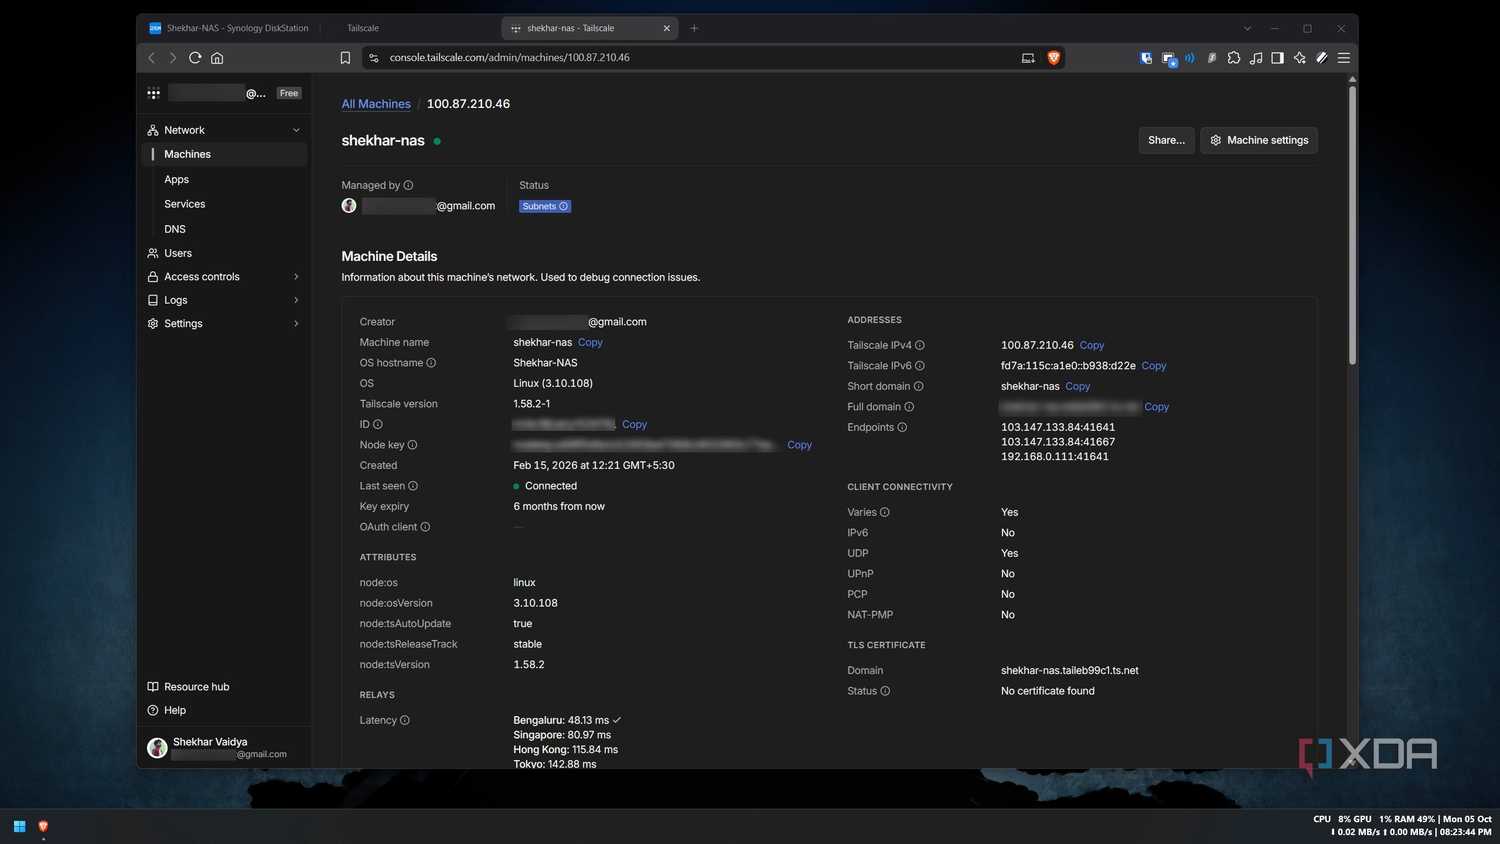
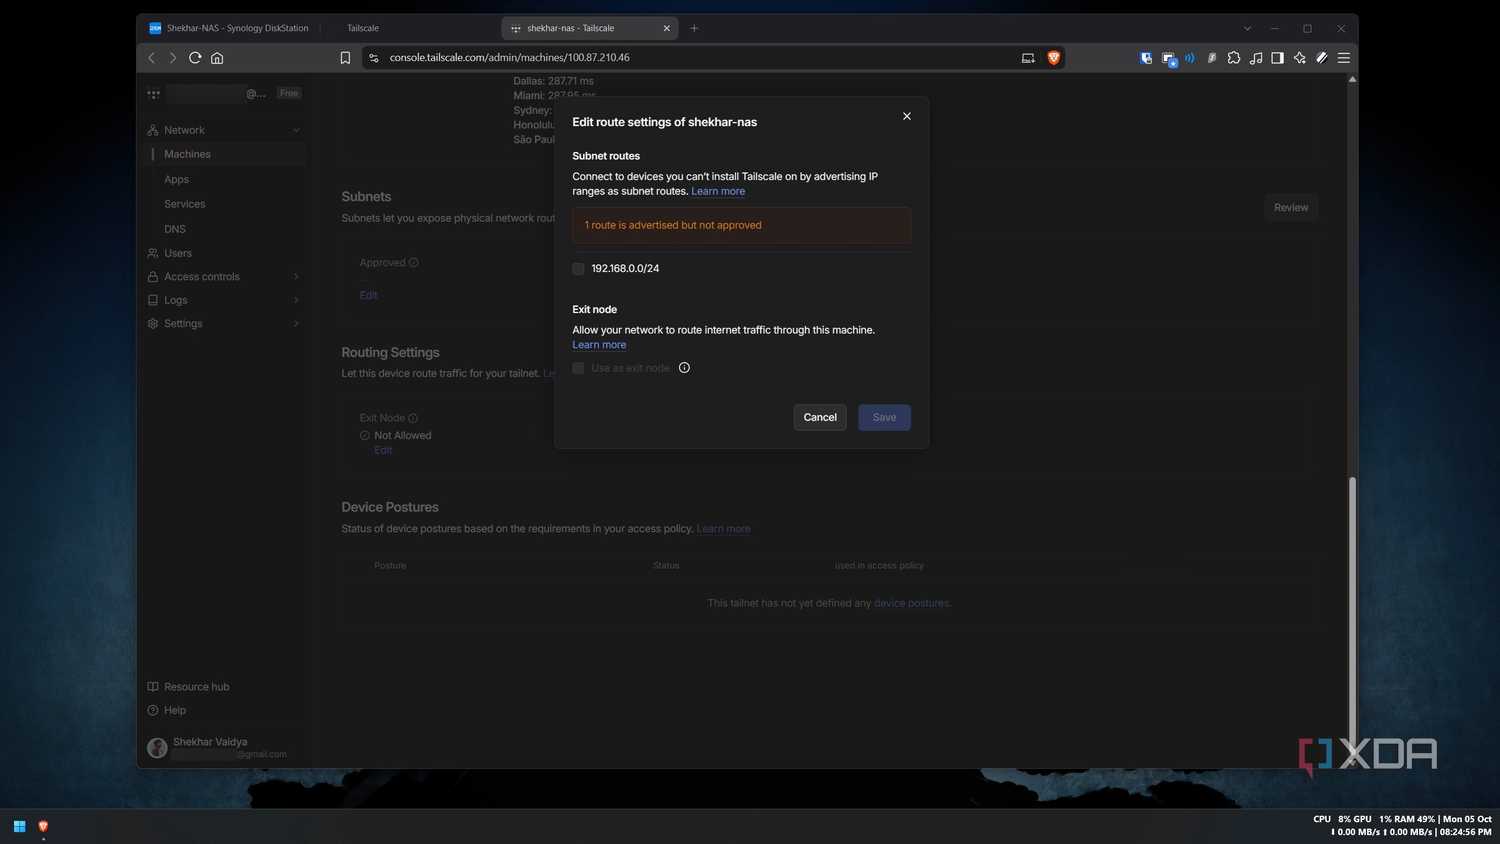
После добавления маршрута необходимо вручную утвердить его в консоли администратора Tailscale. Система позволяет анонсировать не только основную LAN-подсеть, но и сеть ISP ONT (192.168.1.0/24), расположенную на стороне WAN-порта шлюза. Это обеспечивает доступ к страницам управления как TP-Link ER605 (192.168.0.1), так и ONT провайдера (192.168.1.1). Дополнительно была отключена настройка истечения срока действия ключа через шесть месяцев.
Производительность и особенности работы
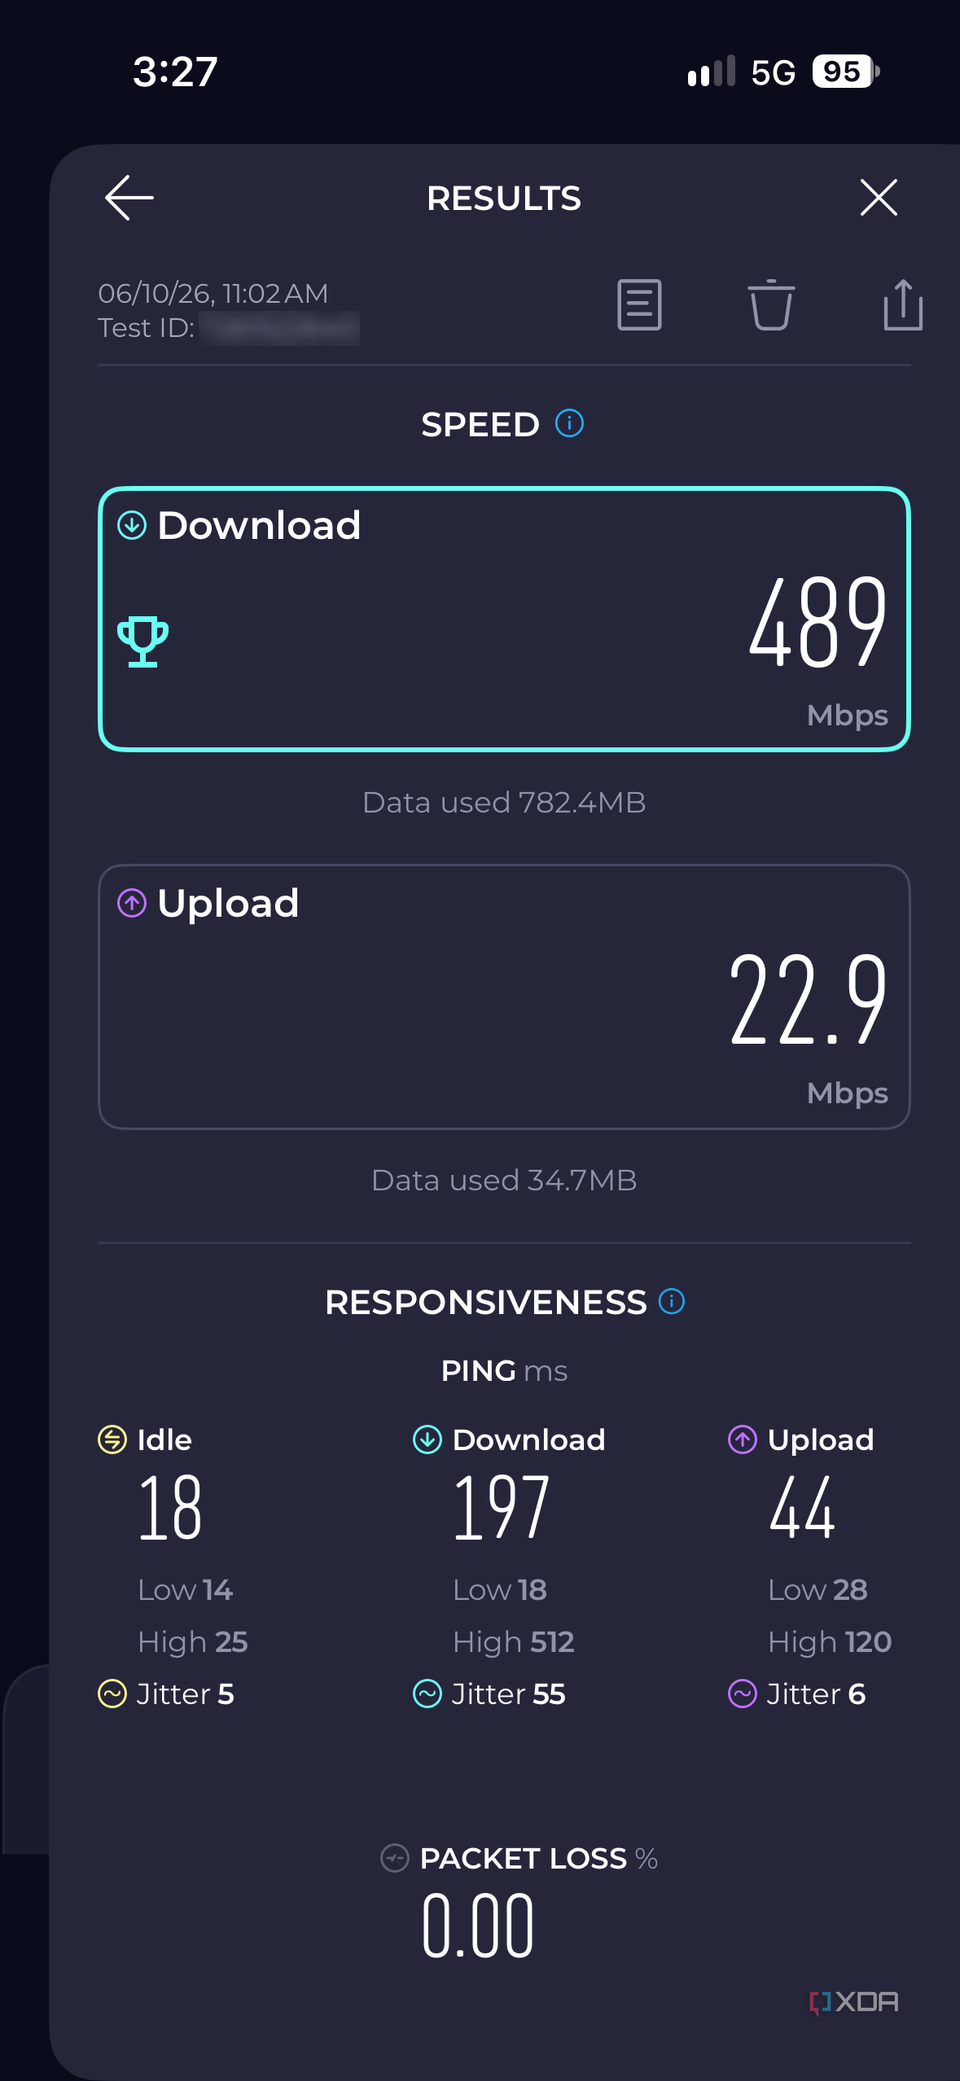
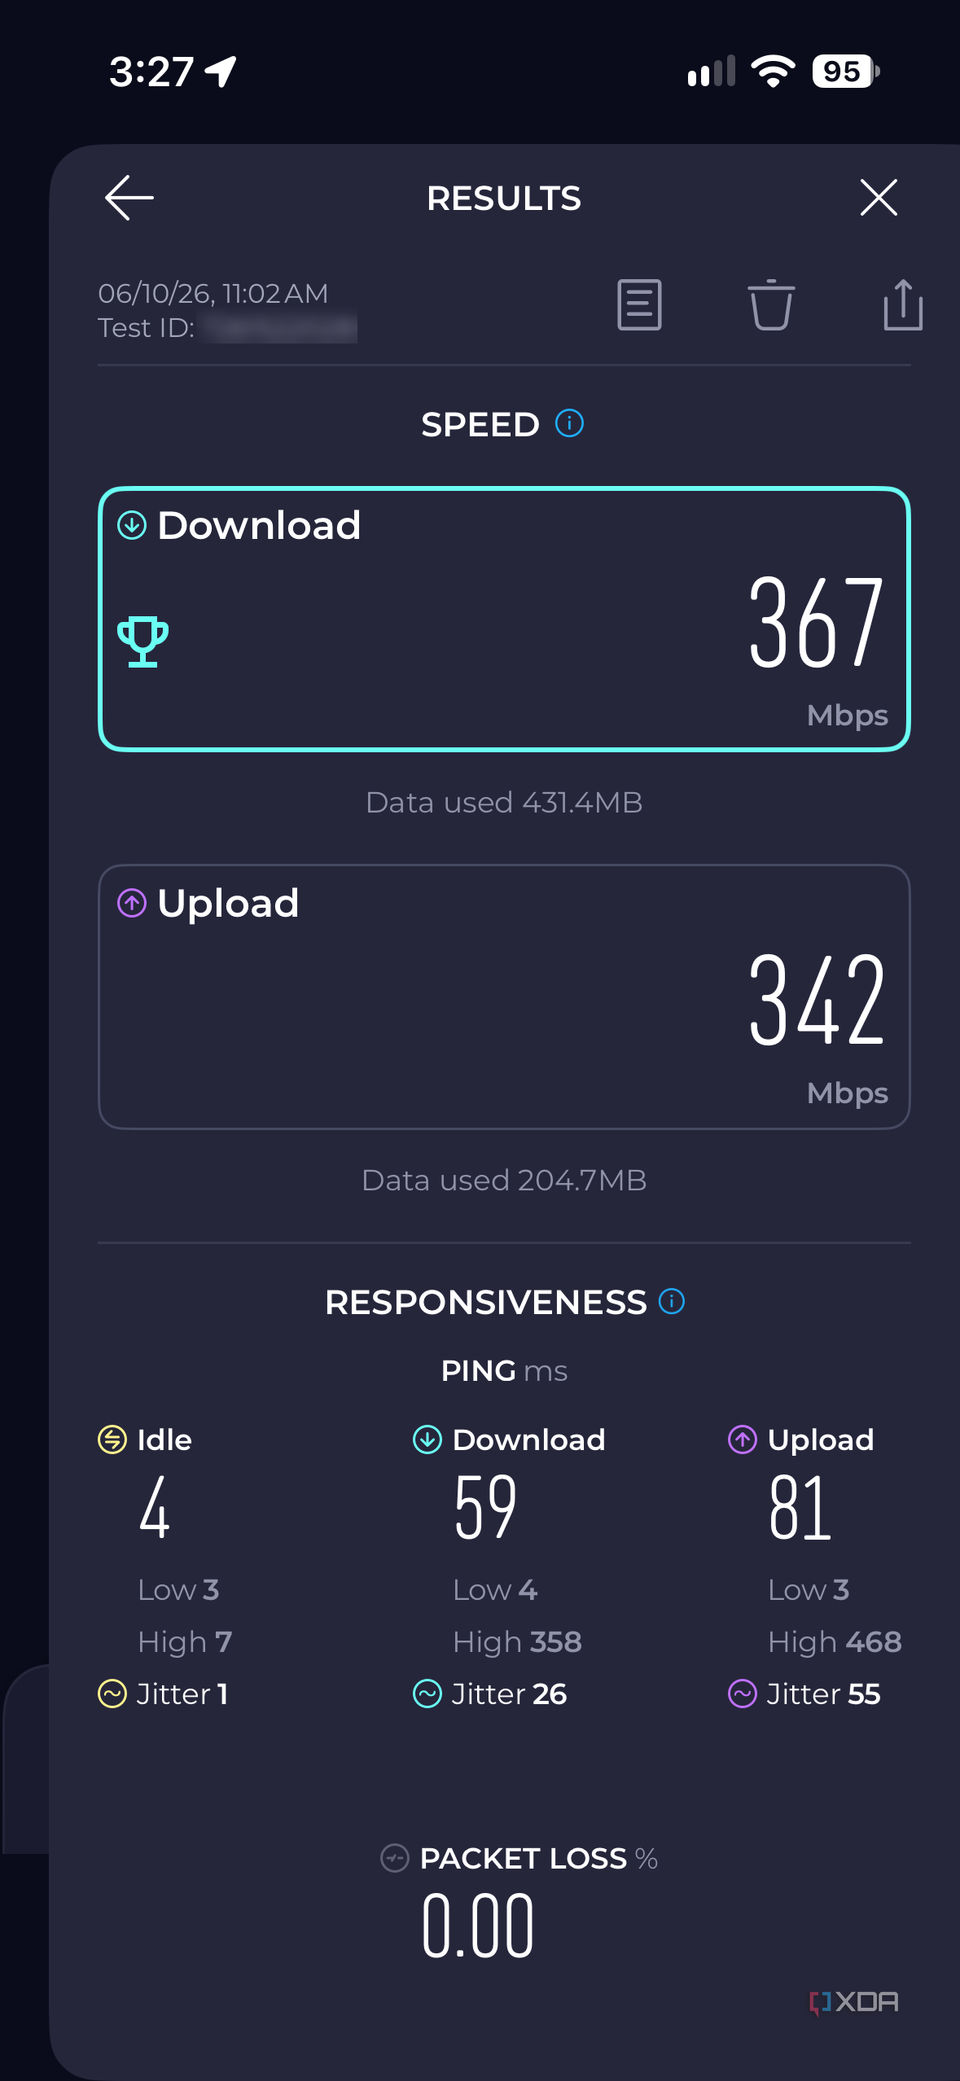
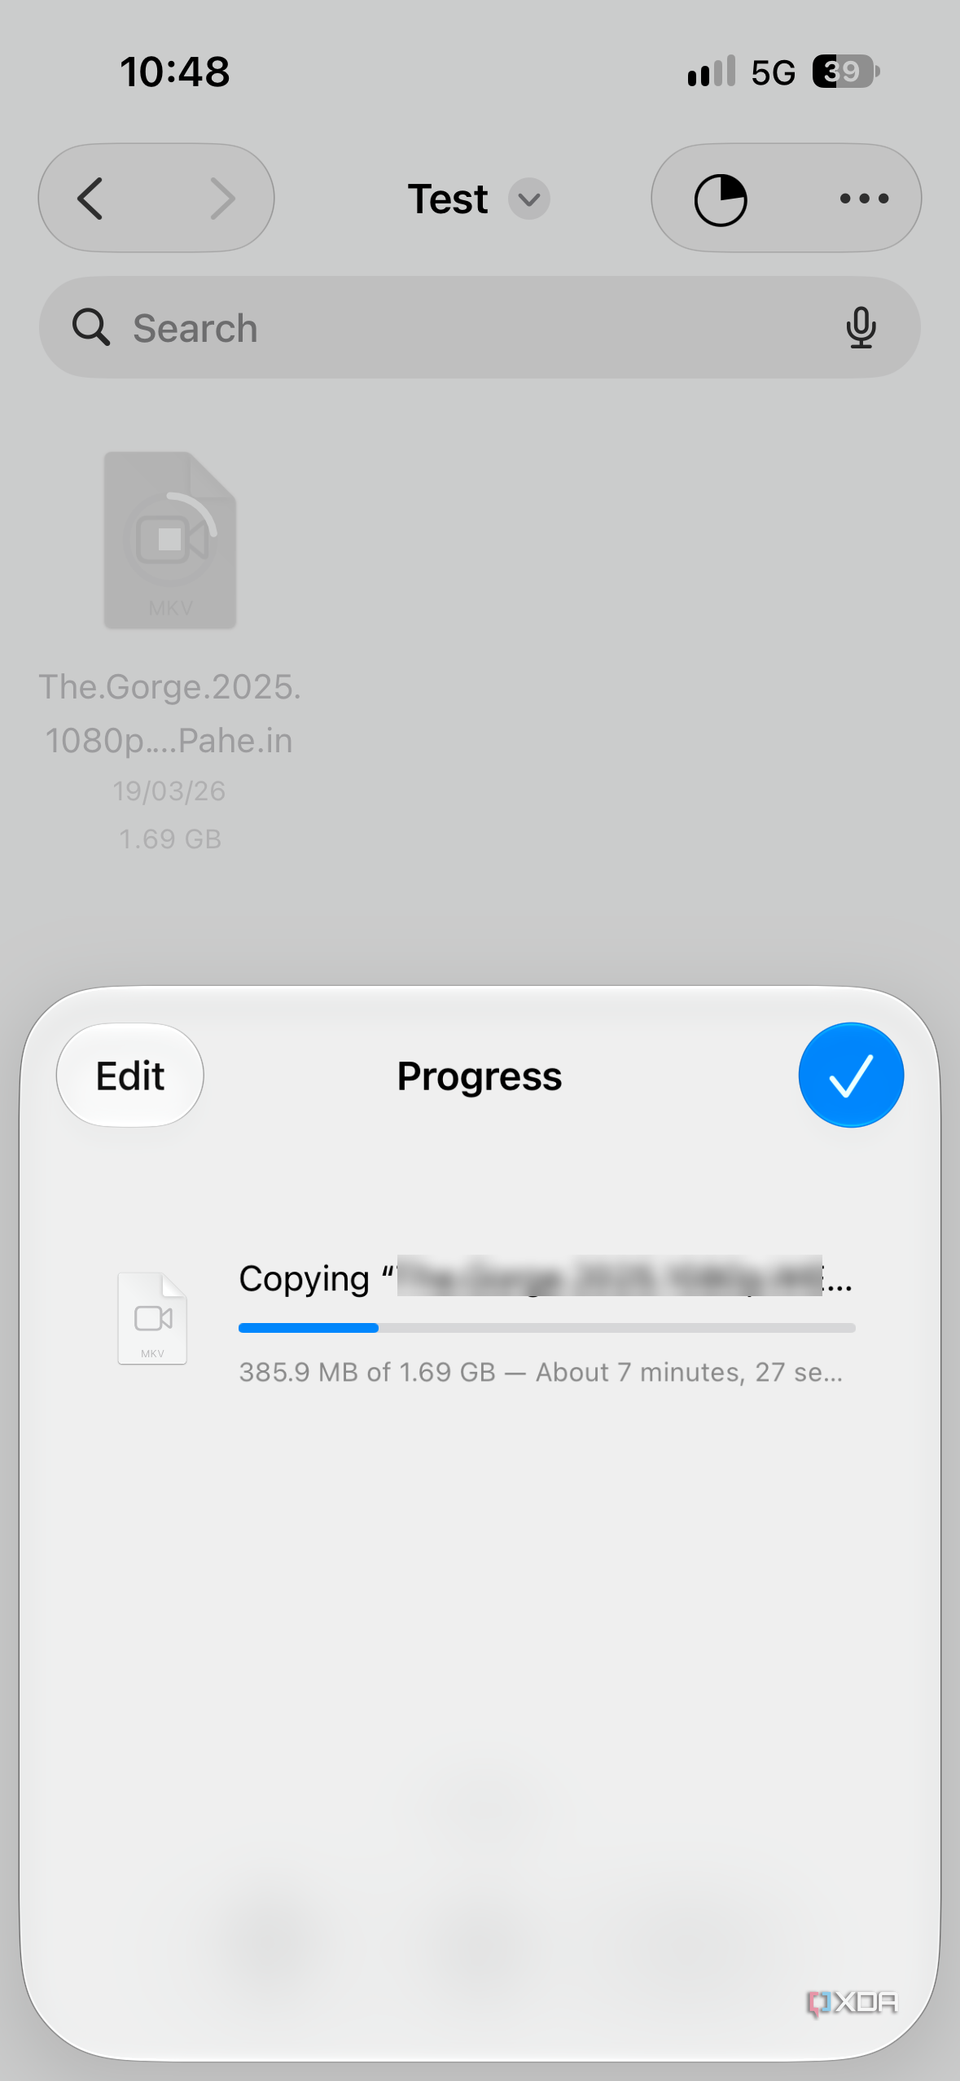
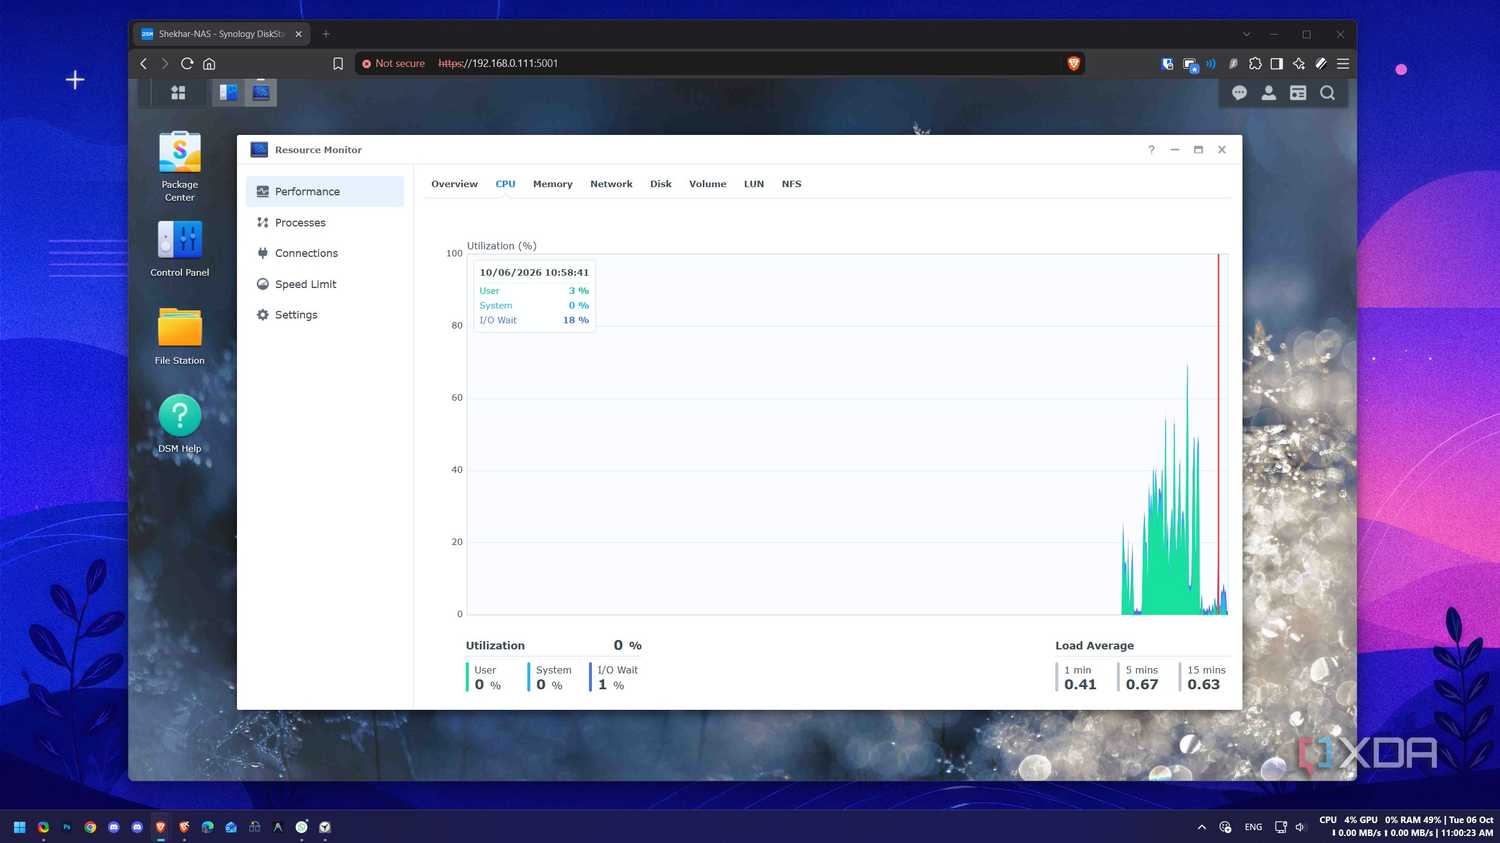
Использование субсетевой маршрутизации сопряжено с определенными издержками. При копировании медиафайла объемом 1,7 ГБ через SMB-шару при активном VPN-соединении на мобильном устройстве (сеть 5G) передача заняла 8 минут 50 секунд. Для сравнения, через обычный Wi-Fi (без VPN) тот же файл передавался за 44 секунды. При этом скорость мобильного интернета в тестах была выше (489 Мбит/с на загрузку против 367 Мбит/с у Wi-Fi).
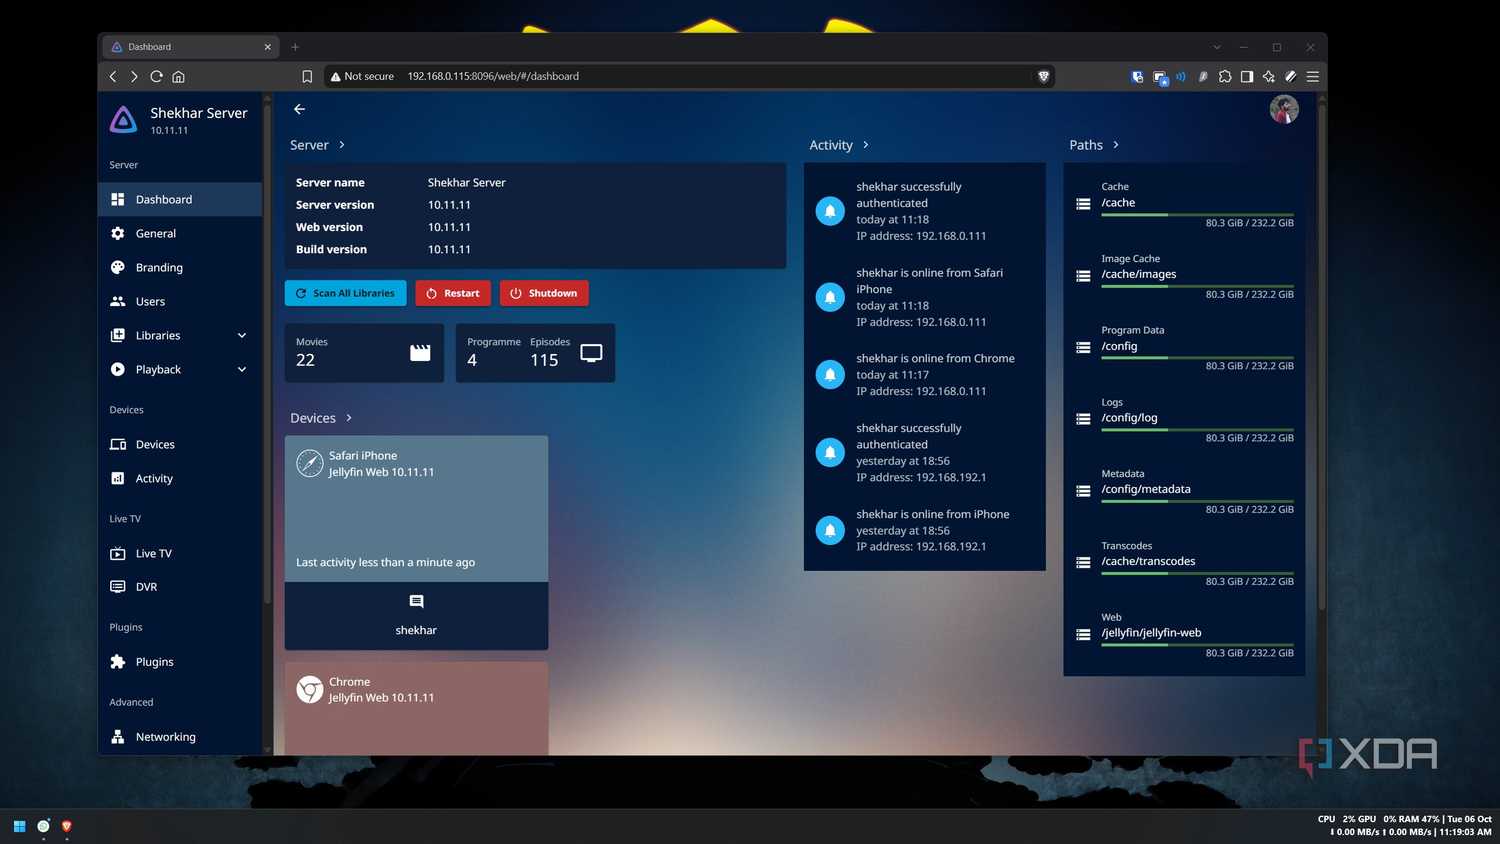
Мониторинг показал, что при маршрутизации трафика нагрузка на процессор NAS возрастала до 70%, тогда как в обычной сети она составляла 20%. Несмотря на прямое соединение между iPhone и NAS, подтвержденное статусом Tailscale, причина снижения скорости остается не до конца ясной. Также были замечены особенности идентификации устройств: при использовании Jellyfin сессии как iPhone, так и ПК отображались в панели управления под IP-адресом самого NAS (192.168.0.111).
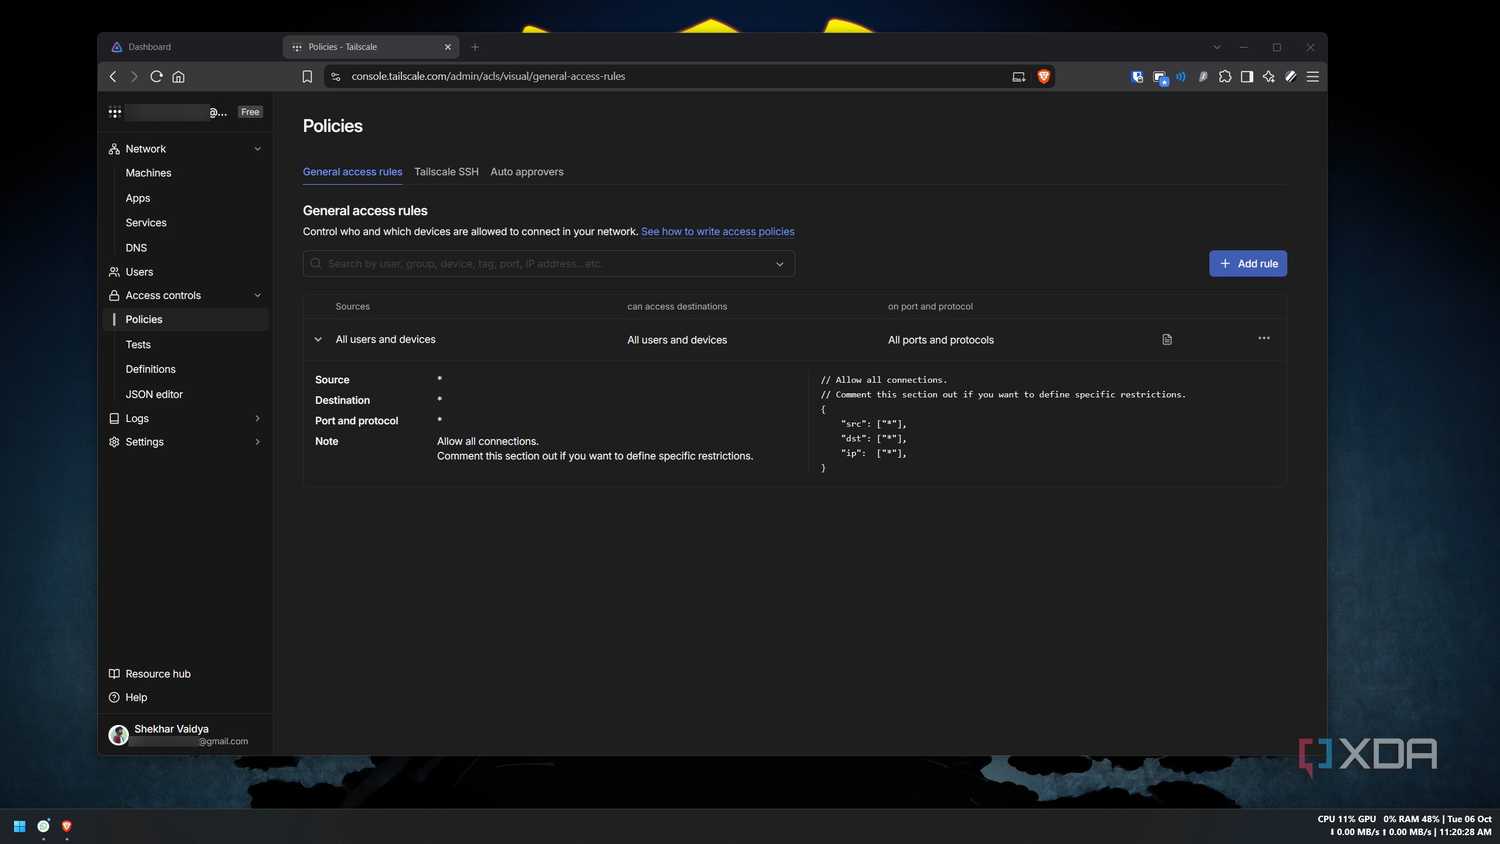
Такая конфигурация предоставляет удобный доступ к управлению сетью из любой точки мира, но требует осторожности. Рекламирование подсети открывает доступ ко всем устройствам внутри нее, что увеличивает так называемый радиус поражения. Для минимизации рисков рекомендуется ограничивать политики доступа в настройках Tailscale.
Почему выбор пал на NAS
Хотя сервер в домашней лаборатории обладает более мощным «железом» и теоретически мог бы лучше справиться с ролью субсетевого маршрутизатора, автор предпочел именно NAS. Причина чисто практическая: домашний сервер часто используется как полигон для экспериментов, и неудачные тесты могут привести к его отключению или нестабильной работе. NAS же выполняет роль «глупого» хранилища данных для сервера, поэтому он всегда находится во включенном состоянии и представляет собой куда более надежную платформу для поддержания сетевой инфраструктуры. Кроме того, наличие официального пакета Tailscale для платформы Synology значительно упростило процесс интеграции.
Нюансы настройки и «трение» при запуске
Настройка маршрутизатора не обошлась без определенных препятствий. Основная сложность заключалась в том, что при попытке управления настройками через приложение Tailscale в лаунчере DSM, система перенаправляла пользователя на страницу `/webman/3rdparty/Tailscale/index.cgi/`. В этой версии интерфейса отсутствовала возможность редактирования или добавления новых маршрутов — страница была доступна только для чтения.
Преодолеть это ограничение можно двумя путями:
- Подключиться к Tailscale с компьютера и открыть веб-страницу NAS, используя именно VPN-IP устройства.
- Использовать SSH-терминал, введя команду tailscale set —advertise-routes=192.168.0.0/24, что является более оперативным методом.
После выполнения этих действий маршрутизатор должен быть обязательно подтвержден вручную в консоли администратора Tailscale. Только после активации подсетей и подтверждения маршрутов автор отключил автоматическое истечение ключа через 6 месяцев, чтобы обеспечить бесперебойный доступ к оборудованию.
Особенности маршрутизации: аномалии и риски
Использование NAS в качестве «шлюза» в частную сеть выявило не только преимущества в плане доступности административных панелей оборудования (как 192.168.0.1 для TP-Link ER605, так и 192.168.1.1 для ONT провайдера), но и ряд технических особенностей.
Одной из самых примечательных стала проблема идентификации трафика в сервисах, таких как Jellyfin. Поскольку весь трафик извне идет через субсетевой маршрутизатор, все входящие соединения, будь то с iPhone или ПК, помечаются сервером приложений как идущие от IP-адреса самого NAS (192.168.0.111). Это лишает возможности точно отследить, какой именно клиент обращается к сервису, если он подключен через субсетевой маршрут.
Помимо этого, возникает вопрос «радиуса поражения» (blast radius). Анонсируя подсеть через Tailscale, пользователь фактически делает все устройства в этом сегменте сети доступными для удаленного подключения, даже если они не защищены VPN-клиентами. Несмотря на то, что это «частная» сеть, такая конфигурация увеличивает поверхность атаки. Для тех, кто планирует использовать подобную схему, автор настоятельно рекомендует не оставлять политики доступа в Tailscale по умолчанию, а максимально строго ограничивать их через настройки tailnet-политик.
В конечном итоге, несмотря на падение производительности при передаче тяжелых файлов и сложности с идентификацией сессий, для задач удаленного администрирования оборудования этот метод остается эффективным решением. Автор подчеркивает, что перед внедрением стоит оценить, что важнее: быстрый доступ к настройкам «умного» дома и сетевого оборудования или сохранение максимальной скорости передачи данных внутри локальной сети.