Многие пользователи, заботящиеся о сохранности данных, следуют «золотому стандарту» индустрии — правилу 3-2-1. Оно предписывает хранить три копии данных на двух разных типах носителей, одна из которых должна находиться вне дома или офиса. Несмотря на популярность этого метода, предложенного фотографом Питером Крогом еще в 2009 году, он имеет серьезный недостаток: фокус на количестве копий, а не на качестве восстановления. Автор методики стремился защитить цифровые архивы от рисков вроде пожара, кражи или затопления, однако стратегия не учитывает возможность повреждения самих файлов или их непригодность для открытия после сбоя.

Почему правило 3-2-1 может подвести в критический момент
Одной из главных проблем классического подхода является ложное чувство безопасности. Сообщения программ для резервного копирования об успешном завершении задачи лишь подтверждают факт копирования данных без ошибок, которые заметило ПО. Однако это не гарантирует, что файлы остались целостными, их можно прочитать, или что из них получится восстановить работоспособную систему. В процессе хранения накопители могут деградировать, а цепочки инкрементальных резервных копий — нарушаться из-за отсутствия промежуточных звеньев.
Согласно исследованию Backup Awareness Survey, проведенному Backblaze в 2024 году совместно с The Harris Poll среди более чем 2 000 взрослых жителей США, 84% владельцев компьютеров утверждают, что делают резервные копии. При этом менее 15% опрошенных чувствуют абсолютную уверенность в том, что их наиболее важные файлы защищены должным образом. Этот разрыв в уверенности подтверждает, что многие пользователи лишь формально подходят к процессу, не проверяя работоспособность своих бэкапов.
Как превратить правило 3-2-1 в полноценную стратегию защиты
Чтобы убедиться в сохранности информации, необходимо сделать процесс проверки обязательным шагом. Самый простой метод — периодически выбирать случайную папку из резервной копии и пытаться ее восстановить. Успешное открытие файлов подтверждает, что инструмент резервного копирования работает корректно и данные не повреждены. Без регулярного тестирования и верификации стратегия резервного копирования остается лишь надеждой на удачу, а не работающим планом.
Внедрение концепции 3-2-1-1-0 для защиты от киберугроз
Современные угрозы, такие как вирусы-шифровальщики, делают классическую схему недостаточной. Если все копии доступны из одной сети с идентичными учетными данными, одна атака может уничтожить оригинал и все доступные бэкапы. В связи с этим предлагается обновленный стандарт — 3-2-1-1-0.
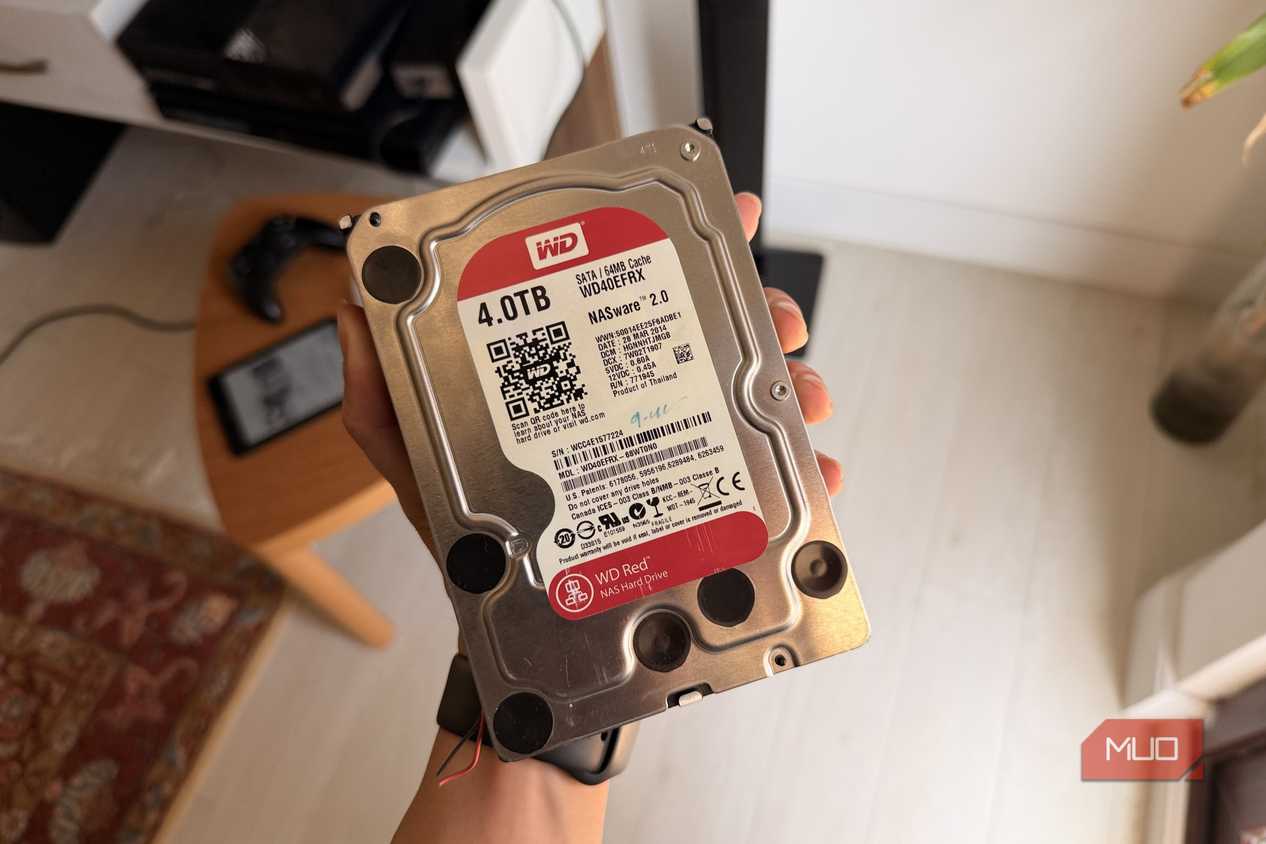
- Первая единица (1) означает необходимость хранения хотя бы одной «неприкасаемой» копии. Это может быть неизменяемый (immutable) архив, который нельзя удалить в течение заданного времени, либо «воздушный зазор» (air-gapped) — физическое отключение накопителя от сети после завершения записи.
- Ноль (0) символизирует отсутствие ошибок, подтвержденное регулярными проверками. В отличие от оригинального правила, где верификация считалась опциональной, теперь она становится обязательным требованием.
Агентство по кибербезопасности и защите инфраструктуры США (CISA) отмечает, что многие организации сталкиваются с неработоспособностью бэкапов именно в момент инцидента. Поэтому автоматизация проверок целостности файлов и проведение пробного восстановления хотя бы раз в квартал являются критически важными этапами для обеспечения реальной безопасности данных.
История и логика классического правила
Важно понимать, что правило 3-2-1 не было случайным набором цифр. Оно появилось в 2009 году в книге Питера Крога, посвященной управлению цифровыми активами. Изначально фотограф разработал эту концепцию для защиты собственных фотоархивов. Логика была проста и эффективна: оригинальные данные плюс две резервные копии на двух разных носителях (например, внешний жесткий диск и облачное хранилище) перекрывают друг друга в случае катастрофических событий.
Если из строя выходит ноутбук, на помощь приходит внешний накопитель. Если же дом пострадает от наводнения или пожара, что приведет к утрате и ноутбука, и подключенного диска, спасительной соломинкой станет копия, хранящаяся вне офиса или дома. Именно такая многослойность защиты обеспечила правилу жизнь на протяжении более десяти лет и его повсеместную популярность.
Когда резервная копия перестает быть таковой
Основная проблема текущего понимания правила заключается в том, что оно концентрируется исключительно на количестве экземпляров. Оно подразумевает, что наличие данных в трех местах на двух типах носителей автоматически означает безопасность. Однако оно совершенно не затрагивает вопрос о том, можно ли восстановить эти копии в рабочем состоянии. Вы можете неукоснительно следовать правилу 3-2-1, но остаться ни с чем, если файлы окажутся поврежденными, неполными или записанными в формате, который больше не поддерживается программным обеспечением.
Более того, типичной ловушкой становятся инкрементальные цепочки резервного копирования. Они часто зависят от множества промежуточных фрагментов данных, и если один из них исчезает или деградирует, вся цепочка разрывается, делая восстановление невозможным. О подобных «минах замедленного действия» пользователь узнает только в момент острой необходимости извлечь файлы.
Практическое применение концепции 3-2-1-1-0
В современных условиях угрозы стали более изощренными, что делает стандартную схему уязвимой. Если все ваши резервные копии доступны через одну и ту же сеть или управляются общими учетными данными, любой взлом или атака вируса-шифровальщика автоматически распространится на все хранилища, включая оригиналы. Именно поэтому добавление дополнительных параметров к правилу 3-2-1 стало необходимым шагом для обеспечения реальной киберустойчивости.
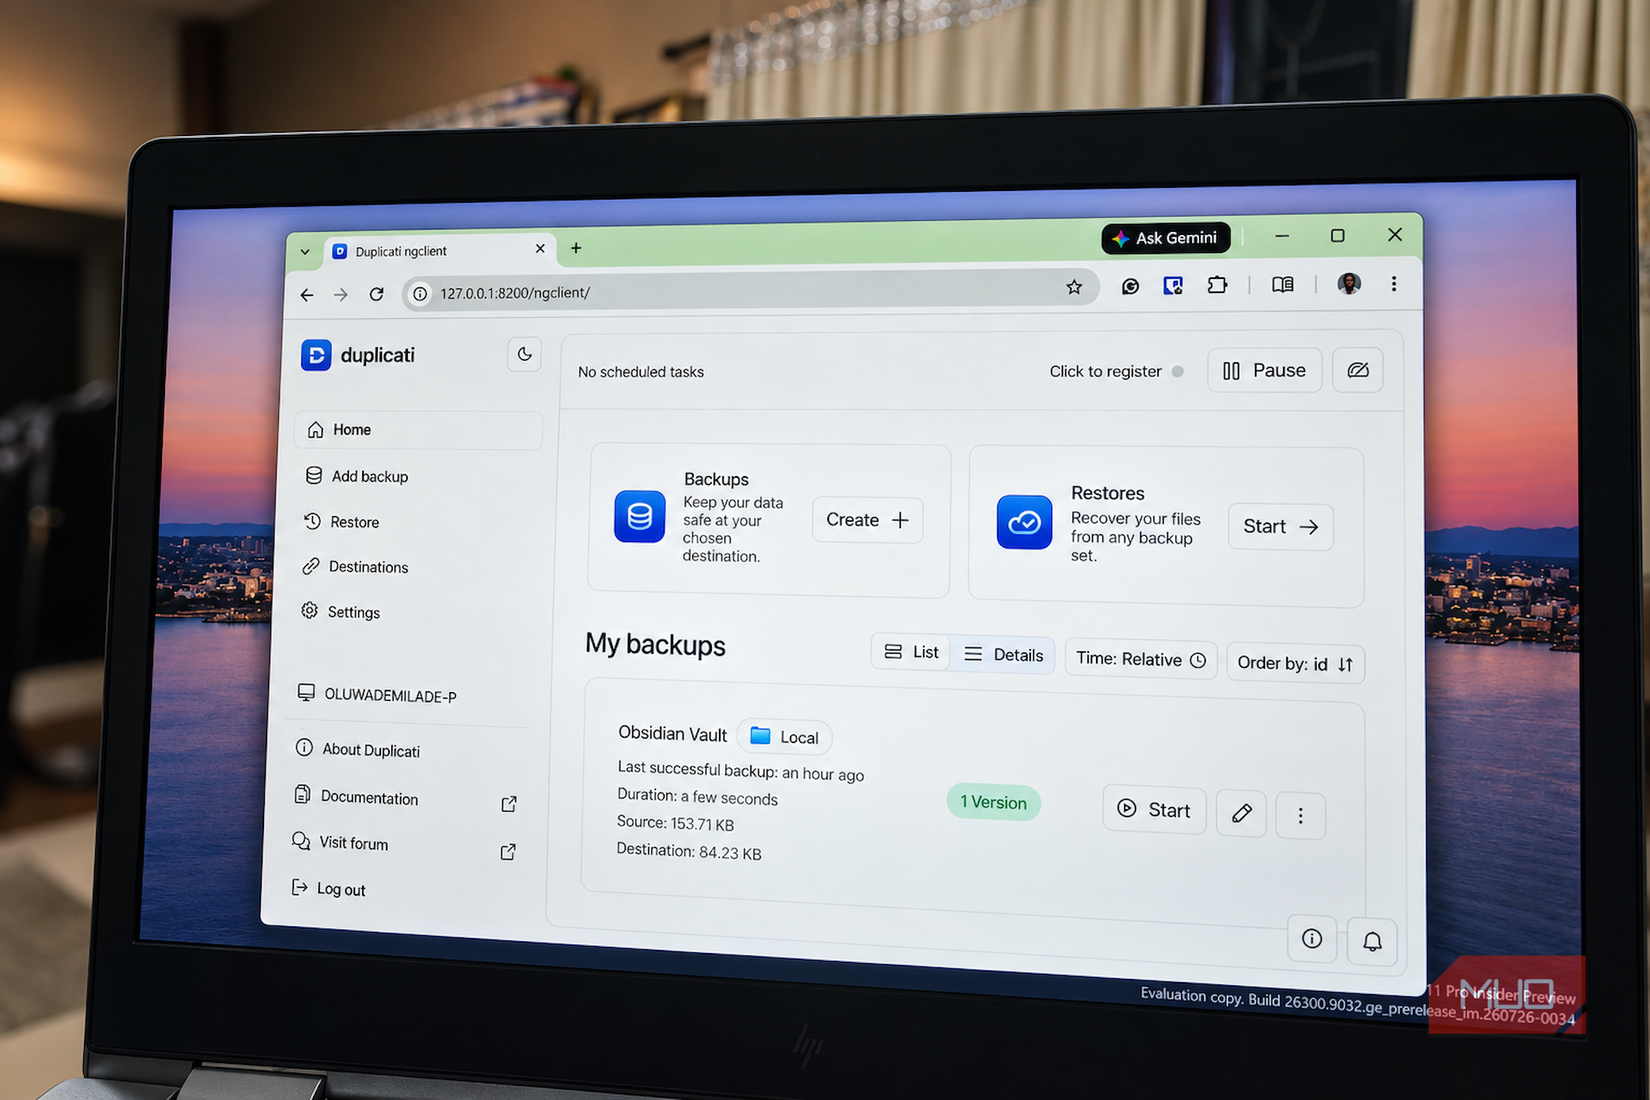
Переход к стандарту 3-2-1-1-0 подразумевает два критических дополнения:

- Дополнительная единица (1) — изоляция. Речь идет об «immutable» (неизменяемых) или «air-gapped» (физически изолированных) копиях. Неизменяемые данные невозможно удалить или изменить даже администратору в течение определенного периода. «Воздушный зазор» подразумевает полное физическое отключение накопителя от сети. Например, можно использовать такие инструменты, как FreeFileSync, для создания точного зеркала файлов на съемном носителе, который после завершения записи просто отключается от компьютера и хранится отдельно.
- Ноль (0) — гарантия отсутствия ошибок. Если раньше проверка была делом добровольным, то в новой формуле она вынесена в заголовок стратегии. Цель — полное отсутствие ошибок при восстановлении. Это требует не просто надежды на успех, а регулярных процедур верификации целостности данных.
Агентство CISA прямо указывает на то, что организации часто допускают фатальную ошибку, откладывая тестирование восстановления до момента реального инцидента. Это худший сценарий, так как он оставляет пользователя один на один с неисправной системой. Регулярные ежеквартальные тесты или внедрение автоматизированных систем проверки файлов — единственный способ превратить формальное наличие бэкапа в реальный страховой полис ваших цифровых активов.