Восстановление домашнего сервера с нуля — это возможность избавиться от лишнего программного обеспечения и оставить только те инструменты, которые действительно приносят пользу. Вместо того чтобы переносить все накопленные годами сервисы, стоит сфокусироваться на минимально необходимом наборе контейнеров, способных решить насущные задачи. Ниже представлены шесть решений, которые станут отличным фундаментом для любого домашнего сервера.
Безопасный удаленный доступ через Tailscale
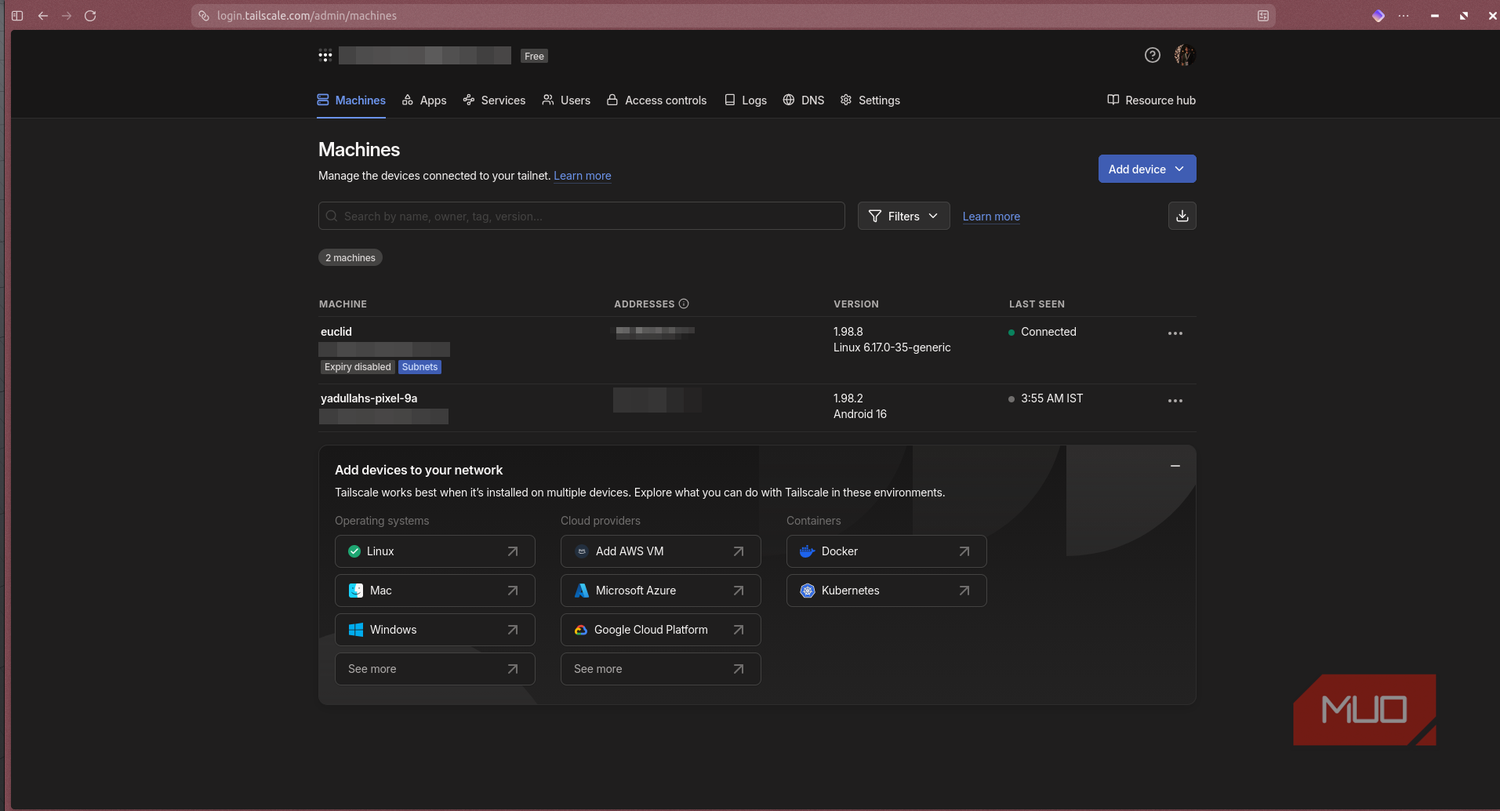
Первым делом необходимо обеспечить удобный и безопасный вход в систему, даже если вы находитесь вне дома. Tailscale — это инструмент для создания VPN на базе протокола WireGuard, который позволяет выстраивать пиринговые соединения между устройствами, где бы они ни находились. Его главное преимущество заключается в отсутствии необходимости открывать порты на роутере. С помощью личной сети (tailnet) можно подключаться к серверу по SSH, а также получать доступ к файлам и панелям управления. Это значительно упрощает дальнейшую настройку остальной инфраструктуры.
Фильтрация сети с AdGuard Home
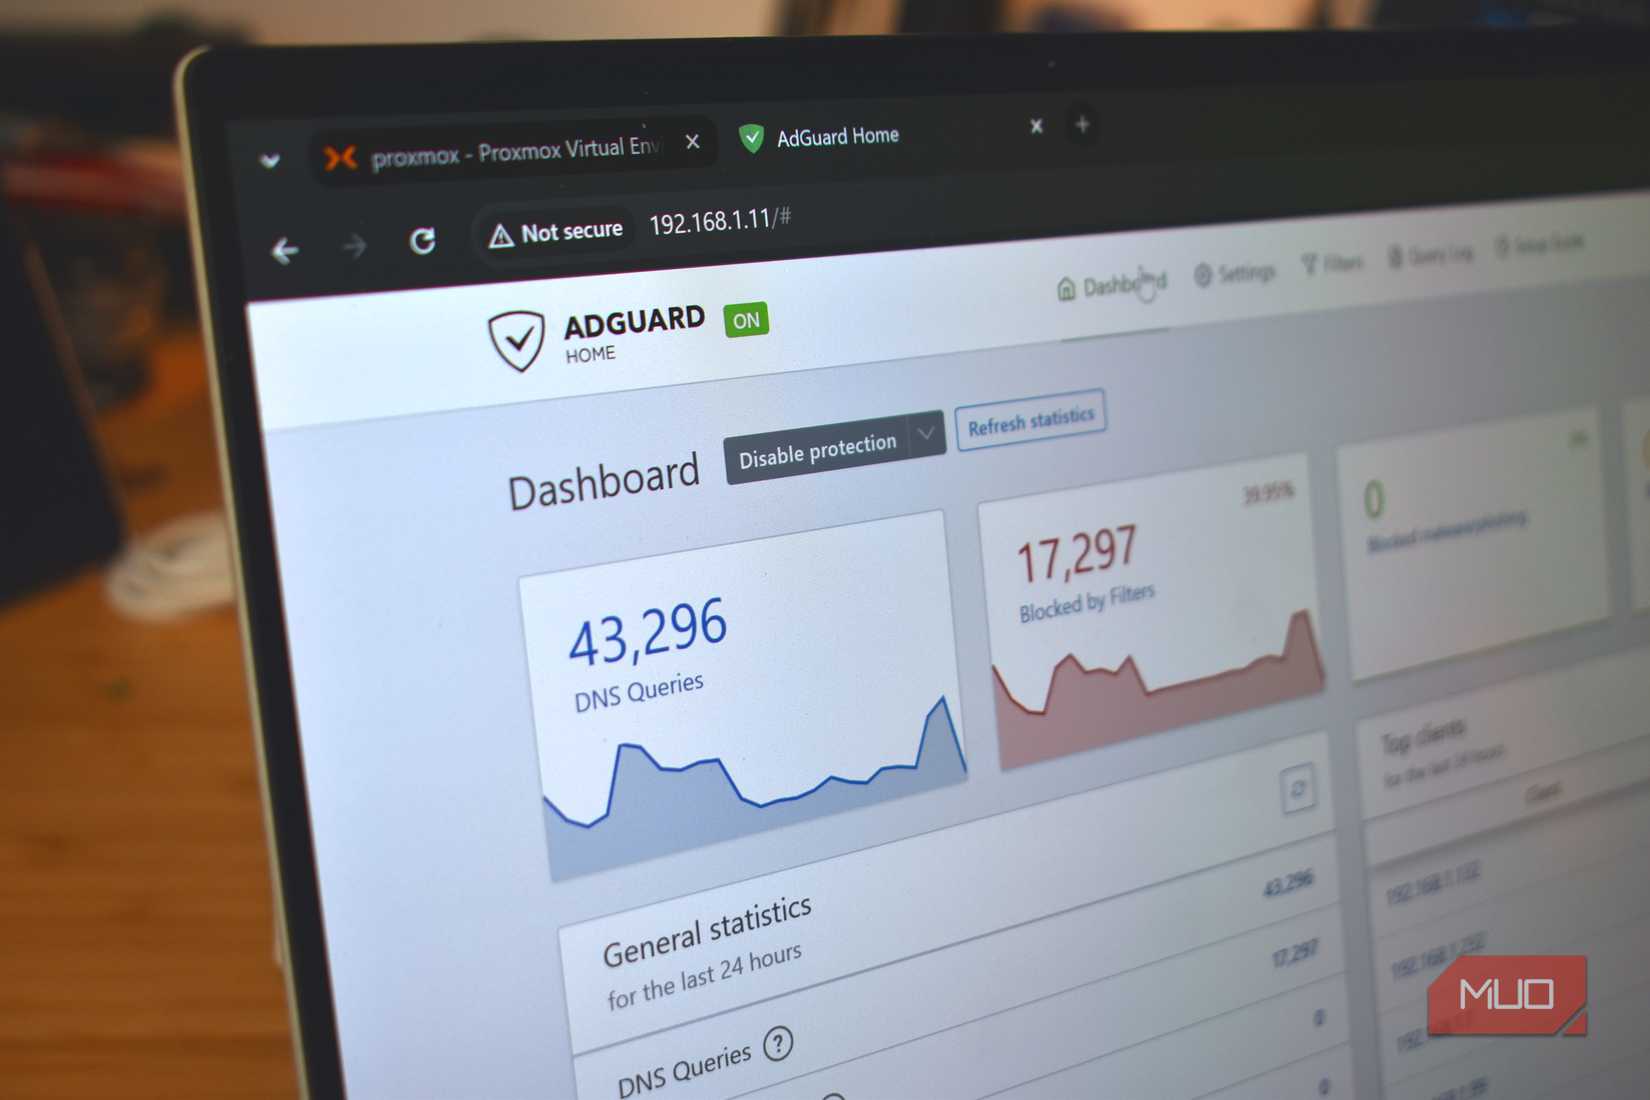
После настройки доступа сервер должен начать приносить практическую пользу для всей домашней сети. AdGuard Home выступает в качестве DNS-сервера, фильтруя нежелательные домены на централизованном уровне. Это гораздо удобнее, чем устанавливать блокировщики рекламы на каждое устройство в отдельности. Кроме того, локальные DNS-записи позволяют обращаться к своим сервисам по понятным именам, не запоминая IP-адреса. Стоит учитывать, что при выключении сервера устройства в сети могут временно потерять доступ к разрешению имен.
Мониторинг ресурсов с помощью Beszel
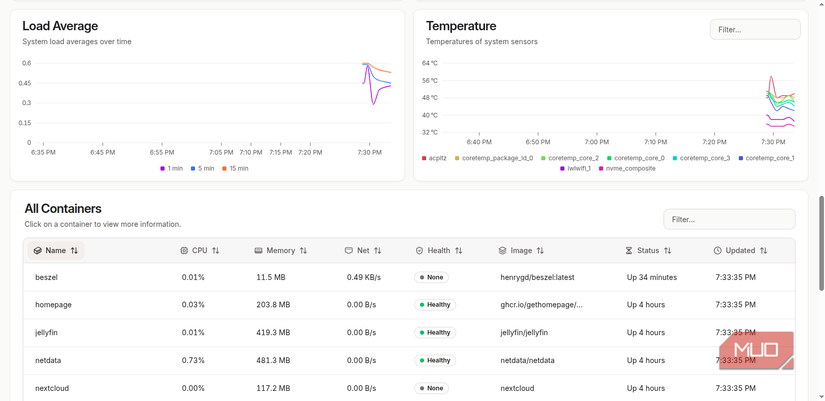
Чтобы оперативно диагностировать неисправности, нужно понимать, как выглядит «нормальное» состояние системы. Beszel — это легкая платформа для мониторинга, которая отслеживает нагрузку на процессор, использование оперативной памяти, активность дисков и состояние Docker-контейнеров. Наличие исторических данных критически важно для анализа поведения системы и выявления проблем до того, как они приведут к критическим сбоям. Платформа бесплатна и совместима с Windows, macOS, Linux, Kubernetes и Proxmox.
Резервное копирование данных в Backrest
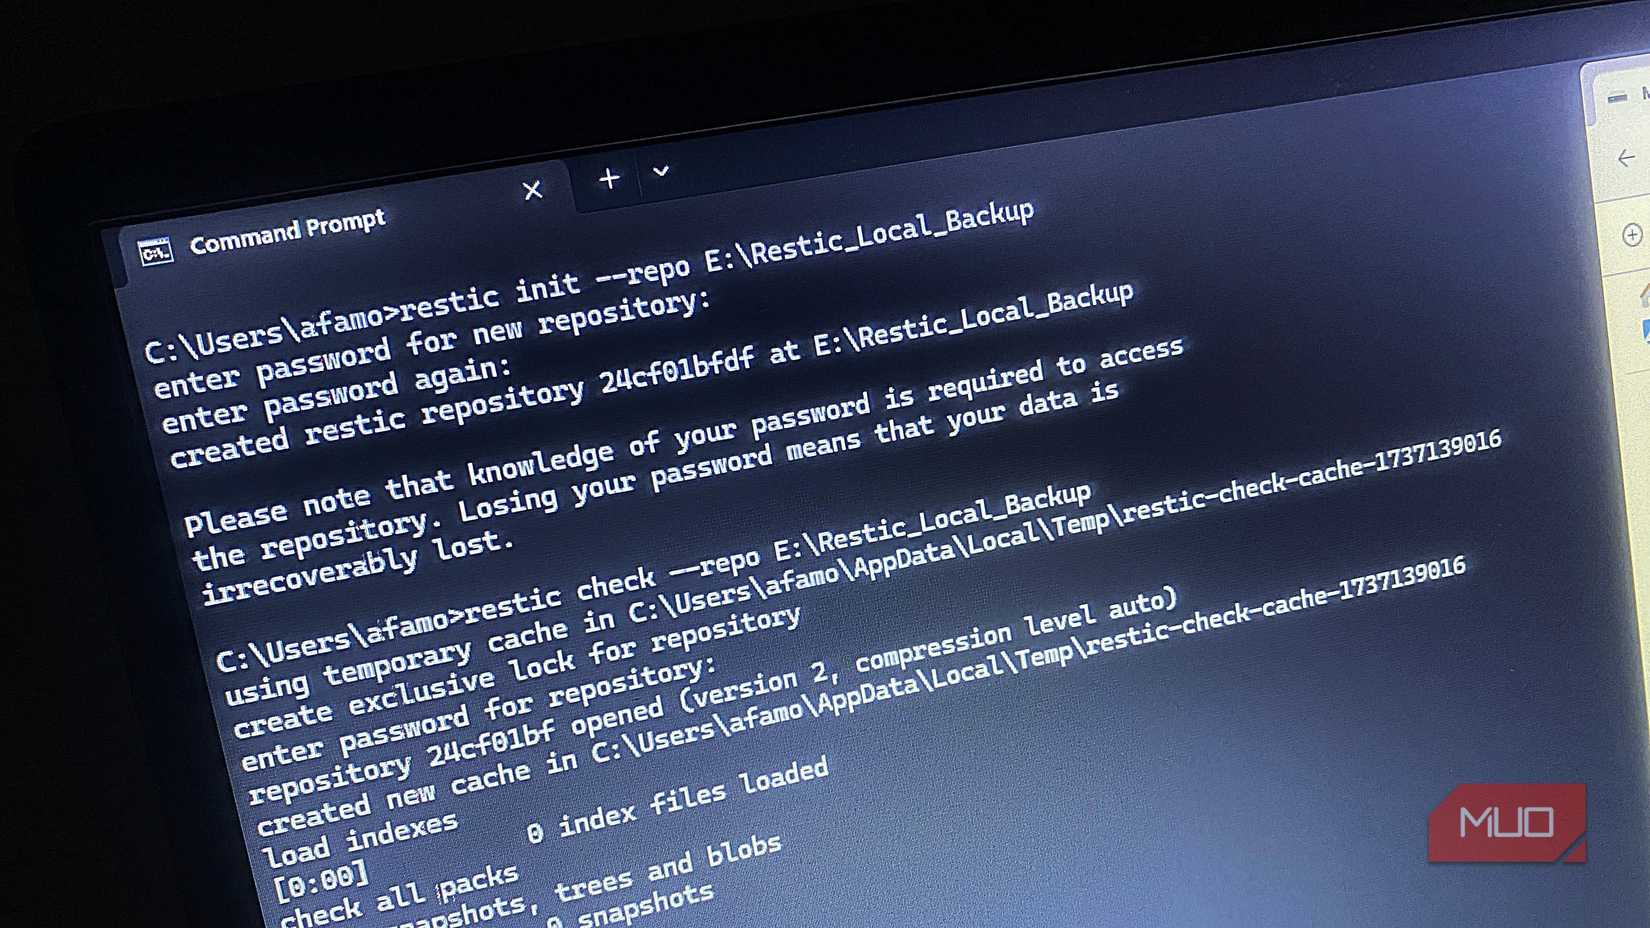
Восстановить Docker-контейнер легко, но гораздо сложнее воссоздать данные, которые в нем находились. Backrest предоставляет удобный веб-интерфейс для управления Restic, что позволяет планировать резервное копирование, управлять снимками и репозиториями. Это базовый сервис для обеспечения безопасности контента, который делает процесс восстановления после возможных сбоев или случайного удаления данных максимально предсказуемым.
Управление медиатекой через Immich
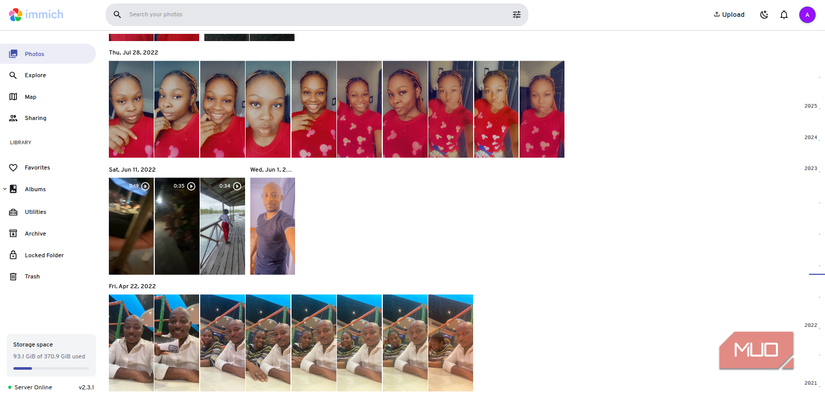
Фотографии и видео — это данные, которые невозможно заменить в случае потери. Immich представляет собой решение для хостинга личной фотогалереи, которое автоматически загружает медиафайлы с мобильных устройств. Сервис позволяет упорядочивать библиотеку, просматривать снимки и обеспечивает конфиденциальность данных, так как они хранятся на вашем собственном сервере. Важно убедиться, что файлы Immich и база данных включены в план резервного копирования.
Развлечения для всей семьи с Jellyfin
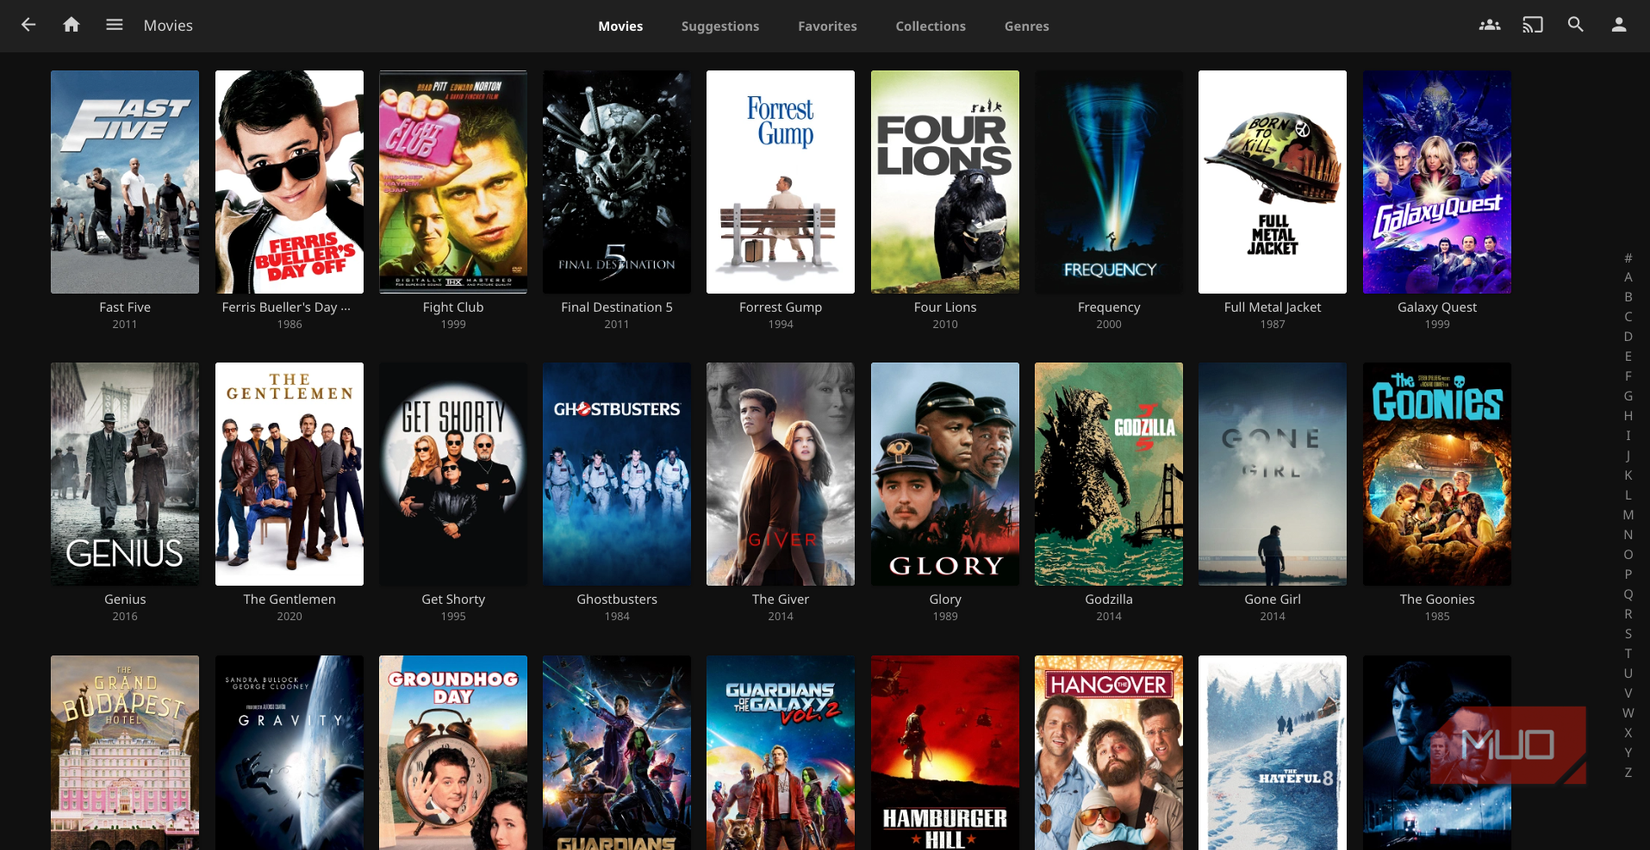
Jellyfin — это открытая платформа для медиасервера, которая делает домашний сервер полезным для всех домочадцев. Она позволяет транслировать фильмы, сериалы, музыку и домашние архивы на различные устройства в локальной сети. Система поддерживает прямое воспроизведение (Direct Play) без конвертации, если клиентское устройство справляется с форматом исходного файла. При необходимости сервер выполняет перекодирование, что стоит учитывать при подборе аппаратного обеспечения сервера.
Другие рассмотренные решения
В список обязательных инструментов также могли бы войти Paperless-ngx для оцифровки документов, Caddy в качестве обратного прокси-сервера или Vaultwarden для хранения паролей, однако для текущей конфигурации в них не было острой необходимости. Использование минималистичного набора контейнеров позволило создать сбалансированную и легко управляемую систему, которая закрывает ключевые потребности в доступе, мониторинге, хранении и развлечениях.
Детализация и дополнительные возможности инструментов
Для более глубокого понимания того, как именно каждый инструмент вписывается в инфраструктуру, стоит обратить внимание на технические нюансы, которые были учтены автором при сборке сервера.
Tailscale: нюансы безопасности
Важно подчеркнуть: хотя Tailscale делает процесс удаленного доступа к серверу комфортным, он не является «серебряной пулей» для исправления ошибок конфигурации. Если ваши сервисы настроены неверно или имеют уязвимости, VPN не защитит их от внутренних угроз. Тем не менее, использование Tailscale — это отличный отправной пункт для защиты, так как он позволяет полностью избежать публичного экспонирования портов в сеть. Платформа доступна практически везде: Windows, macOS, Linux, Android и iPhone.
Beszel: почему важна история данных
Главная идея использования Beszel — не просто видеть красивые графики «в моменте», а иметь полноценную летопись того, как сервер вел себя в здоровом состоянии. Это критически важный инструмент для диагностики: анализируя историю, можно увидеть, когда именно начался аномальный рост потребления памяти или какой конкретно контейнер изменил свое поведение, из-за чего сервер стал работать медленнее. Наличие этой «базы» позволяет не тратить время на догадки, а сразу переходить к устранению причины.
Backrest: защита от физических сбоев
При использовании Backrest важно помнить золотое правило резервного копирования: если копия хранится на том же физическом диске, где и основные данные, она практически бесполезна при выходе накопителя из строя. Backrest упрощает жизнь тем, что делает Restic наглядным, но ответственность за стратегию хранения и дислокацию бэкапов остается на пользователе.
Immich: баланс приватности и удобства
Сервер становится по-настоящему полезным в повседневной жизни именно благодаря автоматизации. В случае с Immich это означает, что телефон автоматически отправляет все новые снимки на сервер, постоянно обновляя каталог. Этот инструмент переводит сервер из категории «технической игрушки» в категорию сервиса, который действительно будет критически не хватать, если он внезапно исчезнет.
Jellyfin: работа с «тяжелым» контентом
При выборе аппаратного обеспечения для Jellyfin стоит учитывать разницу между Direct Play и транскодированием. Если клиентское устройство не поддерживает формат исходного файла, сервер должен «на лету» выполнять ремуксинг или транскодирование. Последнее требует значительных вычислительных мощностей. Поэтому выбор CPU для домашнего сервера — это не только вопрос количества ядер, но и вопрос того, насколько часто вам придется сталкиваться с необходимостью конвертации видео. Проект развивается с 8 декабря 2018 года и на текущий момент доступен для Android, iOS/iPadOS, Android TV, Fire TV и браузеров.
Почему некоторые сервисы остались «за бортом»
Процесс отбора контейнеров был жестким: каждый должен был обосновать свое присутствие в системе. Paperless-ngx был исключен, так как потребность в поиске по OCR-копиям счетов и квитанций возникает крайне редко. Caddy не был добавлен, потому что создание слоя обратного прокси с автоматическим HTTPS нужно только при наличии множества веб-сервисов, что в текущей минималистичной конфигурации не является приоритетом. Что касается Vaultwarden, автор осознанно выбрал KeePassXC — его зашифрованная база данных паролей представляет собой обычный файл, которым можно управлять и делать бэкап отдельно от инфраструктуры Docker, что в данном случае кажется более рациональным подходом.