Защита данных под принуждением: опыт тестирования DuressKeyboard
Недавнее судебное разбирательство в США привлекло внимание общественности к одной из наиболее любопытных функций конфиденциальности в GrapheneOS. В этой ОС реализована возможность использования отдельного «пароля под принуждением» (duress PIN/password): при его вводе все данные на смартфоне становятся полностью невосстановимыми. Концепция показалась достаточно полезной, чтобы проверить её в деле, однако GrapheneOS поддерживает лишь ограниченный круг устройств, в который не входит мой Samsung Galaxy Note 20 Ultra на базе процессора Exynos.
Альтернативой стало приложение с открытым исходным кодом DuressKeyboard, обещающее аналогичный функционал без необходимости замены всей операционной системы. В качестве подопытного устройства выступил мой Note 20 под управлением Android 16 с прошивкой ArtisianROM. Итог оказался показательным: после активации команды смартфон перезагрузился в режим восстановления (recovery), но каждый байт данных остался на месте. Эта неудача наглядно продемонстрировала фундаментальную разницу между простой командой на сброс к заводским настройкам и полноценной защитой, встроенной в архитектуру операционной системы.
Установка и полномочия приложения
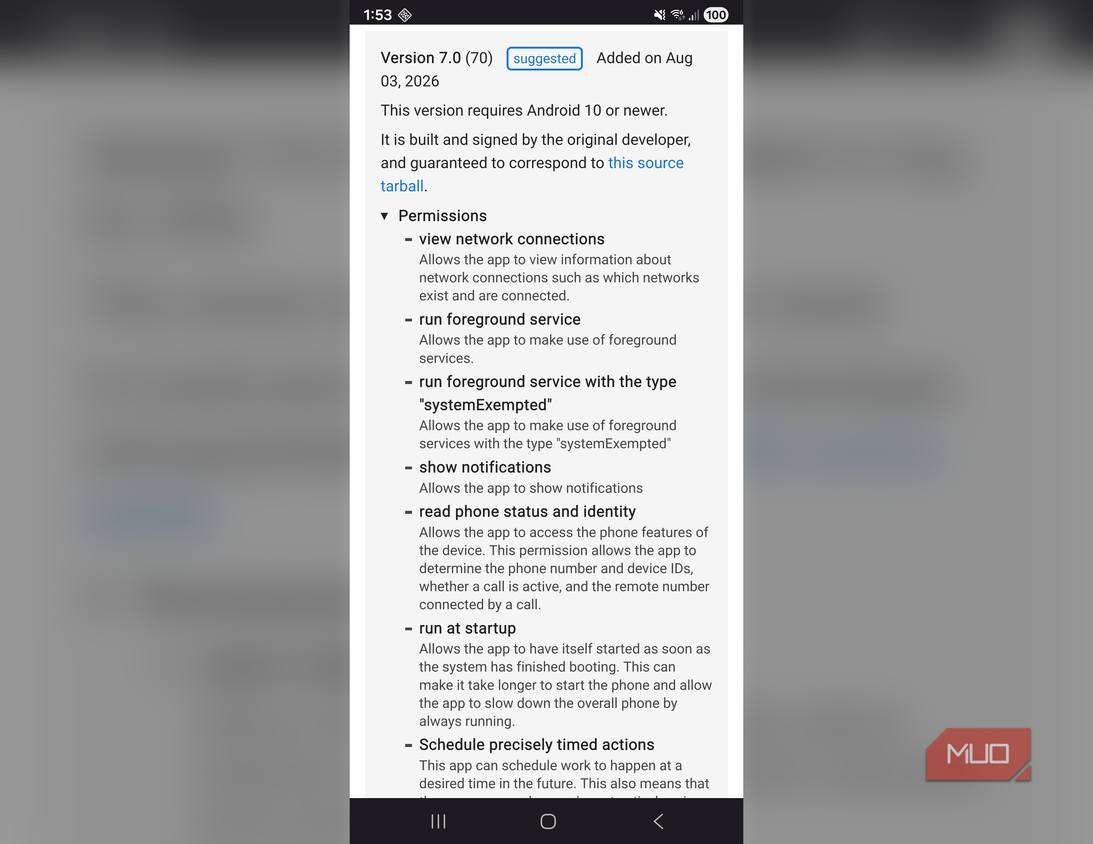
DuressKeyboard версии 7.0 — это бесплатное приложение с открытым исходным кодом, доступное через F-Droid для устройств под управлением Android 10 и новее. Основная задача утилиты — распознать специальный пароль и инициировать немедленный сброс настроек (factory reset). Полная версия также включает триггеры на неудачные попытки разблокировки, перезагрузки, USB-подключения и функцию «мертвой руки» (deadhand switch) при потере мобильной связи, что защищает устройство от блокировки в клетке Фарадея.
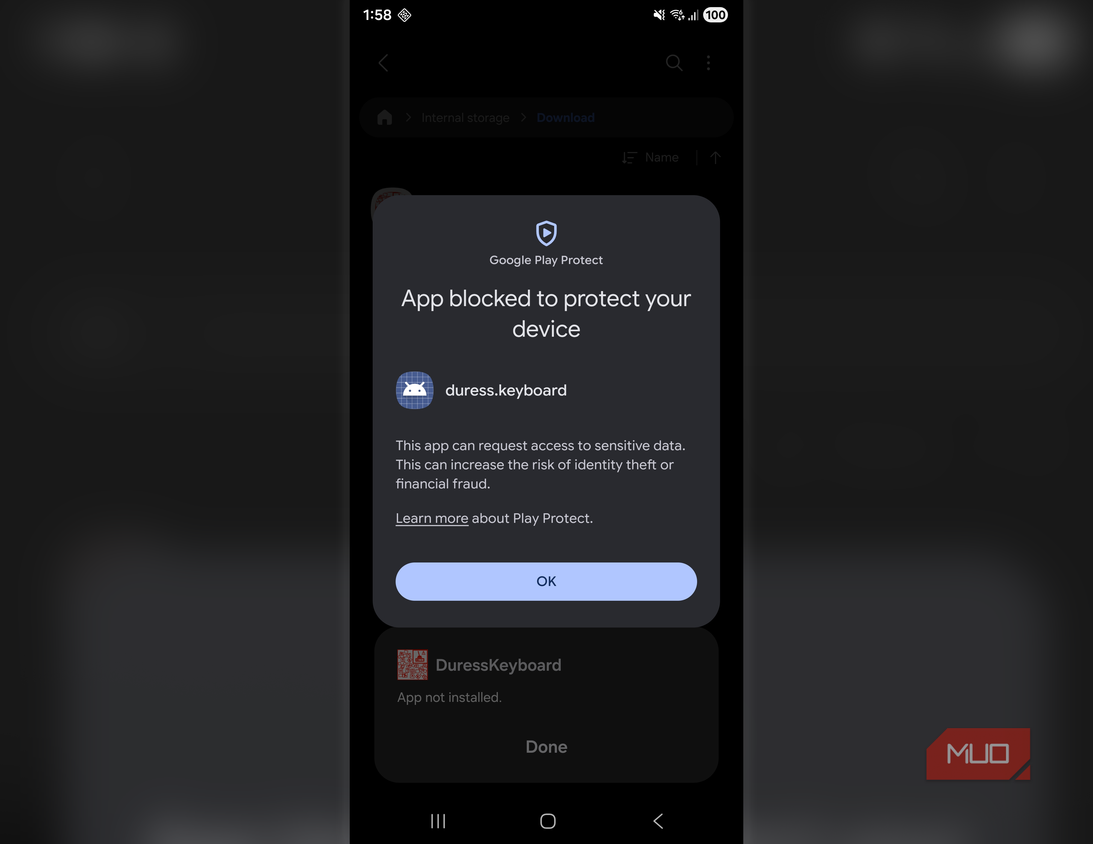
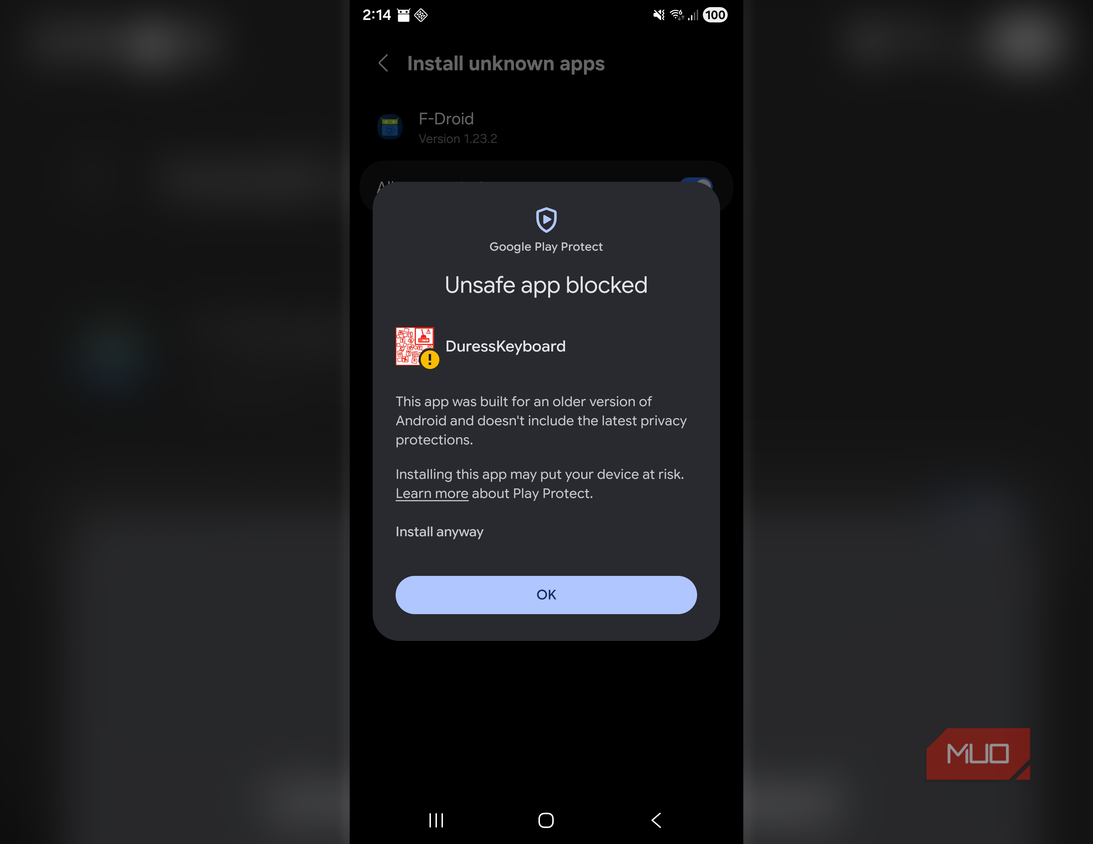
Android активно препятствовал установке приложения. При попытке загрузки APK через браузер система выдавала предупреждение о блокировке приложения для защиты устройства, аргументируя это риском кражи личных данных или финансового мошенничества. Несмотря на отключение Google Play Protect, сработала встроенная защита Google для сторонних приложений. Установка через F-Droid прошла успешно, хотя Android 16 выдал предупреждение о том, что DuressKeyboard создано для более старой версии ОС.
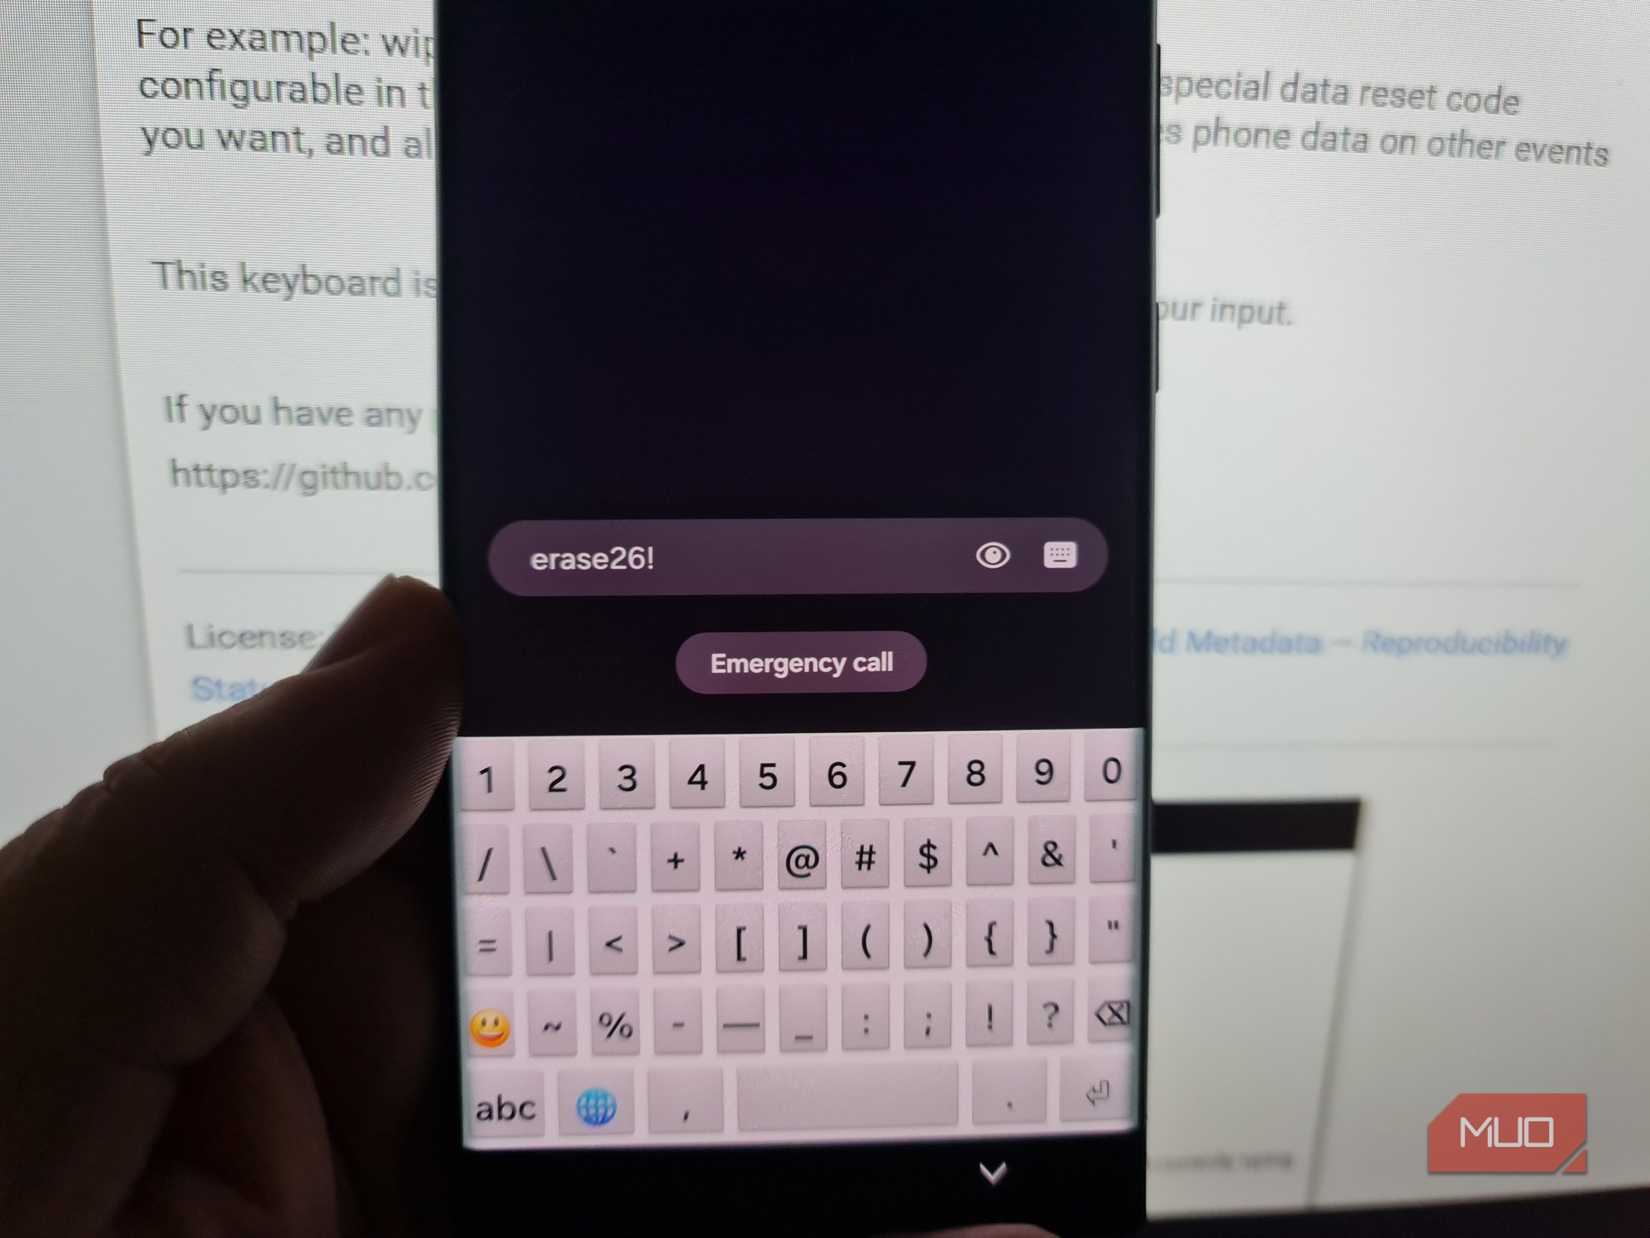
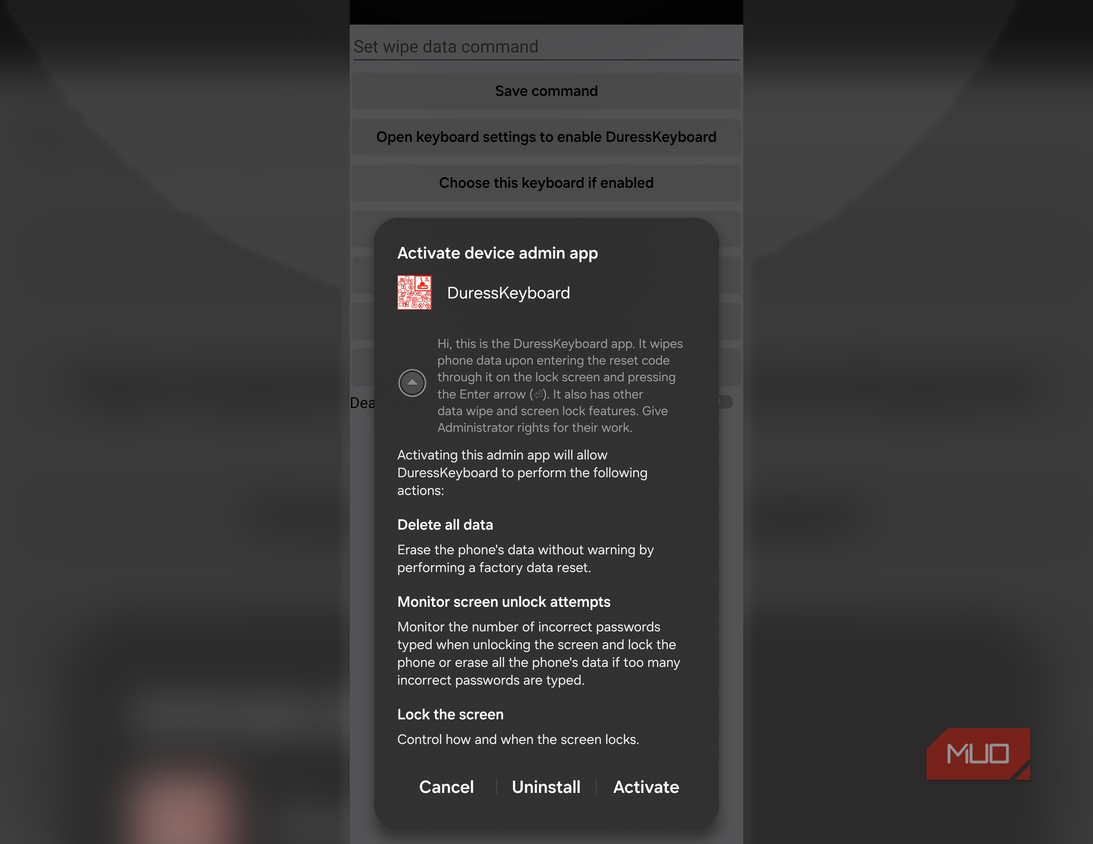
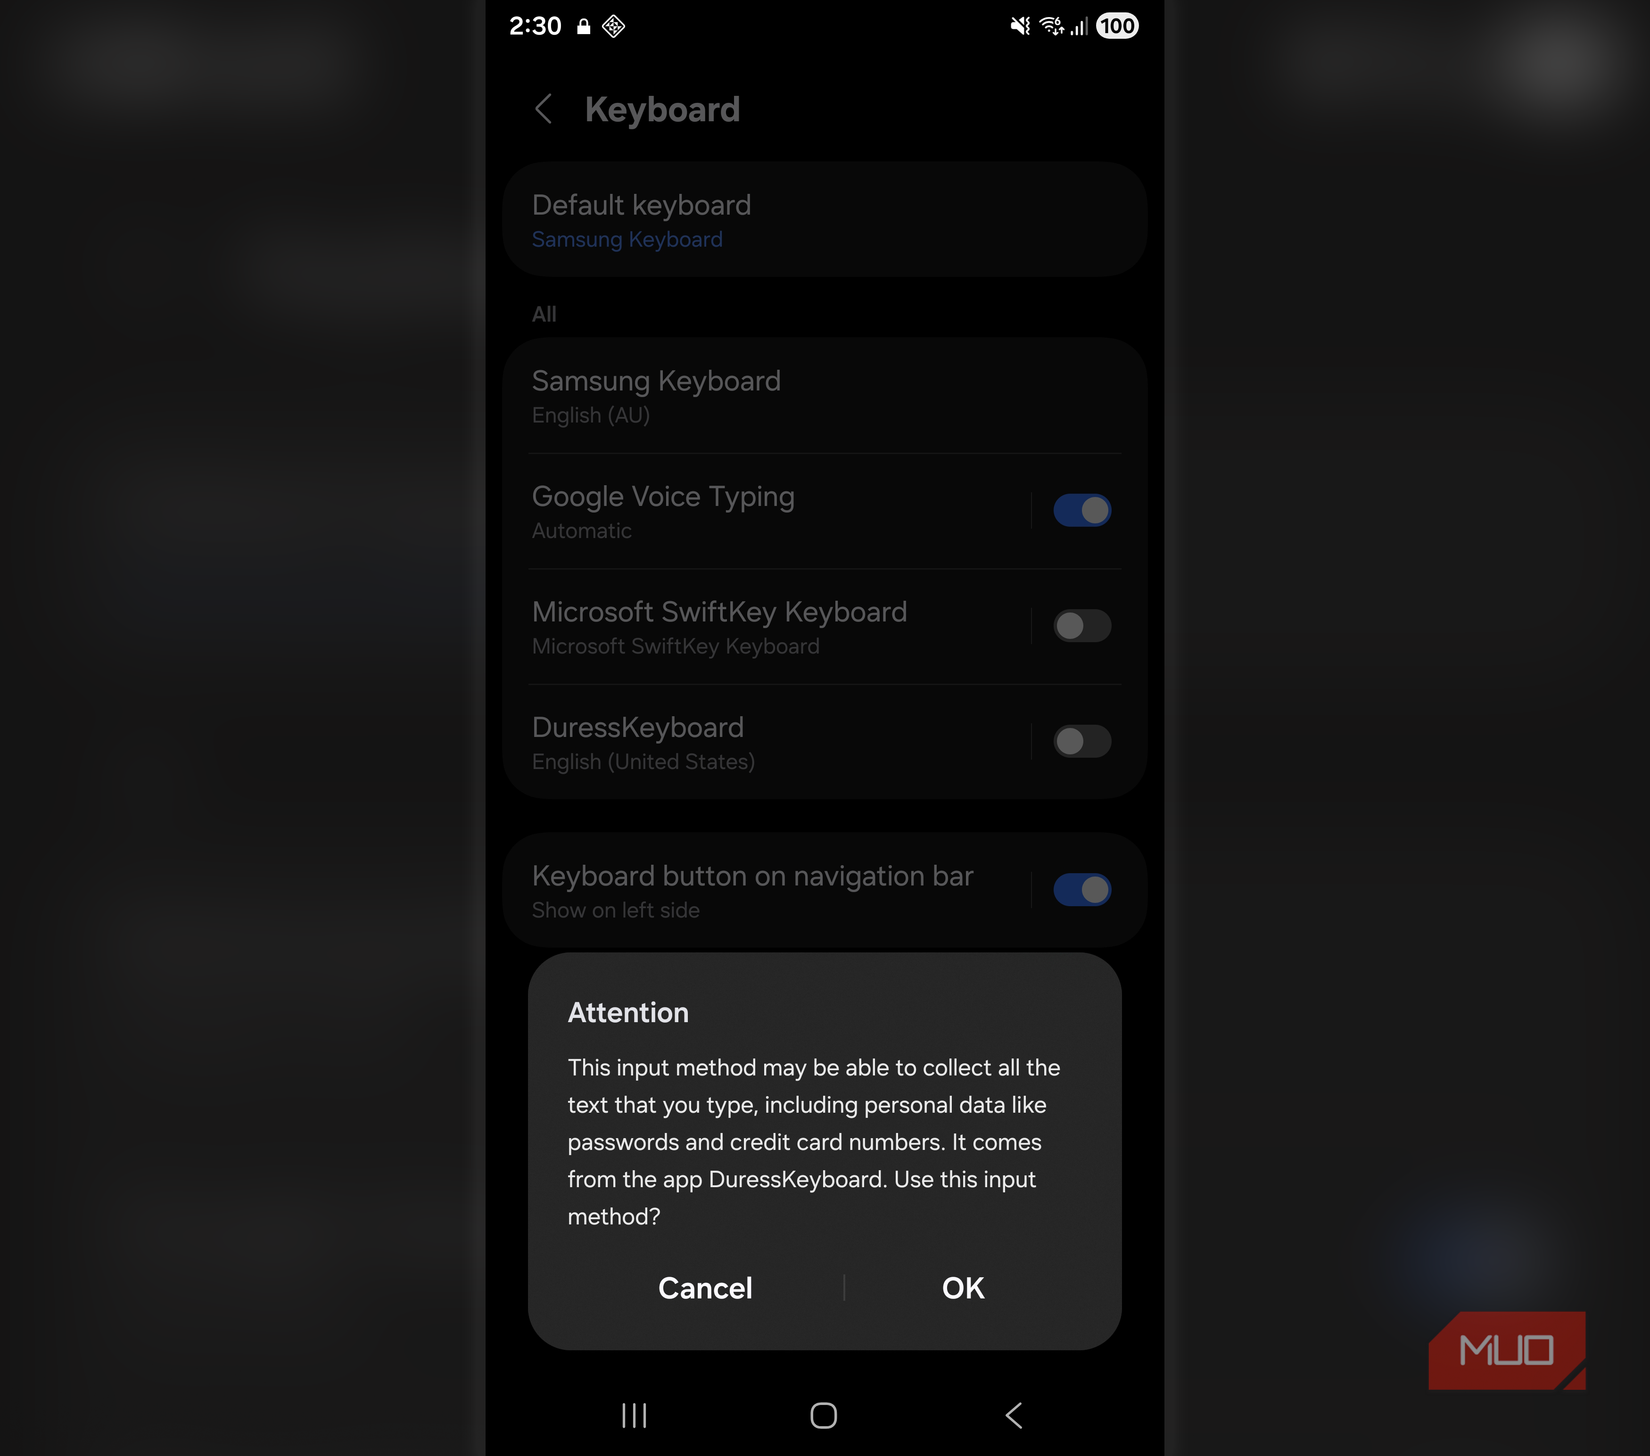
При первом запуске приложение запросило права администратора устройства. Android в прямых выражениях предупредил о последствиях: после принятия соглашения DuressKeyboard получает право стереть все данные без уведомления, отслеживать неудачные попытки входа и управлять блокировкой экрана. Кроме того, приложение необходимо было сделать клавиатурой по умолчанию. Поскольку Samsung использует собственную клавиатуру для ввода PIN-кода на экране блокировки, мне пришлось заменить PIN и разблокировку по отпечатку на текстовый пароль, чтобы приложение могло отслеживать попытки входа.
Разработчик pofesk0 утверждает, что DuressKeyboard работает в офлайн-режиме и не собирает данные, а открытый исходный код повышает уровень доверия. Тем не менее, использование приложения как единственного метода ввода вызывает определенные опасения. Стоит отметить, что интерфейс клавиатуры выглядит аскетично, а разработчики явно отдали приоритет функциональности в ущерб эстетике. В поле ввода команды стирания почему-то отсутствовала возможность ввода заглавных букв, поэтому в качестве кода для теста я выбрал erase26!.
Настройка триггеров и риски случайного удаления
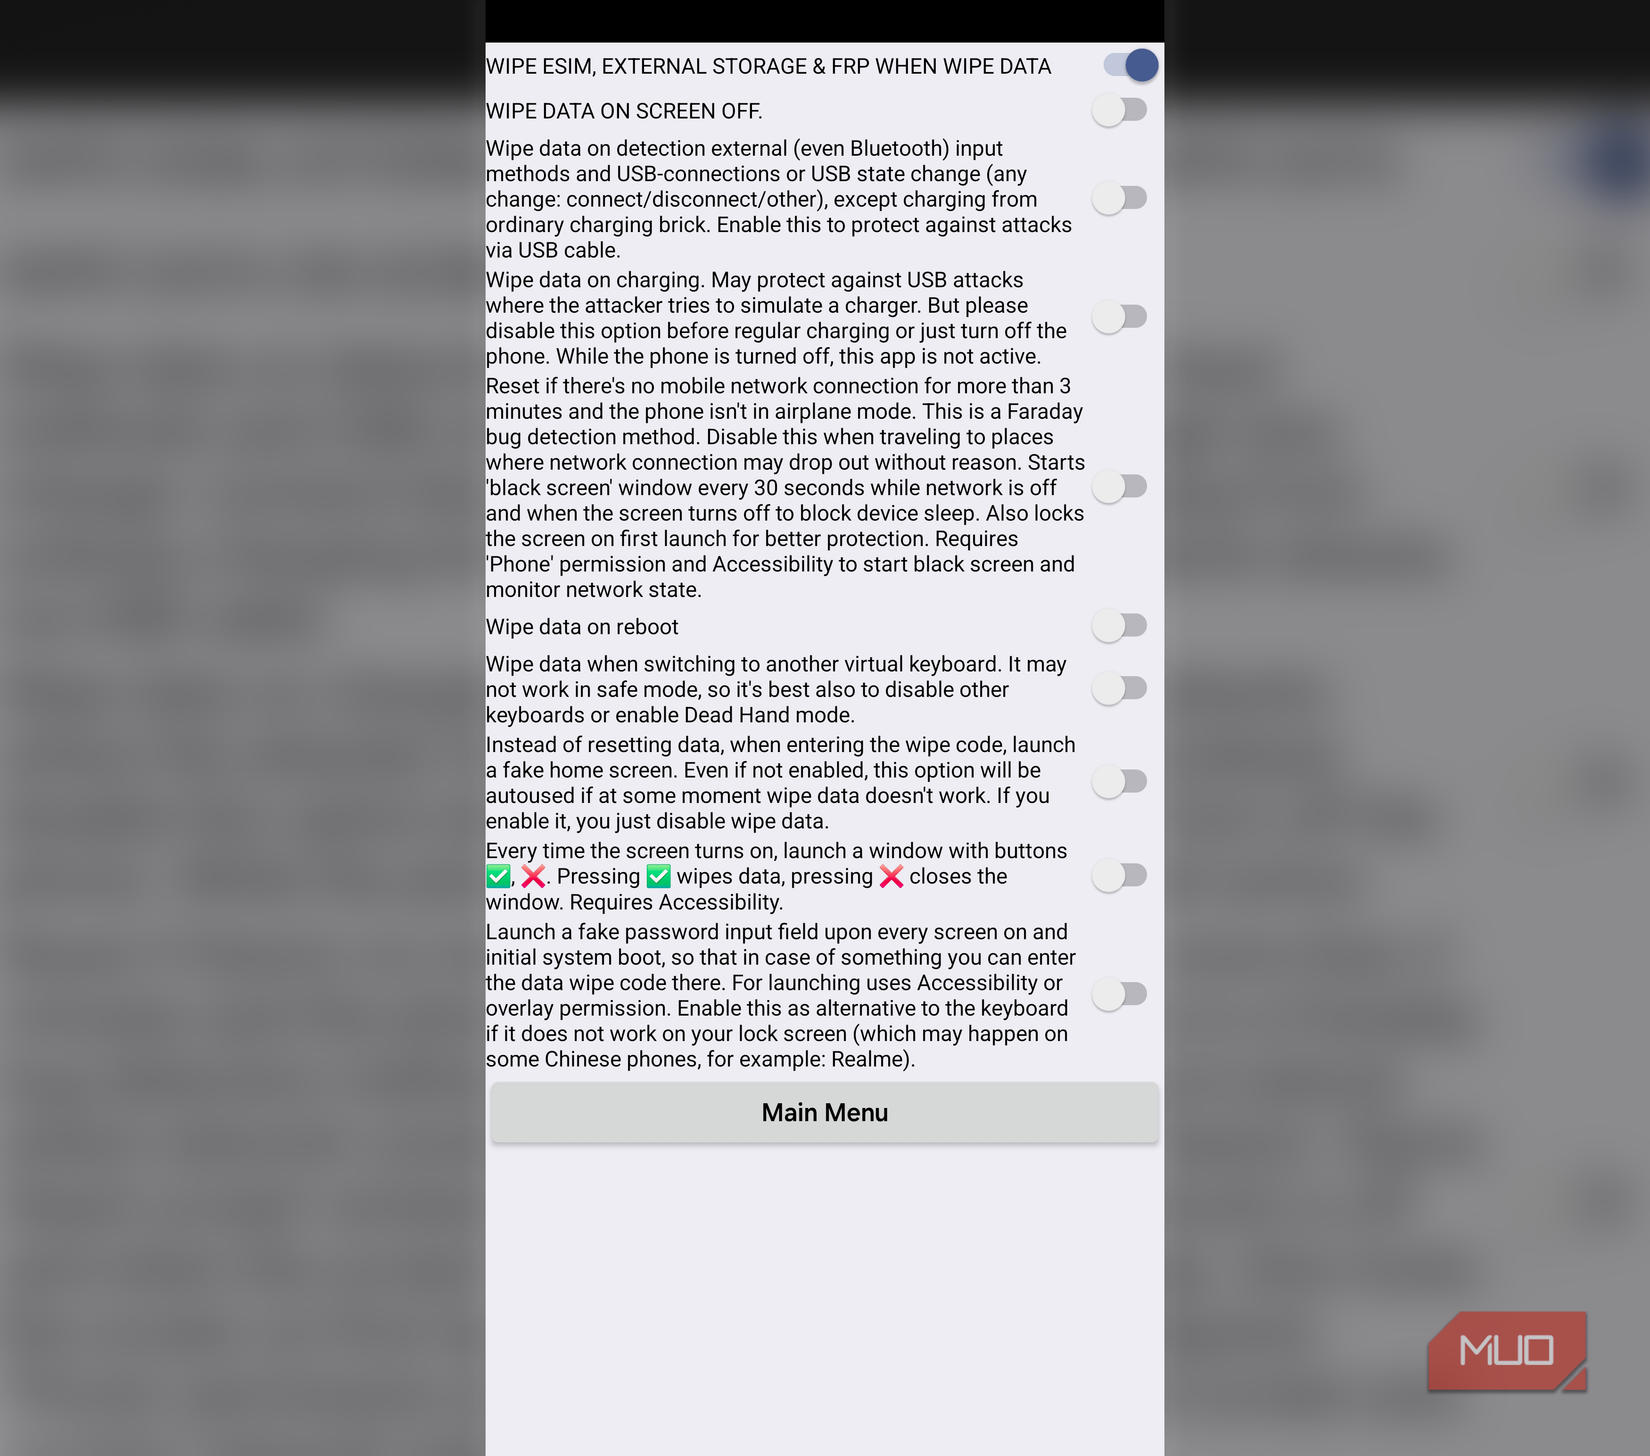
При ознакомлении с настройками по умолчанию я обнаружил ряд настораживающих параметров:
- Включены по умолчанию: очистка eSIM, внешних накопителей и защита от сброса настроек (FRP).
- Отключены по умолчанию: триггеры на выключение экрана, зарядку, USB, перезагрузку, потерю сети и смену клавиатуры, а также режим Dead Hand.
- Автоматическая очистка при неправильном вводе пароля установлена на «0» (без ограничений).
Меню дополнительных опций содержит крайне опасные способы случайного удаления всех данных:
- Сброс при изменении состояния заряда (подключение USB или Bluetooth).
- Сброс при подключении обычного сетевого зарядного устройства.
- Сброс при отсутствии мобильного сигнала более трех минут (защита от клетки Фарадея).
- Сброс при перезагрузке телефона.
- Сброс при каждом включении экрана.
- Поле для «фейкового» пароля на случай, если стандартная клавиатура не может быть использована на экране блокировки.
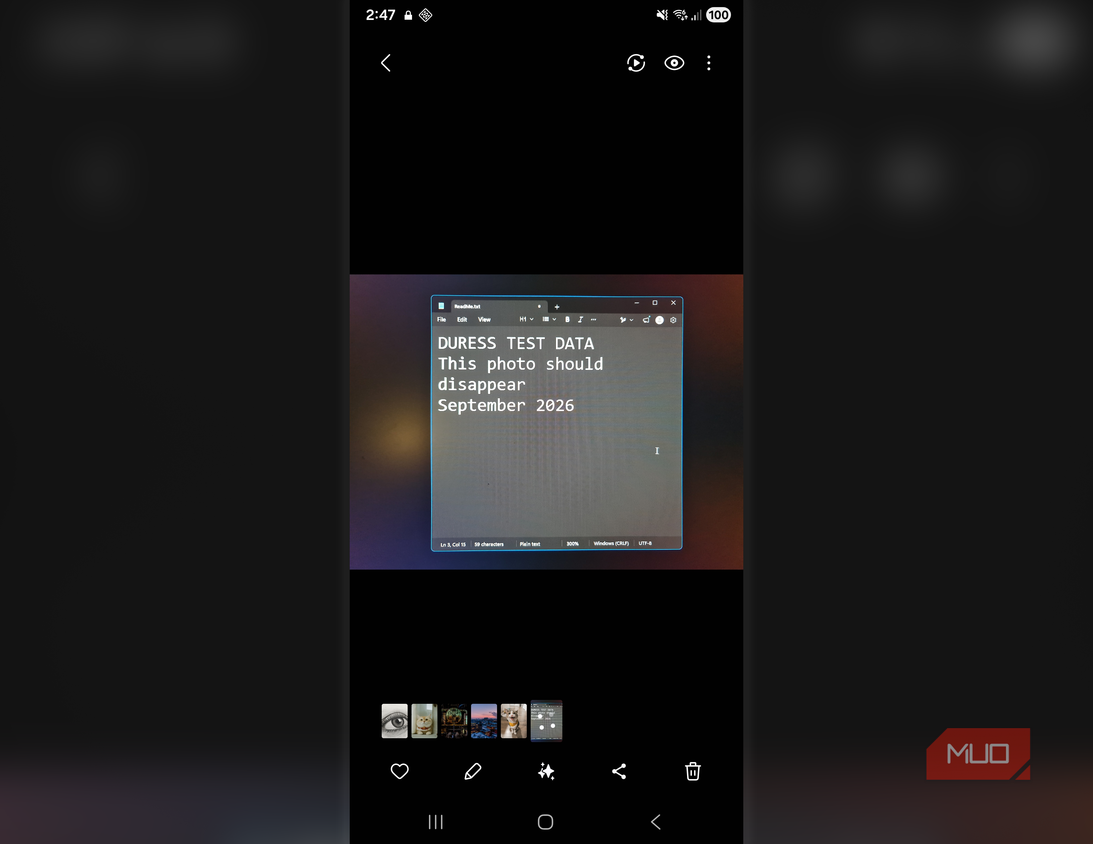
Перед тестированием любых инструментов для уничтожения данных необходимо создать и проверить резервные копии на другом устройстве: не проверенная копия — это лишь надежда, а не страховка. Чтобы убедиться, что телефон был действительно стерт, я заполнил его четырьмя видами тестовых данных, так как до этого момента устройство почти пустовало.
Подготовка к тесту и запуск процедуры самоликвидации
Для проведения эксперимента я добавил на смартфон несколько фотографий, включая снимок текстового файла с пометкой, а также создал контакт под названием Duress Test Contact. Кроме того, я сменил фоновое изображение и создал в памяти устройства директорию DURESS-TEST-DATA. Настройки Wi-Fi и сохраненные параметры приложений служили достаточным доказательством того, что устройством пользовались после перепрошивки. На смартфоне отсутствовала карта microSD, а жертвовать работающей eSIM ради эксперимента я не стал. Таким образом, тест мог подтвердить, способно ли приложение стереть данные во внутренней памяти, но не гарантировал 100% срабатывание всех заявленных флагов очистки.
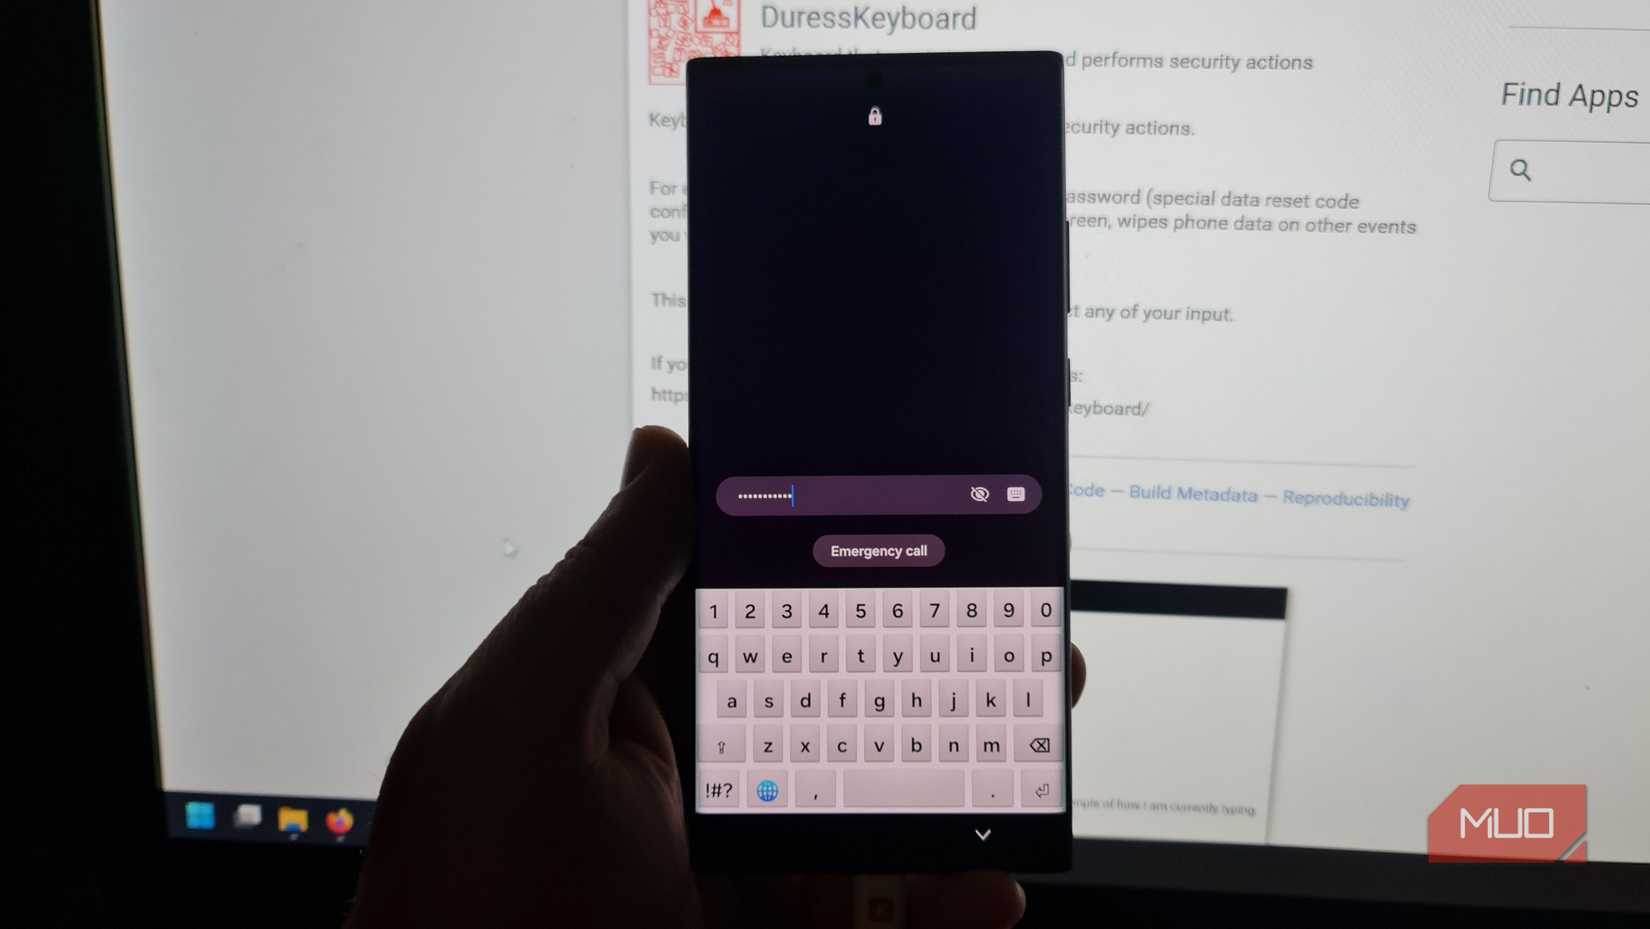
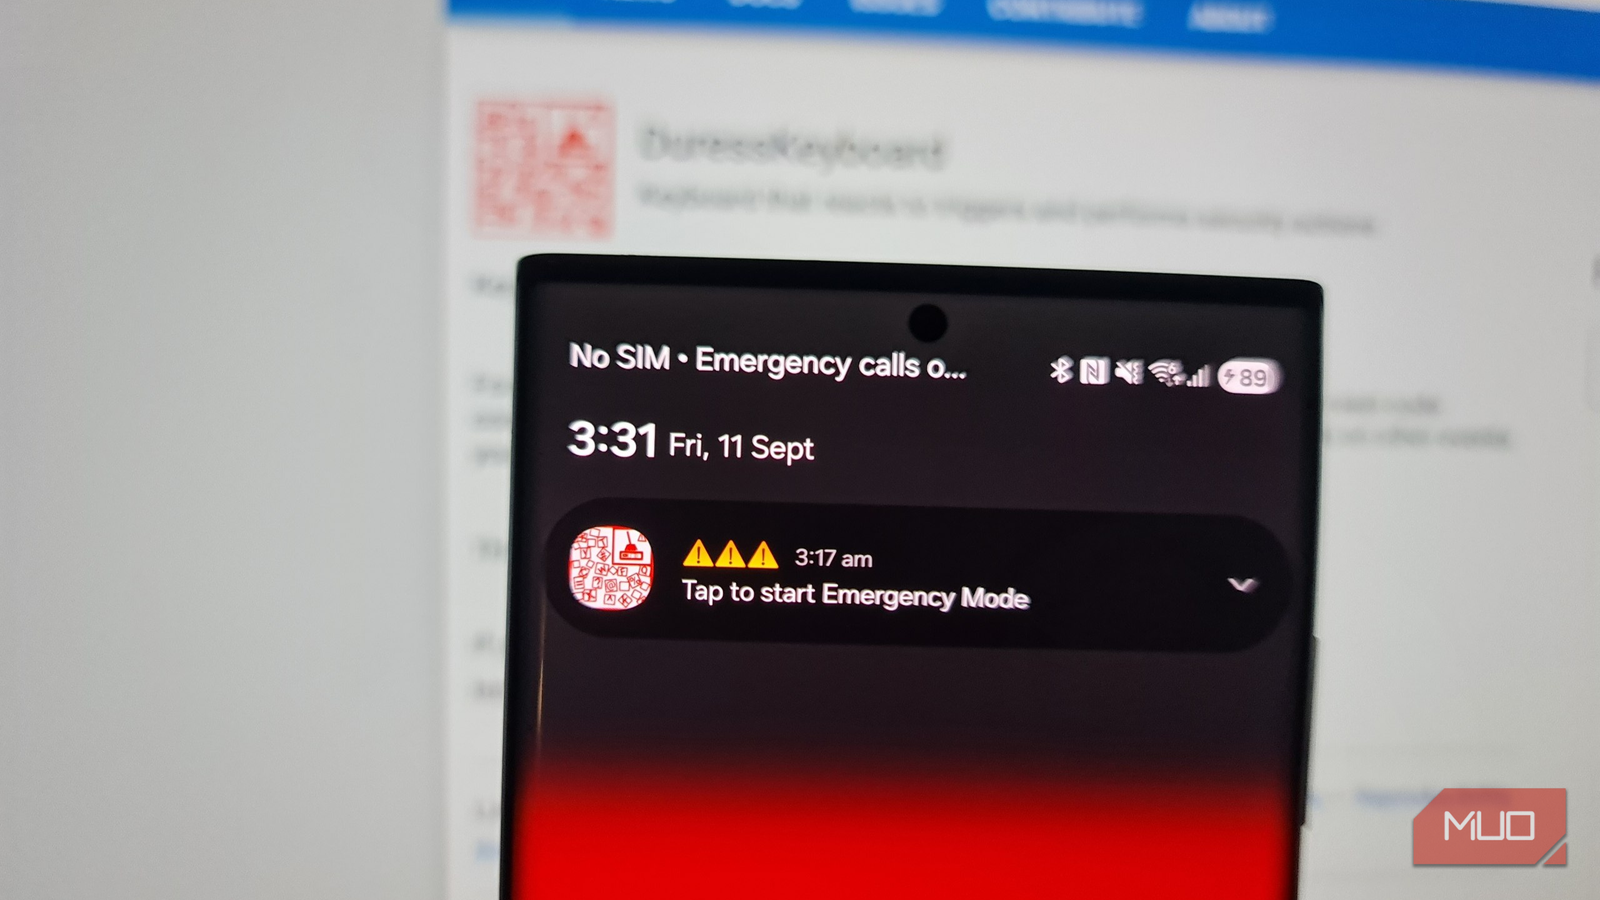
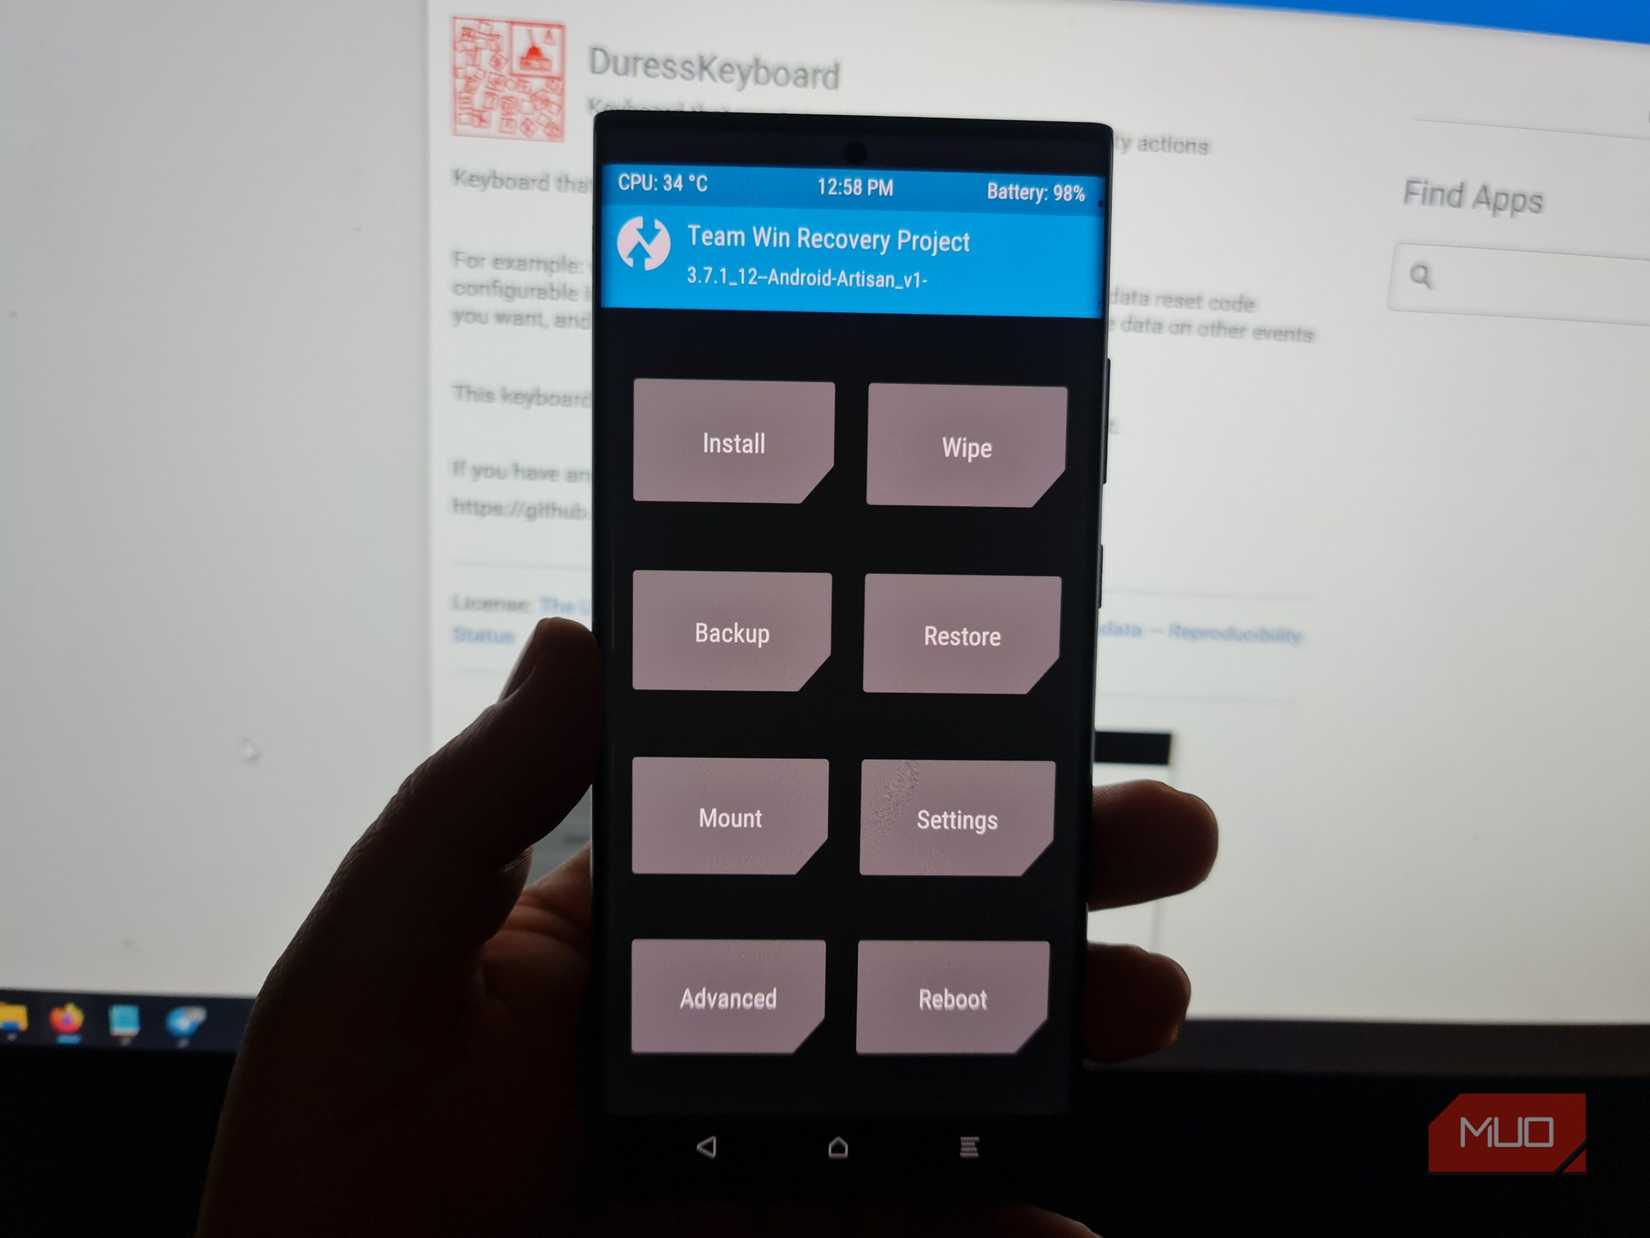
Сохранив команду для стирания erase26!, я в последний раз разблокировал телефон подлинным паролем. Все данные оставались на месте, но система защиты была активирована. После ввода команды и нажатия клавиши Enter реакция была мгновенной: экран погас, появился логотип Samsung, и смартфон ушел в перезагрузку. На этом этапе DuressKeyboard оправдал ожидания, но процесс заводского сброса на этом завершился. Я не увидел сообщения об очистке или экрана начальной настройки Android. Вместо этого смартфон загрузился в меню восстановления TWRP. Я намеренно не стал нажимать кнопку Wipe в TWRP, так как ручное удаление данных обесценило бы суть проверки команды принуждения. Вместо этого я выбрал Reboot > System, позволив ArtisanROM загрузиться в обычном режиме. К моему разочарованию, стандартный пароль успешно разблокировал устройство, а все тестовые файлы сохранились. Даже само приложение DuressKeyboard уцелело после попытки самоликвидации.
Очевидно, что команда была распознана, иначе мгновенная перезагрузка телефона необъяснима. DuressKeyboard начал процесс инициализации заводского сброса, но моя сборка TWRP не позволила выполнить отложенную очистку. Стандартное Android-восстановление и TWRP в принципе поддерживают такие команды, поэтому мой случай — не доказательство того, что любая установка TWRP приведет к сбою. Это лишь свидетельство того, что в моем конкретном случае система подвела именно тогда, когда надежность была критически важна.
Различия в механизмах GrapheneOS и DuressKeyboard
GrapheneOS не перекладывает задачу на режим восстановления. Уничтожение криптографических ключей принципиально отличается от запроса на заводской сброс: GrapheneOS не просит рекавери удалять каждый файл по отдельности. Функция принуждения встроена в саму операционную систему и распознает альтернативный PIN-код или пароль везде, где требуются учетные данные текущего профиля. При активации система уничтожает несколько независимых ключей, необходимых для расшифровки данных пользователя, включая те, что хранятся в аппаратных хранилищах и SSD, а также стирает все установленные eSIM. Зашифрованное хранилище становится полностью невосстановимым, пока GrapheneOS завершает работу, очищая все секреты из оперативной памяти.
DuressKeyboard работает на более высоком уровне. Его методы ввода отслеживают кодовую строку и вызывают функцию очистки через диспетчер политик устройства Android (Device Policy Manager). Затем ROM должен передать этот запрос в рекавери, которое обязано взять на себя завершение сброса к заводским настройкам. DuressKeyboard дает владельцам не-Pixel устройств возможности, которые обычно не предусмотрены в Android, и доказано работает на смартфонах с совместимым стандартным рекавери. Однако аварийное стирание нельзя считать надежным, когда единственным доказательством его работы является уничтожение данных пользователя.
Правовые аспекты использования пароля для стирания
Важно прояснить ситуацию: пароль для стирания не является законным способом ухода от ответственности. Когда 24 января 2025 года Сэмюэл Туник вернулся в Атланту из Доминиканской Республики, федеральные агенты потребовали доступ к его Google Pixel. Он ввел код, который, согласно материалам дела, привел к тому, что экран погас и телефон перезагрузился. Прокуратура утверждает, что Туник намеренно удалил цифровое содержимое устройства, чтобы предотвратить изъятие данных государственными органами. 13 ноября 2025 года федеральное большое жюри предъявило ему обвинение по разделу 18 U.S.C. § 2232(a). Данный закон охватывает умышленное уничтожение, повреждение или избавление от имущества с целью воспрепятствования законному государственному аресту. Наказание по этой статье предусматривает до пяти лет тюремного заключения.
Сам факт установки GrapheneOS или настройки пароля принуждения не является преступлением. Обвинение строится на том, действовал ли человек осознанно с целью обхода законного государственного надзора. Туник не признал вину, а его защита ходатайствовала об исключении доказательств, утверждая, что попытка обыска была незаконной. В моей ситуации ставки были значительно ниже: убедившись в неудаче эксперимента, я отозвал права администратора у DuressKeyboard и удалил приложение.
Особенности работы триггеров в сторонних приложениях
Проведенный эксперимент наглядно продемонстрировал одну важную закономерность: обычное Android-приложение способно имитировать механизм срабатывания триггера, который используется в GrapheneOS. Однако наличие подобной имитации вовсе не гарантирует получение идентичных результатов в работе системы.