Специалисты по кибербезопасности из Cisco Talos обнаружили уникальное вредоносное ПО для Windows, получившее название CLOSEDQUORUM. Это первая публично известная программа такого рода, которая передает принятие тактических решений не человеку-оператору, а группе коммерческих нейросетевых моделей. Программа самостоятельно отправляет запросы к четырем ИИ-сервисам: DeepSeek, Qwen, Mistral и Google Gemini, выбирая для исполнения ту команду, которая набрала наибольшее количество голосов.
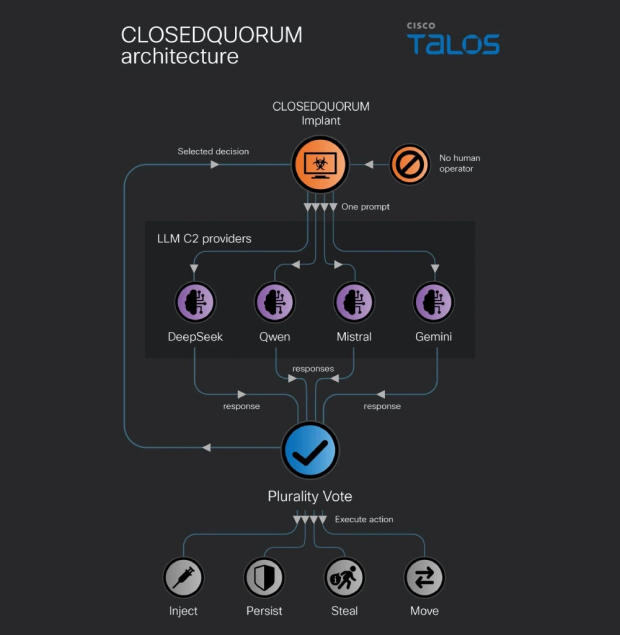
Механизм работы системы голосования нейросетей
Алгоритм функционирования CLOSEDQUORUM достаточно прозрачен. При необходимости совершить следующее действие на взломанном компьютере вредоносное ПО передает базовую информацию о системе и список из четырех вариантов выбора: «кража» (steal), «инъекция» (inject), «закрепление» (persist) или «перемещение» (move). Каждая из четырех моделей голосует, после чего программа исполняет решение большинства без участия человека.
Разработчики внедрили систему приоритетов на случай ничьей: если два варианта получают равное количество голосов, CLOSEDQUORUM отдает предпочтение моделям в следующем порядке: DeepSeek, Qwen, Mistral и, наконец, Gemini.
Функциональные возможности вредоносного ПО
Каждый из вариантов атаки, доступных программе, выполняет специфические задачи:
- Steal (Кража): позволяет извлекать учетные данные из оперативной памяти Windows, копировать сохраненные пароли из браузеров Chrome, Edge и Firefox, а также похищать данные из криптовалютных кошельков, включая MetaMask и Exodus.
- Inject (Инъекция): обеспечивает выполнение вредоносного кода внутри другого процесса, используя методы Early Bird APC injection или процесс «hollowing».
- Persist (Закрепление): создает три независимые точки входа — запись в реестре Run, запланированное задание и подписку на события WMI. Эти механизмы настроены так, чтобы перезапускать вредоносное ПО каждые 60 секунд, причем названия компонентов маскируются под стандартные системные обновления Windows.
Риски и уязвимости новой угрозы
Несмотря на продвинутый функционал, эксперты Cisco Talos отмечают, что на текущий момент не зафиксировано случаев реального применения CLOSEDQUORUM против целевых объектов. Предполагается, что авторы собирают рабочие копии с реальными ключами и перепродают их другим злоумышленникам.
Аналитики также указывают на критическую уязвимость самого проекта: зависимость от сторонних коммерческих ИИ-сервисов является структурным недостатком. Сторонние платформы могут ограничить количество запросов, отказать в обслуживании или вернуть некорректный ответ, при этом у самой вредоносной программы нет рычагов влияния на работу этих сервисов. По мере того как ИИ становится полноценным инструментом в арсенале киберпреступников, ситуация в сфере информационной безопасности становится все более напряженной, что подтверждается недавними исследованиями, где нейросети использовались для проведения успешных атак на инфраструктуру OpenAI.