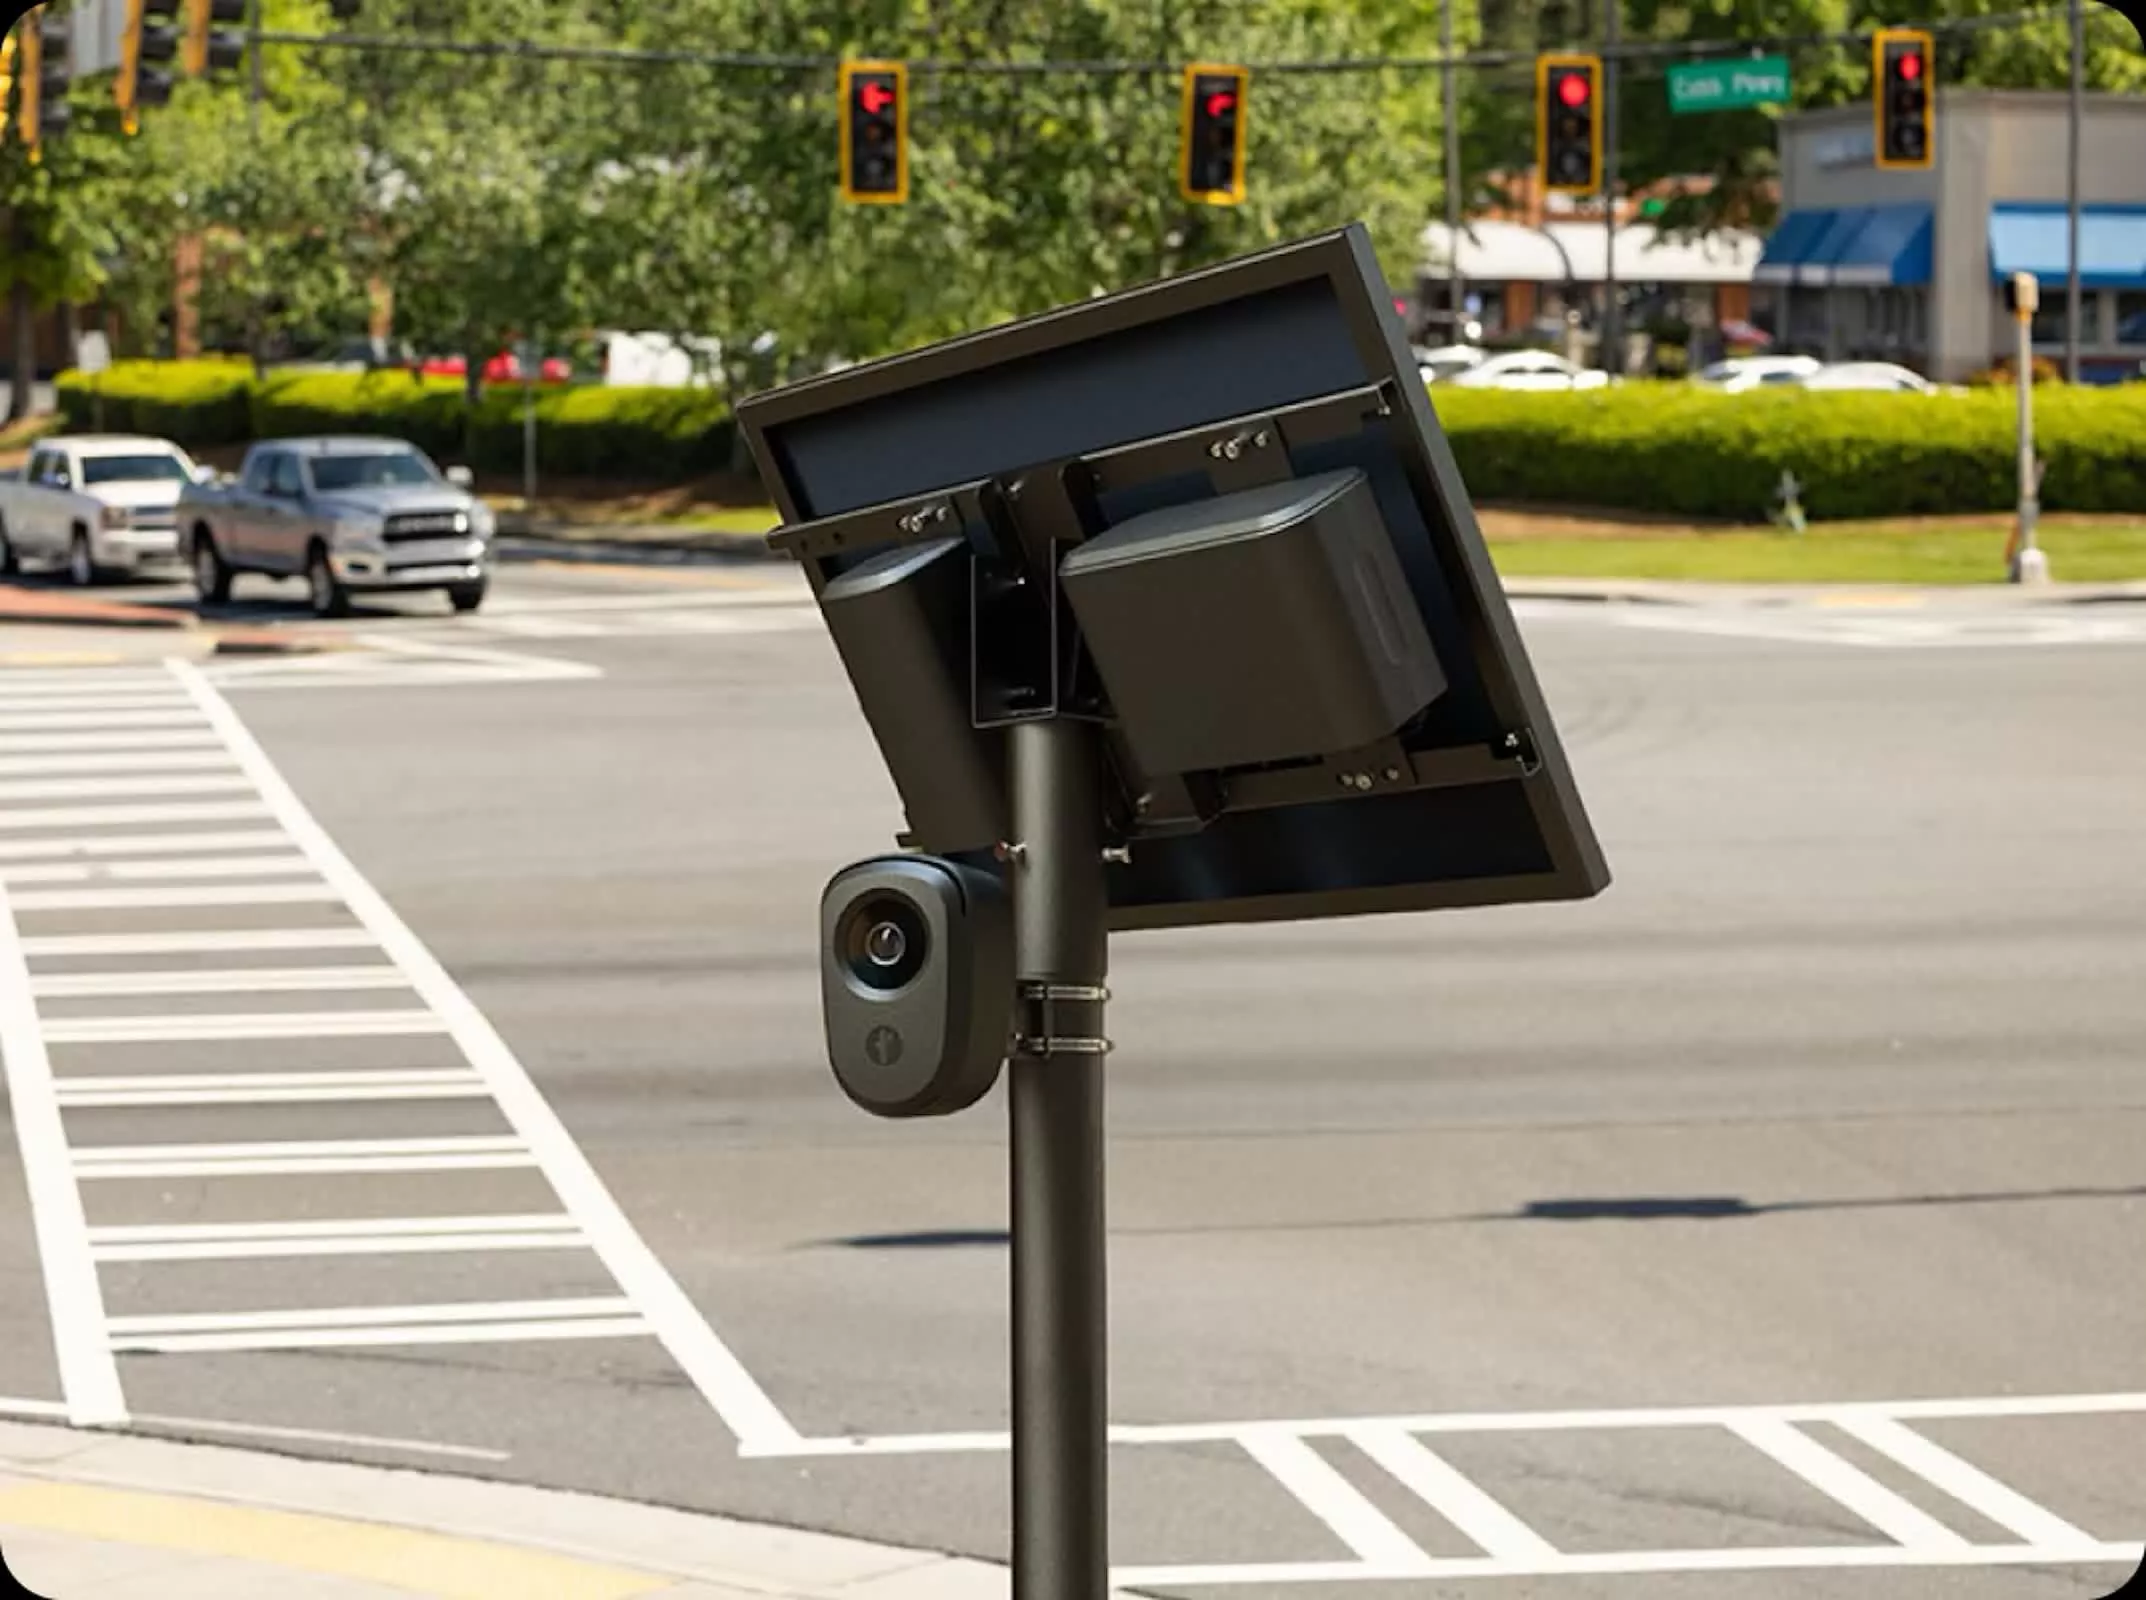
Хакерская группировка, называющая себя stegan0gram, сообщила об успешном взломе камеры наблюдения компании Flock. Инцидент произошел после того, как злоумышленники физически демонтировали устройство, установленное над проезжей частью, и провели его обратный инжиниринг вместе с сопутствующим оборудованием для питания от солнечных панелей. Расследование, проведенное совместно изданиями 404 Media и Wired, подтвердило, что взлом не был осуществлен удаленно через облачную сеть компании.
Доступ к данным и ключам шифрования
В ходе анализа программного обеспечения, работающего на базе Android, хакеры обнаружили на накопителе камеры незашифрованные разделы. В одном из них находился ключ, который позволил расшифровать область с записанными медиафайлами. Несмотря на то что наиболее защищенные части памяти остались недоступными, исследователям удалось извлечь 27 321 видеофайл в формате MP4 с разрешением 1024 x 768 пикселей. Длительность каждого ролика составляла от одной до двух секунд, аудиодорожка отсутствовала.
Согласно извлеченным журналам, охватывающим около 21 дня, камера зафиксировала 50 200 автомобилей, создав порядка 1,6 миллиона изображений. В среднем на один проезжающий транспорт приходилось около 28 снимков, однако в ряде случаев этот показатель превышал 100 кадров. Система была настроена на выборку и кадрирование наиболее четких фрагментов перед их отправкой через сотовую связь, тогда как основная аналитика — считывание номеров и идентификация характеристик машин — выполнялась на серверах Flock.
Функциональные возможности и технические сбои
Анализ полученных материалов показал, что ПО камеры способно детектировать людей; в частности, они были обнаружены в 11 видеороликах, на которых запечатлены мотоциклисты. При этом доказательств использования активной системы распознавания лиц обнаружено не было. Детектор номеров иногда ошибочно принимал за автомобильные знаки графические изображения, например, нашивку с флагом США на сумке мотоциклиста.
Журналы также выявили значительное количество технических проблем: устройство зафиксировало более 27 000 ошибок при попытках записи изображений в полном разрешении из-за переполнения памяти, а также десятки тысяч системных сбоев, критических ошибок и перезагрузок.
Позиция компании Flock
В официальном ответе компания Flock подчеркнула, что несанкционированное удаление и модификация оборудования являются незаконными действиями. Представители компании заявили, что не получали отчетов через официальные каналы информирования об уязвимостях и не располагают достаточной информацией для оценки данных заявлений. Тем не менее, результаты расследования ставят под сомнение прежние утверждения Flock о том, что физический доступ к камере не позволяет получить доступ к хранящимся данным, поскольку изображения якобы остаются на устройстве лишь кратковременно после загрузки. Инцидент стал еще одним поводом для беспокойства городов, уже рассматривающих возможность отказа от использования данных камер.