Стремление минимизировать использование сервисов Google привело меня к поиску альтернатив для базовых задач. Одной из них стала двухфакторная аутентификация. Долгое время я использовал Google Authenticator, несмотря на скептическое отношение к облачной модели хранения данных и методам шифрования Google. Ситуация изменилась, когда приложение подвело меня в критический момент: при попытке авторизоваться в Nintendo Switch система выдала ошибку 2FA. Потребовалось несколько часов, чтобы восстановить доступ, из-за чего вечер был испорчен.
Переход на Aegis Authenticator
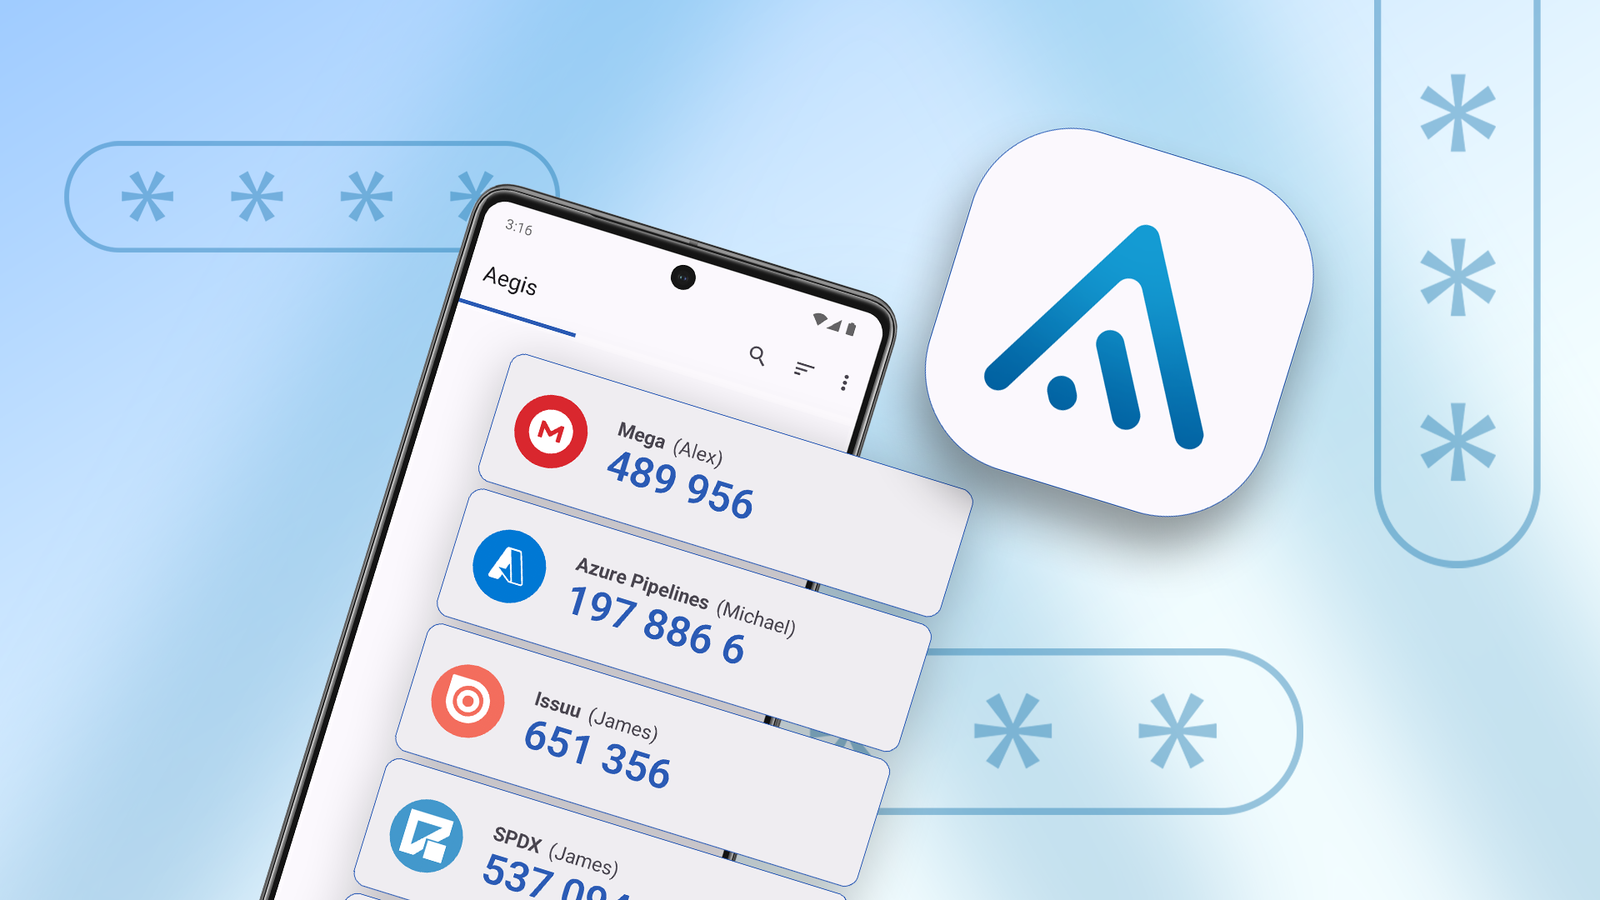
Инцидент с Nintendo Switch стал последней каплей. Я начал искать офлайн-альтернативу и нашел Aegis Authenticator на тематическом ресурсе, посвященном отказу от сервисов Google. Это приложение с открытым исходным кодом (лицензия GPL-3.0), которое не требует создания учетной записи, не собирает телеметрию и полностью работает без доступа к интернету. Aegis стало для меня идеальной заменой, предложив все необходимые функции без облачной зависимости.
Безопасность и хранение данных
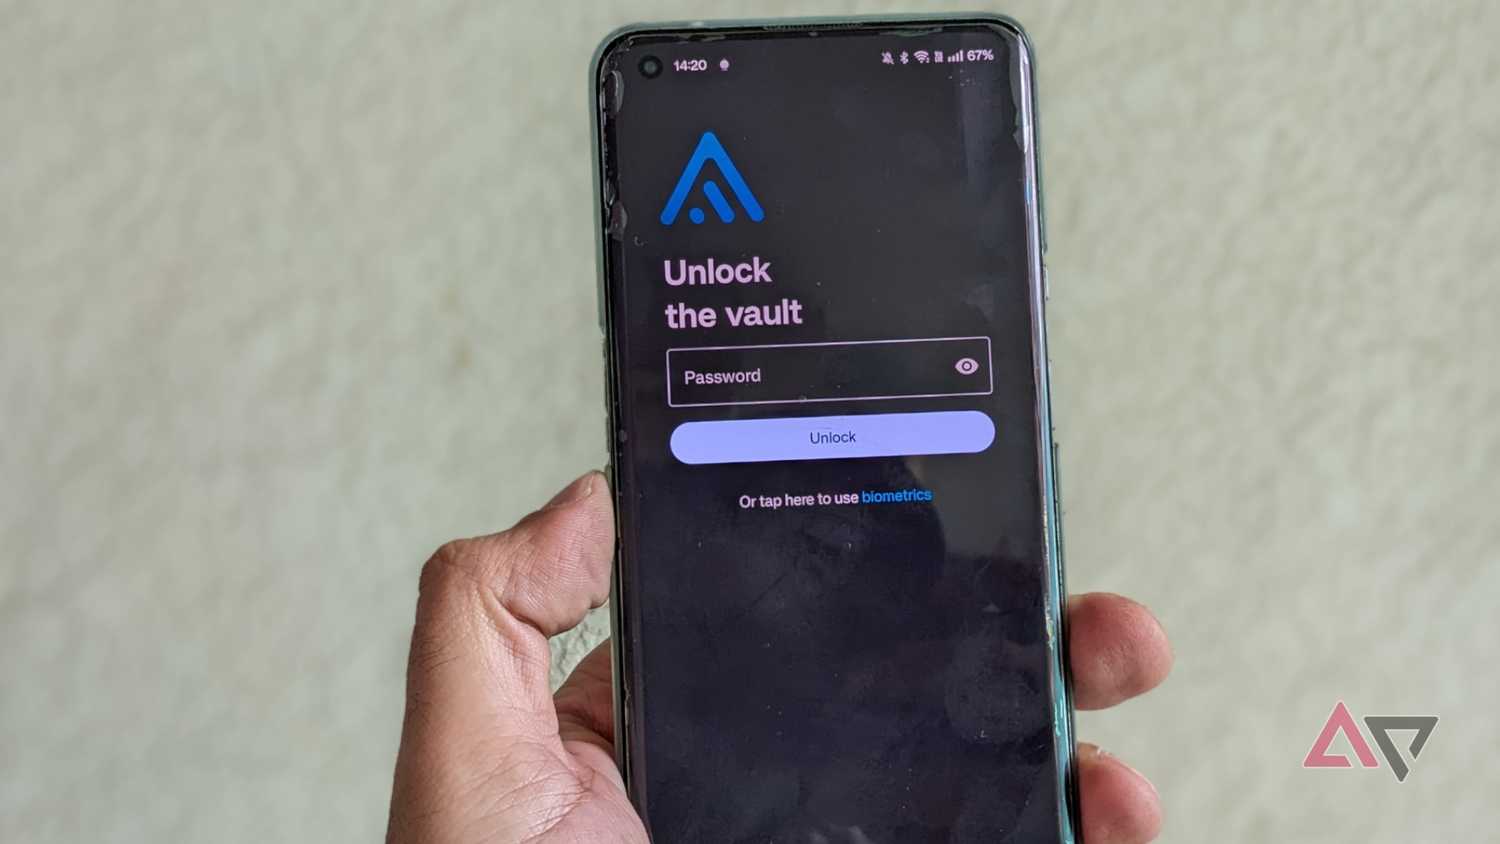
В основе Aegis лежит локальное хранилище, защищенное шифрованием AES-256. В отличие от Google Authenticator, где коды видны сразу при запуске, Aegis скрывает их до момента разблокировки приложения с помощью PIN-кода, пароля или биометрии. Это дает дополнительный уровень контроля.
Миграция прошла безболезненно: Aegis поддерживает импорт токенов из Google Authenticator и других сервисов через QR-коды или файлы. Резервное копирование также реализовано удобно: вы можете экспортировать зашифрованный файл в любую папку на устройстве. Поскольку я не хочу доверять резервные копии облачным сервисам, я настроил синхронизацию файла с моим NAS через Syncthing. Аналогичное решение можно реализовать, сохраняя бэкапы на домашний компьютер.
Особенности работы с приложением
Несмотря на преимущества, у Aegis есть существенный минус для пользователей экосистемы Apple — отсутствие версии для iOS, что неудобно, так как я часто работаю с iPad. Тем не менее, возможность полной автономности перевешивает этот недостаток. После многолетнего опыта использования облачных решений я пришел к выводу, что хранение кодов 2FA на сторонних серверах несет неоправданные риски. Переход на открытое ПО вернул мне полный контроль над данными, позволяя генерировать коды доступа без единого запроса к облаку.
Почему я отказался от облачных решений
Мое недоверие к Google Authenticator возникло не на пустом месте. Помимо самого инцидента с сервисом, я всегда скептически относился к реализации шифрования в этом приложении. Проблема заключается в том, что оно жестко привязано к облачной инфраструктуре и конкретной учетной записи Google. Хотя я рассматривал и другие популярные альтернативы, такие как Proton Authenticator, 2FAS или Ente Auth, я долго не решался на полноценный переход, поскольку испытывал схожие опасения относительно их облачной архитектуры. Случай с Nintendo Switch, который заставил меня пропустить вечер игры, стал решающим фактором: даже если это был временный «глюк» в облачных системах Google, он наглядно показал уязвимость такой модели.
Преимущества Aegis Authenticator: безопасность и удобство
Переход на Aegis Authenticator оказался на удивление простым. Важным отличием приложения является то, что 2FA-коды остаются зашифрованными даже после запуска программы — их нельзя увидеть до тех пор, пока пользователь не разблокирует приложение. Это заметно выделяет Aegis на фоне многих других аутентификаторов, которые отображают коды мгновенно, стоит лишь открыть окно приложения.
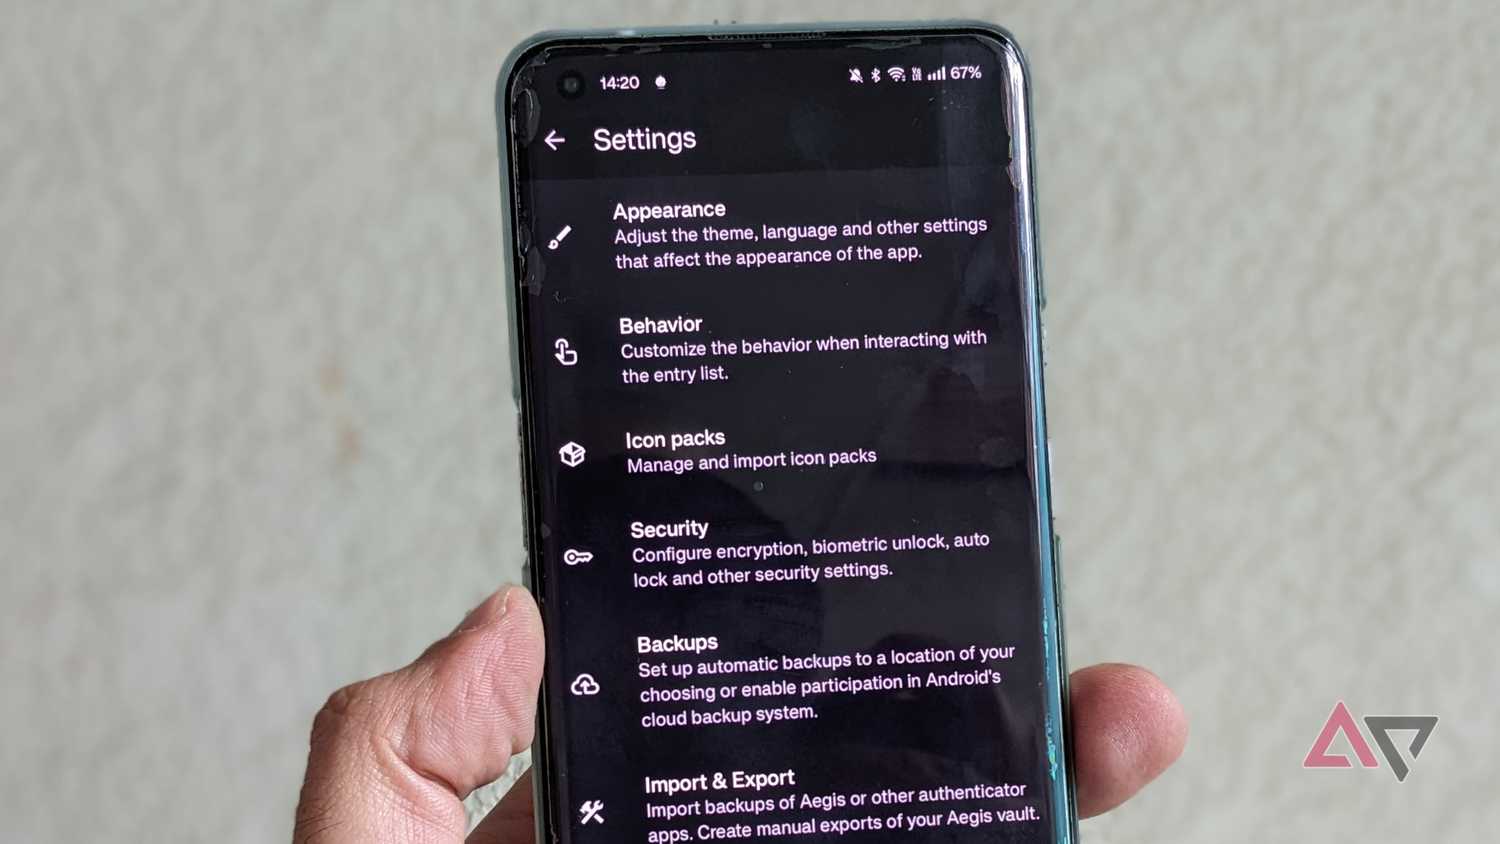
Процесс миграции был продуман до мелочей: приложение поддерживает удобный импорт токенов из Google Authenticator и других аналогов. Вы можете перенести свои учетные записи либо через сканирование QR-кода, либо путем импорта файла данных, в зависимости от того, какое приложение вы использовали ранее.
Контроль над резервными копиями
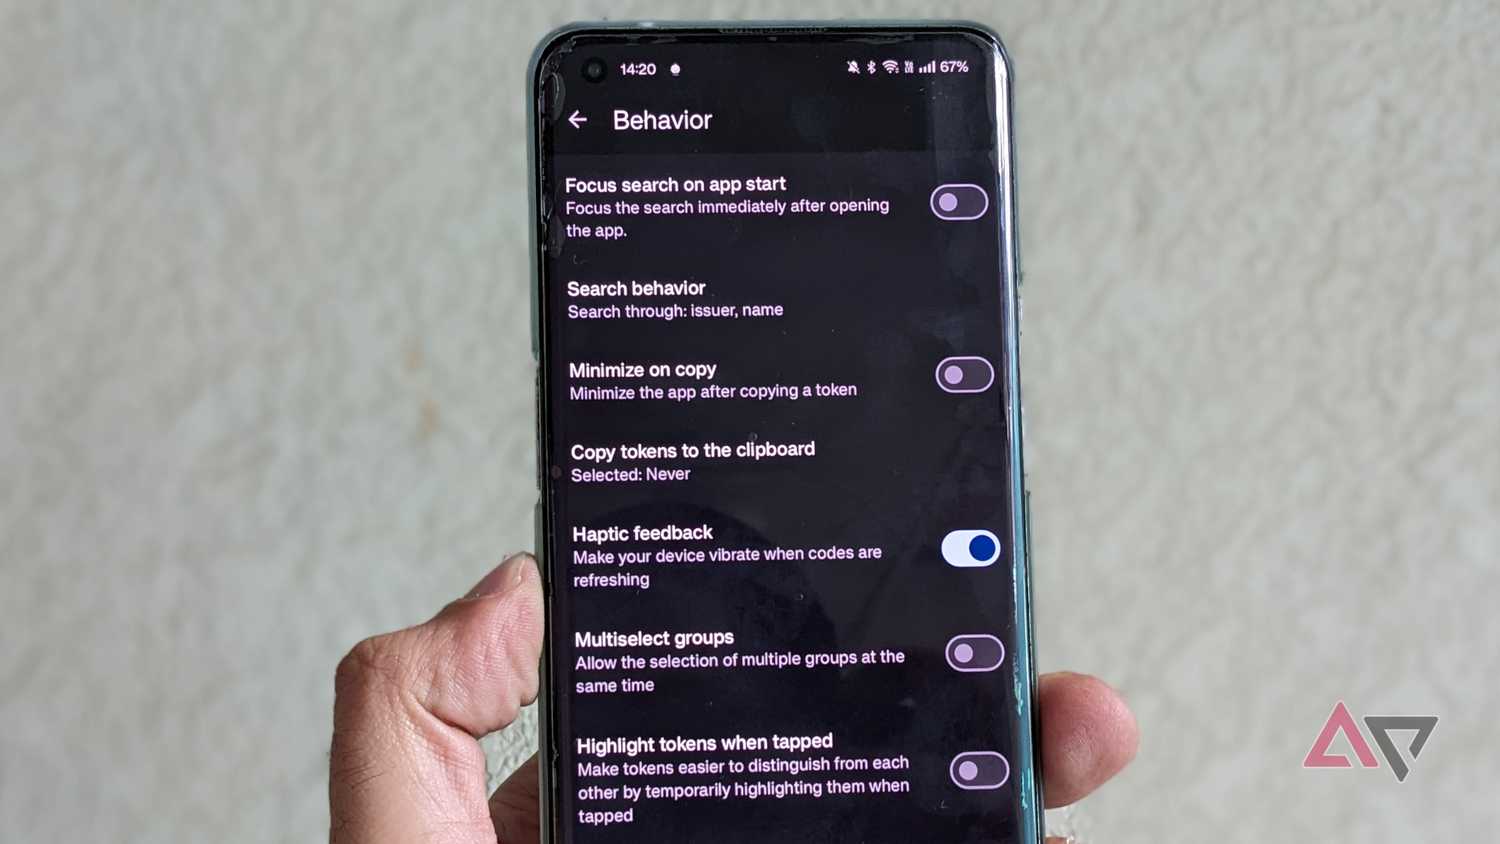
Поскольку Aegis дает пользователю полный контроль над данными, ответственность за сохранность резервных копий также ложится на плечи владельца устройства. Для меня это стало плюсом, так как я хотел избежать хранения бэкапов в публичных облачных хранилищах. Мой выбор пал на Syncthing: я настроил автоматическую синхронизацию зашифрованного файла экспорта с моим сетевым хранилищем (NAS). Это позволяет мне быть уверенным, что доступ к 2FA не будет утерян даже в случае поломки или кражи смартфона, при этом данные остаются внутри моей локальной сети, а не на серверах третьих лиц.
Итоги перехода
Хотя я по-прежнему использую iPad для работы и медиа, и мне не хватает версии Aegis для iOS, я готов мириться с этим ограничением ради главной цели — полной автономности. Я больше не хочу зависеть от облачных сервисов для критически важной процедуры аутентификации. Отказ от Google Authenticator в пользу open-source решения с открытым кодом вернул мне ощущение безопасности: мои данные больше не «лежат» в облаке, где потенциально могут стать целью для взлома или столкнуться с техническими сбоями в самый неподходящий момент. Теперь я генерирую коды локально, зная, что ни один сторонний сервер не участвует в этом процессе.