Пользователи, заботящиеся о конфиденциальности в интернете, часто используют VPN или защищенные мессенджеры вроде Signal и Proton Mail. Однако существует еще один способ защитить трафик смартфона от посторонних глаз, требующий минимальных усилий — настройка Private DNS. По умолчанию DNS-активность большинства устройств не зашифрована, что позволяет интернет-провайдерам или мобильным операторам, таким как Verizon, T-Mobile или AT&T, отслеживать каждый посещаемый пользователем сайт. В условиях работы через общественные сети Wi-Fi риск того, что ваши действия будут перехвачены, становится еще выше.
Что такое DNS и почему стандартные настройки уязвимы
Система доменных имен (DNS) переводит понятные человеку адреса сайтов, например, howtogeek.com, в числовые IP-адреса, необходимые для соединения. Без DNS браузер не смог бы загрузить страницу, выдав ошибку. Проблема заключается в том, что стандартная настройка телефона не обеспечивает приватность этих запросов. Сторонние DNS-провайдеры, такие как Cloudflare, NextDNS и Mullvad, предлагают решение этой проблемы через шифрование DNS-активности, аналогично тому, как HTTPS защищает данные при передаче от сайта к устройству.
Как активировать функцию Private DNS на смартфоне
Чтобы минимизировать утечку информации о доменных запросах, необходимо выполнить следующие действия в настройках сети:
- Откройте «Настройки» вашего смартфона.
- Перейдите в раздел «Сеть и интернет» (Network & internet).
- Найдите пункт «Частный DNS» (Private DNS).
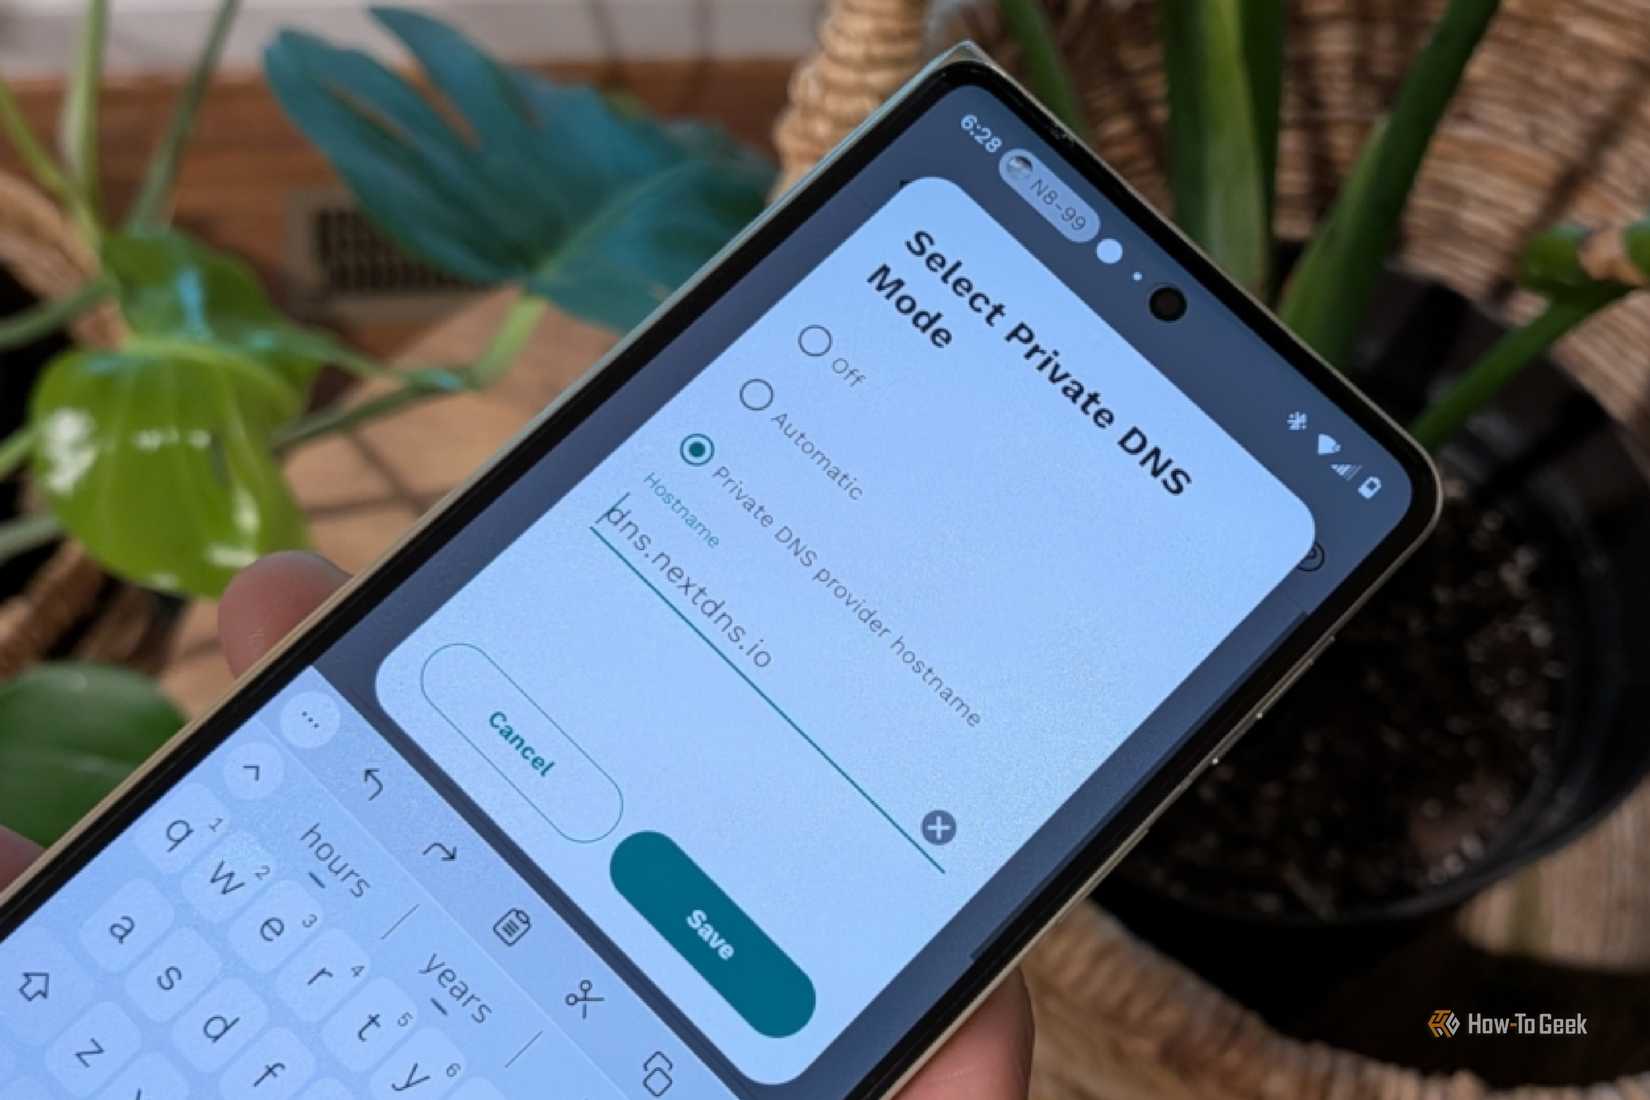
В этом меню предусмотрены три режима: «Отключено», «Автоматически» и «Имя хоста провайдера частного DNS». Обычно по умолчанию выбран автоматический режим, при котором устройство использует шифрование, если обнаружит такую возможность. Однако это оставляет пользователя зависимым от политики провайдера, который может быть заинтересован в сборе и монетизации данных о вашей активности. Режим «Отключено» полностью деактивирует шифрование DNS.
Для обеспечения непрерывной защиты рекомендуется выбрать вариант «Имя хоста провайдера частного DNS» и ввести адрес сервера. Важно помнить, что в это поле необходимо вводить именно хостнейм, а не IP-адрес. Найти подходящие адреса можно в списках проверенных серверов для безопасного серфинга. После ввода данных работу настроек можно проверить с помощью специализированных инструментов, например, теста Safer.com Browser Privacy Test.

Ограничения защиты Private DNS
Несмотря на полезность, функция Private DNS не является панацеей и не скрывает всю активность пользователя целиком. Шифрование запросов через DNS-over-HTTPS (DoH) или DNS-over-TLS (DoT) защищает только сам поиск домена, но не последующий трафик. Провайдер по-прежнему может видеть IP-адрес конечного сервера, объем передаваемых данных и время, проведенное на конкретном ресурсе.
Для более глубокой защиты требуются дополнительные меры:

- Создание своего VPN-узла: Технически подкованные пользователи могут арендовать VPS, установить Wireguard и настроить все свои устройства на работу через этот VPN-туннель.
- Коммерческие VPN-сервисы: Использование таких решений, как Private Internet Access или ProtonVPN, часто проще в настройке и требует лишь одного касания для включения.
Стоит учитывать, что при использовании коммерческих VPN, у которых часто есть собственные зашифрованные DNS, настройку Private DNS в самом Android лучше оставить в режиме «Автоматически», доверив защиту DNS-запросов самому VPN-приложению. В конечном итоге важно осознавать, что полностью исключить утечки данных при выходе в сеть невозможно. Однако сокращение «цифрового следа» снижает вероятность того, что информация будет использована для нежелательной рекламы или атак.
Важное уточнение: почему «Автоматический» режим не гарантирует приватности
Хотя в настройках Android по умолчанию часто выбран режим «Автоматически», стоит понимать, на что именно вы соглашаетесь. Этот режим означает, что ваш смартфон попытается использовать шифрование только в том случае, если сеть, к которой вы подключились, официально поддерживает эту функцию и готова её предоставить. На практике это оставляет вас в полной зависимости от вашего интернет-провайдера или мобильного оператора. Многие компании предпочитают намеренно игнорировать запросы на шифрование, так как сбор, анализ и последующая монетизация истории ваших посещений являются для них существенным источником дохода. Выбирая «Автоматический» режим, вы по сути делегируете право решать, быть вашему соединению приватным или нет, той самой стороне, которая меньше всего в этом заинтересована.
Ограничения «Private DNS» и реальная видимость вашего трафика
Необходимо четко разграничивать понятия: шифрование DNS-запросов (будь то DNS-over-HTTPS или DNS-over-TLS) защищает только момент «запроса» имени сайта. Как только соединение с сервером установлено, защита на уровне DNS заканчивается. Ваш провайдер всё еще обладает широкими возможностями для наблюдения:
- Анализ IP-адресов: Провайдер видит IP-адрес конечного узла, к которому вы подключились. Даже если он не знает точное имя домена, по IP можно вычислить, с каким именно сервисом или инфраструктурой вы взаимодействуете.
- Объем и активность: Компания легко отслеживает количество переданных данных и время, которое вы провели на конкретном ресурсе, прежде чем перешли на другой сайт.
- Статистика поведения: Даже без детальных данных о DNS-запросах, по совокупности этих признаков провайдер способен составить довольно точный профиль вашей интернет-активности.
Технологии для более высокого уровня защиты
Если вы ставите своей целью максимальную конфиденциальность, «Private DNS» — это лишь первый, начальный шаг. Помните, что способов полностью «раствориться» в сети не существует, и каждая технология имеет свои компромиссы:
«Не стоит выходить в интернет с ложной уверенностью, что все ваши действия остаются приватными. Однако, максимально сокращая свой цифровой след, вы уменьшаете объем информации, которую могут собрать, монетизировать или использовать для совершения кибератак».
Даже при использовании популярных инструментов, таких как сеть TOR, сторонний наблюдатель всё равно может распознать факт использования вами данной технологии. Аналогично, при включении коммерческого VPN-сервиса ваш провайдер будет знать, что вы используете VPN, хотя и не увидит конкретное содержимое трафика. Главное правило здесь — доверие: выбирая VPN-провайдера, вы должны быть уверены, что сама компания не будет злоупотреблять предоставленным ей доступом к вашим данным.